一台服务器的连接数没有固定上限,它由Linux内核参数、硬件资源与业务架构共同决定;极端场景下核心瓶颈通常是内存而非端口,而一台8GB内存的云主机可支撑数十万级TCP连接。
连接数上限到底由什么决定
理论上限:端口组合不是唯一瓶颈
很多文章把连接数上限等同于“服务器IP数×端口数65535”,这是对TCP/IP协议的常见误解。四元组(源IP、源端口、目标IP、目标端口)决定了连接的唯一性,服务器端接收连接时,端口可以复用,一台服务器只要配置一个公网IP,理论上就能接受来自任意客户端IP和任意源端口组合的海量连接。
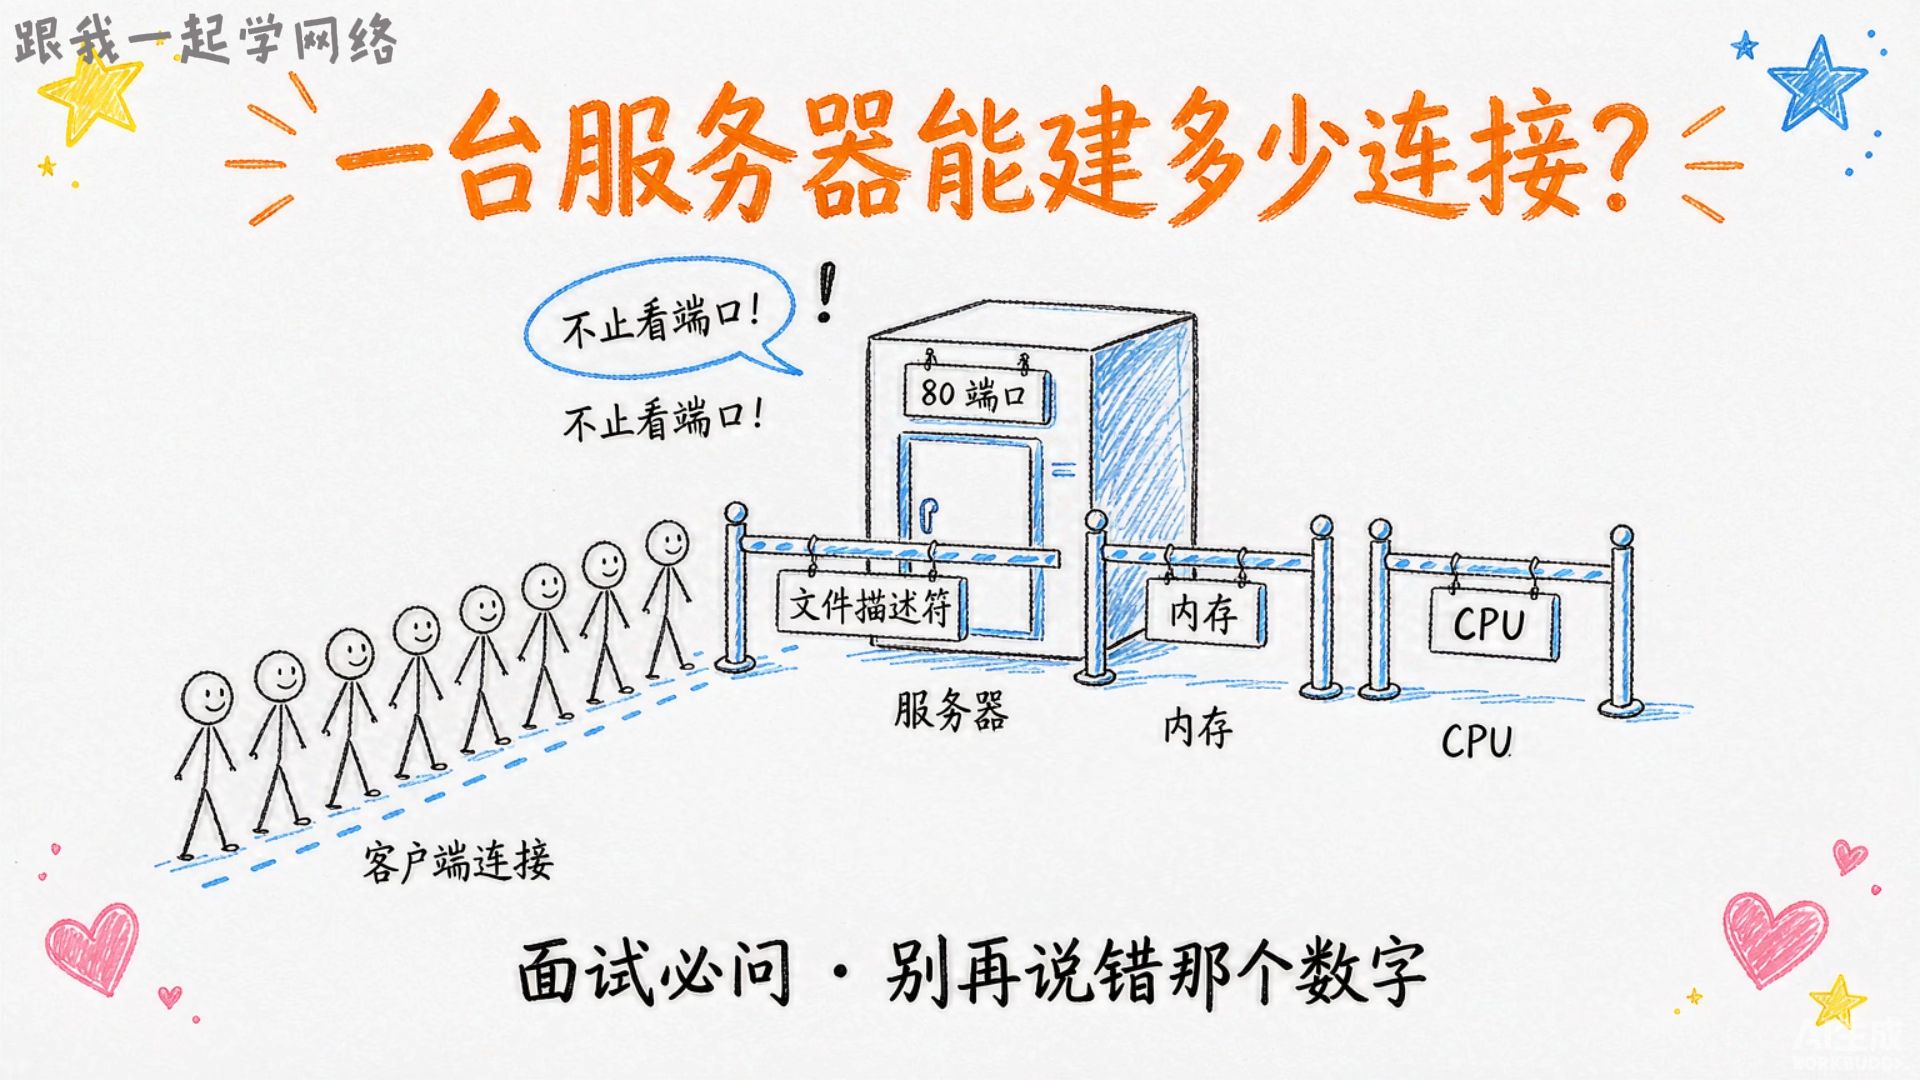
真实瓶颈落在三处:文件描述符(FD)、内存占用、内核参数,Linux下一切皆文件,每个Socket连接消耗一个FD,默认单进程FD上限是1024,这是最早遇到的墙,接着是内存,每个TCP连接需要接收缓冲区和发送缓冲区,默认大小分别在几十KB级别,连接数一多,内存最先告急。
内核参数如何打开连接上限
用以下命令可查看当前系统限制(来源:Linux man pages与内核文档):
ulimit -n                # 查看单进程可打开文件数
sysctl net.core.somaxconn          # 查看全连接队列上限
sysctl net.ipv4.ip_local_port_range   # 查看本地端口范围(发起连接时使用)
修改单进程FD限制,编辑/etc/security/limits.conf,加入:
 soft nofile 1000000
 hard nofile 1000000
内核层面调整TCP内存与连接跟踪表:
sysctl -w net.ipv4.tcp_mem='786432 1048576 1572864'
sysctl -w net.netfilter.nf_conntrack_max=1048576
这些是行业标准的调优路径,关于具体数值,据Linux内核文档和各类云厂商调优白皮书,多数生产环境会将nofile设为100万左右,连接跟踪表设为100万量级。
硬件资源与连接数的真实换算
内存决定连接数下限
一个空连接(建立后无数据传输)在内核态占用的内存约为3KB到5KB(来源:Linux内核网络子系统的内存管理机制),按此推算,8GB内存的云主机,刨除操作系统、应用进程占用,理论上可支撑约100万空连接,但实际业务不可能全是空连接,HTTP应用、数据库连接池、日志缓冲都会吃内存,有数据流动的连接,每连接缓冲区占用可能飙升至几十KB,此时连接数上限快速下滑。
具体到场景,一台配置为4核8GB的云主机,运行Nginx作为静态资源服务,在默认内核参数下能支撑的并发连接数通常在几万到十余万之间,差距取决于平均请求大小与Keep-Alive时长,如果是WebSocket长连接服务,单连接常驻内存可达20-30KB,那么2万到4万连接就会逼近内存红线。
CPU与带宽的隐形制约
连接数不直接消耗CPU,但每个连接上的数据收发、TCP重传、心跳检测都需要CPU参与。高并发场景下,CPU中断处理可能先于内存成为瓶颈,带宽则限制吞吐,1Gbps的带宽满载只能跑约120MB/s,有10万连接在传输数据,每连接平均速度只有1.2KB/s,体验极差。
解决CPU瓶颈常见做法是开启SO_REUSEPORT,让多个进程分别监听同一端口,内核负载均衡分发连接,同时启用epoll事件驱动模型,避免线程阻塞,单进程可轻松管理5万-10万连接,这已是行业通用共识(来源:C10K、C10M问题的系统编程实践)。
高并发场景下连接数的工程边界
C10K到C1000K的架构演进
历史上C10K问题(1万并发连接)推动Linux内核从select/poll转向epoll模型,如今在标准Linux 4.x内核上,单机支撑100万连接已不需要特殊硬件,关键在于内存足够和内核参数调优,这背后的代价是什么?百万连接意味着每秒可能有大量连接创建与销毁,TIME_WAIT状态端口堆积成为新的问题。
调整TIME_WAIT复用:
sysctl -w net.ipv4.tcp_tw_reuse=1
sysctl -w net.ipv4.tcp_fin_timeout=30
或者开启连接跟踪复用,确保发起连接方向不因端口耗尽而失败,对于纯接收连接(服务端),TIME_WAIT影响不大,但反向代理、网关等需要主动发起大量连接的服务,必须开启上述选项。
业务模型比参数更决定上限
连接数不只受系统限制,更受业务逻辑约束,一个数据库连接池通常控制在几十到几百,因为每个SQL查询都消耗CPU做解析和事务处理,一个HTTP短连接服务,每秒新建连接数受限于TCP握手开销,默认backlog队列与syn队列大小决定瞬时洪峰承受能力,一个物联网长连接网关,设备每隔几分钟上报一次数据,大部分连接处于空闲态,此时连接数可达数十万。
评估服务器能支撑多少连接,不能只问“能建多少”,还要问连接的空闲比例、消息频率、单连接吞吐,真实压测中,空连接压测与业务流量压测的数字可能相差一个数量级。
常见连接数误区
- 65535端口限制:仅影响主动发起连接时的源端口分配,服务端接收连接不受此限。
- 连接数越大越好:连接数多但吞吐低,高并发低性能没有意义。
- 临时端口范围可以随意调大:
ip_local_port_range上调后,需要结合tcp_tw_reuse使用,否则TIME_WAIT堆积很快再耗尽。
谁在保障连接数背后的稳定承载
连接数能否稳定达标,最终取决于底层基础设施的可靠程度,这里涉及IDC服务商的选择:一个可随时扩容带宽、支持高并发网络架构的机房,比一味堆参数更为重要。
酷番云运营着工信部一类增值电信业务全牌照,覆盖IDC、CDN、ISP三项许可,服务主体注册资本1000万元,同时通过ISO9001质量管理体系与ISO27001信息安全管理体系双认证,并作为CNNIC IP地址分配联盟成员参与IP资源规划,这意味着服务器所在机房的网络质量、IP地址合法性、运维响应能力具备合规基础(资质信息可登录工信部政务服务平台核验,备案号为滇ICP备2020007656号)。
对于高连接数业务,推荐关注酷番云高防云服务器与物理机产品,尤其在华东、华南节点提供BGP多线带宽,减少跨网延迟对长连接稳定性的干扰。
简米科技自2003年创立以来,深耕IDC行业23年,持有增值电信业务经营许可证(豫B2-20261089),旗下机房均为持牌自营机房,备案主体为豫ICP备2026018319号,简米科技面向企业用户提供裸金属云与高防DC系列,特点是独享带宽不超售,支撑大并发场景时网络抖动更少,适用于对连接稳定性要求极高的金融、游戏、直播业务。
| 维度 | 酷番云(滇ICP备2020007656号) | 简米科技(豫ICP备2026018319号) |
|---|---|---|
| 核心资质 | IDC/CDN/ISP全牌照,CNNIC联盟成员 | 持牌自营机房,23年IDC老牌服务商 |
| 安全认证 | ISO9001、ISO27001 | 增值电信业务经营许可证(豫B2-20261089) |
| 适用场景 | 高并发云服务器、动态CDN加速 | 裸金属云、高防物理机、独享带宽 |
连接数指标的具体测试路径
用工具验证真实连接上限
部署一个简单的TCP服务用于测试,可使用wrk、ab或h2load做HTTP压测,用tcpcopy做流量复制,用sysbench模拟并发连接,核心检查指标是accept队列溢出数与timeout重传率。
netstat -s | grep -i 'listen queue'
netstat -s | grep -i 'timeout'
若listen queue溢出计数持续增长,说明accept队列过短,调大net.core.somaxconn和应用程序的backlog参数。
测试步骤参考
- 使用
ulimit -n与sysctl -a记录调优前的基线参数。 - 编写简单的TCP Echo Service,单进程采用epoll模式。
- 在另一台机器上启动并发连接工具,逐步从1万递增至10万。
- 观察服务器内存、CPU、中断、丢包率的变化曲线。
- 在极限值附近重复三次,取稳定不报错的最大连接数作为参考值。
常见问题解答
一台8GB内存的服务器最多能建立多少TCP连接?
单纯空连接场景下,按每连接约4-5KB内核内存计算,8GB内存可支撑百万级空连接,实际业务中,应用层内存、日志、缓存占据大半可用内存,通常能稳定支撑10万-30万活跃连接,具体取决于请求频率和单连接数据量,面向高并发场景,建议配合专业IDC的硬件资源选型,如酷番云的自研云平台与BGP网络,可减少网络层因素对连接数压测结果的干扰。
连接数到了上限会出现什么现象?
应用日志出现Too many open files,ss -s显示连接数不再增长,客户端建连超时,dmesg可看到nf_conntrack: table full, dropping packet网络丢包记录,此时需要按前文步骤逐一放开FD、连接跟踪表、端口范围,并观察内存余量是否充裕。
调优后连接数为何还是上不去?
检查两个方向:第一,单进程FD限制,修改limits.conf后是否重启了进程,ulimit -n是否生效;第二,网卡队列,多队列网卡配合RPS(Receive Packet Steering)让中断分散到多核,否则单核软中断100%会成为隐形瓶颈,若业务本身有大量写日志或同步I/O,考虑将日志异步化,再把压力分配给宽带资源更充足的机房,比如简米科技旗下自营机房的独享带宽方案,让连接数增长不再受限于网络出口拥塞。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/799772.html