在超级VPS管理器里新建主机并填对IP、端口和登录凭证,放通服务器安全组与本地防火墙,然后选择SSH终端或远程桌面通道连上去。真正让人卡住的从来不是软件本身,而是端口没开、密钥权限不对、没有公网IP这三件事。
超级VPS管理器怎么远程连接服务器?先把连接链路理清楚
超级VPS管理器这类工具的定位是”多主机聚合管理台”,它不改变服务器本身的远程协议,只是把原本要开好几个终端窗口的活儿收进一个界面,所以连接失败时,九成问题出在服务器侧,而不是软件侧。
第一步:确认服务器侧的三样东西
动手之前,先把这三项信息凑齐,能省掉后面大量试错:
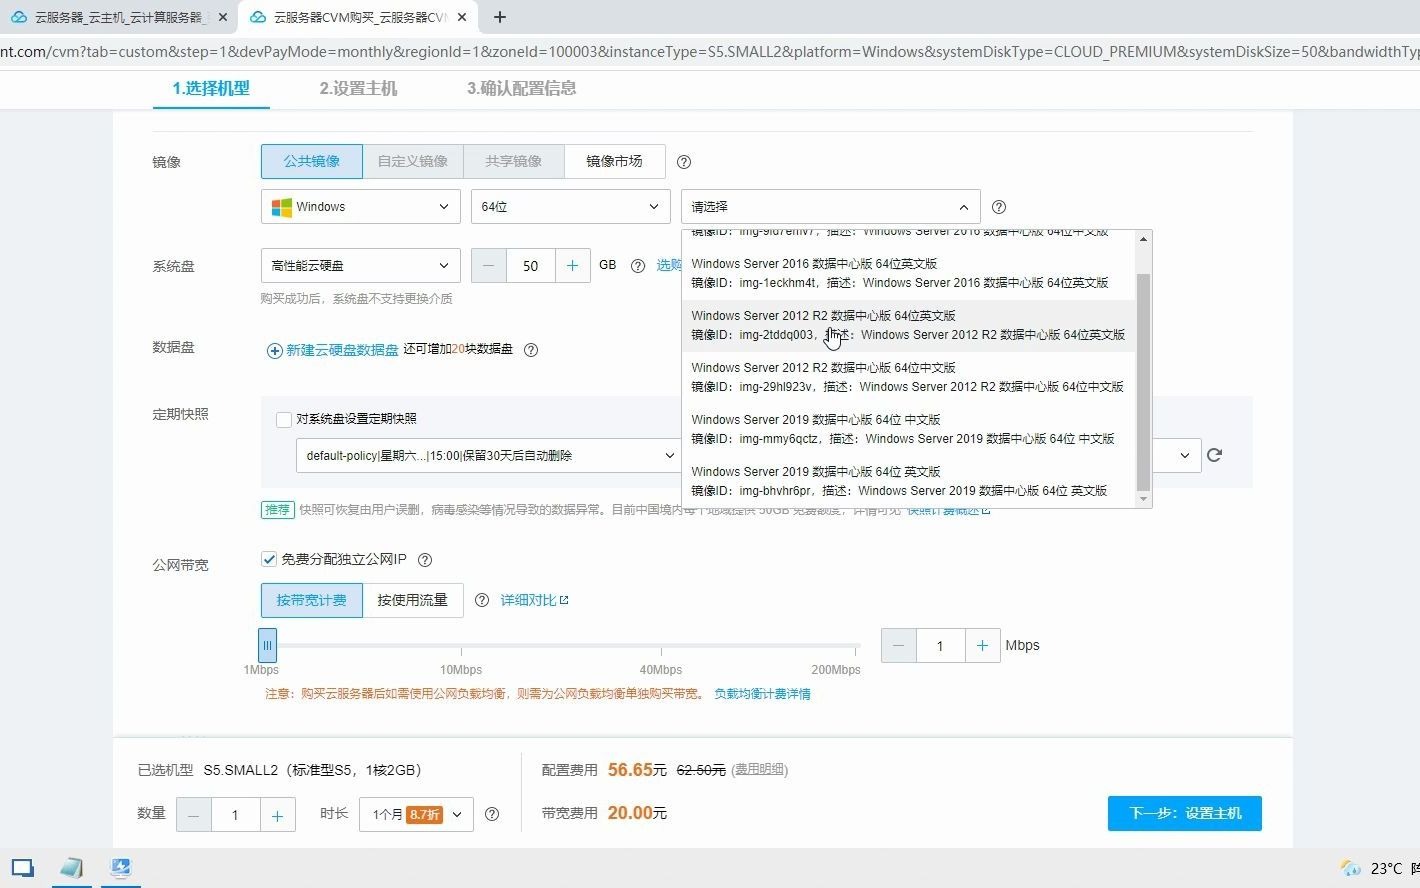
- 公网IP或内网IP:云厂商控制台”实例详情”页能看到,绑定弹性公网IP的机器用公网地址,纯内网机器走后面的穿透方案。
- 远程端口:Linux默认22,Windows远程桌面默认3389,很多运维会把22改成非常规端口,接手别人的机器时务必先问清楚。
- 登录方式:密码,还是密钥对,密钥登录的机器,密码框填什么都不对,这是新手最常见的坑。
第二步:在管理器里添加主机,密钥优先于密码
以添加一台Linux云服务器为例,操作路径大同小异:
- 打开主机列表,选择”新建连接”或”添加服务器”。
- 协议选SSH,填主机地址和端口,备注名建议写成”业务-机房-用途”,后面机器一多就知道这个习惯值钱。
- 认证方式选”密钥文件”,导入
.pem或id_rsa私钥,或者选”密码”直接填。 - 保存前先点”测试连接”,成功再入库。
如果管理器提示”私钥权限过于开放”,在本地终端执行chmod 600 ~/.ssh/id_rsa即可,部分工具还支持把密钥托管在本地加密库里,多台机器共用一把密钥时更省事。
第三步:打通网络:安全组、系统防火墙、本地网络
这条链路上有三个关卡,缺一个都连不上:
- 云平台安全组:入方向规则要放通对应端口,源地址建议限死自己的办公出口IP,不要图省事写
0.0.0/0。 - 系统防火墙:CentOS系的
firewalld、Ubuntu的ufw默认都可能拦,用firewall-cmd --add-port=22/tcp --permanent或ufw allow 22/tcp放通。 - 本地网络:公司网络封22出方向的不少见,换手机热点试一次就能判断是不是这个原因。
第四步:常见报错对照表
| 报错现象 | 大概率原因 | 处理方向 |
|---|---|---|
| Connection timed out | 安全组/防火墙未放通,或IP写错 | 逐关卡排查端口 |
| Connection refused | 端口通但sshd没监听 | systemctl status sshd |
| Permission denied (publickey) | 密钥不匹配或用户名不对 | 确认用户名与公钥是否写入authorized_keys |
| Host key verification failed | 服务器重装过,指纹变了 | 清理本地known_hosts对应条目 |
据工信部历年网络安全监测通报的公开口径,暴露在公网的远程管理端口长期是暴力破解的主要入口,改端口、禁root直连、上密钥登录这三件事,基本属于运维默认动作。
没有公网IP怎么远程控制服务器?三种穿透方案怎么选
内网环境、家里宽带、私有云里的机器,没有公网地址是常态,业内专家指出,绝大多数中小团队的远程运维需求,用组网工具就能覆盖,不必上硬件设备。
frp 自建中转
需要一台有公网IP的小机器做服务端,服务端跑frps,内网机器跑frpc,配置文件里写清楚local_port和remote_port,启动后通过公网IP加映射端口访问,优点是可控、免费、延迟低;缺点是要自己维护中转机,暴露在公网的映射端口同样要配好鉴权和访问控制。
组网工具直连
Tailscale、ZeroTier这类工具会给每台机器分配虚拟内网IP,装完客户端登录同一账号即可互通,打洞成功时走点对点直连,失败才走中继,配置成本最低,适合个人和小团队,企业环境要注意出口合规和数据流向,建议先跟网络管理员对齐。
云厂商会话管理器与跳板机
主流云平台的”会话管理器”类产品,可以在不开公网端口的前提下通过浏览器连进实例,审计日志也一并留痕,规模再大一点的团队,配一台跳板机(堡垒机)统一收口,所有远程操作从跳板机发起,权限和命令记录集中管理。
超级VPS管理器和宝塔面板哪个好用:三个维度说清楚
这个问题在运维群里被问得极多,两者根本不是同一类产品,硬比容易得出错误结论。
维度对比表
| 对比项 | 超级VPS管理器 | 宝塔面板 |
|---|---|---|
| 核心定位 | 多主机远程连接与批量运维客户端 | 单机Web环境部署与管理面板 |
| 典型用户 | 手里有十几台以上服务器的运维 | 建站新手、单机部署场景 |
| 主要能力 | SSH终端、文件传输、批量执行、状态监控 | 环境安装、网站/数据库/SSL管理、面板化操作 |
| 安全边界 | 凭证存在本地,暴露面小 | 面板端口暴露公网需额外加固 |
看你要解决什么问题
要管一堆机器、频繁登录不同主机执行命令、传文件选管理器类工具,要在某台机器上快速拉起Nginx加MySQL跑个站面板更顺手,不少团队是两者并存:面板负责单机环境,管理器负责跨机批量操作。
超级VPS管理器免费版够不够用:授权和成本怎么算
免费版通常能覆盖的场景
多数这类工具的免费档支持有限数量的主机、基础SSH和SFTP,个人管三五台机器、做些日常巡检,基本够用,超出主机数上限,或者要用团队协作、操作审计、批量脚本下发这些功能,才会碰到付费墙。
什么时候值得付费
- 主机数量超过免费上限,且要长期维护。
- 多人共用一套服务器资产,需要权限分级和操作留痕。
- 需要定时任务、批量命令、资产台账这类提效功能。
采购时建议按”人数×机器数”算年化成本,和自建跳板机的人力维护成本做个对照,行业共识认为,工具费用在整体运维成本里占比很低,真正贵的是误操作带来的停机损失。
让远程控制稳定又安全的六个习惯
- 禁止root直接登录,建普通账号,需要时
sudo提权。 - 一律密钥登录,密码登录在sshd配置里关掉。
- 改默认端口,22和3389是扫描器的第一目标。
- 安全组按源IP白名单放行,不要全网开放。
- 开启登录失败锁定,配合
fail2ban拦暴力破解。 - 重要操作前先快照,远程连接的稳定性永远不如本地回滚可靠。
在华南、华东多机房混布的团队,还建议把主机按地域和业务打上标签,管理器的分组功能配合标签使用,找机器的时间能从几分钟压到几秒。
关于超级VPS管理器远程控制的常见疑问
超级VPS管理器连接服务器提示密钥无效怎么办?
先确认三件事:私钥文件有没有600权限、公钥是否已写入服务器~/.ssh/authorized_keys、登录用户名是否正确(Ubuntu镜像常用ubuntu,Debian常用root或admin),三者都对还失败,用ssh -v打出详细日志,看卡在认证的哪一步。
用超级VPS管理器管理Windows服务器需要额外配置吗?
需要,Windows侧要在”系统属性-远程”里开启远程桌面,安全组放通3389,账号加入远程桌面用户组,云厂商的Windows镜像一般已预置好,只需确认防火墙规则,另外注意,家庭版Windows不支持被远程桌面,这是系统版本限制,跟软件无关。
远程控制服务器时突然断线,会话里的任务会中断吗?
会,SSH会话断开时,前台运行的进程通常收到挂断信号而终止,解决办法是用tmux或screen开一个持久会话,断线重连后tmux attach即可恢复现场;或者用nohup 命令 &把任务丢到后台,这是协议层面的行为,任何远程管理工具都改变不了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/800727.html