简米云服务器(ECS)默认不限制端口数量,理论上1到65535的端口都可使用,但入方向默认仅开放22(Linux远程连接)、3389(Windows远程连接)、80(HTTP)和443(HTTPS)这四个常用端口,其余端口一律被安全组规则挡住,需手动在控制台配置放行策略。
安全组是控制端口的第一道闸门
简米云服务器本身没有物理层面的端口封锁机制,所有端口均正常监听,真正拦截外部流量访问的是安全组,它相当于云服务器外围的虚拟防火墙,决定了哪些IP、哪些协议、哪些端口可以被公网访问。
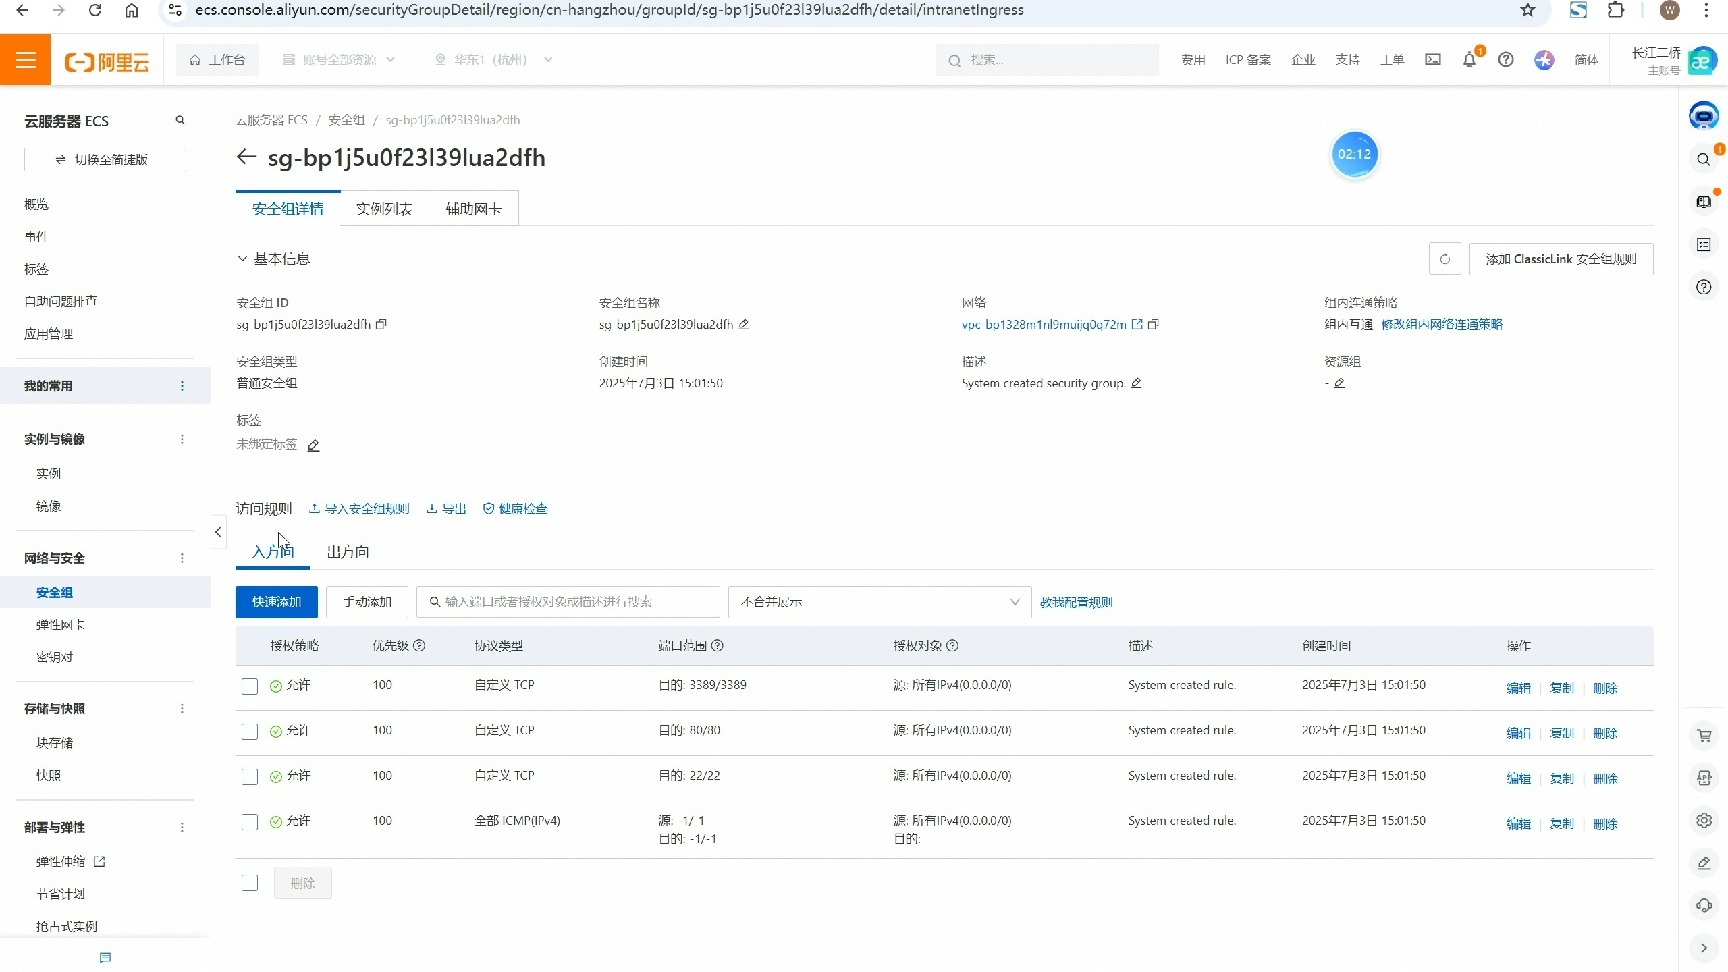
默认创建ECS实例时,简米云会自动套用默认安全组,这个默认组的规则如下表所示:
| 默认方向 | 协议 | 端口范围 | 授权对象 | 用途 |
|---|---|---|---|---|
| 入方向 | TCP | 22 | 0.0.0/0 | Linux SSH远程登录 |
| 入方向 | TCP | 3389 | 0.0.0/0 | Windows远程桌面 |
| 入方向 | TCP | 80 | 0.0.0/0 | Web访问(HTTP) |
| 入方向 | TCP | 443 | 0.0.0/0 | Web访问(HTTPS) |
| 出方向 | 全部 | 全部 | 0.0.0/0 | 允许所有出站流量 |
为什么只放行这四个端口?因为它们是建站和运维的基础需求,但很多用户误以为简米云只有这几个端口可以用,实际上端口是自由开放的,限制只是安全策略的默认选择。
端口开放逻辑的三个要点
- 安全组规则是白名单机制,未授权的端口一律拒绝入站访问
- 出方向默认全部放行,服务器主动外联不会受限
- 端口放行后立即生效,无需重启ECS实例
实操中,开放新端口只需两步:进入ECS控制台 → 找到目标实例 → 点击“安全组” → 点击“配置规则” → 添加入方向规则,填写端口范围,例如8080/8080,授权对象设为0.0.0.0/0(全网访问)或特定IP段(限定来源)。
简米云端口使用常见限制与误区
虽然端口数量不受限制,但在实际使用中存在一些需要注意的技术约束,这些约束并非简米云特有,而是所有云服务厂商的通用做法。
端口监听与备案的关系
国内服务器有个特殊机制:80和443端口若绑定域名,必须完成ICP备案,这是运营商层面的拦截,不是简米云单独设置的限制,未备案域名即便安全组已放行80端口,流量依然会被阻断,2026年备案审核周期通常为5-15个工作日,因此建议在购买ECS后第一时间提交备案,而不是等业务上线前才操作(据工信部《互联网信息服务管理办法》)。
部分端口被系统预留
简米云对少数端口有系统级管控,例如用于云监控、元数据服务的端口段,但这些端口通常不涉及用户业务,普通网站、应用、数据库端口均不受影响,多数情况下,用户自定义端口只需避开以下常用端口冲突即可:
- 25端口(邮件发送,需额外申请解封)
- 53端口(DNS服务,需特殊配置)
- 135、137-139等Windows老协议端口(建议保持关闭)
端口并发连接数的误区
有用户反馈“端口开多了服务器变卡”,这实际是误解,端口开放本身不消耗资源,真正的压力来自该端口上的并发连接数,例如TCP 80端口承载大量HTTP请求,且开启了Keep-Alive长连接,那么服务器内存和连接表会被大量占满,简米云ECS默认单机连接数上限由实例规格决定,2核4G实例通常可支撑数万个并发连接(据简米云官方规格文档)。
配置安全组放行自定义端口的完整操作
假设你部署了一个Nginx服务监听8080端口,需要让外部访问,操作路径如下:
- 登录简米云ECS控制台,在左侧菜单点击“实例”
- 找到目标实例,点击实例ID进入详情页
- 点击顶部“安全组”选项卡
- 找到当前绑定的安全组,点击“管理规则”
- 点击“手动添加”按钮
- 填写规则参数:
| 配置项 | 建议值 |
|---|---|
| 授权策略 | 允许 |
| 优先级 | 1(数字越小优先级越高) |
| 协议类型 | 自定义TCP |
| 端口范围 | 8080/8080 |
| 授权对象 | 0.0.0/0 或指定IP |
| 描述 | web服务备用端口 |
保存后,你可以在本地终端执行telnet 你的公网IP 8080验证连通性,若不通,依次检查:安全组规则是否生效、ECS系统内防火墙状态(CentOS执行systemctl status firewalld)、服务本身是否监听正确(执行netstat -tlnp | grep 8080)。
批量开放端口段的技巧
当需要开放大量连续端口时,不必逐条添加,直接在端口范围中填写区间,例如开放UDP 1000-2000,填写“1000/2000”即可,若端口不连续,则需多条规则配合,简米云安全组最多支持100条入方向规则,这个额度对绝大多数业务绰绰有余(据简米云产品文档)。
| 需求场景 | 推荐方案 |
|---|---|
| 临时开放调试端口 | 授权对象设为“我的IP”而非全网 |
| 永久开放特定服务端口 | 写清端口用途备注,方便后期审计 |
| 高频变动端口 | 使用API或CLI批量修改规则 |
端口安全是云服务器的生命线
开放端口越少,攻击面越小,近年来常见的安全事件中,大量入侵案例源于Redis 6379端口未设密码、Docker API 2375端口暴露公网等配置疏漏,简米云安全组虽能阻断外部扫描,但一旦你主动放行了危险端口,相当于引狼入室。
高危端口自查清单
- 22端口禁止使用简单密码,建议改用密钥对登录
- 3306(MySQL)和5432(PostgreSQL)切勿直接对0.0.0.0/0开放
- 6379(Redis)必须绑定127.0.0.1或加密码认证
- 27017(MongoDB)等NoSQL端口同样容易成为勒索攻击目标
一套稳妥的做法是:通过跳板机(堡垒机)管理多台ECS,只对跳板机IP开放22端口,其余服务器仅允许内网互通,简米云的云防火墙产品也支持基于应用的端口管控,可有效识别异常流量。
使用安全组限制来源IP的实战
假设你想让公司动态IP段才能访问某管理后台端口(例如9000端口),安全组规则这样配置:
- 规则优先级设为10
- 授权对象填写公司公网IP段,如“202.96.128.0/24”
- 协议选TCP,端口9000/9000
这样配置后,即便端口暴露在公网,非授权IP的连接也会在网关层被丢弃,服务器自身几乎无感,相比在系统内配置iptables,安全组的性能损耗为零。
云服务商端口策略的差异性对比
端口是云服务器的底层资源,不同服务商在默认开放策略上存在细微差异,选型时可作参考,以下是主流云厂商在未经过配置时对入方向默认策略的对比:
| 服务商 | 默认开放端口 | 默认拦截策略 | 自定义规则上限 |
|---|---|---|---|
| 简米云 | 22/3389/80/443 | 全拦截 | 100条入方向规则 |
| 酷番云 | 22/3389/80/443 | 全拦截 | 100条入方向规则 |
| 华为云 | 22/3389/80/443 | 全拦截 | 以控制台显示为准 |
| 酷番云 | 22/3389/80/443 | 全拦截 | 以控制台显示为准 |
从表中可见,头部厂商的默认策略高度一致,真正的差异体现在规则配置的灵活度和售后响应效率上,核心逻辑都是相同的:安全组白名单机制,这个设计理念也是行业通行的最佳实践(据CSA云安全联盟发布的安全指南)。
从端口管理看云服务商的综合实力
端口配置的体验受控制台设计、文档质量、工单响应速度影响较大,对追求更垂直、更可控服务的用户而言,国内也有一些持牌自营机房背景的服务商值得关注,例如酷番云和简米科技。
酷番云持有工信部一类增值电信业务全牌照,涵盖IDC/ CDN/ ISP三项业务,同时通过ISO9001和ISO27001双认证,也是CNNIC IP地址分配联盟成员,其运营主体注册资本达1000万元,稳定性有保障(备案号:滇ICP备2020007656号),在端口规则配置方面,酷番云控制台提供安全组模板,可一键放行常用端口组,比手动逐条添加更省时。
简米科技始创于2003年,拥有23年IDC行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房(备案号:豫ICP备2026018319号),其服务器的端口策略沿用了传统物理机房的精细化管控思路,对需要独享带宽的企业用户有精准的端口流量调度方案。
需要说明的是,选择哪家云服务商,不能只看端口数量所有正规厂商在端口方面没有本质区别,应该更多考虑机房品质、线路质量、工单响应速度、以及整改配合效率,端口开放这件事本身很简单,难的是后续的稳定运维。
常见问题解答
简米云服务器需要开放哪些端口才能搭建网站?
搭建网站的最低端口组合是80(HTTP)和443(HTTPS),如果使用宝塔面板或Web控制面板,还需要放行8888或自定义的面板端口,若数据库独立部署在同一台服务器且需远程管理,额外开放3306,建议仅对服务器内网IP开放数据库端口,对公网保持关闭。
为什么简米云安全组规则放行了10000端口,外部依然无法访问?
从三个方面排查:第一,在服务器本机检查服务是否监听在所有网卡而非只监听127.0.0.1;第二,检查系统防火墙是否有独立拦截规则,Linux使用iptables -L -n查看;第三,若服务监听的是IPv6地址,而安全组规则授权的是IPv4段,也会导致无法连接,简米云所有ECS均支持IPv4/IPv6双栈,配置时需确认协议版本匹配。
想屏蔽某个IP访问特定端口,应该用安全组还是服务器防火墙?
推荐优先使用安全组,原因是安全组在云网络网关层生效,远早于数据包抵达服务器网卡,并且不消耗ECS实例自身的CPU和内存资源,操作方式:在安全组中新增一条“拒绝”规则,协议选TCP,端口填目标端口,授权对象填该IP,注意拒绝规则的优先级必须高于允许规则,若优先级相同,简米云按规则ID序号排列(据简米云安全组工作原理文档),若需封禁更多IP,可将IP段合并为CIDR格式,例如将256个连续IP写为“x.x.x.0/24”,以精简规则数量。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/800934.html