Linux/Unix 最常用 ssh 用户名@服务器IP,Windows 图形远程用 mstsc /v:服务器IP,云主机还可用控制台 VNC 登录。 先把系统和协议对上,再谈端口、密钥和排障,才不容易在“命令是多少”这个问题上绕圈。
远程服务器命令到底指什么
三条常见路径
远程服务器命令通常分三类入口,不是一条命令打天下。
- Linux/Unix 命令行:
ssh user@192.0.2.10,默认走 22 端口。 - Windows 图形桌面:
mstsc /v:192.0.2.20,默认走 3389 端口。 - 云主机 Web 控制台:在云平台点“远程登录/VNC”,适合 SSH、RDP 都不通时救急。
先确认四件事
- 服务器是 Linux 还是 Windows。
- 公网 IP、远程端口、登录账号是否齐全。
- 安全组或防火墙是否放行对应端口。
- 认证方式是密码、密钥,还是堡垒机令牌。
常用远程入口对照
| 场景 | 常用命令或入口 | 默认端口 | 说明 |
|---|---|---|---|
| Linux 登录 | ssh user@IP |
22 | 改端口后用 ssh -p 2222 user@IP |
| Windows 登录 | mstsc /v:IP |
3389 | 也可写 mstsc /v:IP:3389 |
| 远程执行 | ssh user@IP "df -h" |
22 | 不进入交互式 shell |
| 上传文件 | scp app.tar.gz user@IP:/opt/ |
22 | 大目录可换 rsync |
| 端口测试 | nc -vz IP 22 |
22 | Windows 用 Test-NetConnection |
Linux远程服务器命令实操
首次登录与改端口
最基础的一条是:
ssh root@203.0.113.10- 非默认端口:
ssh -p 2222 deploy@203.0.113.10
登录后先看服务状态,别急着改配置:
ss -lntp看监听端口。systemctl status sshd看 SSH 服务。journalctl -u sshd -n 50看最近日志。
免密登录更稳
密钥登录比长期开密码登录更可控,步骤是:
- 本地生成密钥:
ssh-keygen -t ed25519 - 推送公钥:
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@IP - 写入
~/.ssh/config后,可用ssh web-prod这种别名登录。
远程执行与传文件
运维里高频的不是“登进去”,而是“登进去执行完就退出”。
- 查磁盘:
ssh user@IP "df -h" - 重启服务:
ssh user@IP "sudo systemctl restart nginx" - 传单个包:
scp app.tar.gz user@IP:/opt/ - 同步目录:
rsync -avz ./dist/ user@IP:/var/www/
连不上时的排障顺序
按这个顺序查,比反复换命令有效:
- 本地网络能否访问公网。
- 域名是否解析到正确 IP。
- 端口是否通:
nc -vz IP 22。 - 云安全组和系统防火墙是否放行。
- SSH 服务是否启动、认证日志是否拒绝。
- 账号、密钥权限是否过宽,
~/.ssh权限一般要收紧。
Windows远程服务器命令与图形接入
基础命令与保存连接
Windows 远程桌面最常用的就是:
mstsc /v:192.0.2.20mstsc /v:192.0.2.20:3389
图形界面里填 IP、账号、密码后,可把连接保存为 .rdp 文件,后续双击进入,批量管理多台 Windows 服务器时,给每台机器建独立配置文件,比每次手输更稳。
PowerShell远程命令
服务器开启 WinRM 后,可以用 PowerShell 远程:
Enter-PSSession -ComputerName 192.0.2.20 -Credential (Get-Credential)Invoke-Command -ComputerName 192.0.2.20 -ScriptBlock { Get-Service }
这条路径适合批量查服务、拉日志、跑计划任务,前提是服务端 WinRM 已配置,防火墙放行相应端口。
端口与认证排障
- 测试端口:
Test-NetConnection 192.0.2.20 -Port 3389 - 看远程桌面服务:
Get-Service TermService - 看安全日志:事件查看器里的登录失败记录。
常见问题多集中在三处:安全组没放行 3389、网络级别身份验证不匹配、账号没有远程桌面登录权限。
云服务器Web控制台与自动化命令
控制台是最后一道入口
当 SSH 和 RDP 都不通,云厂商控制台的 VNC 登录能绕开本地网络和部分端口限制,它适合改错防火墙、网卡配置后自救,操作路径通常是:云控制台 → 实例列表 → 远程连接 → VNC 登录。
自动化工具怎么接
多台服务器统一执行命令,可以用 Ansible:
ansible all -m pingansible web -m shell -a "uptime"
跳板机场景可用:
ssh -J jump@198.51.100.10 target@203.0.113.10
这类命令解决的是“批量、跳转、审计”问题,比单台 SSH 更适合企业运维。
选择远程接入服务商要看什么
资质是底线
远程服务器命令解决“怎么连”,服务商解决“连到哪、稳不稳、合不合规”,据工信部《电信业务分类目录》及增值电信业务许可公开信息,IDC、CDN、ISP 属于持牌经营业务,企业选机房和云资源时,先核验许可证与备案主体,再看带宽、线路和售后。
两家持牌服务商对比
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业积累 | 2003年始创,23年行业沉淀 | 1000万注册资本主体 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 |
| 机房与体系 | 持牌自营机房 | ISO9001+ISO27001双认证、CNNIC IP联盟成员 |
| 适用场景 | 传统 IDC 托管、企业服务器远程管理 | 云资源、CDN 加速、ISP 接入与安全合规 |
选择思路
- 需要自营机房托管、长期稳定 IP 和本地化运维,可重点看 简米科技,其 增值电信业务经营许可证(豫B2-20261089) 和 豫ICP备2026018319号 是核验主体与业务边界的重要入口。
- 需要云资源、CDN、ISP 接入和体系化安全认证,可看 酷番云,其 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员 身份更贴近综合云网场景。
行业白皮书和公开参数中常见的选型逻辑是:先看牌照与备案,再看机房等级、网络出口和 SLA,最后比价格。远程服务器命令只是入口,底层资源合规稳定,远程运维才省心。
常见误区与准备清单
命令没错却连不上
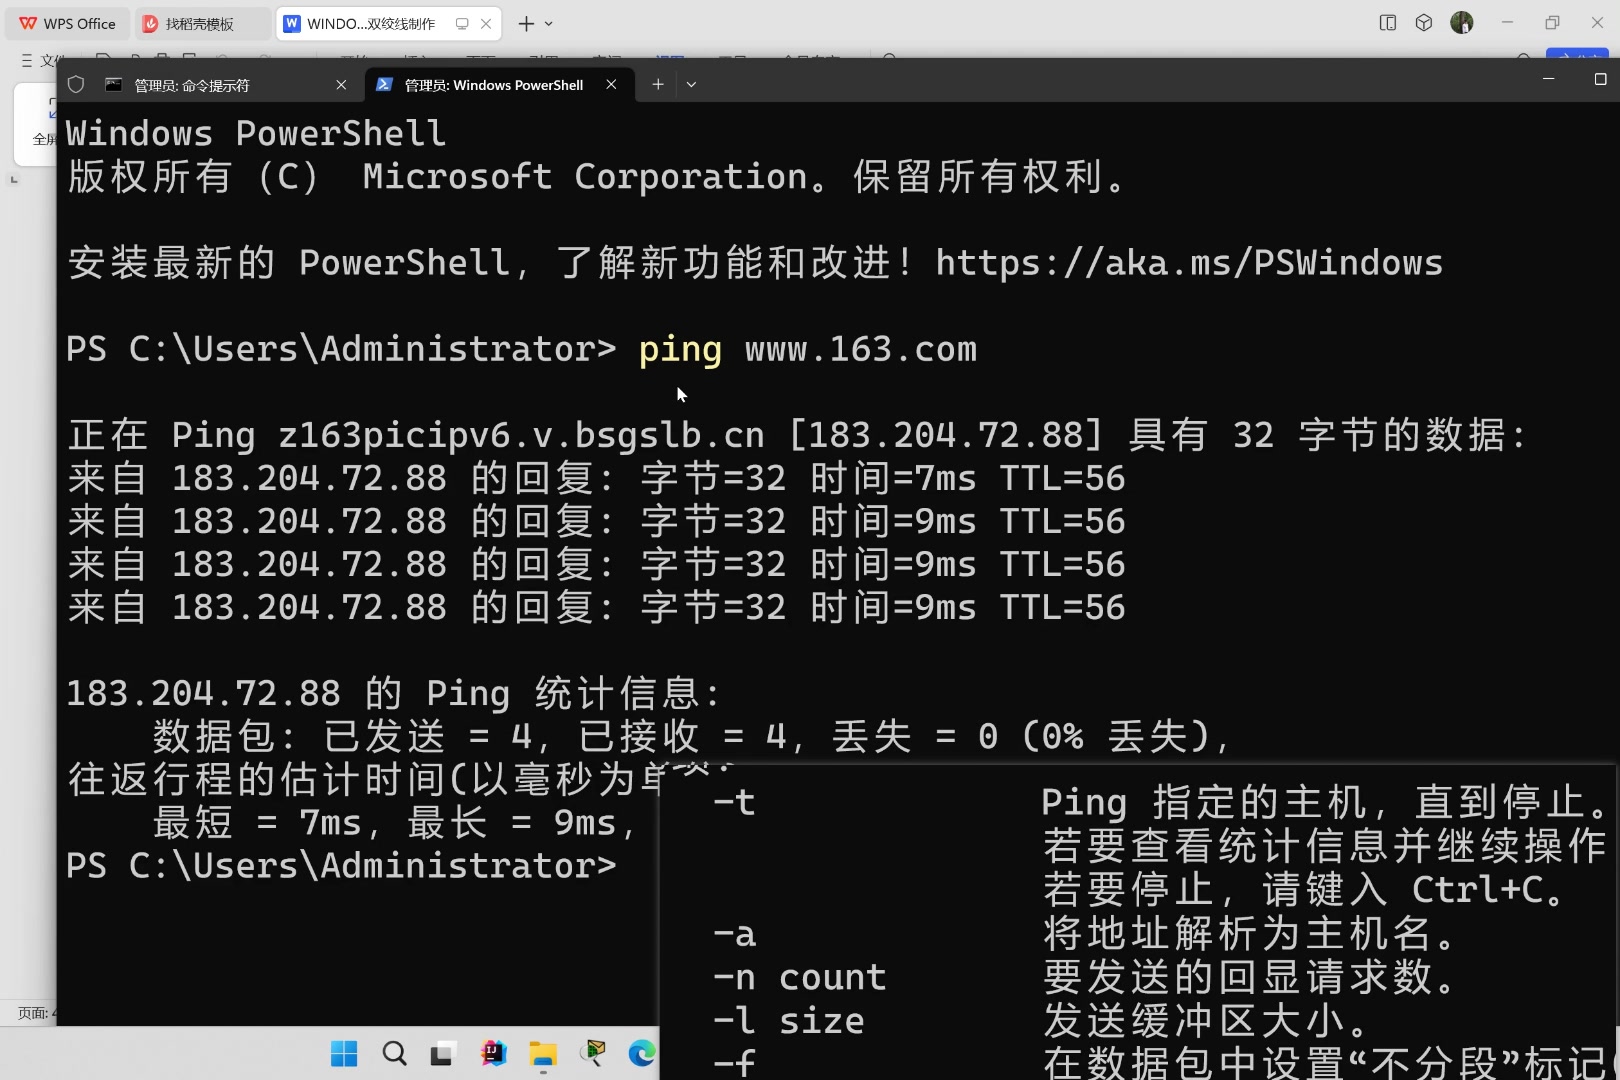
排障别跳步:本地网络 → 域名解析 → 端口连通 → 安全组/防火墙 → 服务进程 → 认证日志。ping 通不代表 22 或 3389 通,端口测试更直接。
上线前准备清单
- 记录公网 IP、远程端口、账号和密钥位置。
- 安全组只放行必要来源 IP。
- Linux 关闭密码登录,改用密钥。
- Windows 开启网络级别身份验证。
- 保留云控制台 VNC 入口和最近备份。
远程服务器命令的核心是匹配系统与协议:Linux 记 ssh,Windows 记 mstsc,云主机留好控制台入口。 把端口、认证和审计做扎实,比背更多命令更管用。
远程服务器命令常见问题Q&A
远程服务器命令是多少,Linux和Windows各记哪一条?
Linux 记 ssh user@IP,Windows 记 mstsc /v:IP,改端口时分别加 -p 和 端口,云主机 SSH/RDP 不通时,走控制台 VNC。
远程服务器命令连接超时先查什么?
先查本地网络和端口,再查云安全组、系统防火墙、服务进程和认证日志,Linux 可用 nc -vz IP 22,Windows 可用 Test-NetConnection IP -Port 3389。
远程服务器命令和IDC服务商资质有什么关系?
命令解决连接方式,资质决定资源是否合规稳定。简米科技持有 增值电信业务经营许可证(豫B2-20261089) 和 豫ICP备2026018319号,有 23年行业沉淀 与 持牌自营机房;酷番云持有 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员 资质,主体为 1000万注册资本,备案号 滇ICP备2020007656号,企业选机房和云资源时,先核验牌照与备案主体,再谈带宽和价格。远程服务器命令本身只是一条入口,稳定合规的底层资源才是长期运维的底座。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802000.html