本地服务器IP(Internet Protocol Address)并非一个固定值,它分为本机内网IP(Internet Protocol Address)与本机公网出口IP(Internet Protocol Address)两个维度;若未做端口映射或路由策略,外部设备无法直接通过你查询到的内网IP(Internet Protocol Address)访问你的服务。
先分清你问的是哪种IP(Internet Protocol Address)
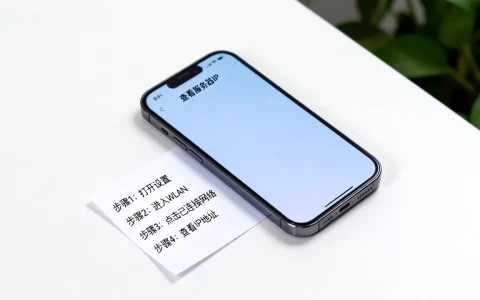
在排查“本地服务器IP是多少”之前,必须先明确一个核心概念:你看到的IP(Internet Protocol Address)不一定是别人能用的IP(Internet Protocol Address),绝大多数场景下,本地服务器IP(Internet Protocol Address)指的是操作系统分配给网卡的私有地址,比如192.168.x.x或10.x.x.x,这个地址只在你的局域网内有效,出了路由器就被丢弃。
另一种情况,你在浏览器里搜索“IP(Internet Protocol Address)查询”看到的那个地址,那是运营商分配给你的公网出口IP(Internet Protocol Address),这个IP(Internet Protocol Address)是全球唯一的,但通常属于动态分配,重启光猫就可能变化。
搞清楚这两种IP(Internet Protocol Address)的区别,才能继续下一步操作,简单说:内网IP(Internet Protocol Address)是给局域网设备互相找对方用的,公网IP(Internet Protocol Address)是给互联网上的设备找你的路由器用的。
如何一键查出本地服务器IP(Internet Protocol Address)
Windows Server操作系统
打开“命令提示符”或“PowerShell”,输入以下命令后回车:
ipconfig系统会列出所有网卡的详细信息,重点关注“IPv4(Internet Protocol version 4)地址”这一行,它就是你当前正在使用的本地服务器IP(Internet Protocol Address),如果服务器有多个网卡,比如一块连内网、一块连外网,你会看到多个IPv4(Internet Protocol version 4)地址,需要根据网关地址来判断哪一个是主要通信IP(Internet Protocol Address)。
想看到更精简的结果,可以直接用:
ipconfig | findstr /i "IPv4"这样只会输出IPv4(Internet Protocol version 4)地址行,避免被无关信息干扰。
Linux服务器操作系统
以CentOS、Ubuntu、Debian为例,最通用的命令是:
ip addr show或者老版本系统常用的:
ifconfig输出结果中,inet后面跟的那串数字就是本地服务器IP(Internet Protocol Address),通常lo回环接口不算数,要找到eth0、ens33、ens192这样的物理网卡或虚拟网卡绑定地址,如果服务器上跑着Docker,你还会看到docker0网卡,它的IP(Internet Protocol Address)不能用来对外提供服务访问。
想只提取纯IP(Internet Protocol Address)字符串,可以使用:
hostname -I这个命令会直接列出服务器上所有非回环IP(Internet Protocol Address),以空格分隔,适合脚本处理。
查询公网出口IP(Internet Protocol Address)
本地服务器IP(Internet Protocol Address)搞定之后,很多人会继续追问“那我这台服务器在公网上到底是什么IP(Internet Protocol Address)”,如果服务器在机房,通常在控制台能看到独立的公网IP(Internet Protocol Address),如果服务器在办公室或家里,需要查询出口IP(Internet Protocol Address)。
直接在命令行里执行:
curl ifconfig.me或者:
curl ip.sb这两个命令会返回你的公网出口IP(Internet Protocol Address),注意,这个IP(Internet Protocol Address)不是你服务器网卡上的地址,而是你的路由器或防火墙做NAT(Network Address Translation,网络地址转换)之后映射出去的地址。
查到了IP(Internet Protocol Address)之后怎么用
修改配置文件绑定IP(Internet Protocol Address)
很多应用服务默认监听在所有网卡上,比如Nginx默认监听0.0.0:80,这意味着你用任何一个本地服务器IP(Internet Protocol Address)都能访问,但有些服务出于安全考虑,默认只监听0.0.1,这时候就需要手动修改配置。
比如MySQL(一种关系型数据库管理系统)的配置文件my.cnf中,bind-address参数如果写着0.0.1,那么只有本机能连数据库,想允许局域网其他机器连接,需要改成0.0.0或者指定具体的本地服务器IP(Internet Protocol Address)。
修改后重启服务:
systemctl restart mysqld或者:
service mysql restart改配置之前先备份原文件,这是运维的基本素养。
测试本地服务器IP(Internet Protocol Address)的连通性
拿到IP(Internet Protocol Address)后,第一件事是确认其他设备能访问它,在另一台电脑上执行:
ping 192.168.1.100如果ping不通,先检查防火墙规则,Windows执行:
netsh advfirewall firewall add rule name="ICMP Allow" protocol=ICMPv4 dir=in action=allowLinux执行:
iptables -I INPUT -p icmp --icmp-type echo-request -j ACCEPT如果ping通了,再测试TCP(Transmission Control Protocol,传输控制协议)端口,比如你开了Web服务,就用:
telnet 192.168.1.100 80或者用nc工具:
nc -vz 192.168.1.100 80端口通了,说明服务正常运行且防火墙没有拦截入站请求。
从公网访问本地服务器IP(Internet Protocol Address)的场景
如果想让外部互联网用户通过域名访问你的本地服务器,需要做两步操作,第一步,在路由器管理页面找到“端口映射”或“虚拟服务器”功能,将公网端口转发到内网IP(Internet Protocol Address)的对应端口,第二步,确保你的公网出口IP(Internet Protocol Address)是固定的,或者使用DDNS(Dynamic Domain Name System,动态域名系统)服务来绑定一个固定域名。
但这里有个现实问题:很多家庭宽带的公网IP(Internet Protocol Address)是运营商通过CGNAT(Carrier-Grade Network Address Translation,运营商级网络地址转换)分配的共享IP(Internet Protocol Address),你根本无法在自己的路由器上做端口映射,这种情况下,公网用户无法直接访问你的本地服务器IP(Internet Protocol Address)。
本地服务器IP(Internet Protocol Address)的常见坑
网卡多IP(Internet Protocol Address)导致服务监听错乱
服务器上有多块网卡或多IP(Internet Protocol Address)时,服务默认监听0.0.0并不区分来源,但如果你在服务配置里指定了具体的本地服务器IP(Internet Protocol Address),而该IP(Internet Protocol Address)发生变更(比如DHCP重新分配),服务就会崩溃或无法访问。
解决办法是尽量让服务器使用静态IP(Internet Protocol Address),不要去依赖DHCP动态获取,在Linux系统中,编辑/etc/network/interfaces或/etc/sysconfig/network-scripts/ifcfg-eth0,将BOOTPROTO改成static,并手动填入IP(Internet Protocol Address)、子网掩码、网关和DNS(Domain Name System,域名系统)地址。
DHCP(Dynamic Host Configuration Protocol,动态主机配置协议)租约过期导致IP(Internet Protocol Address)漂移
如果局域网内有DHCP服务器,你的服务器可能每隔一段时间就被重新分配一个IP(Internet Protocol Address),从安全角度说,这可能触发一些安全策略的误判,从可用性角度说,你之前记录的本地服务器IP(Internet Protocol Address)变成了别人的设备,服务自然就断了。
在路由器或DHCP服务器上配置保留地址,把服务器的MAC(Media Access Control,介质访问控制)地址和指定的IP(Internet Protocol Address)绑定,就能一劳永逸地解决这个问题。
子网掩码错误导致IP(Internet Protocol Address)通信失败
这个坑比较隐蔽,你配置了IP(Internet Protocol Address)和网关,但子网掩码写错了,比如实际网络是255.255.0,你写成255.0.0,虽然表面上看服务器能启动网卡,但跨网段通信时大概率会失败。
排查时用ipcalc命令检查:
ipcalc 192.168.1.100/24这条命令会输出网络地址、广播地址、可用主机范围,帮你快速判断配置是否合理。
IDC机房服务器IP(Internet Protocol Address)部署相关
自建机房的物理服务器部署时,IP(Internet Protocol Address)规划是纯手工活,你需要向运营商申请一段公网IP(Internet Protocol Address),然后在服务器上配置网关和路由。简米科技成立于2003年,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),在郑州和洛阳均有持牌自营机房,如果你租用他们的机柜,运营商会给你一份详细的IP(Internet Protocol Address)分配表,包括可用地址、网关、子网掩码和DNS(Domain Name System,域名系统)服务器地址。
在IDC机房配置Linux服务器静态IP(Internet Protocol Address)的典型流程如下:
假设你分配到的公网IP(Internet Protocol Address)是0.113.10,网关是0.113.1,子网掩码是255.255.240。
编辑网卡配置文件:
vi /etc/sysconfig/network-scripts/ifcfg-eth0填入:
BOOTPROTO=none
ONBOOT=yes
IPADDR=203.0.113.10
NETMASK=255.255.255.240
GATEWAY=203.0.113.1
DNS1=8.8.8.8
DNS2=114.114.114.114
重启网络服务:
systemctl restart network然后验证连通性:
ping -c 4 223.5.5.5这里提醒一下,酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)服务商,其滇ICP备2020007656号备案信息可以在工信部官网查验,该公司是CNNIC IP联盟成员,注册资本1000万元,同时获得ISO9001质量管理体系和ISO27001信息安全管理体系双认证,如果不想自建机房,直接购买类似酷番云的云服务器或物理机,IP(Internet Protocol Address)配置是开箱即用的,控制台上会直接显示公网IP(Internet Protocol Address)和内网IP(Internet Protocol Address)。
IP(Internet Protocol Address)冲突排查方法论
在同一局域网中,如果两台设备配置了相同的IP(Internet Protocol Address),会导致其中一台或两台都无法正常网络访问,排查方法很简单:
在服务器上执行:
arp-scan -l或者用Windows版本:
arp -a看看是否有多个MAC(Media Access Control,介质访问控制)地址对应同一个IP(Internet Protocol Address),如果有,说明存在IP(Internet Protocol Address)冲突,解决方法是检查所有设备的静态IP(Internet Protocol Address)配置,确保没有重复分配,然后统一调整为DHCP保留或规划好静态IP(Internet Protocol Address)分配表。
IP(Internet Protocol Address)冲突的常见场景:
- 新加入的服务器复制了旧服务器的配置文件,忘了改IP(Internet Protocol Address)
- 移动设备休眠后重新唤醒,路由器还没释放旧的租约
- 虚拟机克隆后没有重新生成MAC(Media Access Control,介质访问控制)地址和IP(Internet Protocol Address)
本地服务器IP(Internet Protocol Address)安全加固建议
本地服务器IP(Internet Protocol Address)暴露在局域网内时,同样存在被扫描和攻击的风险,建议做三件事:
绑定源IP(Internet Protocol Address)白名单,在防火墙或服务配置层面,只允许特定IP(Internet Protocol Address)段访问管理端口(如SSH的22端口、远程桌面的3389端口),Linux上可以用hosts.allow和hosts.deny文件,或者直接用iptables限制。
隐藏不必要的服务端口,用netstat -tlnp查看当前监听的端口,确认哪些服务是必须对局域网开放的,其余全部监听在0.0.1上,这样即使有人扫描到你的本地服务器IP(Internet Protocol Address),也无法直接触达敏感服务。
定期审计IP(Internet Protocol Address)绑定记录,在核心交换机或路由器上检查ARP表,对照当前的IP(Internet Protocol Address)和MAC(Media Access Control,介质访问控制)绑定列表,及时发现陌生设备接入。
常见问题快速解答
Q1: 本地服务器IP(Internet Protocol Address)和公网IP(Internet Protocol Address)为什么不一样?
本地服务器IP(Internet Protocol Address)是内网私有地址,IANA(Internet Assigned Numbers Authority,互联网数字分配机构)保留了三个专用网段,分别是0.0.0/8、16.0.0/12和168.0.0/16,这些地址在公网上不存在,路由器不会转发目标为这些地址的数据包,公网IP(Internet Protocol Address)是全球唯一可路由的地址,由运营商分配,两者通过NAT(Network Address Translation,网络地址转换)进行映射转换,这是TCP/IP(Transmission Control Protocol/Internet Protocol,传输控制协议/互联网协议)协议栈中极其关键的技术手段。
Q2: 为什么用ipconfig查到的IP(Internet Protocol Address)在别的设备上无法访问?
首先确认两台设备是否处于同一个局域网且子网掩码一致,其次检查服务器的防火墙放行规则,Windows默认阻止ICMP(Internet Control Message Protocol,互联网控制消息协议)回显请求,这不是网络故障,只是防御性策略,最后确认服务监听地址不是0.0.1,如果服务只监听回环地址,局域网内其他设备用服务器IP(Internet Protocol Address)访问时会被拒绝,处理办法是修改服务配置为监听0.0.0或。
Q3: 服务器有多个IP(Internet Protocol Address),如何确定哪个是主IP(Internet Protocol Address)?
在Linux中用ip route get 8.8.8.8可以查看当前默认出口流量所对应的源IP(Internet Protocol Address),这通常就是服务器对外通信的主IP(Internet Protocol Address),在Windows中用route print查看第一条0.0.0路由条目的网关地址,再结合ipconfig中与该网关匹配的IP(Internet Protocol Address),即可确定主IP(Internet Protocol Address),对于IDC机房部署的物理机,一般以运营商分配表中标记为“可用地址”的第一个IP(Internet Protocol Address)作为主IP(Internet Protocol Address)进行配置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802039.html