FTP服务器的账号密码没法“查”出来,只能去服务器端找账号配置文件、翻客户端已保存的凭据,或者直接重置。因为绝大多数FTP服务端存的都不是明文密码,而是一段不可逆的哈希值你能看到账号名,看到的却是一串看不懂的字符,下面按“你是谁、你用的是什么服务端”把这件事拆开讲清楚。
先判断一件事:你是使用者还是管理者
这个问题问出来,其实背后是两种完全不同的处境,搞混了就会白折腾半天。
普通使用者:你手上没有任何可“查”的东西
如果你只是被同事或客户告知“用这个FTP传文件”,那账号密码只存在于三个地方:
- 对方发给你的邮件、聊天记录、交接文档;
- 你已经登录过的FTP客户端里保存的站点配置;
- 浏览器保存过的登录凭据。
服务器上的账号表你碰不到,也不需要碰,这种情况下的正确动作只有一个:找管理员重置,别去网上搜什么“FTP密码查看器”,那类工具九成是钓鱼或木马。
服务器管理员:账号密码就躺在配置文件里
业内有句话:FTP的账号体系本质上是“把操作系统用户或者一张自建用户表,映射成能登录的凭证”,所以你要找的东西,一定在下面这几类位置之一:
- 操作系统的用户库(Windows本地用户、Linux的 /etc/passwd 与 /etc/shadow);
- FTP服务端自己的配置文件;
- 数据库表(企业级FTP常用SQL认证)。
先把这一层想明白,后面的操作就是按图索骥。
| 服务端类型 | 账号存放位置 | 密码形态 | 能否直接读出原文 |
|---|---|---|---|
| IIS FTP(Windows) | Windows本地用户库 | 系统哈希 | 否,只能重置 |
| vsftpd 系统用户模式 | /etc/passwd、/etc/shadow | 哈希 | 否 |
| vsftpd 虚拟用户模式 | /etc/vsftpd/virtual_users.txt | 明文 | 是 |
| FileZilla Server | 配置文件(XML) | 哈希 | 否 |
| ProFTPD + SQL | 数据库用户表 | 明文或哈希,看建表方式 | 取决于字段设计 |
Windows服务器上FTP账号密码在哪里找
Windows环境里最常见的是IIS自带的FTP服务,其次是第三方的FileZilla Server,两者思路完全不同。
IIS FTP:账号其实就是系统用户
IIS的FTP不维护独立的用户表,它认的是Windows本地用户或域用户,查账号”的操作路径是:
- 打开“服务器管理器”,进入“工具”里的“计算机管理”;
- 展开“本地用户和组”→“用户”,这里列出的就是候选账号;
- 回到“Internet Information Services (IIS) 管理器”,选中FTP站点,双击“FTP授权规则”,看哪些用户被允许访问。
密码在这一层是读不出来的,想改,右键用户→“设置密码”,输入新密码即可,想确认某站点绑定了哪些账号,也可以直接看配置文件:
C:\Windows\System32\inetsrv\config\applicationHost.config在 <system.ftpServer> 节点下能找到授权规则和用户隔离设置,这个文件里同样没有明文密码。
FileZilla Server:配置里只有哈希
老版本把配置写在 FileZilla Server.xml,新版本存在 C:\ProgramData\FileZilla Server\ 目录下,打开能看到用户名和一段哈希值。这段哈希不能反向解出原文,忘了密码就在管理界面里给该用户重设一个。
别忘了客户端这一头
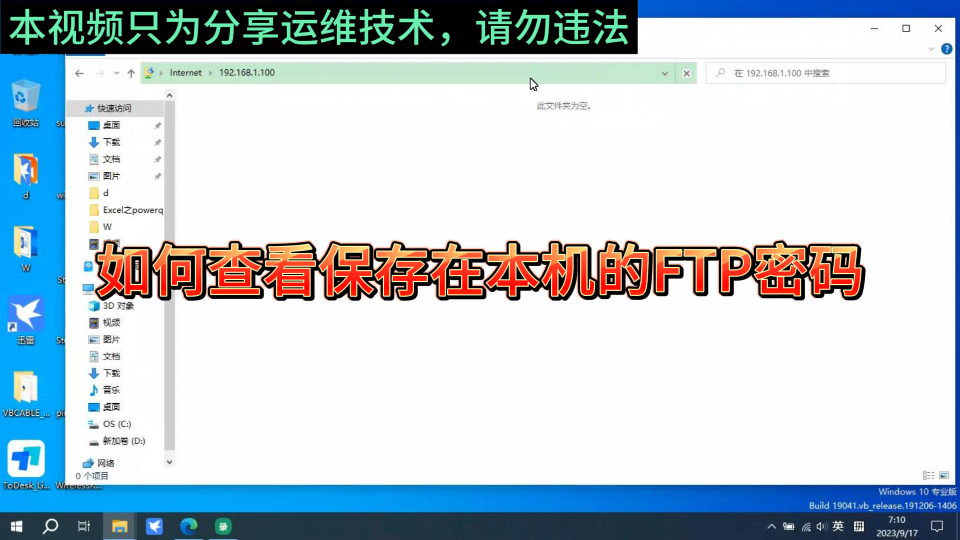
很多“密码丢了”的情况,其实密码还在你自己电脑上,FileZilla客户端把站点信息存在:
%APPDATA%\FileZilla\sitemanager.xml里面的 <Pass> 字段是Base64编码,注意,Base64只是编码不是加密,用任意在线工具或一行命令就能还原,Windows自带的“凭据管理器”(控制面板→用户帐户→凭据管理器→Windows凭据)里,也可能存着访问FTP的登录信息,浏览器保存的密码则在设置→自动填充→密码管理里查。
Linux服务器FTP账号密码配置文件在哪
Linux下要先分清是哪种认证模式,这一步分错,找一天也找不到。
系统用户模式:密码在 shadow 里
vsftpd 配置 local_enable=YES 时,FTP登录走的就是系统账号,账号在 /etc/passwd,密码哈希在 /etc/shadow,只有root能读。哈希不可逆,所以正确做法是重置:
passwd ftpuser
输入两遍新密码即可生效,不需要重启服务,想确认某账号是否被允许登录FTP,看 /etc/vsftpd/ftpusers 和 /etc/vsftpd/user_list 两个黑/白名单文件。
虚拟用户模式:这里能查到明文
企业里更常见的是虚拟用户,好处是不用给每个人开系统账号,vsftpd 的典型配置是:
guest_enable=YES
guest_username=virtual
pam_service_name=vsftpd
对应的明文账号文件通常在 /etc/vsftpd/virtual_users.txt,格式是“一行用户名、一行密码”交替排列。这个文件里就是明文密码,打开就能看到,但真正被PAM读取的是它生成的数据库文件:
db_load -T -t hash -f /etc/vsftpd/virtual_users.txt /etc/vsftpd/virtual_users.db
改完明文文件后必须重新执行上面这条命令生成db,再 systemctl restart vsftpd,否则改了也不生效这是运维新手最常踩的坑。
ProFTPD 与数据库认证
用 mod_sql 接MySQL的FTP,账号密码就在数据库表里,查一下配置里的连接串:
grep -i "SQLConnectInfo\|SQLAuthTypes" /etc/proftpd/proftpd.conf
然后进库 SELECT userid, passwd FROM ftpuser;,字段是明文还是哈希,取决于当初建表时 SQLAuthTypes 设的是 Plaintext 还是 Backend/Crypt,行业共识认为,即便数据库里存的是明文,也应尽快改成哈希方案,否则一次拖库就是全量泄露。
公司内网FTP服务器账号密码怎么查?没权限时的正确做法
这是职场里最高频的场景:人走了、文档丢了、FTP还能连但没人知道密码。
第一步,先确认这台服务器归谁管,内网FTP通常由IT或运维部门维护,直接提工单说明用途,请对方重置一个新账号,比你自己翻配置快得多,也不会有合规风险。
第二步,如果必须自己处理,看有没有留下交接文档,常见的记录位置是:
- 部门共享盘的“系统账号表”类Excel;
- 密码管理工具(如企业版密码库)里的条目;
- 服务器上的
/root/或运维脚本目录里的部署说明。
第三步,如果确实找不到,走重置流程,重置时要顺手做三件事:把新密码写进密码库、通知实际使用人、把旧账号停用而不是删掉(保留日志可追溯)。
据工信部发布的相关网络安全要求,网络服务账号应遵循最小权限和定期更换原则,长期共用同一个FTP账号本身就是风险点。
忘记FTP密码怎么办?重置比“查”更现实
与其纠结怎么把原文“查”出来,不如接受一个事实:能查到的只有明文存储的那部分,其余都得重置,下面是几种常见重置方式。
- Windows本地用户:
net user ftpuser 新密码,或在计算机管理界面右键设置密码。 - Linux系统用户:
passwd ftpuser,交互式输入。 - vsftpd虚拟用户:编辑
virtual_users.txt,重新db_load,重启服务。 - Apache htpasswd 生成的密码文件:
htpasswd -B /etc/vsftpd/ftpd.passwd 用户名,按提示输入新密码。 - FileZilla Server:管理界面选中用户,直接填新密码保存。
至于客户端已经保存的密码,FileZilla的Base64字段、Windows凭据管理器、浏览器密码库,这三处是能真正“看到原文”的地方,值得优先排查。
企业场景下,比“怎么查”更该关心的事
一个FTP账号能被几个人同时用、密码三年没换、离职员工还能登录这类问题在很多中小企业都存在,业内专家指出,FTP协议本身以明文传输著称,账号密码在网络上裸奔,这也是SFTP和对象存储逐步替代它的原因。
如果只是内部小规模传文件,搭一台FTP服务器的成本很低,一台入门级云服务器加带宽,一年花费通常在几百到一两千元区间;真正的成本在账号维护和审计上,所以更推荐的做法是:用SFTP替代FTP、给每人一个独立账号、把凭据统一托管到密码管理系统、开启登录日志。
关于FTP服务器账号密码的常见问题
FTP服务器的账号密码能直接从服务器上看到明文吗?
取决于服务端,虚拟用户模式下,vsftpd的 virtual_users.txt 通常就是明文,ProFTPD接数据库时若字段设为明文也能直接读到,但IIS、系统用户模式、FileZilla Server保存的都是哈希,哈希是单向的,读不出原文,只能重置。
FTP客户端里保存的密码怎么导出?
FileZilla在 sitemanager.xml 的 <Pass> 字段里以Base64保存密码,解码即可还原;Windows环境还可以查“凭据管理器”中的Windows凭据;浏览器保存的登录信息在浏览器设置的密码管理页面查看,三处都没有,就只能找管理员重置。
FTP服务器的账号和系统账号是同一套吗?
不是所有情况都相同,IIS FTP和vsftpd的本地用户模式,FTP账号就是操作系统账号,改系统密码等于改FTP密码;而虚拟用户模式和数据库认证模式,FTP账号是独立的一套,存在配置文件或数据库里,与系统登录无关,判断方法很简单:看服务端配置里 local_enable 或 guest_enable 是哪个开着。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802414.html