连不上服务器ip,先别慌着重启服务器,按“本机网络→目标连通性→端口服务→服务商限制”的顺序逐步排查,多数问题能在十分钟内定位。这条路径是我帮几十个朋友处理过类似问题后总结出来的,顺序反了会白费很多功夫,下面把每一步怎么做、为什么这么做讲清楚。
排查起点:先确认是不是你本地网络的问题
很多朋友一遇到连不上服务器,第一反应就是服务器挂了,其实本地网络出问题的比例相当高,用两个命令就能快速判断,成本几乎为零。
第一步:ping网关,验证本机网络栈是否正常
打开终端(Windows用Win+R输入cmd,macOS直接开Terminal),输入:
ping 网关地址
网关地址怎么看?Windows下用ipconfig,macOS用ifconfig,找到“默认网关”或“Default Gateway”那一行,通常是192.168.x.1或10.0.0.1之类的地址。
- 如果ping网关通,说明你的网卡、网线、路由器基本正常
- 如果不通,问题大概率出在本地网络,先检查路由器指示灯、Wi-Fi连接状态、网线接口是否松动
第二步:ping公网域名,验证DNS和互联网出口
ping baidu.com
这一步能同时验证两件事:DNS解析是否正常、互联网出口是否畅通。
- 能解析出IP并返回响应,说明你的网络出口没问题,继续往下排查
- 提示“找不到主机”或“Ping request could not find host”,说明DNS出问题了,试试把DNS改成
5.5.5(阿里DNS)或29.29.29(腾讯DNS) - 解析正常但ping超时,可能是运营商出口被封,换个网络(比如手机热点)测试一下就能确认
ping不通服务器ip地址怎么办?按这条链路逐个测
本地网络确认没问题后,才开始真正定位服务器ip连不上的原因,很多人一上来就ping服务器,ping不通就下结论说服务器挂了,这其实太武断了很多服务器默认禁ping,或者防火墙策略拦了ICMP协议。ping不通不代表服务器不可用,只能说明ICMP报文没通。
用telnet测端口,判断服务是否在监听
ping通了只能说明网络通,服务是否正常还得测端口,以常见的SSH(22端口)和远程桌面(3389端口)为例:
telnet 服务器ip 22
- 出现
SSH-2.0-OpenSSH之类的欢迎信息,说明端口通了,服务在正常运行 - 提示“连接被拒绝”或“无法打开到主机的连接”,说明服务没启动,或者端口被防火墙拦截
- 提示“超时”或“操作超时”,说明网络层就过不去,需要检查安全组、防火墙规则
Windows用户如果没装telnet客户端,可以用PowerShell替代:
Test-NetConnection 服务器ip -Port 22
返回TcpTestSucceeded : True就说明端口可达。
用tracert跟踪路由,定位网络卡在哪一跳
tracert 服务器ip
这个命令会显示从你本机到服务器之间经过的每一个网络节点,看到哪一跳开始出现 或超时,问题就出在那一段。
- 前面几跳正常、后面全部超时,可能是机房防火墙策略或运营商骨干网问题
- 从某个国内节点开始超时,可能是跨境链路不稳定(如果服务器在海外)
- 全程几乎都超时,要么ip写错,要么本地路由策略有问题
服务器连不上ip地址怎么解决?分场景对号入座
ip地址本身写错了或记混了
这个错误看着低级,实际出现频率非常高,我自己就犯过把酷番云的公网ip和内网ip搞混,盯着公网ip排查了半天,最后发现手滑少打了一位数字。
- 登录云服务商控制台,找到云服务器实例详情页,核对公网ip、内网ip、弹性ip是不是搞混了
- 检查ip是不是被服务商回收或更换了(比如欠费停机后续费,ip可能变了)
- 如果用的是域名访问,先
nslookup 你的域名,确认解析记录指向的ip和服务器实际ip一致
服务器端防火墙或安全组把流量拦了
这是最常见的“服务没挂但连不上”的原因,云服务器一般有两道防火墙:云厂商控制台的安全组和服务器系统自带的防火墙。两道关卡只要有一个没放行,外部就进不来。
具体操作路径:
- 登录云厂商控制台(简米云、酷番云、华为云等),找到“安全组”或“防火墙”配置页面
- 检查入方向规则里有没有放行你要用的端口(比如22、3389、80、443)
- 如果没放行,添加规则:协议选择TCP,端口填对应端口,源地址填0.0.0.0/0(表示允许所有来源访问)
- 同时检查服务器系统防火墙:
# CentOS / RHEL 系
systemctl status firewalld
firewall-cmd --list-ports
# Ubuntu / Debian 系
systemctl status ufw
ufw status
如果防火墙开着但没放行端口,用以下命令临时放行测试:
# firewalld 放行80端口
firewall-cmd --add-port=80/tcp --permanent
firewall-cmd --reload
# ufw 放行80端口
ufw allow 80/tcp
服务器cpu或内存跑满了,服务响应不过来
这类情况有个典型特征:ping能通(或者秒回),但远程连接就是连不上,或者连上了操作卡到爆,服务器资源耗尽时会拒绝新的连接请求,表现就是“连不上”。
如果你手头有云厂商的网页终端(VNC登录),赶紧登进去看一眼:
top
free -h
df -h
load average数值如果持续高于CPU核心数,说明负载过高free显示内存剩余极低(单位为M甚至为0),说明内存吃紧- 常见元凶是MySQL或PHP-FPM进程数爆了,或者某个Java应用内存泄漏
临时解决办法是杀掉占用高的进程,治本的办法是优化应用配置或升级配置,行业共识认为,大部分中小型应用的连接数问题,把MySQL的max_connections和PHP-FPM的pm.max_children调校到位就能解决。
服务器被DDoS攻击或机房封禁了ip
这个场景比较棘手,特征是:本地和手机网络都连不上,但云厂商控制台显示服务器运行正常,这时候很大概率是ip被攻击流量打满,或者被运营商临时封禁。
处理路径:
- 登录云厂商控制台,查看“云监控”里的公网入带宽监控,看是不是出现流量尖峰
- 如果有异常流量,尽快开启云盾或DDoS防护功能(各大云厂商都提供基础防护,免费额度够用)
- 如果ip被封禁,控制台一般会给出解封入口,按提示提工单解封
- 长期来看,换个ip或者接入高防服务是更稳妥的方案
两个特殊场景:海外服务器和公司远程连不上
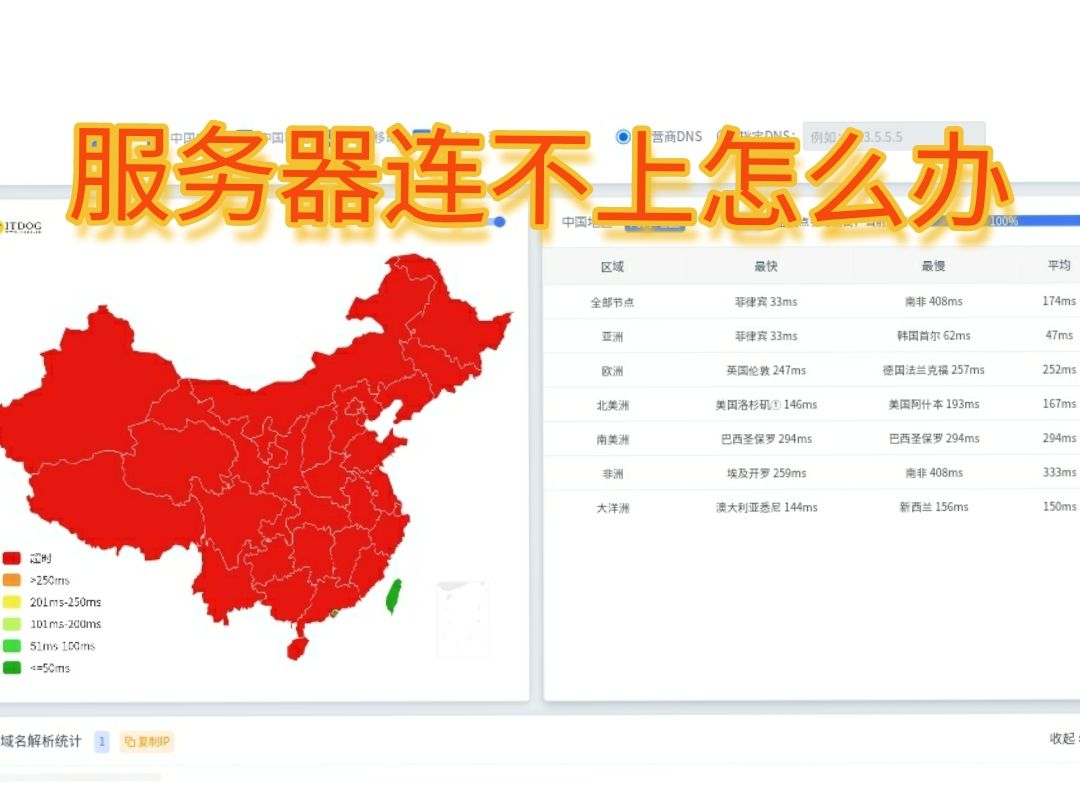
海外服务器连不上,优先怀疑跨境链路,近几年来,国内访问海外服务器的丢包率在晚高峰时段普遍偏高,这是行业公开的痛点,你可以用ping工具的连续测试功能观察:
ping -t 服务器ip   # Windows持续ping
ping 服务器ip       # macOS/Linux持续ping
如果丢包率持续在30%以上,基本可以断定是国际链路质量差导致的连接不稳,这种时候:
- 用CDN加速或中转服务(如CN2 GIA线路的中转机),成本大概每月几十到几百元不等
- 改用云厂商提供的新加坡、东京等亚太节点,延迟通常比欧美节点低不少
- 检查服务器端是不是启用了TCP BBR拥塞控制算法,启用后跨境传输速度会有明显提升
公司内网连不上服务器ip,先问网管有没有做策略变更,很多企业的办公网络有严格的访问控制,服务器ip的端口策略可能在你不知情的情况下被调整了,这类问题排查时记住一个原则:同一网络内换一台设备试,如果别人能连你不能连,问题在你本机;如果大家都连不上,问题在服务器或网络策略。
Q&A:关于服务器ip连不上的高频问题
为什么ip能ping通但远程桌面/SSH就是连不上?
ping通只能证明网络路径可达,但远程桌面(3389端口)和SSH(22端口)是独立的TCP服务,如果端口没监听、防火墙没放行、或者服务崩了,都会出现“能ping通但连不上”的情况,用前文提过的telnet命令测一下对应端口就知道问题在哪了,Windows远程桌面还有一个常见坑默认只允许“使用网络级别身份验证”的连接,系统版本不匹配也会导致连接失败,把远程桌面设置里的“仅允许运行使用网络级别身份验证的远程桌面的计算机连接”取消勾选试试。
换了网络环境后连不上服务器,怎么回事?
大概率是服务器端的防火墙或安全组做了来源IP限制,很多运维为了保证安全,会把安全组规则设置为“只允许特定IP访问”,你换了网络后IP变了,自然就被拒之门外,解决方法是登录云厂商控制台,把当前出口IP加到安全组白名单里,或者咨询当时配置服务器的人确认一下限制规则,另一种可能是运营商把某些IP段标记为高风险,在跨境访问时做了拦截,遇到这种情况只能找服务商确认。
服务器ip突然变了,原来的地址彻底连不上,正常吗?
如果是云服务器,公网IP在以下情况可能发生变化:实例停机再启动时更换了IP(取决于分配方式)、按量付费转为包年包月时配置变更、弹性IP未正确绑定等,国内主流云厂商的控制台都有“弹性IP”功能,把弹性IP绑定到实例上就能保证IP长期不变,如果IP已经变了,到控制台查看当前公网IP,用新IP连接即可,如果之前绑定过域名,记得同步修改DNS解析记录,否则域名也会跟着失效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802794.html