服务器套接字主要有TCP套接字、UDP套接字和Unix域套接字三类,服务器端还会按角色分成监听套接字与已连接套接字。 套接字不是某个品牌或某个库,它是操作系统给进程提供的通信端点;你写Web服务、游戏后端、消息队列,最终都落到这些套接字上。
服务器套接字有哪些类型?先分清TCP和UDP套接字
问“服务器套接字有哪些”,不能只背三个名词,真正要分清的是通信方式、服务器端表现和适用场景,下面这张表先把差异摆出来。
| 类型 | 通信方式 | 典型场景 | 服务器端表现 |
|---|---|---|---|
| TCP套接字 | 面向连接,可靠传输 | Web服务、数据库连接、RPC | 先listen(),再accept()出已连接套接字 |
| UDP套接字 | 无连接,尽最大努力交付 | DNS、日志上报、音视频、游戏同步 | 绑定端口后直接recvfrom(),没有accept队列 |
| Unix域套接字 | 本机进程间通信 | Nginx与PHP-FPM、Docker守护进程、本机服务 | 用文件路径标识,不占IP端口,权限受文件系统控制 |
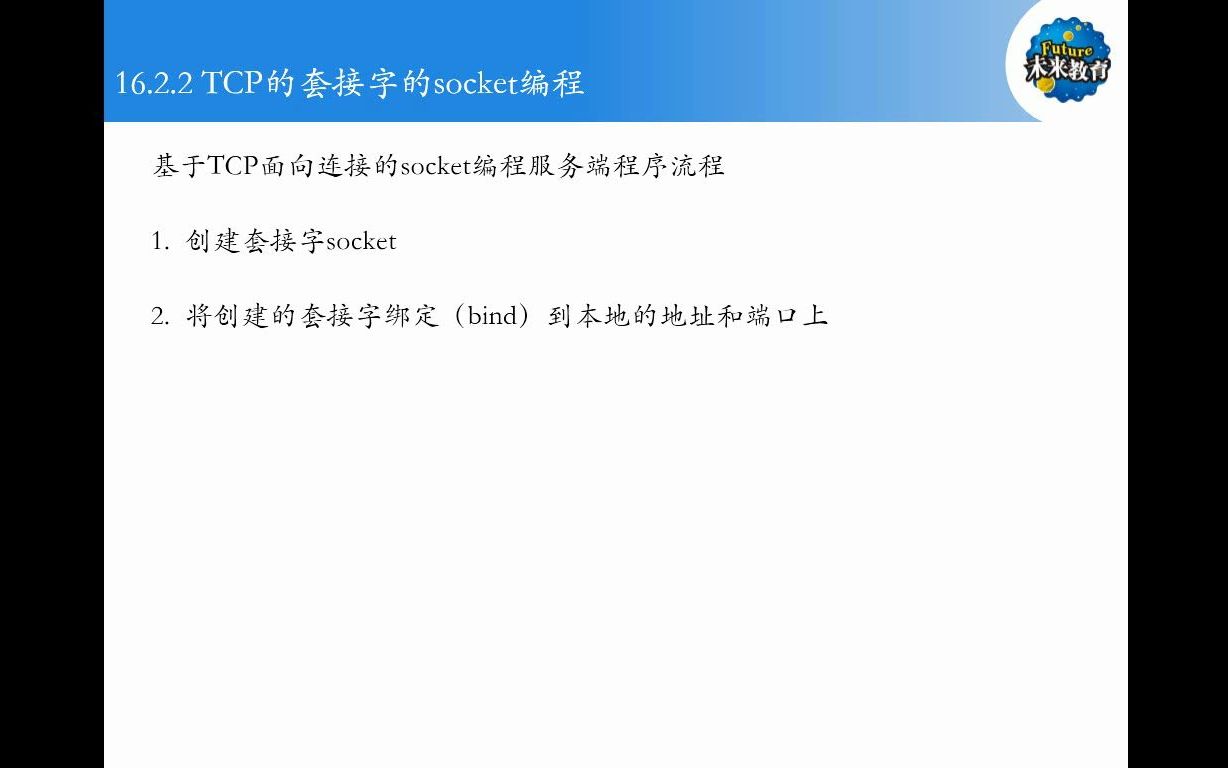
TCP套接字:面向连接,像打电话
- TCP套接字在服务器端通常先
bind()到IP和端口,再listen()进入监听状态。 - 客户端连上来后,
accept()返回一个新的已连接套接字,后续读写都走这个新套接字。 - 典型排查命令:
ss -lntp | grep 8080,能看到LISTEN状态和对应进程。 - 适合不能丢数据的场景,比如订单接口、登录服务、数据库连接。
UDP套接字:无连接,像寄明信片
- UDP套接字没有三次握手,服务器绑定端口后就能收包。
- 它没有accept队列,所以不要拿
ss -lntp去找UDP的监听连接;用ss -lnup更合适。 - 适合允许少量丢包、更看重延迟的场景,比如DNS查询、监控数据上报。
- 应用层要自己做重传、序号和超时,不能把可靠性全交给协议。
Unix域套接字:本机进程间通信的快捷通道
- Unix域套接字用文件路径当地址,比如
/run/nginx.sock、/var/run/docker.sock。 - 它不走网卡协议栈,本机通信开销通常更低,权限靠文件系统控制。
- 常见坑是路径权限不对,Web进程读不到套接字文件,报
Permission denied。 - 查看命令:
ss -lx | grep nginx,能列出Unix域套接字。
服务器端还有监听套接字和已连接套接字
行业共识认为,监听套接字只负责建立连接,真正收发数据的是accept()返回的新套接字,很多“连不上”和“连上了很慢”的问题,要分开看这两个角色。
监听套接字负责接客
- 监听套接字绑定固定端口,状态是
LISTEN。 - 它维护连接队列,队列满了会出现握手成功但应用迟迟accept不了的情况。
- 看队列情况:
ss -lnt里的Recv-Q和Send-Q值得盯,尤其是短连接服务。
已连接套接字负责干活
- 每个已连接套接字占用一个文件描述符,连接越多,fd消耗越大。
- 连接建立后,服务端读写的是这个新套接字,不是监听套接字。
- 高并发下先看
ulimit -n,再看应用是否及时关闭连接,别只怪网络。
Linux服务器套接字文件位置与端口占用排查
服务启动报Address already in use,先别急着重启,这个场景下,排查路径比运气重要。
用ss命令查看监听套接字
ss -lntp | grep 8080:看TCP监听套接字和进程。ss -lnup | grep 53:看UDP套接字。ss -tnp state established:看已建立连接。ss -s:看整体套接字统计,适合先判断量级。
netstat和lsof怎么配合
netstat -anp | grep :8080:老系统常用,信息直观。lsof -i:8080:直接定位占用端口的进程。- 业内专家指出,排查端口占用别只盯
netstat,ss更轻量且信息全。 - 找到PID后,用
ps -fp PID确认进程,再决定是停服务还是换端口。
/proc/net/tcp里看什么
cat /proc/net/tcp能看到内核维护的TCP套接字表。- 端口是十六进制,比如
1F90对应8080,手算容易出错。 - 多数情况下用
ss就够了;/proc更适合脚本采集或极端环境。
高并发场景下服务器套接字怎么优化
短连接服务QPS上来后,出现Connection reset、accept队列溢出,往往不是代码一行能解决的,要按套接字链路拆。
调整监听队列和文件描述符
- 应用层
listen(fd, backlog)的backlog要和应用、内核一起看。 - 内核参数
net.core.somaxconn控制监听队列上限。 ulimit -n决定单进程能打开多少fd;修改后要确认服务进程实际生效。/etc/security/limits.conf可做持久化,但容器环境要看运行时限制。
端口复用与快速回收
SO_REUSEADDR常用于重启后快速复用端口,避免TIME_WAIT挡住启动。net.ipv4.tcp_tw_reuse要结合业务和内核版本谨慎使用,不要盲目开。- NAT环境和短连接多的服务,
TIME_WAIT堆积要看连接来源和回收策略。
连接队列和超时
net.ipv4.tcp_abort_on_overflow不是万能开关,设错会把握手压力变成直接报错。- 应用层accept要快,别在accept线程里做重业务。
- 连接超时、空闲超时要和网关、负载均衡的超时对齐,避免一端先断另一端还挂着。
北京服务器套接字配置有哪些地域注意点
在北京机房或云上北京地域部署时,套接字配置本身没变,变的是网络边界和合规环境,别把本机调通当成上线完成。
安全组和防火墙先放行
- 云服务器先看安全组入方向规则,只放行必要端口。
- 本机再看
iptables或nftables,命令路径不同但思路一致:先确认规则命中。 - 内网服务优先绑内网IP,公网只暴露网关或负载均衡入口。
备案与公网端口策略
- 北京地域公网Web服务要关注备案和接入策略,别等套接字通了才发现入口不合规。
- 多可用区部署时,套接字监听地址要区分
0.0.0和内网IP,避免暴露范围过大。 - Unix域套接字适合本机组件通信,跨机器还是走TCP套接字更直接。
服务器套接字监控工具多少钱?先看免费命令和付费差异
套接字本身不收费,收费的是监控工具和服务,问“服务器套接字监控工具多少钱”,先分清你要的是临时排查还是长期观测。
| 方案 | 成本 | 适用场景 | 局限 |
|---|---|---|---|
ss、netstat、lsof |
零成本 | 登录机器快速定位端口、连接、进程 | 历史数据弱,多人协作不便 |
| 系统监控+日志采集 | 按主机或日志量计费 | 长期看连接数、fd、队列趋势 | 配置成本高,指标要自己设计 |
| 商业APM/可观测平台 | 价格跨度大,受节点数、采样率、日志量影响 | 多服务、跨机器、告警闭环 | 小团队可能过重 |
免费命令能覆盖哪些监控
- 端口占用:
ss -lntp、lsof -i:端口。 - 连接状态:
ss -tan state time-wait、ss -s。 - fd消耗:
ls /proc/PID/fd | wc -l,配合ulimit -n看余量。 - 这些命令适合故障现场,不适合做长期趋势报表。
付费工具贵在哪
- 贵在采集代理、历史存储、告警规则和跨机器聚合。
- 选型先看节点数和指标量,再看是否需要套接字级别的连接追踪。
- 小规模先用免费命令加基础监控,别一上来就堆商业平台。
选服务器套接字,先按协议和场景定类型,再用ss等命令把端口、队列和fd看住;类型选对,排查路径清楚,比堆工具更有效。
服务器套接字Q&A:类型、排查和选型怎么定?
服务器套接字有哪些常见分类?
按协议分,常见是TCP套接字、UDP套接字和Unix域套接字;按服务器角色分,是监听套接字和已连接套接字,选型先看可靠性、延迟和是否跨机器。
服务器套接字端口被占用怎么快速定位?
先跑ss -lntp | grep 端口,找不到再试lsof -i:端口和netstat -anp | grep :端口,拿到PID后用ps -fp PID确认进程,再决定停服务、换端口还是调整启动顺序。
云服务器上套接字数量有限制吗?
云服务器上套接字数量主要受文件描述符上限、内存和云厂商网络策略影响,不存在一个统一的固定套接字配额。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803040.html