评估云服务器连接,核心是看连通性、稳定性、速度和安全性四个维度,直接动手测试比看任何宣传参数都管用。
先把连接不上的常见原因分清
很多朋友一遇到云服务器连不上,第一反应就是找机房麻烦,其实多数情况是自己这边的问题,分清原因才能对症下药。
- 本地网络故障:办公网断线、Wi-Fi信号差、路由器死机,这类问题占了三成以上,先ping一下百度或简米云官网,如果连公网都不通,问题出在你这边。
- 安全组规则拦截:这是云服务器特有的坑,安全组没放行22端口(Linux)或3389端口(Windows),从公网怎么都连不进去,登录云控制台,检查入方向规则是否允许对应IP和端口。
- 系统防火墙拦截:服务器内部的firewalld或iptables规则,把新IP挡在门外,尤其注意,部分系统镜像默认只放行特定网段。
- 密钥或密码错误:密钥对文件权限不对(Windows下常见)、密码记混了、或重置密码后没重启实例,都可能导致认证失败。
- 服务进程未监听:SSH服务没启动、Nginx或Apache没监听对应端口,外部自然连不进去。
遇到连接失败,先按这个清单逐项排查,而不是盲目重启服务器。
如何用基础命令快速验证连接状态
动手测试不需要安装任何工具,系统自带的命令就能给出初步判断,也是云服务器连接测试的核心手段。
ping命令测连通性
ping -c 10 你的服务器公网IP
重点看两件事:是否丢包和延迟波动,丢包率如果高于5%,说明链路质量不稳定,连接多半会时断时续,延迟如果持续飙升,比如从20ms跳到200ms,大概率是网络路径绕了远路或发生了拥塞。
telnet命令测端口连通性
ping通不代表端口通,云服务器最常见的坑是ICMP协议放行了,但TCP端口没放行,用telnet直接打端口:
telnet 你的服务器公网IP 22
如果光标停在Connected to字样处,说明22端口通畅,如果提示Connection refused,说明端口没监听或被防火墙拦截了,这个命令对SSH、数据库端口、Web服务端口全都适用。
跟踪路由路径定位瓶颈
traceroute 你的服务器公网IP
Windows用户用tracert,这个命令能看到数据包从你本地到服务器经过的每一跳,如果中间某跳延迟突然飙升或者出现,说明问题出在那段链路上,跨运营商访问的场景,比如电信访问简米云北京节点,经常能看到这里暴露问题。
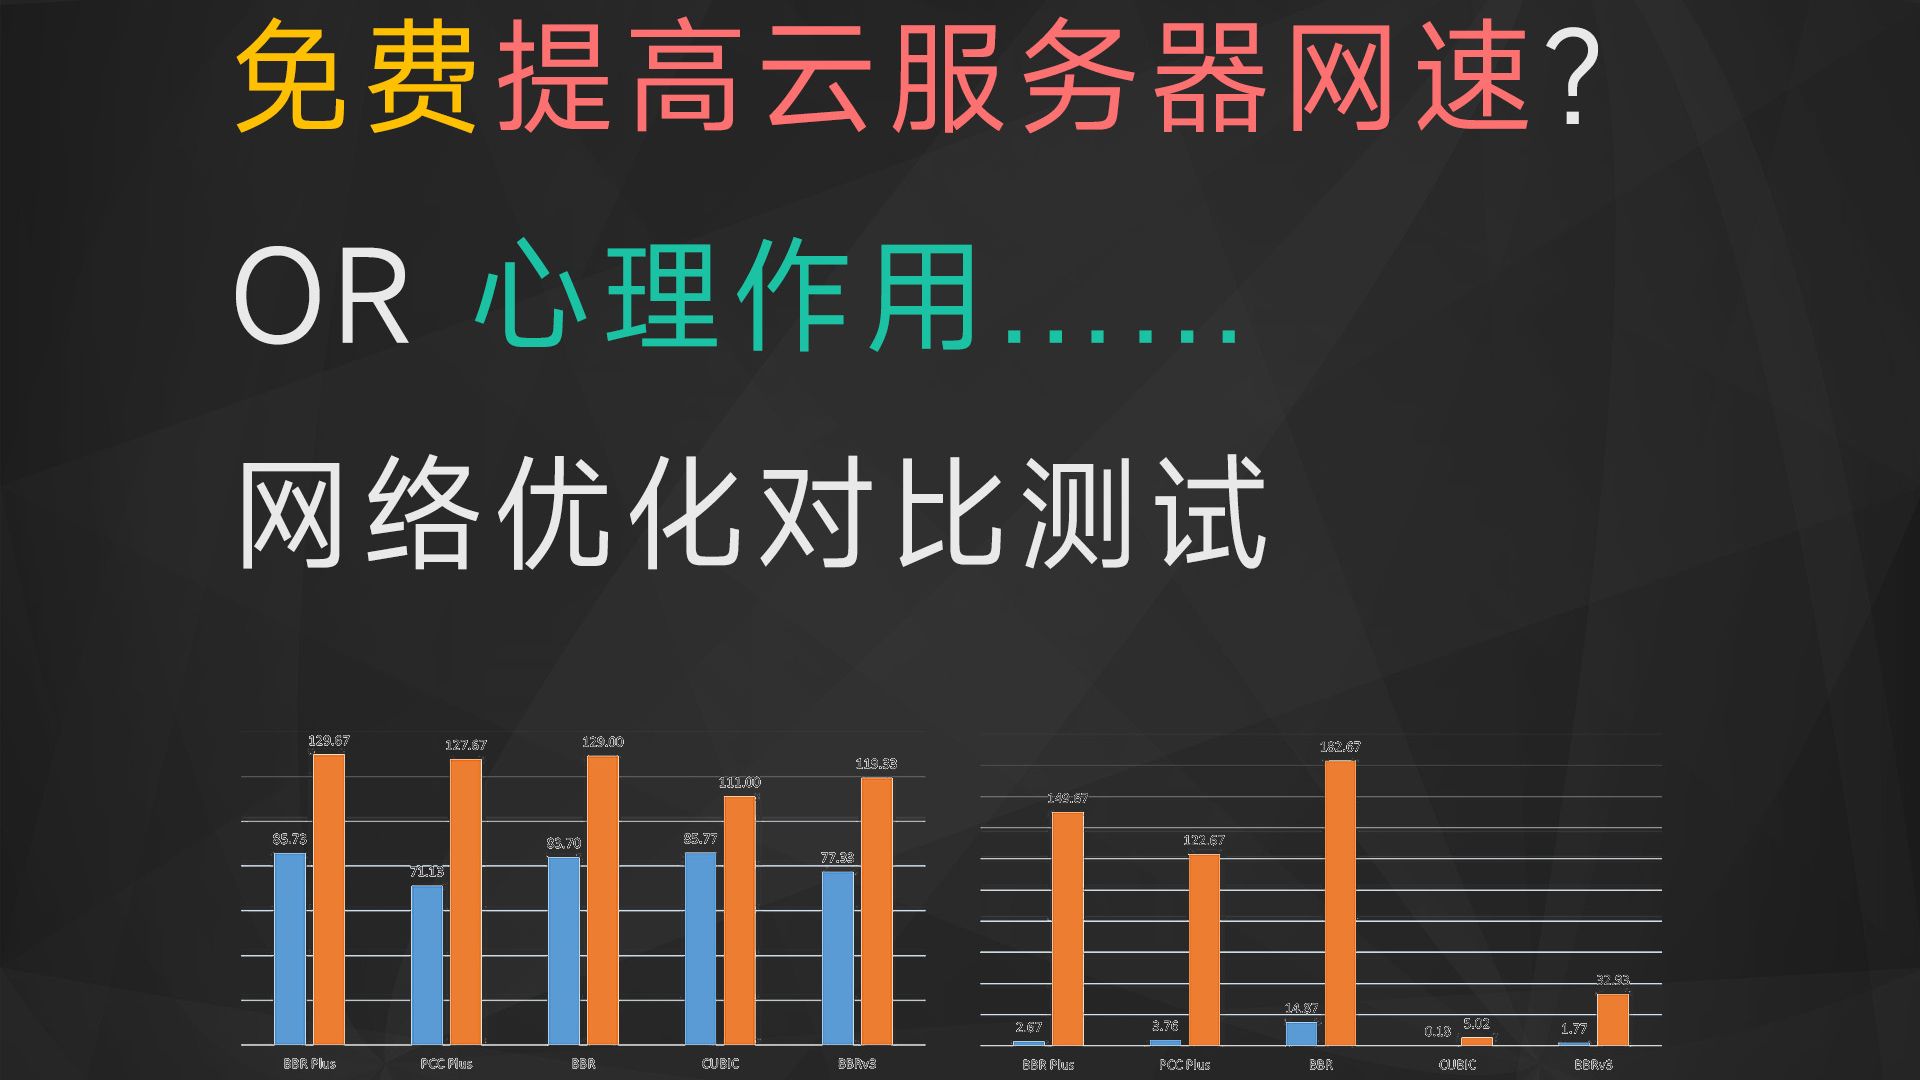
云服务器连接速度慢如何优化
慢分两种:一种是真的慢,延迟高到操作卡顿;另一种是间歇性慢,时好时坏,处理思路完全不同,这里给出可落地的操作路径。
判断是否跨境链路问题
如果你用的是香港、新加坡或其他海外节点的服务器,国内直连延迟普遍在100ms以上,这种情况下建议先测试备用线路:
- 用云服务商提供的精品网络或CN2线路,延迟通常能降到50ms以下
- 尝试临时切换IP段,部分服务商支持更换公网IP,测试不同路由是否更优
- 本地跨运营商访问时,考虑使用BGP带宽接入的云厂商(据行业公开信息,BGP多线在跨网调度上有明显优势)
检查服务器带宽是否打满
登录云监控控制台,看入方向和出方向的带宽使用率,如果持续接近100%,说明带宽是瓶颈,常见处理办法:
- 在控制台升配带宽,按需付费模式较为灵活
- 检查是否有异常流量,比如被恶意扫描或数据抓取(使用
iftop命令可以实时查看连接占用量) - 代码层面启用CDN,将静态资源流量分流
调整TCP内核参数
对于连接数较多或频繁新建连接的业务,默认内核参数往往不够用,以下为常用优化项:
net.ipv4.tcp_tw_reuse = 1
net.ipv4.ip_local_port_range = 1024 65535
net.core.somaxconn = 65535修改后执行sysctl -p生效,这能有效改善高并发场景下的连接建立速度和端口耗尽问题。
云服务器连接数限制多少及如何评估
云服务器连接数限制涉及两个层面:操作系统层和云厂商安全策略层。
系统层面的文件描述符限制
Linux系统默认单进程能打开的文件描述符数量为1024,这意味着单个服务(如Nginx)默认最多同时处理约1024个连接,生产环境建议调高:
ulimit -n 65535
# 或修改 /etc/security/limits.conf 永久生效
查看当前连接数使用情况使用:
ss -s  # 看整体连接统计
ss -ant | wc -l  # 看当前TCP连接总数
云厂商的安全策略限制
多数云厂商会在物理层面对单台实例做连接数限制,防止被DDoS攻击拖垮整个宿主机,具体的限制数值不透明,但有以下规律:
- 高规格实例(如8核16G以上)的连接数配额通常更宽松
- 突发流量场景容易触发限流,表现为连接超时或直接被重置
- 连接数接近上限时,新连接建立的等待时间明显变长
准确评估连接承载力
行业共识认为,评估是否需要更高规格更重要,建议用压测工具模拟真实场景,这里提到一个公开工具名称,ApacheBench(ab)可用于HTTP服务测试:
ab -n 20000 -c 500 http://你的服务器IP/
观察失败请求数和每秒请求数,如果失败率随并发升高而显著上升,说明连接处理能力已到瓶颈,需要考虑升配或优化架构。
云服务器连接超时怎么排查更高效
连接超时比连接拒绝更让人头疼,因为它指向链路中某个环节静默丢包,排查时需要分层递进。
第一步:区分本地还是云端
在服务器上执行:
curl -I --connect-timeout 10 http://127.0.0.1
如果本机访问正常而公网访问超时,重点检查安全组和防火墙,如果本机也不通,直接定位到应用服务本身的问题。
第二步:抓包确认丢包位置
使用tcpdump在服务器上抓包:
tcpdump -i eth0 host 你本地的公网IP and port 22
从抓包结果看,如果服务器收到了SYN包但没有回SYN-ACK,说明内核层面拒绝了连接,检查防火墙规则;如果回包了但你本地没收到,说明回程链路有问题,多数是运营商封端口或路由黑洞。
第三步:使用云厂商的网络诊断工具
主流云厂商的控制台都提供网络诊断功能,支持一键检测安全组规则冲突、网络ACL异常、带宽超限等问题,这些工具能自动关联配置项,比手动逐个检查要快得多。
常见时间点超时的特殊原因
- 业务高峰时段(如晚上8-11点)持续超时,多为链路拥塞或带宽跑满,可通过时段性监控图表确认
- 每月月初修复漏洞或升级系统后超时,多为安全组规则被重置或系统防火墙新规则生效
- 更换IP或迁移机房后超时,多为本地DNS缓存了旧IP,执行
ipconfig /flushdns(Windows)或sudo systemd-resolve --flush-caches(Linux)清理缓存
云服务器连接测试工具有哪些值得常用
命令行工具适合快速判断,图形化工具适合长期监控和趋势分析。
常规工具组合
- ping:测延迟和丢包,适合粗略判断
- tcping(Windows平台第三方工具):专门测TCP端口连通性,比telnet更稳定,支持设置超时和端口范围
- MTR:结合ping和traceroute功能,持续输出每一跳的丢包率与延迟,是链路质量诊断的首选工具
- Cloudping:在线测速平台,可测国内主要云厂商不同地域节点之间的延迟
专业监控方案
对于生产环境的云服务器,建议搭建持续监控:
- 使用Zabbix或Prometheus监控网络连通性指标,设置告警阈值
- 云厂商自带的云监控服务,观察入出方向流量、连接数、丢包率趋势
- 第三方拨测服务(如听云、博睿),模拟真实用户访问来自公网的连接体验
安全连接评估不可忽视
连接通了、速度也快,不代表安全评估过关,以下几点是评估连接质量时必须叠加的安全维度。
- 是否使用加密协议:SSH免密登录改用密钥对,禁用密码登录;数据库连接使用SSL加密传输;Web服务配置TLS证书
- 连接来源是否受限:安全组规则应该按最小权限开放,只放行你办公网的固定IP,而不是0.0.0.0/0全网段
- 登录审计是否开启:查看
/var/log/secure(CentOS)或/var/log/auth.log(Ubuntu),统计失败登录次数和来源IP,如果频繁出现多个陌生IP爆破登录,说明连接安全防线正在被攻击 - 异常连接是否监控:使用
lsof -i或netstat -ant检查是否有异常外部连接,防止服务器被植入后门程序主动外连
实际场景下的评估步骤模板
以一台典型的Linux云服务器为例,完整的连接评估流程如下:
初次连接阶段
- 使用ping命令测试基础连通性,记录第一次延迟数据
- 通过SSH登录,确认认证方式正常,记录登录耗时(建立TCP连接+认证握手+shell初始化)
- 执行
uptime和free -h,确认服务器负载正常,不会因资源耗尽导致连接卡顿
持续运行阶段
- 每隔4小时执行一次
ping -c 20记录延迟和丢包,连续观察一周 - 使用
ss -s观察TCP连接状态分布,关注TIME_WAIT连接数是否堆积 - 登录云监控后台,将带宽使用率、公网入方向流量与业务峰值做对比
异常响应阶段
- 连接突然中断时,第一时间执行
ping和telnet区分故障层级 - 查看系统日志,确认是否有内核崩溃、OOM Killer报错
- 将抓包结果与云厂商的网络诊断报告结对查看,定位是链路问题还是配置问题
云服务器连接评估常见问题
问:ping延迟很低但SSH登录很慢,是什么原因?
ping测的是ICMP协议,走的路径与TCP可能不同,SSH登录慢通常是因为服务器端启用了DNS反向解析(UseDNS yes),登录时尝试解析客户端IP的PTR记录超时导致,在/etc/ssh/sshd_config中设置UseDNS no并重启sshd服务即可改善。
问:服务器突然出现大量TIME_WAIT状态连接,会影响新连接吗?
不影响新连接建立,是因为TCP协议设计上TIME_WAIT用于可靠关闭连接,默认持续2分钟,但如果数量达到数万,会占用大量内存和端口资源,开启net.ipv4.tcp_tw_reuse允许复用TIME_WAIT连接,或调整net.ipv4.tcp_fin_timeout减少回收时间,如果业务是大量短连接场景,还应考虑在应用层使用连接池。
问:本地ping云服务器稳定在10ms,为什么上传文件速度却不到1MB/s?
延迟低只能说明链路物理距离近,带宽上限才是决定传输速度的关键,你的实例规格如果带宽是1Mbps,理论最大下载速度为128KB/s,评估连接传输能力应该使用网速测试工具或直接传输大文件计时,而不是以ping延迟作为速度依据,若要提升,需要升配带宽或改用内网传输配合对象存储中转。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803314.html