远程连接Linux服务器端口,最标准、最安全的方式是使用SSH协议(默认端口22),通过ssh命令或图形化工具(如Xshell、FinalShell)即可实现。
基础概念:连接服务器端口前需要准备什么
很多朋友第一次接触远程连接时,容易把“连接端口”和“对外开放端口”搞混,我们所说的“远程连接到Linux服务器端口”,核心动作是从你的本地电脑发起一个请求,通过互联网找到服务器IP,再精准敲开服务器上某个端口的大门。
准备阶段需要确认三样东西:
- 服务器公网IP地址:这是服务器在互联网上的门牌号,类似
123.123.123。 - SSH服务状态:Linux服务器上必须运行着SSH服务(通常叫
sshd),如果没有安装,需要先执行sudo apt install openssh-server(Debian/Ubuntu系)或sudo yum install openssh-server(CentOS/RHEL系)。 - 登录凭据:用户密码,或者后续要说的密钥对。
如果你是在云厂商(简米云、酷番云、华为云)买的服务器,购买时一般会让你设置root密码,这个密码就是初始登录凭据,行业共识认为,云服务器默认就开启了SSH服务,买完就能连,省去不少麻烦。
SSH命令连接:最直接的远程端口连接方式
Linux/Mac本机直连(终端的操作)
如果你用的是Mac电脑或者Linux桌面系统,不需要安装任何额外软件,系统自带的终端就支持SSH协议,打开终端,输入:
ssh root@123.123.123.123
按下回车后,系统会提示你输入密码,输对密码就能登录进远程服务器,这个过程实际上就是在通过SSH协议,远程连接到Linux服务器的22号端口。
第一次连接时,终端会显示一段提示,询问你是否确认连接(因为无法验证服务器的真实性),输入yes回车即可,这个提示不会经常出现,只要服务器不变,它之后不会打扰你。
Windows系统(PowerShell或CMD)
Windows 10以后的版本内置了OpenSSH客户端,所以你不需要下载PuTTY这类老牌工具了,打开PowerShell或者CMD,输入同样的命令:
ssh root@123.123.123.123
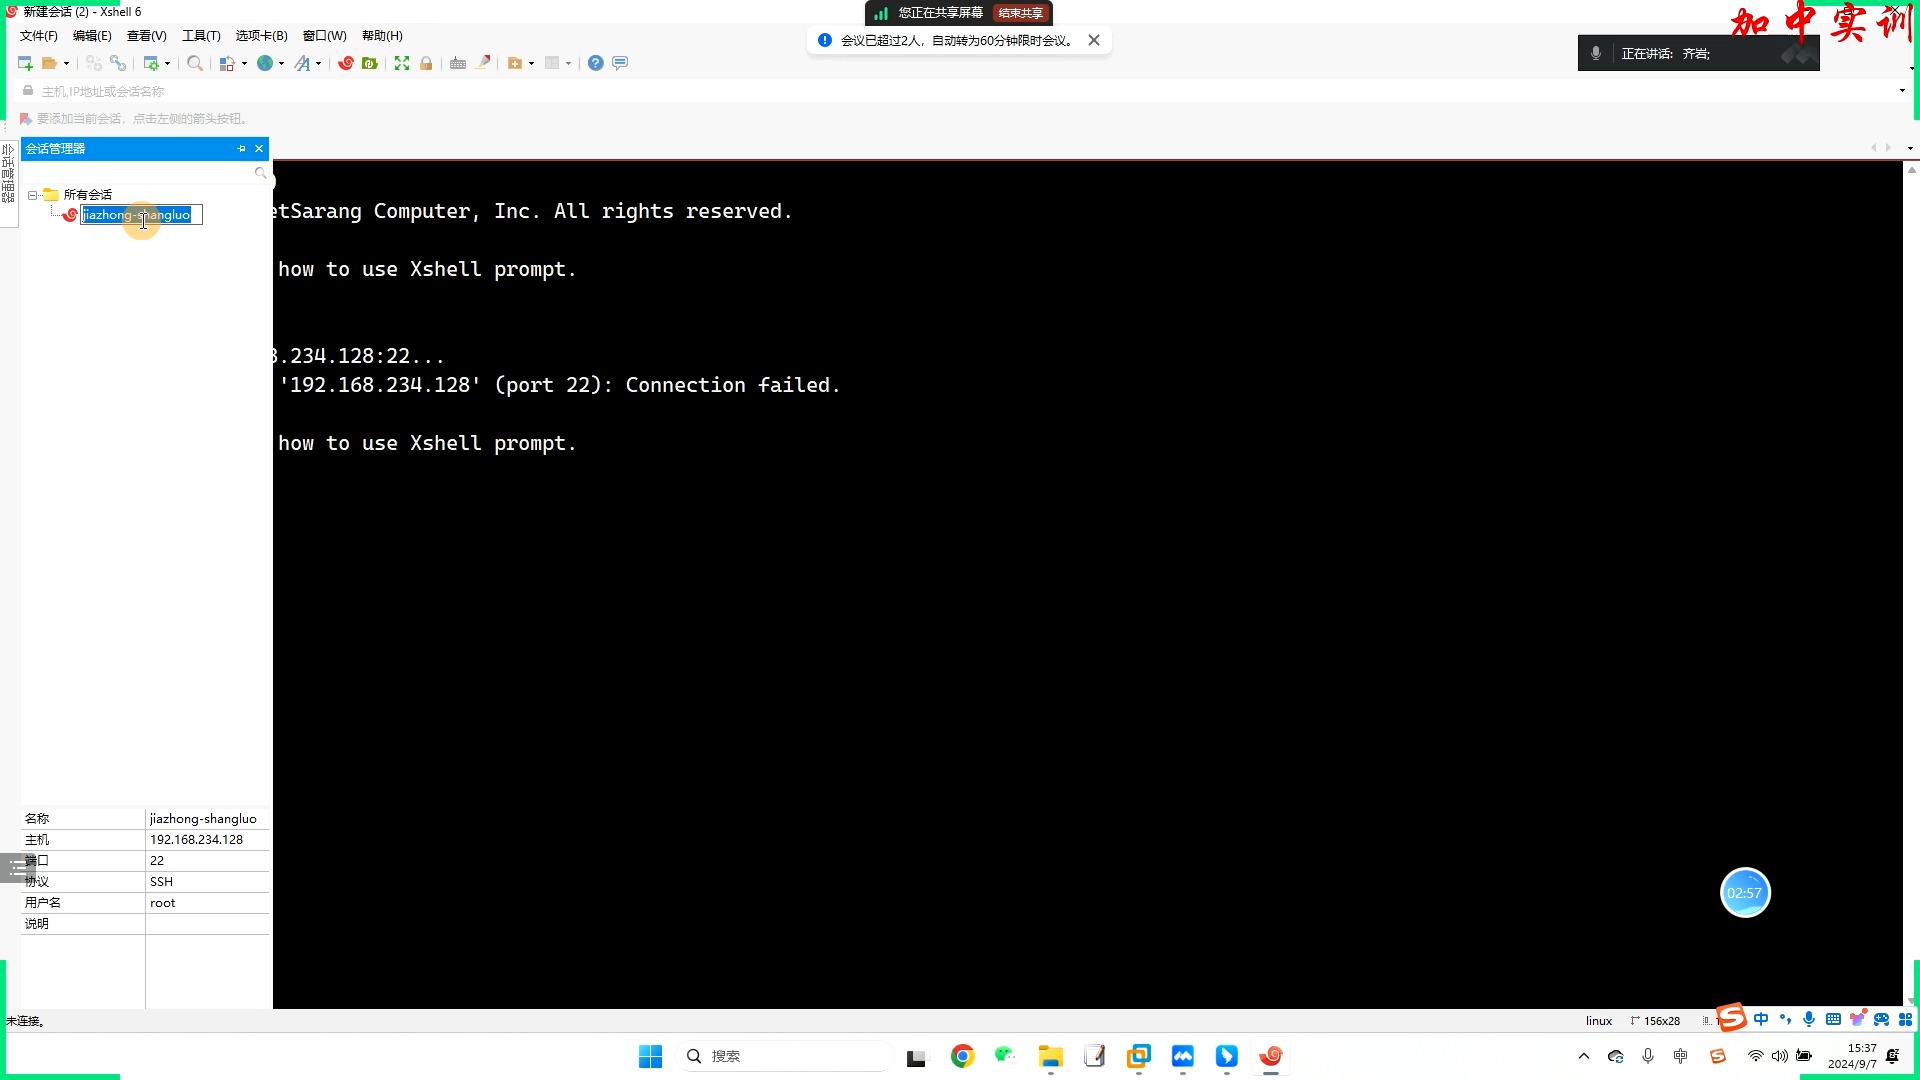
如果你在Windows上用惯了图形界面,也可以安装Xshell、FinalShell或者MobaXterm,以Xshell为例,新建会话,填写主机IP,端口号保持22不变,选择SSH协议,点连接后会让你输入用户名密码。
连接后最该做的事:修改默认端口并重启服务
用root用户连上服务器后,第一步建议修改SSH默认端口,因为22端口是公网扫描的重灾区,网上大量的暴力破解流量都冲着22端口来,编辑SSH配置文件:
vim /etc/ssh/sshd_config
找到#Port 22这行,去掉注释,把端口改成例如2299,保存退出,然后重启SSH服务:
sudo systemctl restart sshd
这里有个细节:如果linux服务器端口怎么开的这一步没做,直接改了端口但防火墙没放行,重启服务后你会立刻掉线,再也连不上,所以千万记住,改端口前先确保防火墙放行了新端口,或者直接临时清掉防火墙规则。
密钥登录:更高安全级别的连接方式
密码登录虽然方便,但存在被暴力破解的风险,业内专家指出,使用SSH密钥对进行认证,是目前远程管理Linux服务器最推荐的认证方式,密钥对由一把私钥(留在本地)和一把公钥(上传到服务器)组成,配对成功才能登录。
生成密钥对
在本地电脑终端执行:
ssh-keygen -t rsa -b 4096
一路回车即可,默认会在用户目录下生成~/.ssh/id_rsa(私钥)和~/.ssh/id_rsa.pub(公钥)两个文件。
把公钥部署到服务器
用密码方式先登录一次服务器,在服务器上执行:
mkdir -p ~/.ssh
chmod 700 ~/.ssh
echo "这里粘贴你的公钥内容" >> ~/.ssh/authorized_keys
chmod 600 ~/.ssh/authorized_keys
用cat ~/.ssh/id_rsa.pub查看后复制,粘贴到上面命令的引号内。
测试密钥免密登录
本地再次执行ssh root@123.123.123.123,这次不会提示输入密码,直接进入服务器,确认没问题后,可以关闭密码登录:
vim /etc/ssh/sshd_config
找到PasswordAuthentication,改为no,这样即使有人知道你的密码,也无法远程连接了。
连接非默认端口:指定自定义端口连接
前面提到我们把SSH端口改成了2299,那么下次连接时,ssh连接linux服务器命令就需要带上端口参数:
ssh -p 2299 root@123.123.123.123
如果不加-p参数,系统默认会去连接22端口,结果自然是连接超时或拒绝连接,这里的-p是SSH命令的端口参数,注意是小写p,大写P是别的作用。
用图形化工具Xshell连接非默认端口时,在新建会话的端口号输入框里直接改成2299即可。
如果你的网络环境有代理或跳板机,还可以用-J参数实现跳板连接:
ssh -J user@跳板机IP -p 2299 root@目标IP
连接失败的排查思路:从端口角度定位问题
远程连不上服务器时,先别慌乱,按照以下顺序逐步排查,多数情况下能快速定位问题。
检查SSH服务是否运行
在服务器本地(比如云厂商网页版的VNC终端)执行:
sudo systemctl status sshd
如果显示active (running),说明服务正常,如果状态是inactive或failed,启动它:
sudo systemctl start sshd
检查防火墙和云安全组
这是linux服务器端口怎么开的最核心部分,服务器上有两层防火墙,一层是操作系统层面的防火墙(firewalld或ufw),另一层是云厂商控制台的安全组规则。
查看firewalld状态:
sudo systemctl status firewalld
如果开着,把端口放行:
sudo firewall-cmd --permanent --add-port=2299/tcp
sudo firewall-cmd --reload
如果是Ubuntu的ufw:
sudo ufw allow 2299/tcp
很多Linux服务器连不上,不是SSH服务的问题,而是云控制台安全组没放行端口。登录云厂商控制台,找到安全组配置,在入方向规则里放行TCP协议的对应端口,授权对象填0.0.0/0(代表所有IP都可访问)。
用一个命令快速测试端口连通性
本地电脑打开终端或CMD,执行:
telnet 123.123.123.123 2299
或者用更直观的nc命令:
nc -vz 123.123.123.123 2299
如果返回Connected或者类似提示,说明端口通着,如果卡住不动或显示连接失败,说明网络层面就有问题,接着往前查防火墙、安全组、服务器公网IP是否正确。
据工信部相关数据,云服务器被入侵的案例中,相当一部分是因为端口暴露和弱口令导致的,由此可见端口管理和安全防护的重要性。
常见问题问答
连接Linux服务器老是提示“Connection refused”是什么原因?
“Connection refused”意味着服务器收到了你的请求,但是那个端口上没有服务在监听,大概率是SSH服务没启动,或者你连接时用的端口号不对,用云厂商的VNC登录到服务器上,确认sshd是否运行,确认SSH配置文件里Port的值是不是你连接的那个端口。
修改SSH端口后连接不上了怎么办?
马上进云厂商控制台,使用网页版的VNC(或“远程连接”)功能登录服务器,不需要走SSH端口,登录后检查防火墙是否放行了新端口,安全组是否同步放行,再把sshd_config里的修改检查一遍,如果有配置错误,改回22端口,重启SSH服务,确认能连接后再重新做端口迁移。
用密钥登录时提示“Permissions too open”怎么解决?
这是私钥文件的权限设置太宽松导致的,SSH协议对私钥文件的权限要求很严格,本地电脑上执行chmod 600 ~/.ssh/id_rsa,把权限收紧,问题就能解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803630.html