当FTP服务器上的文件打不开时,绝大多数情况下问题不在文件本身,而是出在客户端连接模式、端口被拦截或服务端权限配置这三类原因上。 只要按顺序排查,90%的场景都能在十分钟内解决。
FTP文件打不开的底层原因分析
FTP协议从1971年诞生至今,一直存在两个天然缺陷:明文传输和双通道连接,前者导致容易被防火墙拦截,后者则让数据端口(默认20)和控制端口(默认21)必须同时开放才能正常工作。
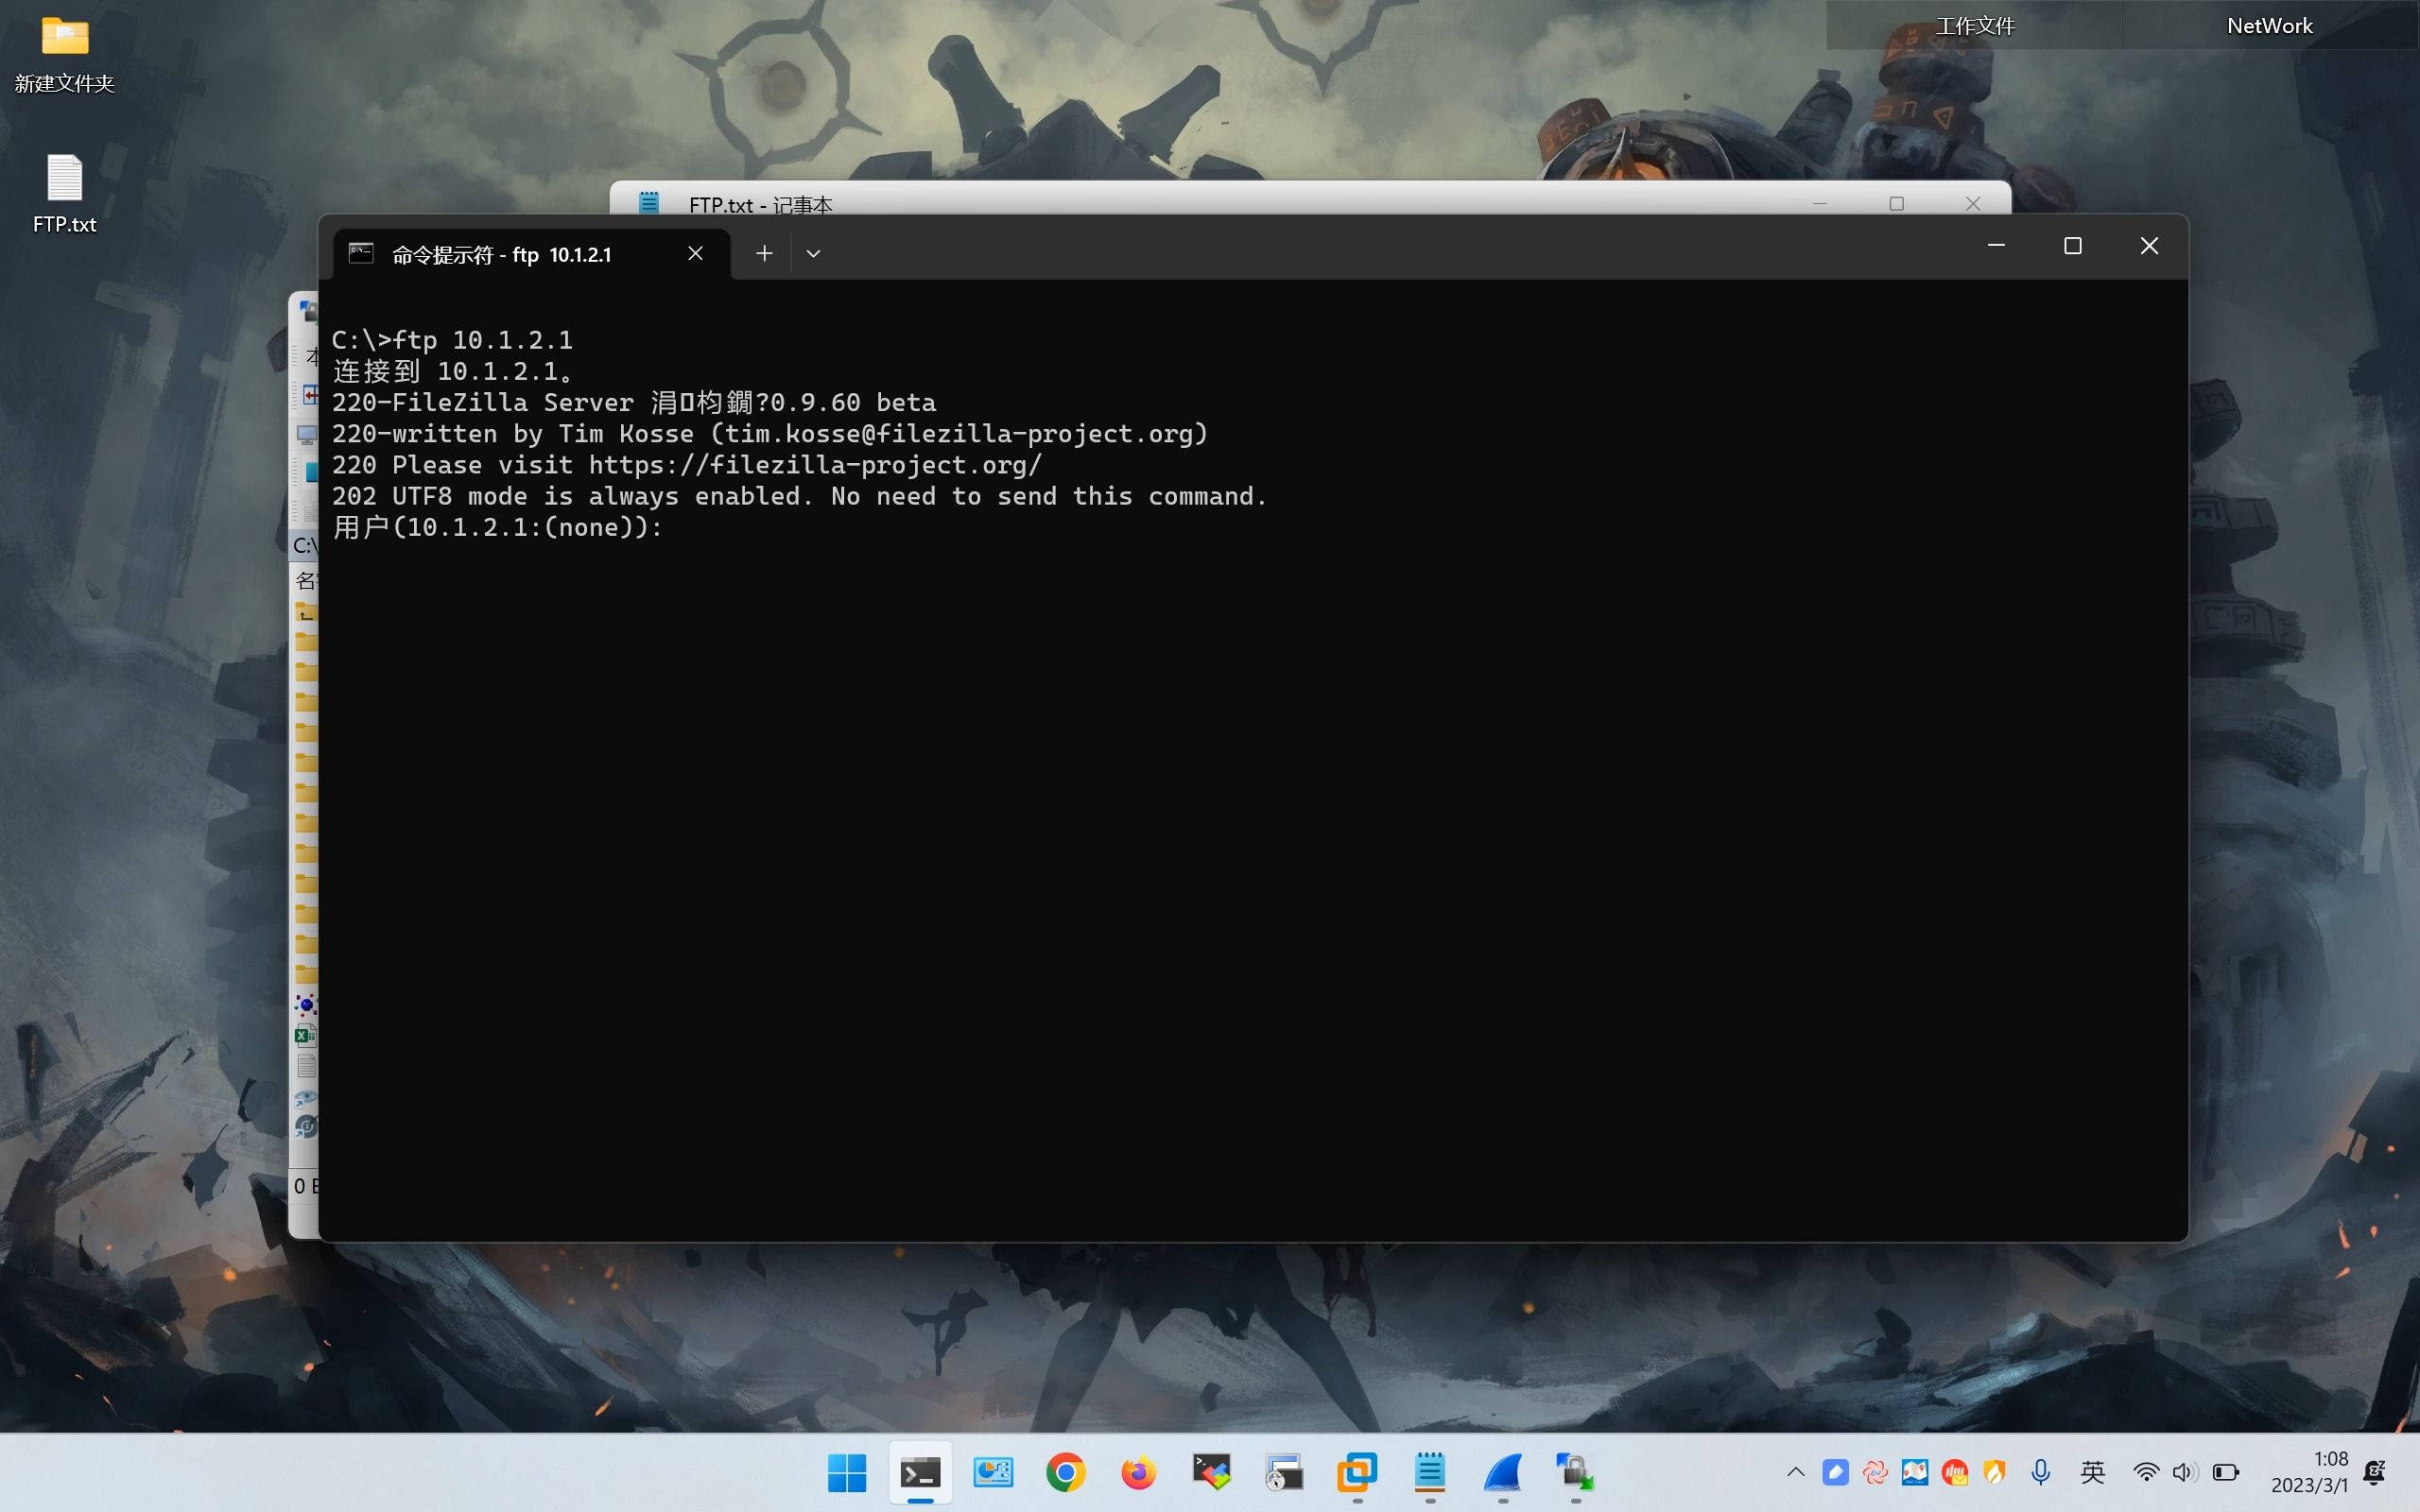
业内专家指出,日常遇到的“打不开”问题中,约七成源自客户端与服务端的被动模式协商失败,剩下的则是权限、路径或编码问题,先用一个表格帮大家定位症状对应方向:
| 具体表现 | 主要嫌疑方向 | 解决难度 |
|---|---|---|
| 能连接但列表为空 | 服务端目录权限 | 低 |
| 双击文件后卡死 | 被动模式端口未放行 | 中 |
| 提示“无法读取文件” | 文件名编码或路径过长 | 中 |
| 下载一半就断开 | 传输超时或防火墙中断 | 高 |
FTP连接成功后不显示文件怎么排查
这种情况最常见于Windows自带资源管理器连FTP的场景。 打开后看到一片空白,不代表服务器没文件,多半是该目录权限设置为“无列出权限”,或服务端对空目录做了隐藏。
- 先用FileZilla客户端连接同一地址,如果能看到文件,说明是资源管理器的兼容性局限。
- 检查服务端用户权限:是否勾选了“读取”和“列出目录”权限。
- 确认根目录路径是否写错,比如用户被锁定在
/var/www,但实际文件在/var/www/html。 - 查看服务端日志,定位登录后的实际工作目录。
文件列表打不开的三种隐藏原因
- 隐藏文件过滤:部分FTP客户端默认过滤掉以点开头的文件,检查显示设置。
- 目录缓存:服务端开启目录缓存后,新上传的文件可能延迟出现,强制刷新可能不会生效。
- 路径大小写敏感:Linux服务器区分大小写,Windows则不分,
/Public和/public是两个路径。
FTP服务器拒绝连接怎么解决
当报错显示“无法连接到服务器”或“连接超时”时,先别急着怀疑服务器宕机。相当一部分情况是出在路由器或云服务商安全组策略上。
第一步:区分“拒绝”和“超时”
- 拒绝(Connection refused):服务器在线,但服务端口没监听,检查FTP服务是否启动,或是否被占用。
- 超时(Timeout):请求发出去了,没有回应,大概率是防火墙或安全组把21端口拦了。
据统计,个人和中小企业搭建FTP遇到连接失败,多一半是因为云服务器控制台的安全组规则没有放行21和50000-50010(被动模式端口段)。
实操:Windows防火墙放行端口的完整路径
如果你的服务器是Windows系统,按下面路径操作:
- 打开控制面板 → 系统和安全 → Windows Defender防火墙。
- 点击“高级设置” → 入站规则 → 新建规则。
- 选择“端口” → 协议选TCP → 特定本地端口填
21, 5000-5010。 - 选择“允许连接” → 三个配置文件全勾选 → 命名后完成。
- 如果FTP服务端开启了被动模式,必须在服务端配置中设置被动端口范围,否则随机高端口会越开越多。
对于Linux服务器,用iptables或firewalld开放相应端口即可,命令示例如下:
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=5000-5010/tcp
firewall-cmd --reload
被动模式与主动模式的抉择
FTP的两种工作模式是新手最容易头疼的地方。主动模式(Active)需要客户端开放随机高端口,被动模式(Passive)需要服务端开放随机高端口,现代网络环境推荐使用被动模式,但前提是服务端必须配置好端口范围。
如果不清楚自己的客户端用的是哪种模式,直接查看软件设置,FileZilla默认使用被动模式,而最为常见的Windows资源管理器则默认尝试主动模式。
被动模式下文件打不开怎么办
先看客户端错误提示里是否有“Failed to retrieve directory listing”字样,如果有,说明数据连接建不起来。
- 在FileZilla中配置:编辑 → 设置 → 连接 → FTP → 被动模式,勾选“使用服务器外部IP地址”。
- 在服务端(如vsftpd)配置中设置被动端口范围和公网IP:
pasv_enable=YES
pasv_min_port=50000
pasv_max_port=50010
pasv_address=你的公网IP
- 如果服务器在NAT后面,必须指定
pasv_address为公网IP,否则客户端拿到的是内网地址,数据连接必然失败。
主动模式下的特殊场景
当你处于外部网络,且本机没有公网IP时,主动模式会频繁协商失败,偶尔在单位内网中使用,主动模式反而更顺畅。手动切换模式后如果问题消失,说明原有模式被网络中的防火墙干扰了。
文件权限与编码导致的打不开
连接正常、目录列表也能显示,但双击文件就是打不开这种情况在Linux服务器上尤其多发。
Linux用户权限对FTP读取的影响
FTP登录用户对文件需要“读”权限,对目录需要“执行”权限,看似简单的规则,实际操作中经常被忽略。
| 用户类型 | 常见文件权限 | 能否读取 |
|---|---|---|
| 系统用户 | 644 | 能 |
| 虚拟用户 | 644 | 能 |
| 系统用户 | 600 | 不能 |
| 目录 | 755 | 能进入 |
| 目录 | 700 | 只能属主进入 |
FTP乱码怎么解决
如果你打开文件后看到一堆乱码,大概率是文件名编码不一致,Windows使用GBK,Linux使用UTF-8,两边对不上就会乱码,这个问题很容易让人误以为是文件损坏。
在FileZilla中:文件 → 文件类型 → 用“UTF-8”编码强制连接,如果乱码出现在文件内容里,分析一下源头上传时是否是二进制模式。上传文本文件用ASCII模式,图片和压缩包用二进制模式,混用会导致文件内容损坏。
大文件传输中断与后续解决
打不开的另一种常见表现是:文件传输到一半卡住,提示“传输超时”或“数据连接已关闭”,多数情况下,被动模式下未设置数据传输空闲超时时间会导致此问题。
- 服务端vsftpd配置中设置
idle_session_timeout=600,避免长时间无操作被断开。 - 客户端设置“同一条连接允许传输的最大时间”,FileZilla中默认20秒无数据就断,建议改为0(不限)。
- 传输大文件(超过5GB)时,优先选择支持断点续传的客户端,FileZilla和FlashFXP都支持。
用FTP客户端替代系统资源管理器
Windows资源管理器虽然内置FTP功能,但它的实现方式仍然停留在FTP协议最早期版本,不支持UTF-8、不支持断点续传、不支持加密传输,处理简单的查看问题尚可,但凡遇到目录列表无法显示、乱码、大文件打不开,建议直接换用第三方客户端。
FileZilla是免费开源工具,适合日常使用;FlashFXP老牌稳定,适合带大量站点管理的用户;WinSCP更适合习惯SFTP协议的用户,多数情况下,换一个客户端就能解决看似杀死了的FTP问题。
FTP文件打不开怎么办的最优排查顺序
按以下顺序操作,可以帮你用最短路径定位问题:
- 检查登录报错信息,区分是认证失败还是连接失败。
- 用命令行的
ftp命令或FileZilla测试连接,排除客户端软件本身的问题。 - 查看服务端日志,常见路径为
/var/log/vsftpd.log或/var/log/messages。 - 检查防火墙和安全组的端口放行状态。
- 确认被动模式端口范围是否配置且放行。
- 查看文件所在目录权限和文件权限。
- 尝试使用两个不同客户端连接同一文件,鉴别问题出在客户端还是服务端。
按照这个顺序排查,绝大多数FTP文件打不开的问题都能定位到一个明确的环节,核心原则很简单:先连得上、再列得出、最后传输通,每一步都有对应的检查点。
Q&A:FTP文件打不开常见问题解答
FTP服务器文件打不开的原因及解决方法汇总?
常见原因无非四类:防火墙拦截端口、被动模式未配置、权限不足、编码不匹配,对应的解决方法是:放行21及被动端口段、在服务端和客户端统一切换为被动模式、检查文件对应用户的读取权限、统一为UTF-8编码。
为什么FTP能登录但一打开文件就提示权限错误?
这表明认证是通过了,但文件系统层面的ACL限制了访问,检查该用户对文件及上级目录的读取和执行权限,注意从根路径到目标文件的每一级目录都必须具备执行权限,否则哪怕文件权限为777也会提示无权访问,排查路径为getfacl命令或Windows安全属性中的“读取和执行”选项。
局域网内正常但外网无法下载FTP文件?
局域网访问正常说明服务本身没问题,问题出在路由器的端口转发或云厂商的安全组上,需要在外网路由器上映射21端口的TCP流量,并在服务端配置中指定pasv_address为公网IP,同时将被动端口范围一并映射进去,否则数据连接无法返回到外部客户端,文件自然打不开。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803719.html