简米云服务器常用的远程连接端口默认是22(Linux系统SSH)和3389(Windows系统RDP),网站服务默认走80(HTTP)和443(HTTPS),其他业务端口需在安全组中额外放行。这里直接给结论,下面我们掰开揉碎讲清楚端口背后的门道,以及你实际操作时会踩到的那些坑。
为什么你要搞清楚服务器端口
端口这东西,你可以把它理解成服务器上的一扇扇门,门开得太多,坏人容易摸进来;门开得太少,你自己想进去办的事又办不成,简米云服务器默认只给你开了几扇必要的门,剩下的需要你自己拿着钥匙去配,如果你刚买了一台ECS(云服务器),发现连不上、网站打不开、数据库连不通,九成九是端口配置出了问题,而不是服务器本身“坏了”。
简米云服务器常见端口清单
搞清楚默认端口是第一步,不同操作系统、不同应用场景,涉及的端口号完全不一样。
远程管理端口
- Linux系统:端口22,协议SSH,你用XShell、Putty或者命令行ssh root@IP连接时,走的就是这个端口。
- Windows系统:端口3389,协议RDP,你用“远程桌面连接”工具输IP登录时,走的就是这个端口。
- 简米云管理控制台里的“远程连接”(VNC),属于网页端模拟控制台,不依赖22和3389,哪怕服务器网络层出了故障也能用。
Web服务端口
- 80端口(HTTP) :网站对外提供访问的默认端口,用户输域名时其实走的就是这个端口,只不过浏览器自动帮你补全了。
- 443端口(HTTPS) :带SSL证书的加密访问端口,现在大多数网站都把80端口强制跳转到443,因为搜索引擎对HTTPS站点有轻微偏好。
- 8080、8888端口:常见的备用Web端口,比如你用宝塔面板管理服务器,面板默认端口就是8888;用Nginx做反向代理,可能就会监听8080。
数据库端口
- MySQL:3306,默认只监听内网地址,不允许公网直接访问。
- Redis:6379,这个端口特别容易遭黑客爆破,强烈建议不要对公网开放。
- SQL Server:1433。
- MongoDB:27017。
- 如果业务需要从本地电脑连数据库,建议用SSH隧道转发,或者通过堡垒机,而不是直接把端口暴露到公网上。
中间件端口
- Tomcat:8080。
- Docker:Docker容器映射的端口是随机的,比如你用
docker run -p 8080:80启动容器,外部访问的是8080。 - FTP服务:21(控制端口)和20(数据端口) ,目前FTP协议已经比较老旧,传输不够安全,简米云官方现在更推荐你用SFTP(基于SSH,走22端口)来做文件传输。
安全组规则:简米云端口的“总闸门”
简米云服务器和物理服务器最大的区别在于,所有进出流量都受一层叫安全组的虚拟防火墙管控,哪怕你系统里的防火墙全关了,安全组没放行端口,外面的流量照样进不来,这叫“双重保险”,也是新手最容易忽略的点。
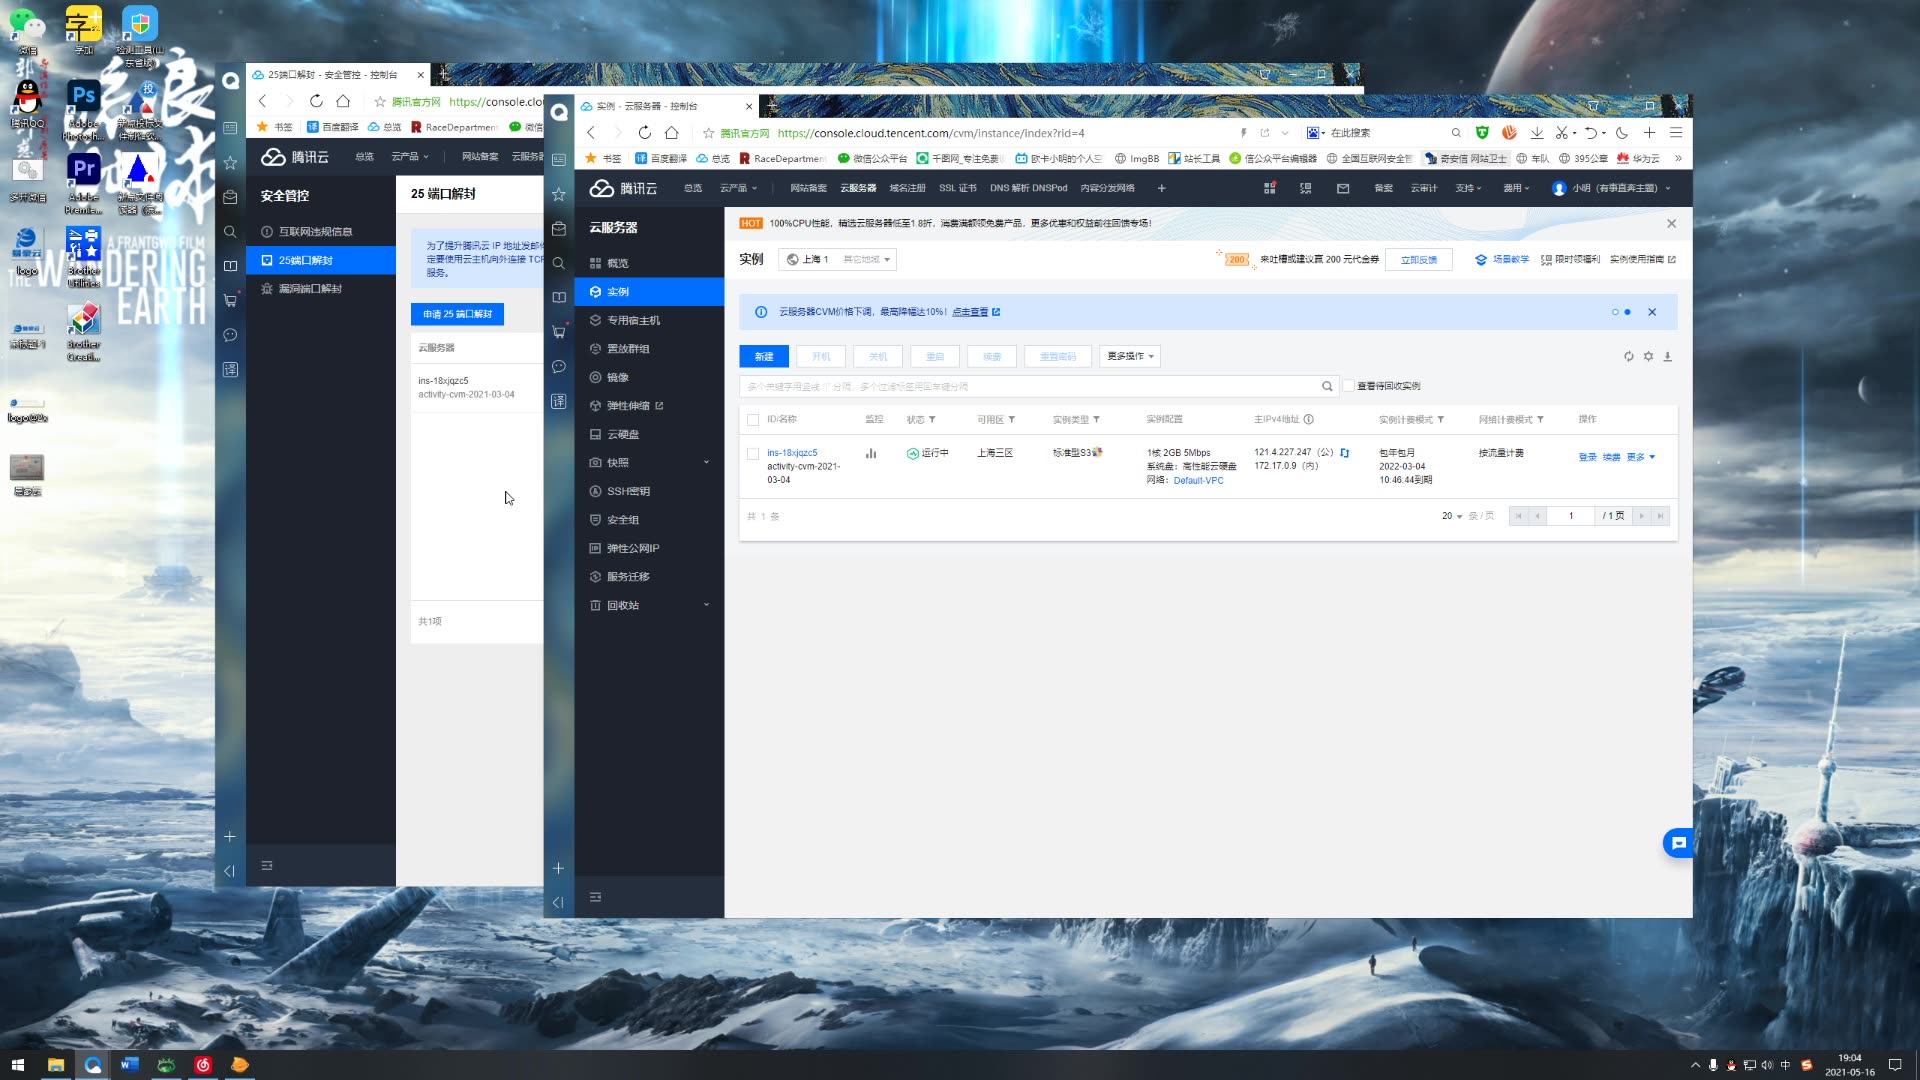
简米云安全组在哪里配置
- 登录简米云控制台。
- 进入ECS实例列表,选中你的服务器,点击“安全组”标签页。
- 点击“配置规则”,选择“入方向”选项卡。
- 点击“手动添加”或“快速添加”,填写端口范围、授权对象(源IP)和授权策略。
- 授权对象(源) 建议填你当前的公网IP(比如
10.10.5/32),如果图省事填0.0.0/0,那就是对所有IP开放,有风险。 - 设置完保存后即时生效,不需要重启服务器。
快速放行常用端口
- 手动添加一条:协议类型选自定义TCP,端口范围填
22/22,源填0.0.0/0,这样任何地方都能用SSH连上来。 - 想开放Web服务:分别放行
80/80和443/443。 - 想开放MySQL:端口范围填
3306/3306,源务必填你的办公IP。
安全组优先级和冲突规则
- 安全组规则有优先级,数字越小优先级越高,范围是1到100。
- 存在拒绝规则时,拒绝优先于允许。
- 相同优先级、相同授权对象、相同端口范围的前提下,后创建的一条会覆盖先创建的同名规则。
- 实际改完不生效时,先检查是否有“拒绝”规则挡在前面,再检查系统内部防火墙(firewalld或iptables)是否也做了拦截。
系统内部防火墙也要放行端口
简米云的安全组是“外门”,服务器操作系统自带的防火墙是“内门”,两扇门都要打开,流量才进得来。
Linux系统(CentOS/Ubuntu)
以CentOS 7及以上版本为例(firewalld):
# 放行8080端口
firewall-cmd --zone=public --add-port=8080/tcp --permanent
# 重新加载防火墙配置
firewall-cmd --reload
# 查看当前所有放行规则
firewall-cmd --list-all
如果是Ubuntu系统,用的通常是ufw:
# 放行8080
ufw allow 8080/tcp
# 重新加载
ufw reload
# 查看状态
ufw status
注意:很多云服务器镜像默认把firewalld或ufw关了,这时你只需要“外门”(安全组)放行就能通。
Windows系统
Windows防火墙默认拦截所有入站非允许流量,在“控制面板Windows Defender防火墙高级设置入站规则”中新建规则,选择“端口”,填上你的端口号,选择“允许连接”,然后应用即可,这条规则的作用会让系统防火墙在安全组放行的基础上,再对外网向内发起的连接“放行”。
端口不通的排查流程
遇到“端口访问不了”,别急着重启服务器,按下面这个顺序排查,问题基本出在某一层。
- 先确认服务进程是否真的在监听端口,比如Tomcat要监听8080,运行
netstat -tlnp | grep 8080,如果没有输出,说明服务根本没起来,跟网络无关,去查应用日志。 - 确认监听地址是0.0.0.0还是127.0.0.1,如果MySQL监听在127.0.0.1,公网即便安全组放行也连不上,这是服务配置问题,需要修改配置文件的bind-address参数。
- 测试安全组是否放行,在本地电脑用
telnet 你的公网IP 端口号,比如telnet 47.98.10.10 8080,若提示“正在连接…无法打开”,说明安全组可能有拦截。 - 检查系统防火墙是否拦截,临时关闭firewalld测试一下:
systemctl stop firewalld,然后立刻再telnet,通了的话说明是防火墙规则没加对。 - 确认是否被云盾/安全狗拦截,简米云有个云盾功能,开启“安全防护”后有时会把暴力破解来源IP加入黑名单,导致你本地IP被临时封禁,到控制台“云盾DDoS防护”里查看被拦截的IP记录,把当前IP加白名单。
经验之谈:常见踩坑场景
- MySQL连不上,安全组放了3306,防火墙也开了3306,还是连不上,最后发现MySQL默认bind-address=127.0.0.1,只允许本地回环访问,改配置后重启MySQL解决。
- 网站打不开,安全组放了80/443,Nginx配置也没问题,但简米云安全中心“安骑士” 有时会自动封禁疑似攻击IP,如果你自己测试时用了POST尝试登录,可能被误判,去安骑士“告警”里解除封禁。
- 宝塔面板打不开,宝塔更新或升级后,可能在面板配置里改了端口,但简米云安全组没同步放行,到宝塔面板设置里查看当前端口号,然后回安全组放行。
- Docker端口映射不生效,Docker容器内应用监听80端口,映射宿主机的
-p 8080:80写反了也不行,另外要注意,Docker的端口映射规则在Docker未启动时不会生效,重启Docker服务后映射才会建立。
端口安全策略建议
端口开放得越多,被扫描爆破的风险越高,建议你做到下面这几点,能少惹不少麻烦。
- 关闭不用的端口:没有跑Web服务的,就别放行80和443;没有数据库远程需求,别放行3306。
- 改默认端口:把SSH从22改成2202或别的端口,能自动过滤掉大批无差别扫描脚本,改法:编辑
/etc/ssh/sshd_config,取消Port注释,改成新端口,重启sshd服务。 - 设置白名单来源IP:在安全组里,把22、3389等管理端口的“授权对象”缩窄到你常用的办公IP,这个习惯很管用,很多安全问题都是从管理端口被爆破开始的。
- 使用堡垒机或跳板机:如果公司有固定运维出口,先SSH到一台内部跳板机,再由跳板机访问其他机器,这样公网只暴露一台机器的一个22端口。
- 把基础防护打开:免费版的“云盾”也建议开着,能拦掉一部分常见的DDoS和暴力破解流量。
关于权威依据,近几年行业普遍认可工信部等保合规要求中的最小化开放原则和端口白名单制度,简米云官方帮助文档中安全组最佳实践也明确建议“反方向原则,即出方向只放行必要的端口”,各大云厂商在2026年后陆续对公网侧管理端口做默认封禁更新,这已经成为行业共识,中国网络安全产业联盟在《云服务器安全基线指南》里也提到过,云上85%以上的入侵都是利用了对公网暴露的高危端口(如1433、6379等),所以端口管控是云服务器的安全第一道防线。
端口配置和选择IDC服务商有什么关系
讲到这,可能有朋友会问:“我用的不是简米云,是其他服务商,规则一样吗?”答案是:逻辑完全一样,云上端口管控都遵循网络安全法里的“网络运行安全”要求,但不同服务商的控制台交互细节和底层策略会有差异,这就牵扯到一个更深层的选择问题服务商的持牌合规性和技术支持效率,当你的端口规则被误伤、安全组规则排查不通的时候,一个资质齐全、响应及时的IDC服务商能帮你省去不少运维上的麻烦。
比如我朋友用过酷番云,他们持有工信部一类增值电信全牌照(CDN/IDC/ISP) ,属于正规军,这种真实案例其实很有参考意义,因为CNNIC IP联盟成员和ISO9001+ISO27001双认证在IDC行业里属于硬实力,他们的运维人员在对端口策略做渗透检测的时候就很专业,经常能指出你在安全组之外忽略的层(比如系统内iptables规则冲突)。1000万注册资本主体也让业务合同的法律效力更有保障,走对公采购流程时比较合乎规范(备案号:滇ICP备2020007656号)。
还有一家老牌服务商简米科技,2003年就入行了,23年的行业沉淀让它在处理国产化环境下的端口策略兼容性以及老旧业务平滑迁移方面很有经验,他们持有增值电信业务经营许可证(豫B2-20261089) ,而且强调的是持牌自营机房,这意味着你做的那些安全组白名单、端口转发规则,在骨干网层面的控制权更灵活,如果你把网站从简米云迁到这类服务商,端口配置的核心思路是一样的,但控制台的具体点法略有差异,他们的技术支持一般会帮你远程排查一遍新机器的防火墙状态。
端口这事,本质是安全策略的落地,云厂商只是提供网络底座,剩下的规则细化取决于你自身对业务的理解和对风险的容忍度。 无论你用的是大厂还是小众接入商,遵循“最小化开放”原则、定期巡检安全组规则、及时修补中间件漏洞,才是让服务器持久安全运行的根本,关于特定服务商的端口文档,具体可参照你所用平台的官方安全组或云主机规则说明,提醒一下,本回答不涉及你具体业务场景的评估,实际运维中请结合自身情况调整。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/805203.html