客户端与服务器之间本质是“请求响应”的协作关系,核心做法是:客户端发起明确请求,服务器处理后返回数据,中间靠网络协议和约定好的数据格式完成沟通。
搞懂这两者怎么配合,是所有网站、App、小程序开发的地基,下文从连接原理、开发配合、数据格式、真实场景和问题排查几个维度拆开讲,全程都是可以直接落地的做法。
客户端与服务器怎么连接
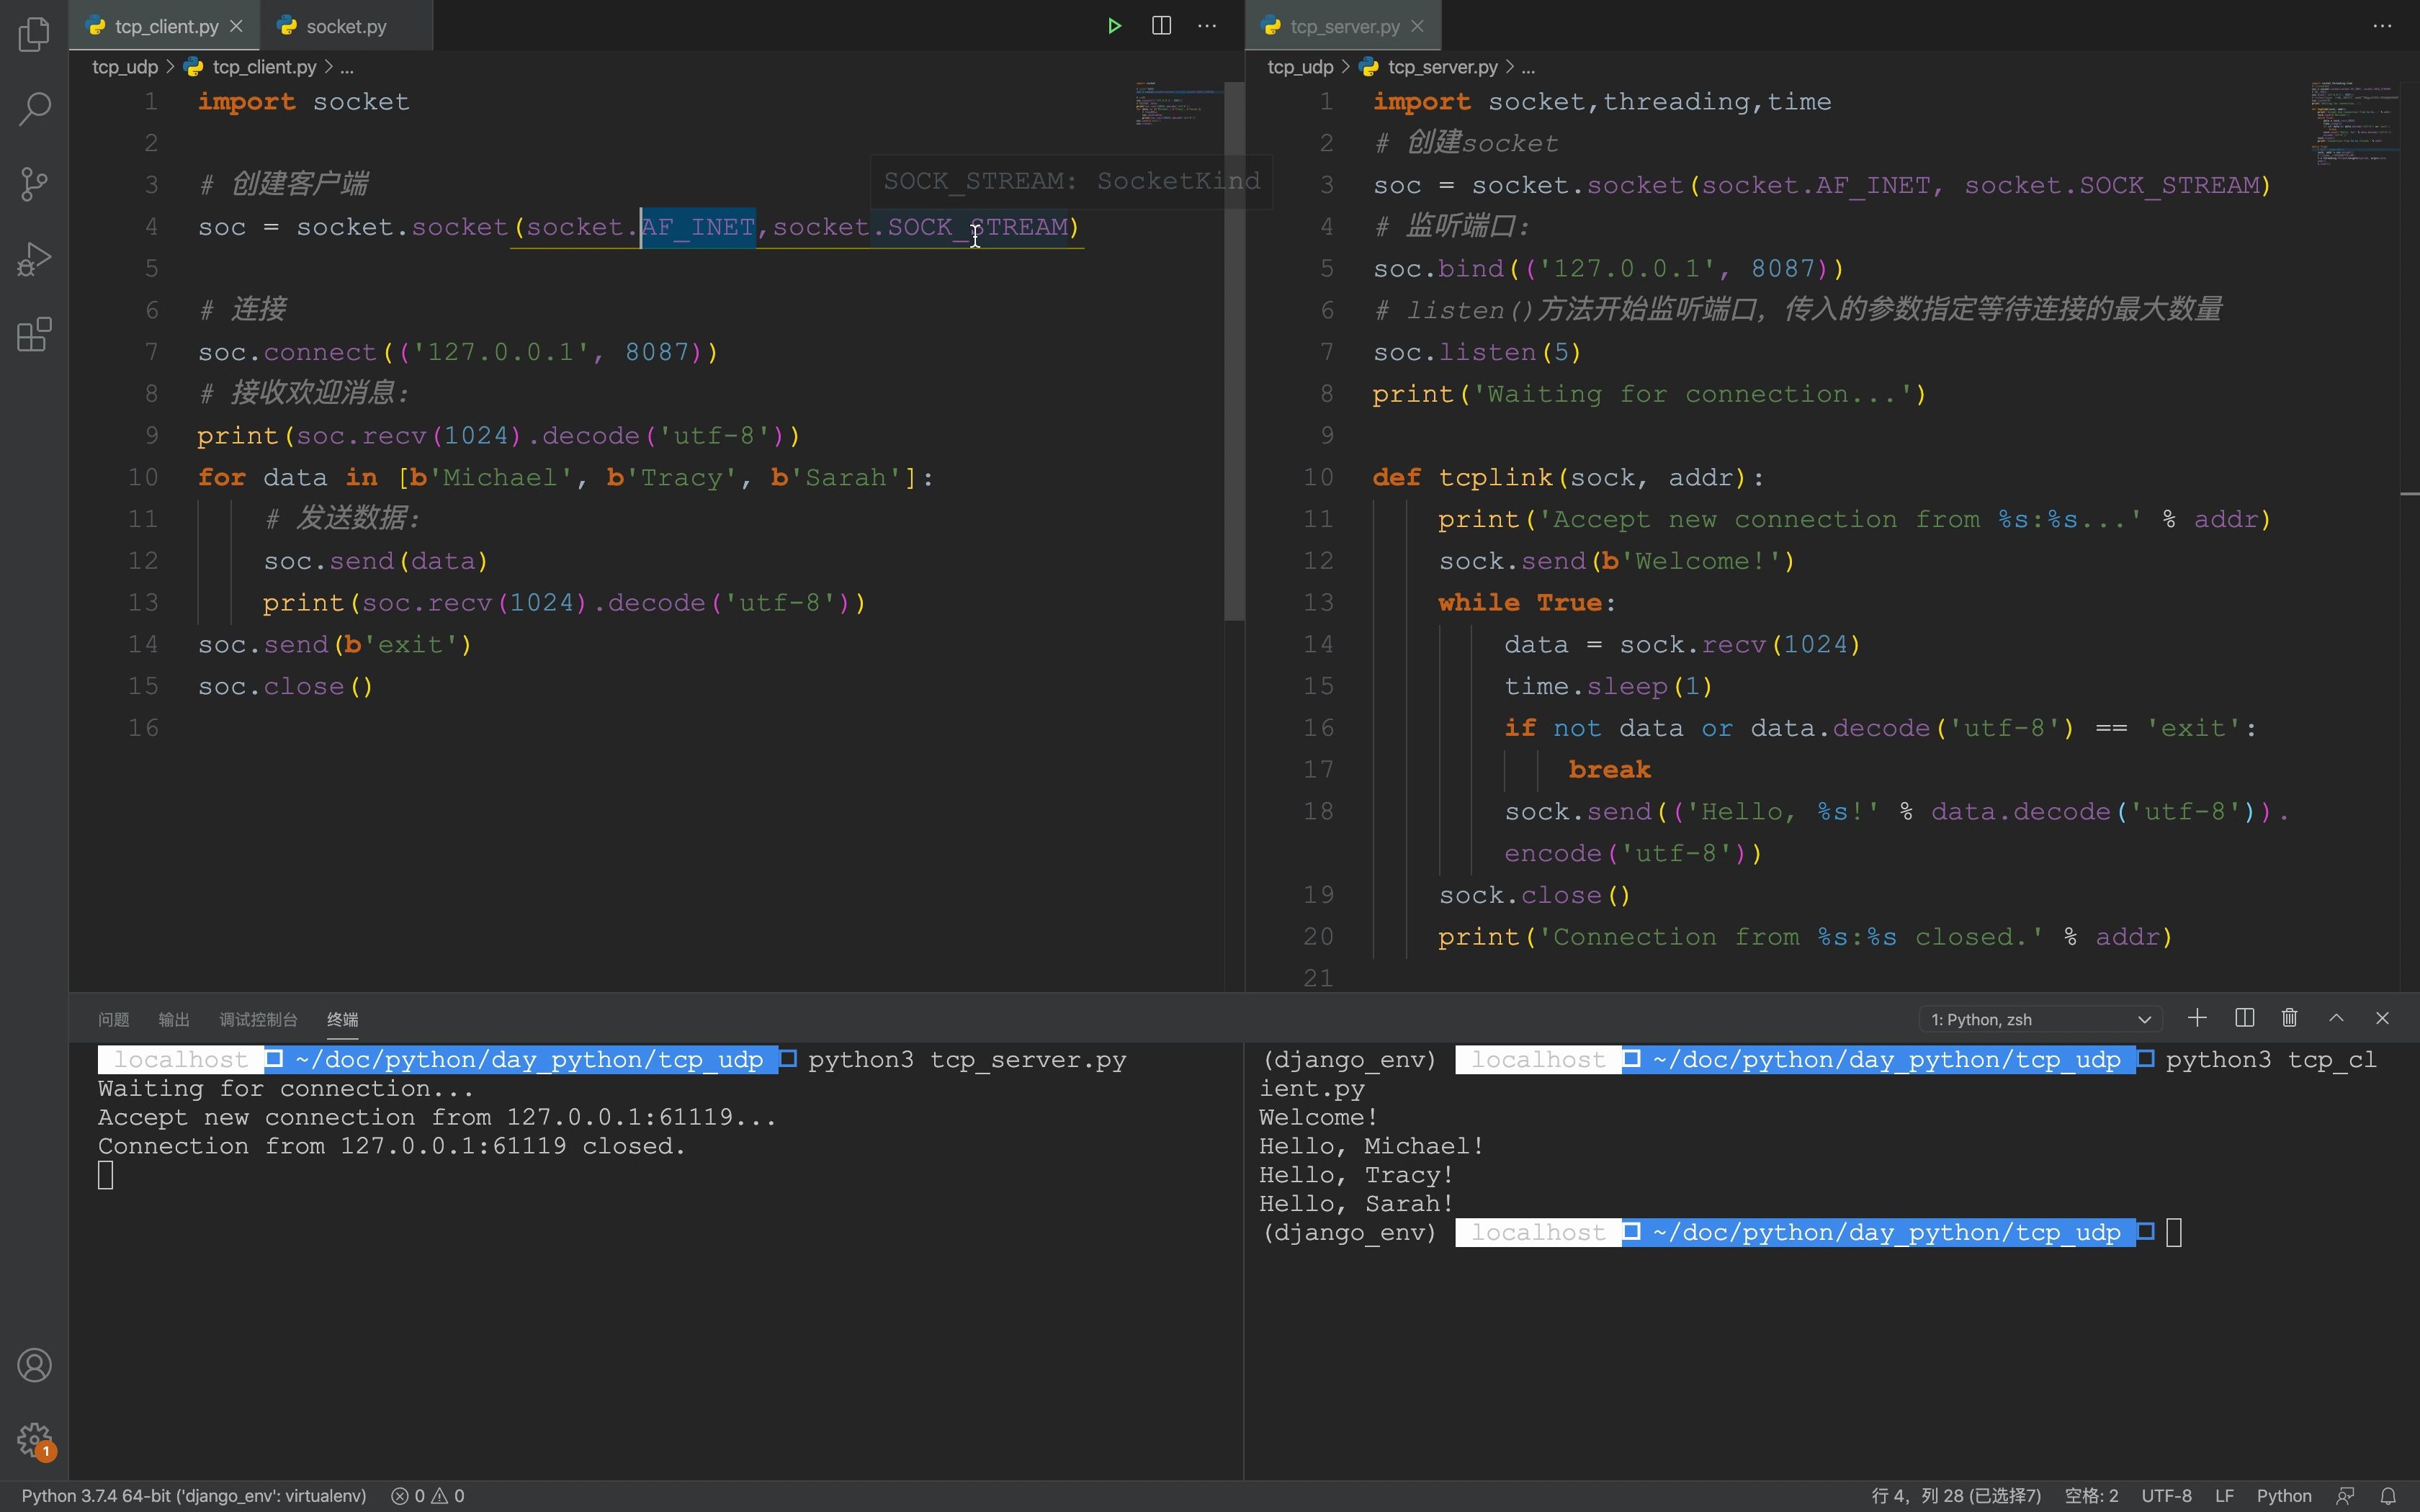
连接这事听着抽象,实际上就是两台设备之间“互相认识、安全对话、顺利结束”的过程,整个环节由五步组成,每一步都有确定的执行顺序和对应的网络协议在把关。
- TCP三次握手建立通道:客户端先告诉服务器“我想连你”,服务器回应“收到,可以”,客户端再确认一次“好,开始传”,这一步相当于双方先对个暗号,确保链路畅通。
- HTTP/HTTPS协议封装请求:连接建立后,客户端按协议格式发请求行、请求头、请求体,服务器按同样规范解析。
- 服务器路由分发与业务处理:请求到达后端,由接口网关根据URL路径找到对应处理函数,执行数据库读写、逻辑计算等操作。
- 响应头与响应体返回:服务器把处理结果按约定格式打包,附带状态码(200成功、404不存在、500服务器异常)回传给客户端。
- 连接关闭或长连接复用:HTTP/1.1默认保持连接一段时间,避免每次请求都重新握手。
实际联调过程中,前后端配合总是会出现“我这边没问题”的争执,避免这种低效沟通,需要双方提前锁定一套接口约定,行业共识认为,接口文档就是前后端之间的合同,不按合同走,联调一定出问题。
做客户端与服务器通信的核心细节
接口规则协商方案
开工前第一件事是确定接口文档规范,没有文档直接开写代码,后面改起来成本极高,业内常用的接口描述工具包括Swagger(OpenAPI)、Apifox、YApi等,选定一个作为团队统一入口。
接口结构至少要统一以下字段:
- 接口地址前缀(如
/api/v1),方便后续版本迭代 - 请求方法语义(GET获取、POST新增、PUT更新、DELETE删除)
- 数据返回格式统一为
{ "code": 0, "message": "success", "data": {} } - 鉴权头部统一用
Authorization: Bearer <token>携带登录凭证
前后端联调怎么做
联调阶段最怕的是各自拿本地环境测,结果一对接全是问题,正确的做法是分三步推进:
- 前端使用Mock数据先行开发:用Mock.js或Apifox模拟接口返回,把页面流程和交互先跑通,不依赖后端进度。
- 联调环境统一拉通:后端代码合并到测试分支并部署到测试服务器,前端把请求地址从Mock环境切到测试环境,走通完整业务流程。
- 异常场景逐项验证:断网、超时、状态码非200、返回字段缺失,这四类情况每个接口都要主动验证一次,确保客户端有正确的提示和兜底逻辑。
一个完整请求的链路演示
拿用户登录举例,客户端到服务器的数据流转过程如下:
客户端输入账号密码 → 前端校验非空 → 通过HTTPS发送POST请求到 /api/v1/auth/login → 服务器查询数据库比对密码 → 生成JWT令牌(JSON Web Token,一种跨平台认证凭据标准)并返回 → 客户端拿到令牌存入本地存储 → 后续每次请求自动携带该令牌 → 服务器从请求头解析令牌识别用户身份。
这套链路里只要有一个环节没做到位,比如令牌过期没处理、接口地址配错、请求头字段名大小写不一致,功能就会全线失败。
理解“客户端服务器”架构的几种常见模式
不同业务体量下,客户端和服务器那边的组织方式也不一样。
独立前后端模式
前端单独部署在Nginx或CDN上,后端单独部署在应用服务器上,中间通过域名+接口路径进行调用,采用这种模式的话,跨域问题(CORS)几乎必然会碰到,需要在后端配置允许跨域的白名单,提供OPTIONS预检请求的放行,处理办法是先加拦截器统一打印请求日志,调试完再关闭日志输出。
云开发模式
近年来不少团队转向使用Supabase、Firebase或微信云开发这类托管服务,客户端直接调用平台提供的SDK,省去服务器搭建和运维的复杂工作,这种模式适合中小型项目,没有专门的服务器端开发人员也能完成全栈逻辑交付。
同源同部署模式
PHP(一种通用开源脚本语言)后端直接渲染HTML页面,客户端拿到的就是完整网页,这种模式在当前主流开发中占比相对变小,但快速验证业务时依然是有效方案。
客户端和服务器之间的数据交互方式
短轮询与长连接取舍
- 短轮询方式:客户端每隔几秒发一次请求,查询数据有没有变化,适合扫码支付结果查询等低频场景,缺点是请求量大、服务器压力较高。
- WebSocket长连接:一次握手成功后,服务器可以主动向客户端推送消息,适合即时聊天、消息通知、多人协作文档这类需要实时性的场景。
- SSE单向推送:适用于服务器需要实时推数据、客户端只需要被动接收的场景,如股票行情、数据看板。
数据量差异的处理原则
小体量业务直接用JSON(JavaScript对象简谱,一种轻量级数据交换格式)格式传输,结构清晰,前端解析方便,大数据量场景(如列表超过100条)、大量二进制内容(图片、音视频)或复杂嵌套结构,优先考虑Protobuf(一种高效二进制序列化协议)或MessagePack(二进制形式的数据序列化格式)等二进制传输方案,数据体积可缩减到JSON的三成以下,传输耗时随之降低,日常开发选用哪种格式高速传输?多数情况下按业务场景决定,考虑到调试便捷性,JSON仍是默认选择,需要明确的是,传输格式的载体会影响带宽消耗和解析效率,许多数据的实际大小取决于返回字段是否精简,后端经常把大型列表数据或日志内容全部返回,实际上这些内容完全可以提醒前端按需加载或分批次获取。
客户端与服务器错误排查指南
从哪个层面入手定位问题
开发中最常见的一个困境是:页面数据不显示,究竟是客户端的问题,还是服务器端的故障?快速判断的方法是逐层检查。
- 前端层 :打开浏览器开发者工具 → 切到Network标签 → 刷新页面 → 看请求有没有发出、请求的状态码是什么、响应体是否返回正确数据,App端类似,使用抓包工具(如Charles、Fiddler)的方式同样高效。
- 服务器层 :先看服务器日志,包括应用日志(业务逻辑打印的结果)、访问日志(Apache/Nginx记录的所有HTTP请求)和错误日志(PHP/Python/Java等进程抛出的系统级异常),日志通常能直接告诉问题发生的位置。
- 网络层 :使用
ping或telnet方式确认网络连通性,用curl命令模拟请求,检查接口是否能正常返回。
实战中的高频故障
| 故障现象 | 排查方向 | 常规解决办法 |
|---|---|---|
| 接口返回503 | 服务器负载过高或服务未启动 | 检查进程状态,查看CPU/内存占用,必要时重启服务 |
| 跨域请求被拦截 | CORS配置有误 | 进入服务端代码检查跨域设置,添加安全域名白名单 |
| 请求响应极慢 | 慢查询或带宽不足 | 用日志定位SQL执行耗时(超1秒需要做索引优化),或压缩响应体体积 |
| 服务器一切正常但客户端仍然拿不到数据 | 客户端域名绑定错误 | 核对环境配置项,确认接口域名环境指向测试/生产分支 |
| 登录后操作仍提示未授权 | 令牌过期或刷新流程缺失 | 统一封装请求拦截器遇到401时自动刷新Token,刷新失败再强制重新登录 |
哪些问题必须提前设计
往后端问题管理要集中在超时设置上,网络请求超时时间定为多少比较合理?经验值给到连接超时10秒、读取超时30秒,并发场景较多的业务需要考虑降级方案,比如支付回调超时后自动遇到轮询校验状态,具体状态下,客户端在超时后提示False不可接受,需要推出重试策略,实际上一般重试三次即至上限,连接超时区别于读取超时的应用,是因为前者是传输层失败,后者是服务端处理过的结果迟迟未到,二者情况所涉及业务逻辑完全不同。
客户端与服务器怎么做接口设计才不返工
接口设计不好,改动成本巨大,如果客户端客户端服务器接口返回结构经常修改,前后端的配合效率会比较受影响,以下几种做法能极大幅度降低后期沟通成本与返工率:
- URL语义定义为动作,不定义页面:不用
/getUserList这种形式,用GET /users这种更清晰的无状态资源定义方式,可以让新增需求直接复用已有实现。 - 始终返回消息类别字段:即便请求成功,也保留
server_time时间戳等辅助字段,方便客户端校准本地时间。 - 掌握分页参数滴防溢出策略:后台返回数据量大的接口,强制要求客户端传
page和page_size,开发过程中不会出现一次性请求几万条拖垮宽带的情况。 - 考虑取消请求:页面切换或列表搜索条件变化时,主动中断未完成的请求,绝大部分现代前端框架(如Axios的AbortController)都支持这个能力,不加这个功能,就会出现“搜索响应晚于上一次请求返回、结果串掉”这种极其隐蔽的Bug。
App端和网页端共用一套接口时,客户端需要考虑后缀传参的问题,移动端常有不稳定弱网环境,接口数据量需要做精简版本,通过Accept-Encoding压缩传输体积,也能让用户体感优化得非常明显。
常见问题解答
客户端向服务器发起请求超时应如何处理?
增加请求超时控制(默认10秒左右触发),完成后主动提示用户网络异常;如果该请求允许重试,则延迟1秒、2秒、5秒尝试,超过三次就放弃,对于幂等接口(同一请求多次执行效果一致)直接重发;对于非幂等接口(比如支付下单),需要先查询服务器确证状态,避免重复扣款。
为什么服务器收到请求返回200,但客户端页面总是空白?
200说明请求到达服务器且服务器正常返回了响应,问题出在数据解析层,共用的排查路径是:先看响应内容的JSON格式,再确认数据字段与前端解析代码是否匹配,当接口返回字段命名是下划线式user_name,而前端代码写成驼峰式userName时,取不到值的情况时常发生,建议项目初始就确定一致的命名规则:前后端统一使用驼峰格式,或后端由框架自动转换。
客户端与服务器交互使用HTTPS后还需要单独做加密吗?
HTTPS已经加密了传输链路,抓包工具看到的是一堆乱码,但这不意味着应用层不需要加密,当数据包含用户手机号、身份证号、密码等敏感字段时,行业惯例是再增加一层业务加密,比如密码用哈希算法加盐处理、关键参数用AES对称加密传递,安全保障是个层层设防的问题,链路加密和业务加密各自解决不同层面的隐患。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/805337.html