Linux服务器登录华为交换机,最稳妥的路径是SSH走管理VLAN,交换机侧配好AAA、VTY和STelnet,Linux侧用ssh命令验证;没有IP通道时再用Console线兜底。 这套思路适合绝大多数VRP版本设备,也能覆盖临时排障和异地机房运维。
Linux服务器怎么登录华为交换机:先把管理通道打通
别急着在Linux上敲ssh,先确认Linux服务器和华为交换机之间有没有“能互相看见”的IP通道,管理口、VLANIF、路由、ACL,任何一层没通,后面都会卡住。
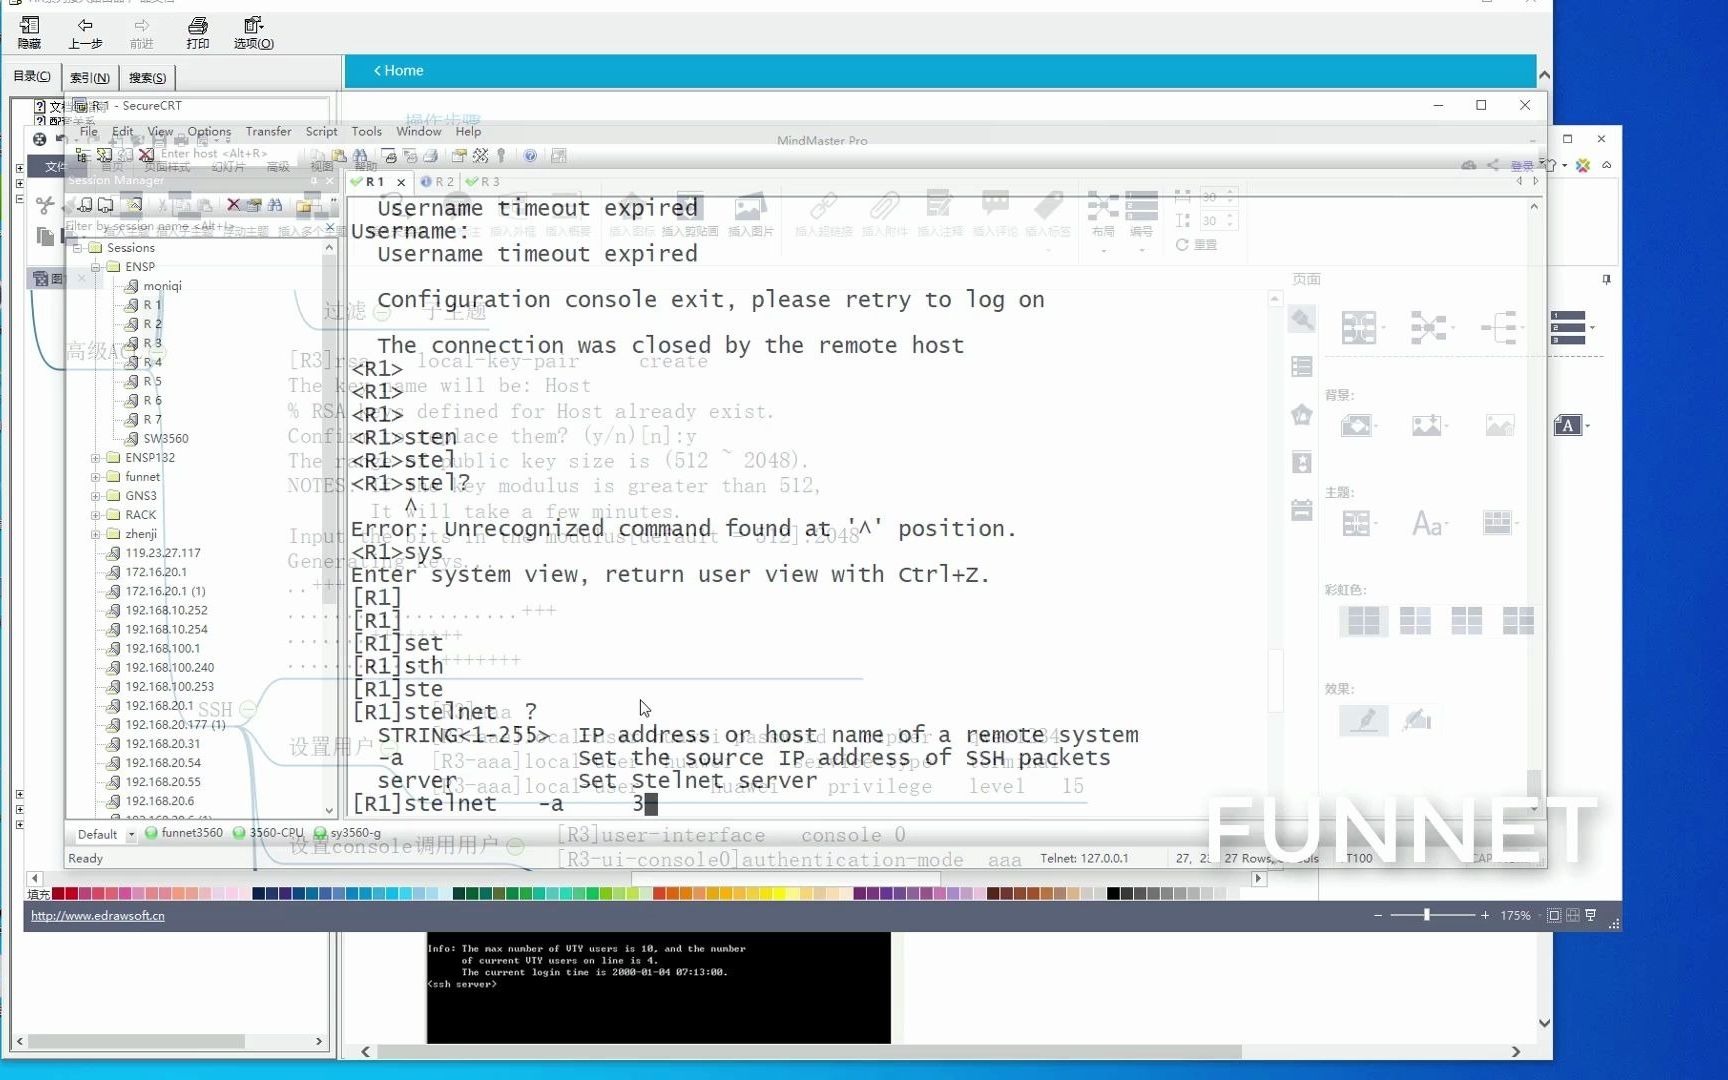
管理IP和路由怎么确认
在Linux服务器上先看本机地址和路由:
ip addr查看管理网卡地址。ip route get 192.168.10.2查看去交换机的路由。ping 192.168.10.2看三层是否可达。nc -vz 192.168.10.2 22看SSH 22端口是否开放。
华为交换机侧常见配置路径是:管理VLAN独立,VLANIF配置管理地址,Linux服务器所在网段能路由到达,生产环境建议把管理VLAN和业务VLAN分开,别让业务流量和管理流量混在一起。
华为交换机SSH登录配置教程:VTY、AAA、STelnet三步走
以常见VRP设备为例,登录交换机Console后进入系统视图,按下面顺序配置:
- 配置管理地址:
interface Vlanif 10,再执行ip address 192.168.10.2 255.255.255.0。 - 创建本地用户:
aaa视图下执行local-user netadmin password irreversible-cipher 强密码。 - 给权限和服务:
local-user netadmin privilege level 15,local-user netadmin service-type ssh。 - 开启STelnet:
stelnet server enable。 - 绑定SSH用户:
ssh user netadmin authentication-type password,ssh user netadmin service-type stelnet。 - 放行VTY:
user-interface vty 0 4,authentication-mode aaa,protocol inbound ssh。 - 保存配置:
save。
老版本设备如果提示密钥不存在,先在系统视图执行rsa local-key-pair create,配置完成后用display ssh server status和display current-configuration | include ssh核对,业内专家指出,管理面安全的关键不是把Telnet换个端口,而是把认证、授权和审计串起来。
Linux端ssh命令怎么写,旧交换机怎么兼容
新设备通常直接登录:
ssh netadmin@192.168.10.2
老华为交换机可能只支持较旧的KEX或主机密钥算法,新版本OpenSSH默认关闭了部分算法,这时可以临时加兼容参数:
ssh -o KexAlgorithms=+diffie-hellman-group14-sha1 \
    -o HostKeyAlgorithms=+ssh-rsa \
    -o PubkeyAcceptedAlgorithms=+ssh-rsa \
    netadmin@192.168.10.2
先用ssh -v netadmin@192.168.10.2看卡在哪一步,是TCP不通、算法不匹配,还是认证失败,日志会直接告诉你,不要把兼容参数长期写进全局配置,排障完成后应收敛。
Linux SSH登录华为交换机失败怎么办:按这五层排
这类问题看着像“SSH坏了”,实际经常是网络、认证、算法混在一起,按层排查比反复重启服务有效。
网络层:ping和端口先过
ping不通:查VLANIF、网关、路由、防火墙。ping通但22端口不通:查stelnet server enable、VTY的protocol inbound ssh、ACL是否拦截。- 跨网段场景:确认Linux服务器回程路由,别只查去程。
认证层:AAA和VTY要对得上
在交换机上执行display users看当前登录会话,执行display current-configuration | include aaa核对本地用户,常见坑是用户服务类型只给了Telnet,没给SSH;或者VTY认证模式还是password,不是aaa。
算法层:老设备与新OpenSSH的磨合
Linux发行版越新,OpenSSH默认策略越严,老交换机报“no matching key exchange method”或“no matching host key type”时,按上面的兼容参数临时处理,更稳的做法是升级交换机软件版本,或在跳板机上单独维护旧算法配置。
权限层:能登录但进不了系统视图
能看到提示符但执行system-view被拒,通常是用户权限级别不够,把local-user netadmin privilege level 15配好,再确认AAA视图下服务类型包含ssh。
华为交换机Telnet和SSH登录区别:生产环境怎么选
两者都能登,但安全边界完全不同,管理网里临时用Telnet排障可以理解,生产环境长期开放Telnet就不合适了。
| 对比项 | Telnet | SSH/STelnet |
|---|---|---|
| 加密 | 明文传输 | 加密传输 |
| 默认端口 | 23 | 22 |
| 认证 | 常见密码认证 | 支持密码、密钥 |
| 风险 | 账号密码可能被嗅探 | 风险显著更低 |
| 适用场景 | 隔离实验网、临时排障 | 生产管理网、异地运维 |
行业共识认为,交换机管理应限制源地址并纳入堡垒机审计,配置上可以用ACL限定只允许Linux服务器或跳板机访问VTY:
acl 2000
 rule permit source 192.168.10.0 0.0.0.255
quit
user-interface vty 0 4
 acl 2000 inbound
据公开的网络安全通报,管理端口暴露和弱口令长期是风险点,管理VLAN、ACL、强密码、密钥登录、日志审计,这几件事比换端口更重要。
异地机房Linux服务器登录华为交换机怎么更稳
异地机房Linux服务器登录华为交换机,核心不是“能不能连”,而是“连接路径是否可控”,北京、上海等异地机房常见做法是Linux服务器先接入管理网,再通过堡垒机或跳板机登录交换机。
跳板机、堡垒机和源IP限制
- Linux服务器只作为运维入口,不直接暴露公网。
- 交换机VTY只放行跳板机或Linux服务器管理IP。
- 登录动作进堡垒机审计,命令留痕。
- 管理VLAN走独立链路,避免和业务高峰抢带宽。
Console线价格与临时排障
如果网络完全不通,Console是最后的兜底,华为交换机Console线价格通常不高,普通USB转RJ45 Console线在电商渠道常见几十元到百元级,具体看芯片和品牌,Linux上可用screen /dev/ttyUSB0 9600或minicom -D /dev/ttyUSB0 -b 9600,参数一般是9600、8N1、无流控,临时排障不必追求昂贵型号,稳定识别串口更重要。
Linux服务器登录华为交换机Q&A
Linux服务器登录华为交换机提示Connection refused,先查什么?
先查交换机22端口有没有监听,执行display ssh server status看STelnet是否开启,再查VTY下protocol inbound ssh和ACL,Linux侧用nc -vz 交换机IP 22确认TCP层是否可达。
华为交换机SSH登录配置教程里,VTY和AAA哪个更容易漏?
VTY更容易漏,很多人配了本地用户和stelnet server enable,却忘了在user-interface vty 0 4下改authentication-mode aaa和protocol inbound ssh,结果用户密码都对,登录仍失败。
华为交换机Telnet和SSH登录区别大吗,老设备只能Telnet怎么办?
区别很大,Telnet明文传输,SSH加密传输,老设备只能Telnet时,应把它限制在隔离管理网,用ACL只放行运维源IP,并尽快评估软件升级或替换计划,能上SSH的设备,生产环境应关闭Telnet服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/805506.html