它把攻击流量拦截在距离用户最近的城市节点,让跨境业务在遭受DDoS攻击时依然保持低延迟和稳定连接,而不是把流量绕道送回源站清洗再返回,白白增加数百毫秒的延迟。
很多做跨境电商、出海游戏、海外SaaS的朋友经常问我同一个问题:“是不是用了高防服务器,跨境业务就一定会很卡?”这个问题的答案,取决于你选的是传统高防还是近源清洗,这篇文章就围绕“近源清洗对跨境业务延迟的好处”展开,讲清楚原理、对比和选型思路。
为什么跨境业务对延迟如此敏感
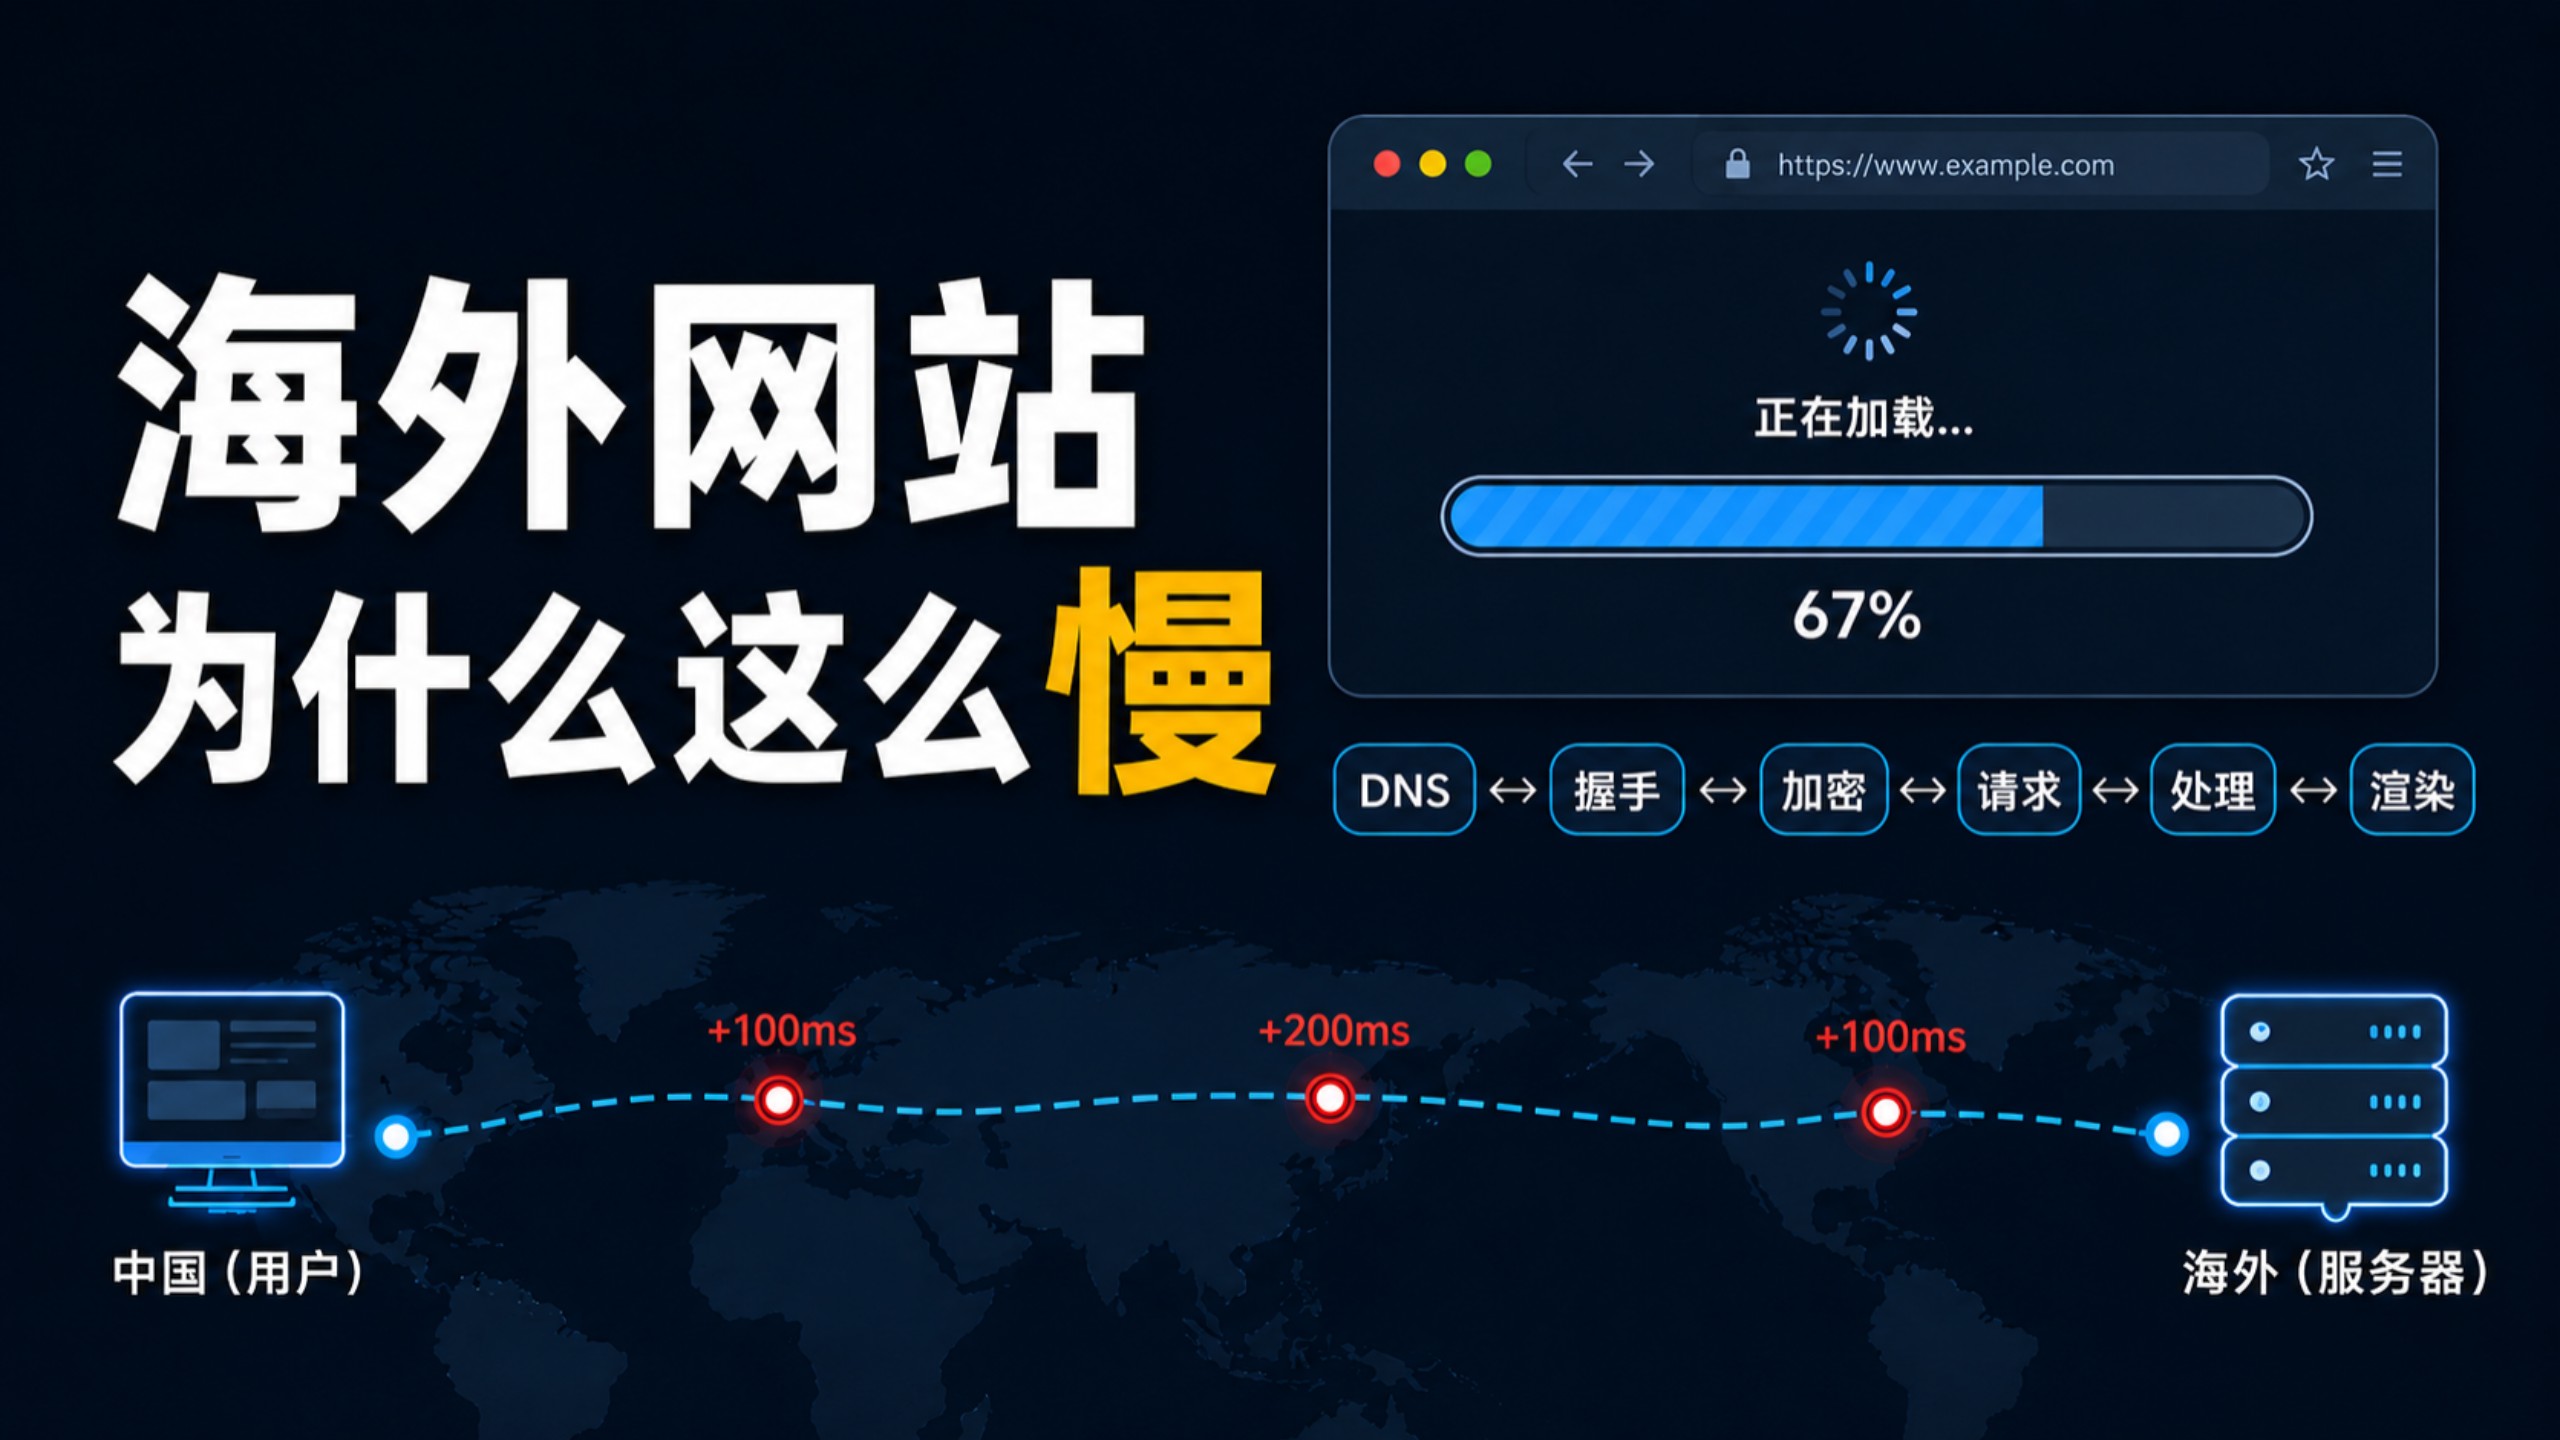
跨境业务的访问链路天然比国内业务长,从中国香港的服务器访问东南亚用户,或从美国西部节点服务欧洲客户,数据包需要跨越海底光缆、国际交换节点,物理距离决定了基础往返时延(RTT)通常在100毫秒到300毫秒之间,如果这个时候攻击流量把链路塞满,或清洗节点强制绕路,延迟会成倍上升。
延迟直接关系到收入转化,跨境电商独立站如果页面加载超过3秒,跳出率会大幅上升,跨境在线游戏的玩家对延迟的忍耐度更低,超过100毫秒的抖动就能让对战体验明显变差,跨境视频会议、实时音视频通话则直接取决于网络质量,延迟稍高就会出现卡顿和丢包。
传统清洗模式在跨境场景下的致命伤
传统DDoS防护通常采用“引流回源清洗”模式,攻击发生时,DNS或BGP路由把用户流量全部引到距离源站最近的固定清洗中心,过滤后再把干净流量回注给源站。
这套模式在国内还行得通,因为用户和源站距离近,绕路成本低,但跨境场景下问题就大了,假设源站在新加坡,用户在欧洲,攻击流量把新加坡入口堵了,传统高防会把所有用户流量都引到新加坡清洗,欧洲用户的数据包要先绕到东南亚,清洗完成再返程回欧洲,一来一回多出200毫秒以上的额外延迟,整个业务基本没法用。
近源清洗的技术路径完全不同
近源清洗(近源防护)的核心理念是“哪里近就在哪里清洗”,服务商在国内外上百个城市部署清洗节点,通过Anycast技术让用户自动接入最近的节点,攻击流量被就近识别和过滤,干净流量直接从最近的清洗节点回源,不需要绕行。
这两条路径在延迟上的表现差异巨大。
近源清洗对跨境业务延迟的三层改善
第一层:控制平面与数据平面的延迟分离
近源清洗架构把“攻击检测”和“业务转发”两个逻辑拆开,检测流量和正常业务流量走不同的路径,正常流量能保持原有最优路由到达源站,只有可疑的异常流量才被引导到清洗节点。
这意味着什么?简单说,没有攻击的时候,近源清洗几乎不增加额外延迟,业务流量仍然走直连线路,而传统高防是“永远在线”的清洗模式,所有流量都默认经过清洗节点,无论有没有攻击,都会多一次转发跳数。
第二层:攻击时延迟增量的上限控制
有攻击发生时,近源清洗策略是“就近阻断”,以中国香港高防节点为例,如果你选择的是近源清洗架构,大陆用户访问香港业务时,流量在深圳、广州等大陆边缘节点就被清洗了,而不是全部挤到香港机房去处理。
行业共识认为,在跨境链路中,减少一次跨境的清洗绕行,相当于节省了50%到70%的综合网络延迟,这里的逻辑很直观:跨境链路往往是带宽瓶颈所在,出口拥塞导致的排队延迟、丢包重传延迟,往往比物理距离延迟更严重,近源清洗把攻击流量在源头削平,跨境链路的拥塞压力也大幅降低。
第三层:业务可用性带来的“感知延迟”降低
延迟不只是网络层面的数字,当攻击导致连接超时、TCP重传、HTTPS握手失败时,用户在应用层面感知到的等待时间会放大很多倍。近源清洗通过稳定清洗能力,减少了因攻击造成的连接中断和重试,用户的“业务等待时间”实际上比网络层延迟的数值改善更明显。
举一个实际场景,外贸独立站做了一次大促推广,突然来了几百G的SYN Flood攻击,如果用的是传统单点清洗,源站IP一旦被封,海外用户就会直接看到超时页面,刷新几遍都进不来,如果用的是近源清洗,攻击流量在各城市的清洗节点就被处理掉了,海外用户完全感知不到攻击的发生,结算流程照常走完。
近源清洗与价格、节点的现实考量
近源清洗价格贵不贵?
业内专家指出,近源清洗的成本结构与传统高防不同,但收费逻辑也有差异,传统高防按固定带宽计费,比如20G、50G、100G防护包,价格相对透明,近源清洗通常按实际清洗流量计费,或者按调用节点数量收费,对于流量波动大的跨境业务,近源清洗的弹性计费模式反而可能更省钱。
价格对比参考
| 对比维度 | 传统高防(单点) | 近源清洗(分布式) |
|---|---|---|
| 基础防护包 | 通常按年固定收费 | 按IP+流量弹性计费 |
| 超量攻击费用 | 容易触发天价账单 | 清洗节点分摊,成本可控 |
| 跨境线路成本 | 需要额外购买国际BGP | 节点就近转发,节省跨洲回源带宽 |
| 延迟附加 | 有攻击时额外增加较多延迟 | 有攻击时延迟增量有限 |
哪个地区选择近源清洗更划算?
跨境业务说白了是分地区的,做东南亚、日韩市场,中国大陆到这些区域的链路相对丰富,延迟本来就不高,近源清洗的核心价值更多体现在“防封禁”和“防黑洞”上,做欧美、中东、拉美市场,跨太平洋或跨大西洋的链路长,近源清洗能防止攻击导致的路由绕行,效果非常明显。
具体操作建议:如果你的业务部署在中国香港、新加坡、东京或法兰克福这些枢纽城市,选近源清洗架构的防护服务会比较合适,这些地区的清洗节点密度高,从中国大陆或邻近国家访问的延迟优势能被充分发挥。
怎么判断自己是否需要近源清洗
直接从业务场景对号入座
- 跨境电商独立站,用户分布在多个国家和地区,页面加载速度和订单转化直接挂钩。
- 跨境在线游戏,尤其FPS或MMORPG,对网络抖动零容忍。
- 出海SaaS平台,客户办公依赖系统稳定,攻击造成的断线会直接影响客户续费意愿。
- 面向全球的视频流媒体或在线教育,延迟和卡顿是用户流失的主要原因。
- 游戏加速器、跨境SD-WAN服务商,自己的网络基础设施不能有短板。
在国内还是境外选择节点?
很多客户在“国内高防”和“香港高防”之间纠结,有一个核心原则:清洗节点要尽量靠近访问者,源站要尽量靠近业务数据,如果业务数据必须存在国内,那就选国内具有近源清洗能力的节点,清洗节点要尽量靠近访问者,源站要尽量靠近业务数据,如果访问者以海外为主,建议直接用中国香港或海外的近源清洗节点,避免跨境绕行。
如何验证延迟改善效果?
选服务商的时候,不要只看宣传数据,自己动手测。
先用Cloudflare或自建探针在几个目标地区跑一条基准延迟数据,然后把防护策略切到近源清洗模式,再跑一遍相同测试,重点观察两个指标:
- 无攻击状态下的平均RTT,看近源清洗是否引入额外延迟。
- 模拟或真实攻击时的RTT波动,看延迟峰值是否可控。
对于使用宝塔面板或LNMP环境搭建的跨境网站,可以在Nginx日志里开启$request_time和$upstream_response_time变量,用脚本统计攻击前后的耗时对比。
Q&A环节
Q1:近源清洗对跨境业务延迟有什么好处?与传统高防相比优势在哪?
近源清洗在用户所在地附近完成流量过滤,干净流量的回源距离更短,避免了传统“把流量送到远端清洗再送回来”的走弯路问题,传统高防在遭遇攻击时通常会增加几十到几百毫秒的绕行延迟,近源清洗可以把攻击时的额外延迟控制在相对较小的范围内,跨境业务的用户体验能保持一个相对稳定的状态。
Q2:跨境电商网站防御DDoS哪家好?选择时看哪些方面?
首先看清洗节点覆盖范围,重点是否包括你的用户主要分布地区,其次看清洗架构,问清楚是否支持Anycast近源调度,再看回源方式,好的服务商支持内网回源或专属回源链路,避免回源段被攻击,最后看是否有实时攻击报表和大屏监控,这能帮你验证清洗是否真的在就近节点发生,可以要求服务商提供试用期,用实际延迟数据做判断。
Q3:香港高防服务器延迟高吗?如果用来做跨境业务,会不会影响大陆和海外用户访问?
香港高防服务器的物理延迟并不高,大陆沿海地区访问通常在40-80毫秒,东南亚在30-50毫秒,但如果遇到大流量攻击,传统高防把流量集中到香港单点清洗,带宽拥塞会直接推高延迟,近源清洗方案会在大陆的浙江、广东等地先完成一部分清洗,只有必要的业务流量才进入香港,这样大陆访问延迟反而能维持在一个更低的水平,海外方向则通过分布在洛杉矶、法兰克福、新加坡等地的边缘节点就近清洗,避免亚太线路被拖垮。
跨境业务的核心竞争力就是“快”和“稳”,近源清洗把防护的边界推向用户身边,让攻击不占用宝贵的跨境带宽,延迟自然就低下来了,在2026年这个时间点,选择支持近源清洗的防护架构,不是可选项,而是跨境业务正常运转的必需品。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806275.html