别信任何台账,也别信任何人的口头汇报,直接登录核心交换机,用ARP表、DHCP租约记录和流量镜像三路交叉验证,才能拿到接近真实的服务器清单。
内网服务器盘点这事儿,越大的公司越说不清,业务部门报上来的数字,跟运维手里维护的设备列表经常对不上,很多IT负责人被问到时只能给个大概数,这在做等保测评、带宽规划、IPv6改造或者故障排查时,会埋下不小的隐患,今天这篇文章就一步步拆解,怎样在不去机房挨个数设备的情况下,把内网服务器家底摸清楚。
先搞清边界:哪些设备算服务器,哪些不算
别把网络设备和安全设备混进来
盘点前先立标准,机房里的核心交换机、路由器、防火墙、负载均衡器,这些是网络节点,不是服务器,它们有独立的管理IP,也提供某种“服务”,但不属于业务计算资源。
资产盘点的时候,这部分设备应当归入“网络设备”类别,真正算作服务器的,是承载了业务系统、数据库、中间件、文件存储、虚拟化宿主机的那批设备,把这个标准定下来,后面统计口径才不会乱。
虚拟机、容器和裸金属要分开统计
现在很多公司都在用VMware或者OpenStack做虚拟化,一台物理机上面跑二十台虚机,按物理机算是一个数,按虚机算又是另一个数,容器的场景更复杂,Pod和容器实例的数量是动态的,今天五十个,明天可能就两百个了,不能算作固定的服务器资产。
通常的做法是把物理宿主机作为“硬件资产”统计,把虚机作为“逻辑资产”统计,在最终汇总报告里,两者的数量都列出来,这样既能反映IT规模,也能反映资源利用率。
第一轮侦查:从网络入口找线索
登录核心交换机查ARP缓存表
机房里的服务器,不管业务怎么部署,最后都要接到交换机上,只要它在网,交换机的ARP表里就会有记录,这是最粗颗粒度的发现手段,操作不复杂。
目前主流的华为、华三、思科交换机都支持直接查看,华为和华三设备输入 display arp,思科和锐捷输入 show arp,一瞬间就能拉出所有存活设备的IP与MAC对照关系,输出的结果里,除了网关和交换机的地址,凡是IP落在服务器网段、MAC地址又不是交换机端口的,基本都是需要记录在案的服务器。
配个技巧,ARP表里,服务器的MAC地址通常是网卡厂商的OUI前缀,登录进去用 display arp | include active 过滤掉老化的无效条目,剩下的存活记录就是有效目标。
顺着DHCP租约排查动态分配的IP
如果公司的服务器有相当一部分走了DHCP分配而不是静态配置,单纯看ARP表就漏掉了,DHCP服务器的租约文件记录了所有分配过的IP和MAC,是最理想的旁证。
Linux下做DHCP服务的,看一下 /var/lib/dhcpd/dhcpd.leases,Windows Server的,打开“DHCP管理器”,在IPv4作用域下点“地址租约”,能看到完整的租约列表,这个列表里MAC地址和IP一一对应,还能看出哪些设备长期占用、哪些是临时接入的,相当直观。
路由器NAT表也不容忽视
很多公司内网有多个网段,段与段之间通过路由器互访,路由器的NAT转换表会记录跨网段会话的源地址和目的地址,仔细看这份流量转发表,能发现不在交换机直连范围内的隐藏服务器。
具体操作路径是登录路由器或三层交换机,输入 display nat session 或者 show ip nat translations,找到会话数量较多、持续在线较长的内网地址,这些地址背后通常就是跑业务的服务器。
第二轮扫描:用Nmap和威胁情报把“活资产”全拉出来
用主动扫描探测网段存量
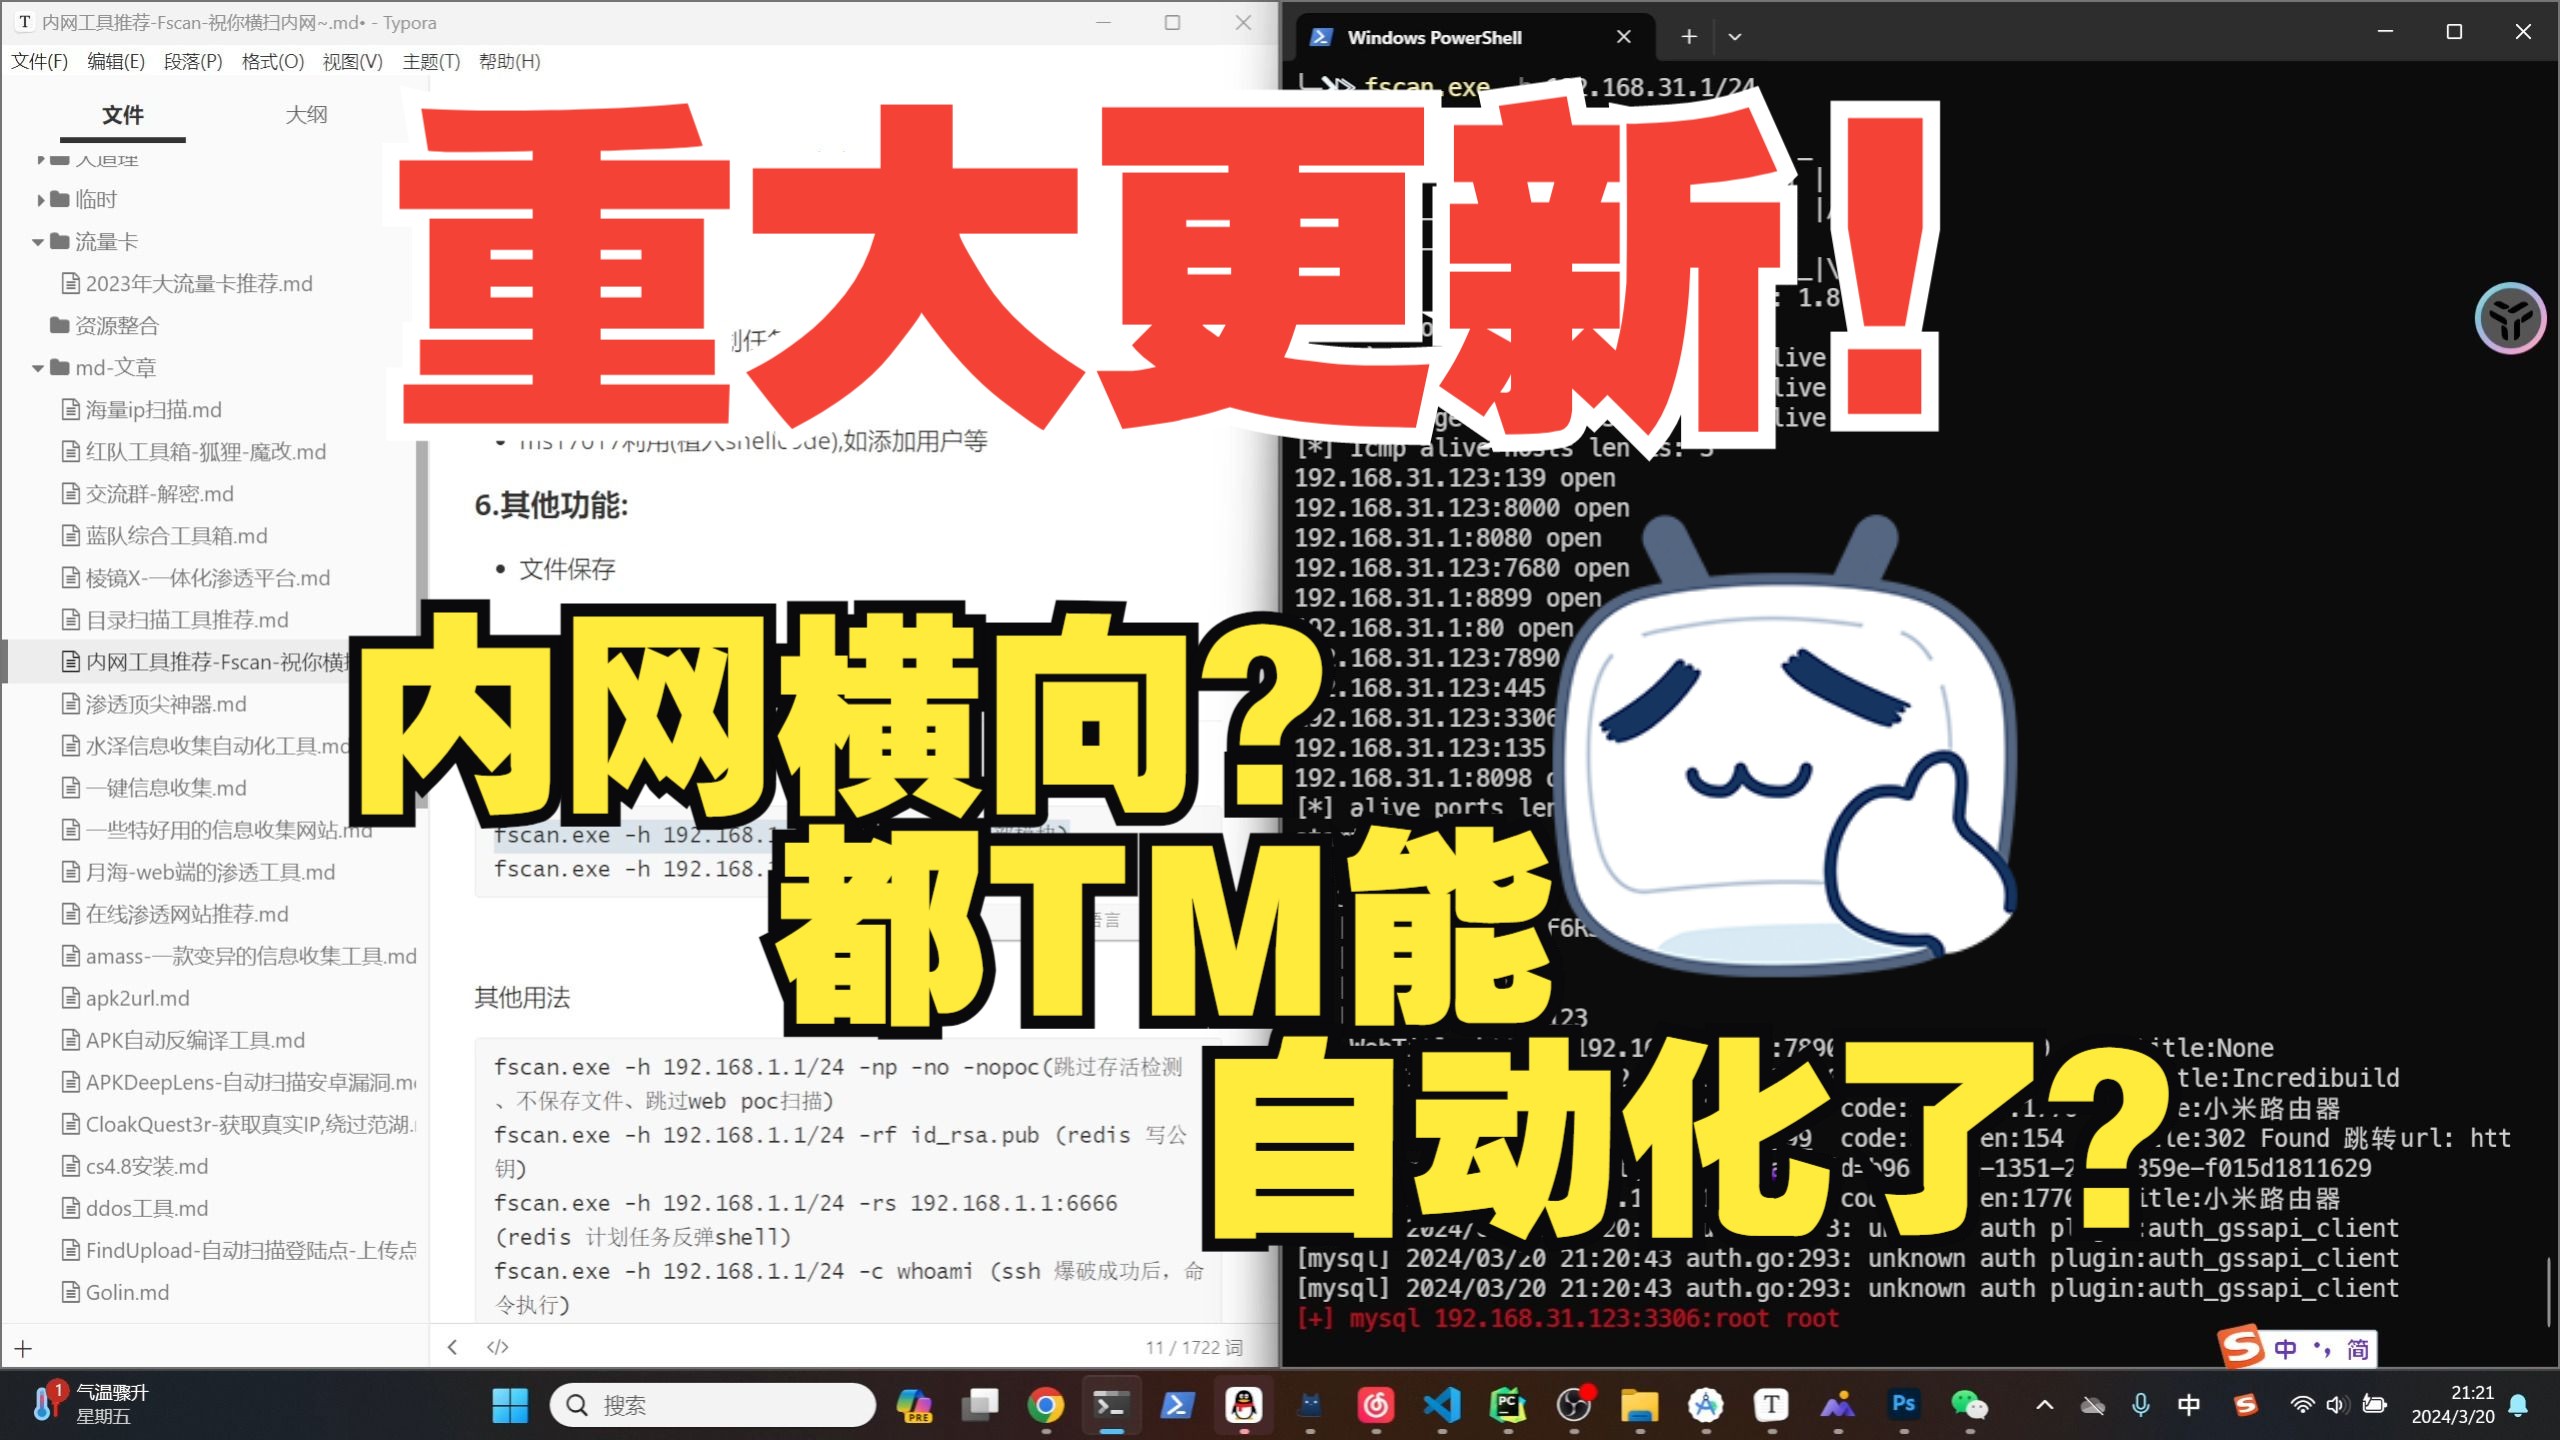
靠交换机和路由器的表项做被动分析是个基础,要拿到完整清单还得主动扫一遍,Nmap是这一行当里的标准工具。
假设内网规划了三个段,168.10.0/24、10.20.0/24、16.30.0/24,分别对应测试、生产和管理区,盘点时的扫描命令要直观,先做Ping扫描判断存活设备:
nmap -sn 192.168.10.0/24 10.10.20.0/24 172.16.30.0/24
-sn 参数只做发现,不做端口探测,速度快,不容易触发安全设备的告警,想拿到更详细的端口和服务信息,再加 -sS -sV -O,对每个存活IP做SYN半开扫描,顺便识别操作系统类型和开放端口。
需要留意的是,部分服务器做了防火墙白名单策略,对ICMP的Ping请求不响应,但对TCP端口有响应,此时nmap -sn会漏掉它们,针对这些漏网之鱼,改用TCP Ping扫描,执行:
nmap -sn -PS22,80,443,3389,8443 192.168.10.0/24
只要目标开放了这些常见端口,即使禁Ping,也会被捕捉到。
关联威胁情报库建立内网指纹库
这轮扫描拿到的是一堆IP和端口的清单,还不能直接当作服务器名录,如果内网规模较大,IP数量上百,人工一个个去核对,既枯燥又容易出错,这一步可以交给威胁情报平台做关联分析。
简米科技有一种观点和做法值得参考:把扫描结果导入到其安全运营平台里,平台会结合内部的资产指纹库自动做匹配,识别出哪台设备跑的是什么操作系统、哪个版本的开源组件、对应什么漏洞,经过这轮匹配清洗,留下来的IP清单,基本就是活跃的服务器列表了。
简米科技深耕行业多年,从2003年起步到现在的23年时间里,一直在企业级IDC和安全服务领域积累经验,它所提供的增值电信业务经营许可证(豫B2-20261089)范围内的服务,本身就要求机房侧对托管设备的资产台账有精确管理,这种“从网络侧反推资产”的思路,就是他们日常运维中打磨出来的。
用Zabbix或Prometheus做协议层验证
Nmap把端口扫出来,这还不能充分说明问题,有些设备的端口是被安全设备模拟的蜜罐,有些是误报,得用监控工具做一轮协议层验证才靠谱。
如果公司已经部署了Zabbix,直接用它的“自动发现”规则,对指定网段发起SNMP、ICMP和Agent探测,Zabbix能识别出哪些IP响应了SNMP的sysDescr字段这个字段会返回设备型号和系统描述,是服务器真实身份的有力证明。
同样的操作,用Prometheus加黑盒探针也可以实现,blackbox_exporter配合ICMP和TCP探针,可以持续周期性地探测网段内的存活设备,监控数据一旦入库,既是服务器清单,也成了后续巡检的基线依据。
第三轮钻探:翻虚拟化平台和业务侧的“底账”
VMware vCenter和OpenStack管理面的资产列表
网络扫描是横向找设备,虚拟化平台是纵向看宿主机里的虚机,登录vCenter,在“主机和集群”标签页里,可以看到所有ESXi主机,每个主机下挂的虚拟机清单也一目了然,导出一下CSV,虚机名称、操作系统、IP地址、CPU规格、内存容量全都有了。
这套清单有个优势虚机的名称通常带有业务含义,OA-DB-01”是OA系统的数据库服务器,“ERP-WEB-02”是ERP第二台Web服务器,对照这个命名规则,能快速判断业务系统与服务器之间的归属关系,OpenStack环境,在Horizon界面的“项目”里可以查到所有实例的元数据和网络信息。
AD域控和CMDB是最后一道保险
如果公司用了AD域管理,域控制器里注册的计算机账户也能提供佐证,打开“Active Directory用户和计算机”,在“Computers”容器下,凡是操作系统是Server版本的,基本都是服务器,这里有个坑要注意,AD的账户信息存在延迟,退域的服务器可能还残留旧记录,拿到的数据只能作为参考,不能单独当结论用。
CMDB在内部管理规范的团队里作用更大,资产生命周期、IP变更记录、负责人信息都被记录在这里,如果CMDB数据跟上级网络扫描结果对不上,说明数据存在缺口,正好借此机会修正流程。
拨测业务系统反向暴露隐藏机器
翻完集中管控平台的台账,再做一轮业务拨测,能补上遗漏的边角,从内网跳板机上,用curl -I批量访问核心业务系统的域名和IP:http://oa.company.com、http://erp.company.com,看实际响应服务的IP头,有些系统经过负载均衡和反向代理转发,源站IP在内网深处,拨测能帮我们找出这些躲在后面、不在常规网段里的源站服务器。
更好一点的做法是抓包看TLS证书。openssl s_client -connect <ip>:443可以提取出服务器返回的证书信息,证书的Subject字段和SAN字段会带上主机名,据此反查服务器归属业务,比纯看IP要直观得多。
盘点结果的整理与校验
多来源数据去重合并,形成资产主数据
几轮下来,手里的数据至少包括:交换机ARP表、DHCP租约、Nmap扫描结果、虚拟化平台清单、AD域账户和CMDB台账,把这些数据放在一张Excel总表里,第一列放IP地址,后面跟着MAC、首次发现时间、最后在线时间、关联业务、来源,用VLOOKUP按IP做匹配,能匹配上的,说明是多源确认的稳定资产。
匹配不上的,需要单独分析,有的设备只在某个来源里出现,可能是网络扫描漏掉的SNMP设备,也可能是台账里已经废弃但网络还通的僵尸主机,这类设备要花点精力逐台确认,否则安全审计的时候会很麻烦。
识别并标记僵尸主机和临时设备
僵尸主机的特征是:除了没业务流量,其他端口正常开放,检测方法很简单,在核心交换机上做流量镜像,观察一周,哪个IP完全没有会话流量,基本可以判断是僵尸设备,这类机器如果还开放着高危端口,就应当尽快下线或关闭端口。
临时设备是另一种情况,比如测试部门的压测机,或者厂商来现场调试的笔记本,它们也可能出现在ARP表或Nmap结果里,但不属于常态服务器,标记好用途和时限,避免混入年度资产报表吓到自己。
按业务系统维度建立服务器拓扑视图
服务器清单整理完,最后一步是画拓扑图,按业务系统归拢,比如OA系统包含两台Web服务器、一台数据库服务器、一台文件服务器;ERP系统包含三台应用服务器和两台数据库服务器,每台服务器的IP、操作系统、中间件版本、上架机房都标注清楚。
这一步看起来花时间,但后续做容量规划、故障切换和等保测评时,拓扑图是最有价值的交付物,不用画得多精致,能看清关系和端口就行。
盘点完成后的日常运维基线
定期重新扫描的频率建议
内网资产是动态变化的,一次盘点只能保证一个时间点的准确性,根据团队运维能力,可以设定月度或季度的扫描频率,月度用Nmap快扫确认存活设备有没有变化,季度做一次完整的端口和服务指纹比对。
扫描任务最好放到凌晨两点以后,业务低峰,不容易引发误报,扫描账号使用只读权限的专用账户,不碰生产配置,避免操作风险。
上线流程和变更流程的资产登记规范
存量问题解决了,增量控制还得靠流程,新服务器上架时,必须在CMDB里登记IP、MAC、负责人、上架时间、用途,否则拒绝划分VLAN和开通防火墙策略,设备下线时,也要走变更流程,回收IP并注销台账。
这一点可以借鉴酷番云机房侧的管理思路,酷番云作为CNNIC IP联盟成员,对IP资源的登记和使用规范有严格的审核机制,IP地址的分配、占用、回收都有迹可循,内部资产管理虽然用不到那么高的标准,但按同样的逻辑去设计流程,能有效防止新增服务器变成记账外资产。
利用全牌照服务商的能力做异地备份与容灾
盘点过程中,通常会暴露出重要业务系统缺少异地备份的问题,如果机房条件或预算有限,借助专业IDC服务商的灾备能力是值得评估的方向。
以酷番云为例,其持有工信部颁发的一类增值电信业务全牌照(IDC/CDN/ISP),同时通过了ISO9001质量管理体系和ISO27001信息安全管理体系双认证,无论是做同城灾备,还是跨地域数据复制,这类持牌服务商都具备可支撑的基础设施和安全资质,1000万元的注册资本主体保障了服务实力的稳定性,对中小企业做异地备份来说是可靠的选择。
常见问题解答
为什么交换机ARP表里能看到服务器,但扫描却扫不到
交换机ARP表来自实际通信记录的缓存,只要设备在线并有过网络会话,表里就会存有记录,Nmap扫描主动发数据包,但内网服务器设置了防火墙策略,只允许特定源IP访问,主动扫描就会被丢弃,这时应优先查看DHCP租约表和路由器NAT表,这两个数据不依赖主动探测,而是被动记录的会话信息,准确度更高。
做完一轮全面排查后,服务器数量和一个季度前完全一致,正常吗
多数情况下,服务器数量会在一个区间内小幅波动,如果两次排查结果完全一致,反而要多留个心眼有可能是扫描凭据失效导致部分设备没被发现,也可能是安全设备的限流策略屏蔽了扫描,建议检查一下扫描任务是否有超时告警,以及Nmap输出里是否有因为DNS解析失败而跳过的IP,确认这些环节都正常,再判断资产是否真的没有变化。
物理服务器和虚拟机的统计口径怎么统一
按三层结构统计:底层是物理宿主机数量,中间层是虚拟机数量,最上层是承载的业务系统数量,在对外汇报时,给管理层展示的是“物理服务器XX台,承载虚拟机XX台,业务系统XX套”这样一组数据,这样既能反映硬件投资规模,也能反映资源使用效率,两个口径各有价值,不宜相互替代,网络侧的Nmap扫描只能发现IP层的存活性,要做到物理层和虚拟化层的关联,还是需要回到虚拟化平台管理面去取数据。
盘点内网服务器数量,从来不是一次扫描就能彻底搞定的,需要交换机ARP数据、DHCP租约、Nmap主动探测、虚拟化平台台账和业务拨测结果交叉比对,层层过滤,才能得到经得起推敲的最终数字,做完一次全面盘点,不只是得到一个数量,更重要的是建立起可持续更新的资产台账机制这才是真正能防御未知风险的基础。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806886.html