1M带宽的服务器完全可以通过隧道方案盘活,核心思路是把流量分流让隧道只承载轻量关键数据,把重流量交给CDN、对象存储或外部转发节点。对于个人博客、API接口、后台管理这类低并发场景,1M带宽配隧道不是勉强能用,是多数情况下够用,但前提是选对隧道类型、做对流量瘦身,否则再好的隧道也只是把拥堵换了个地方。
服务器1m带宽够用吗,先看流量模型再谈隧道
很多站长看到服务器带宽只有1M,第一反应是”这跑得动什么”,这个焦虑可以理解,但答案取决于业务形态,不取决于带宽大小。
1M带宽的理论上限约128KB/s,实际吞吐还要扣除TCP握手、IP头开销、报文重传等因素,多数场景下稳定速率在100KB/s上下,这个数字听起来寒酸,但适配的场景其实不少:
- 个人博客、技术文档站:页面压缩后普遍在100-300KB,单次访问耗时1-3秒,如果同时在线人数只有个位数,体验完全可接受。
- API接口、Webhook回调:请求体通常只有几KB到几十KB,1M带宽可以支撑每秒数次调用,远高于多数个人项目的实际需求。
- 管理后台、内网穿透:这类流量本身低频、小包,隧道模式反而安全。
- 静态资源站:图片、CSS、JS等全部走CDN或对象存储,源站只提供HTML外壳和接口,带宽压力趋近于零。
反过来,如果业务是视频点播、文件下载、实时音视频,那不用考虑隧道这类场景1M带宽做什么方案都兜不住,正确出路是上大带宽、流量包或者纯对象存储。
业内专家指出,小带宽服务器的性能瓶颈不在链路,而在应用层的资源组织方式。 一个优化良好的轻量页面,其传输体积可能只有未优化版本的十分之一,带宽小不是死局,内容大才是。
服务器1M带宽内网穿透方案选型:frp、ssh与云中转
隧道本质上是在1M带宽之外另辟一条数据通路,把内网服务暴露到公网,或者把流量转发到成本更低的节点,选型时按三个维度对比:部署成本、稳定性、适用协议。
SSH反向隧道零依赖的临时救急
适合临时把内网端口映射到公网,一条命令的事:
ssh -R 8080:localhost:80 user@你的公网服务器IP
优势是无需额外安装服务端,任何带SSH的服务器都能用,缺点是连接不稳定,断线后需要守护进程拉起来(autossh或systemd),只建议用于临时调试、偶尔远程办公,长期稳定运营不建议。
FRP内网穿透自建隧道的成熟主力
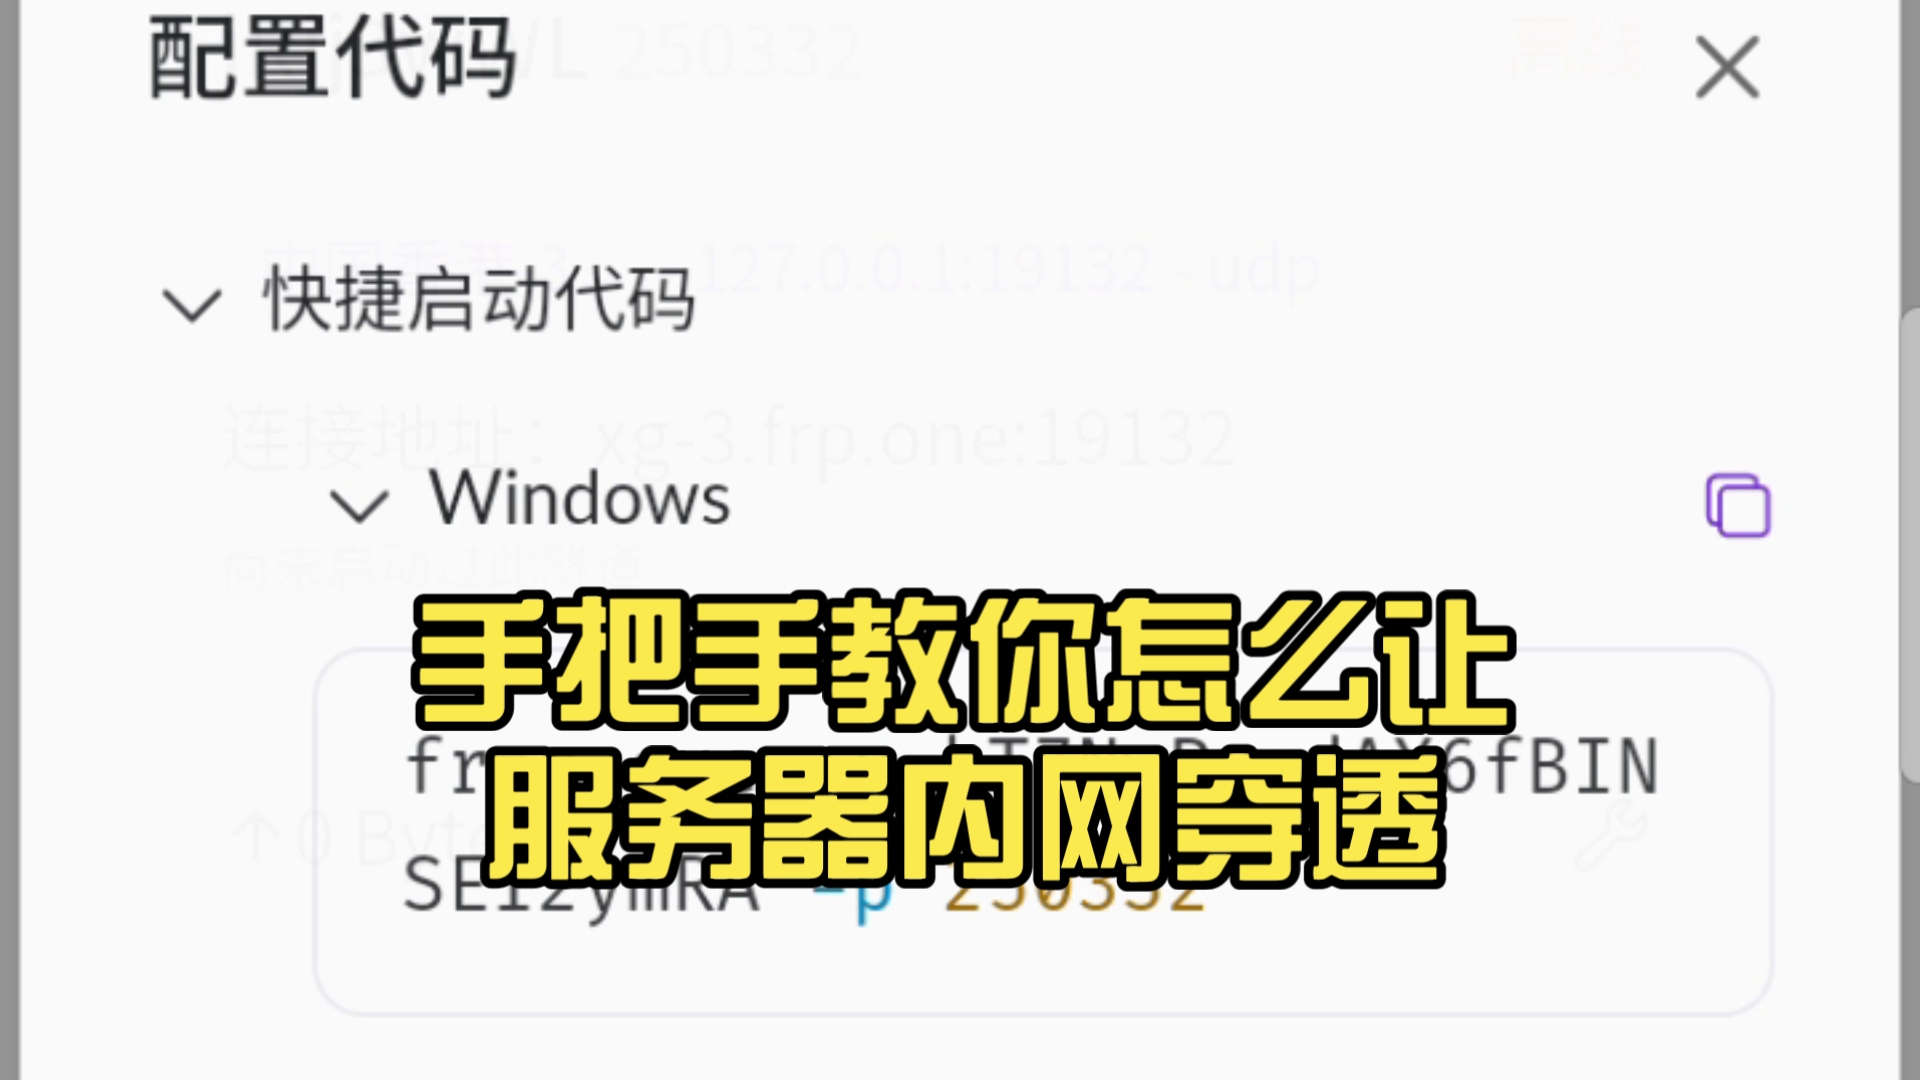
FRP是社区使用频率最高的内网穿透工具之一,服务端和客户端都开放源码,配置灵活,支持TCP、UDP、HTTP、HTTPS多种协议,服务端放在1M带宽的公网服务器上,客户端放在内网机器上,即可将内网端口映射到服务端公网端口,相比SSH隧道,FRP自带断线重连、负载均衡、权限验证,稳定性高一个量级。
云中转或CDN回源流量不进隧道,直接进管道
凡是涉及文件传输、图片展示的大流量场景,不要硬闯隧道,而是把资源丢给云存储,源站只保留动态接口,搭配云函数或API网关做转发,源站1M带宽只处理业务逻辑,数据面交给云厂商分发,这一思路在国内云服务场景里被广泛采用,统计来看能削减源站七成以上的流量消耗。
| 方案类型 | 适合场景 | 成本 | 稳定性 | 带宽要求 |
|---|---|---|---|---|
| SSH隧道 | 临时调试、故障救援 | 极低 | 一般 | 低 |
| FRP穿透 | 个人网站、API、远程办公 | 低 | 较高 | 低 |
| 云中转/CDN | 静态资源、文件服务、稍大流量 | 中 | 高 | 低,流量外置 |
1M服务器搭建frp隧道实操:配置命令与常见坑
FRP部署分两步:服务端(公网服务器)装frps,客户端(内网机器)装frpc,以下是可落地的操作路径。
第一步:服务端下载并配置frps
wget https://github.com/fatedier/frp/releases/download/v0.61.0/frp_0.61.0_linux_amd64.tar.gz
tar -zxvf frp_0.61.0_linux_amd64.tar.gz
cd frp_0.61.0_linux_amd64
frps.toml 最小配置:
bindPort = 7000
auth.method = "token"
auth.token = "你的自定义令牌"
启动并设置开机自启:
./frps -c frps.toml
第二步:客户端下载并配置frpc
frpc.toml 最小配置:
serverAddr = "你的公网服务器IP"
serverPort = 7000
auth.token = "你的自定义令牌"
[[proxies]]
name = "web"
type = "tcp"
localIP = "127.0.0.1"
localPort = 80
remotePort = 8080
启动客户端:
./frpc -c frpc.toml
此时访问 http://公网IP:8080 即可达到内网80端口,若需绑定域名,将 type 改为 http,并在服务端配置 vhostHTTPPort = 8080,客户端指定 customDomains = ["你的域名"]。
常见坑位清单:
- MTU值不匹配:部分云服务器默认MTU为1500,隧道封装后报文膨胀导致分片,掉包率上升,可用
ip link set dev eth0 mtu 1400临时调低测试,如果延迟明显下降,将改动写入网络配置文件。 - TCP拥塞控制:修改为BBR算法能显著提升弱网环境下的吞吐,执行
sysctl -w net.ipv4.tcp_congestion_control=bbr,持久化到/etc/sysctl.conf。 - 防火墙与云安全组:服务端的7000、8080端口以及客户端的出站端口都要在云安全组放行,否则隧道能建立但流量不通。
- systemd守护:让frpc随系统重启自动拉起,避免服务器重启后隧道失效,写一个
/etc/systemd/system/frpc.service文件即可。
从1M带宽服务器价格出发,流量瘦身才是隧道的最佳搭档
1M带宽的云服务器价格确实便宜,国内主流云厂商的入门款年付费用通常在几百元区间,适合预算有限的个人开发者,省下的钱不会白省,但要用流量瘦身策略把1M带宽的效用放大到极限。
优先做三件事:
- 压缩一切可压缩的文本:在Nginx中开启gzip,并合理设置压缩级别和最小压缩阈值,CSS、JS、HTML这类文本压缩率普遍能达到70%左右,页面体积可以从200KB降到60KB,1M带宽的加载时间大幅缩短。
- 把静态资源全部外迁:图片、字体、视频、安装包这类”带宽黑洞”一律搬到对象存储,配合CDN加速分发,源站只留HTML和动态接口,流量消耗直接降低一个数量级。
- 接口返回字段瘦身:去掉多余字段、开启HTTP/2多路复用、在JSON层面做精简,都是成本极低效果明显的手段。
再说两类不适合隧道缝合的业务: 一是同步类数据库数据量大且要求实时一致,隧道带宽只会放大同步延迟;二是WebSocket长连接频繁心跳和全双工通信会占用大量小包,1M带宽的并发连接数撑不了多久,这类业务应该直接更换服务器配置,隧道解决不了物理层面的资源天花板。
行业共识是:小带宽服务器的最佳实践是”能外置就外置,能压缩就压缩”,隧道只是把有限的出口带宽用在刀刃上的工具,不是无中生有的魔法。
Q&A:服务器只有1m怎么通过隧道跑网站
Q:1M带宽服务器用隧道访问网站会很慢吗?
大小和并发数,纯文本页面压缩后几十KB,1M带宽下百毫秒级加载完全没问题,图片多的站点会明显卡顿,建议先瘦身再上线,网站在国内服务器之间走隧道,延迟普遍在几十毫秒,主要开销来自带宽而非链路。
Q:frp和ssh隧道哪个更适合1M小带宽服务器?
A:长期运行选frp,临时调试选ssh,frp自带断线重连、多端口映射和权限校验,适合部署成系统服务;ssh隧道胜在一条命令就能起效,适合突发故障、远程救援,但连接可靠性较弱,长时间挂机后丢包率会上升。
Q:自建隧道会被安全策略拦截吗?
A:自建隧道使用的是自有服务器的公网端口和协议,与常规公网服务没有本质区别,需要注意两点:一是不要用隧道转发明显违规的内容,二是密码和令牌务必用高强度随机值,避免被扫描器命中,遵守这些前提,自建隧道在合规性上没有额外的风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/808219.html