App与数据库服务器的连接,核心路径只有两条:开发调试阶段直接走数据库驱动,生产环境必须经由后端接口间接访问,直连数据库在正式环境中属于严重的安全隐患。 这条结论适用于iOS、Android以及各类跨平台开发框架,下文的方案均围绕这两条路径展开,帮你理清从零到一的完整连接思路。
开发阶段App怎么直连数据库服务器
在局域网内做功能验证时,App直连数据库是最快捷的方式,以MySQL为例,你需要具备三项信息:服务器IP地址、端口号(默认3306)、具备远程访问权限的账号,连接步骤并不复杂,关键在于驱动选择与网络配置。
Android端直连MySQL的操作路径
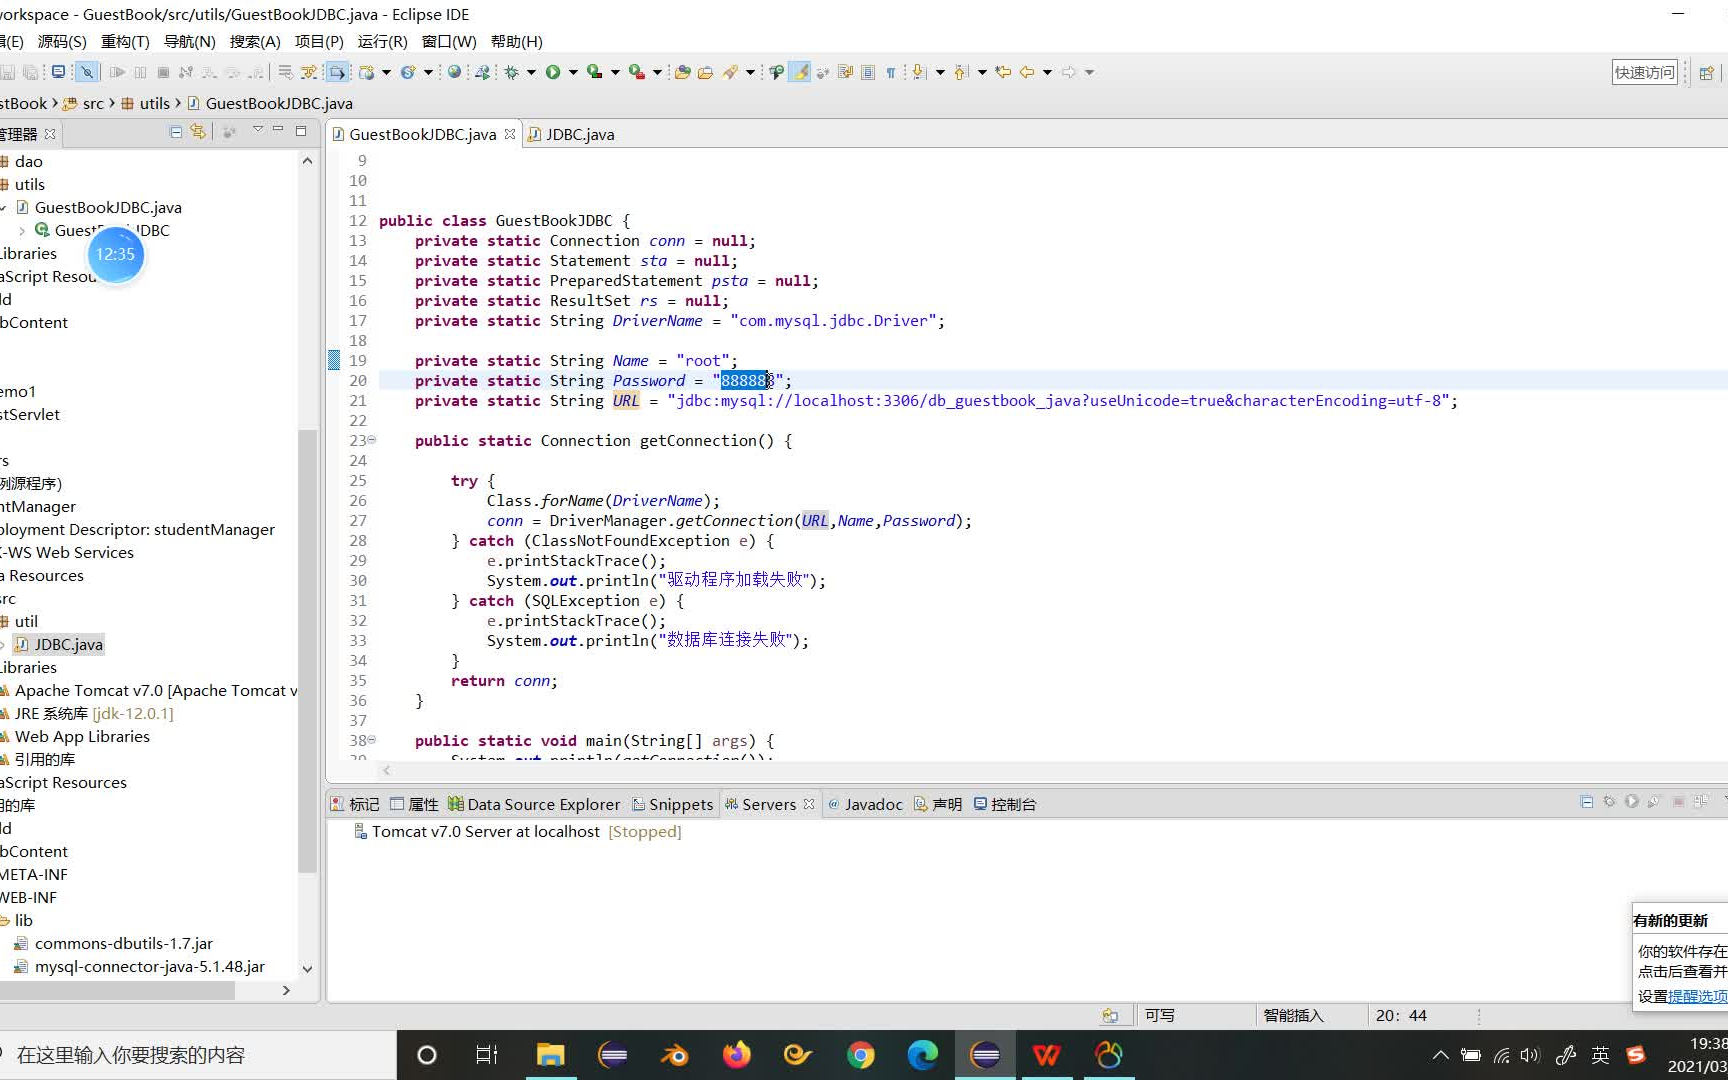
Android原生开发直连MySQL需要引入JDBC驱动,但Android环境移除了JDBC的某些类,推荐使用MySQL Connector/J的兼容版本,以下是典型操作流程:
- 在
build.gradle中引入依赖,常见写法为mysql:mysql-connector-java:5.1.49,更高版本需要处理模块隔离问题 - 在子线程中执行连接操作,Android主线程禁止进行网络访问,否则会抛出
NetworkOnMainThreadException - 构造连接URL,格式为
jdbc:mysql://服务器IP:3306/数据库名?useSSL=false&serverTimezone=Asia/Shanghai - 调用
DriverManager.getConnection(url, username, password)获取连接对象
这里有一个高频坑:MySQL 8.0以上版本需要显式指定serverTimezone参数,否则会报时区错误,直连模式下,手机与服务器必须处于同一局域网,或者服务器开放公网映射,否则Connection timed out是必然结果。
iOS端直连数据库的差异
iOS端直连MySQL比Android更麻烦,iOS不支持JDBC,主流方案是使用FMDB结合libmysqlclient库,或者直接使用Objective-C的MySQLConnect封装库,连接参数与Android一致,但你需要手动处理静态库的链接标志,例如添加-lssl -lcrypto。
更务实的方案是:iOS开发阶段不直连数据库,而是在Mac上运行一个本地代理脚本(如Node.js或Python Flask),iOS通过HTTP请求访问代理,由代理操作数据库,这样绕开了iOS原生数据库驱动的兼容性问题,同时为后续切换到生产环境的API架构做了铺垫。
生产环境app连接数据库服务器的标准架构
行业共识认为,生产环境的App直连数据库等同于把数据库口令暴露在客户端,反编译即可获取明文或弱加密凭据,正确的连接路径是:App → 后端API → 数据库服务器,你不需要在App里写任何数据库驱动代码,只需要通过HTTP/HTTPS协议调用后端接口。
后端接口如何承接App的数据库请求
后端服务(Java Spring Boot、Go Gin、Node.js Express等)负责持有数据库连接池,App将结构化数据(JSON格式)通过POST请求发送给后端,后端解析参数后执行SQL语句,再将结果集序列化为JSON返回给App,这种模式下:
- 数据库账号权限可以精细化控制,例如只读账号、单表读写账号,最小权限原则在此落地
- 数据库连接数不受App安装量影响,连接池上限可控,不会因用户量增长而耗尽数据库并发连接
- 数据库结构变更对App透明,后端接口保持不变时,App无需跟着数据库表结构调整而发版
以Spring Boot为例,生产环境的数据库连接配置集中在application.yml中,核心字段包括url、username、password以及连接池参数(maximum-pool-size、minimum-idle等),App与后端之间用JWT或OAuth2令牌做身份认证,后端再以独立数据库账号执行SQL。
局域网调试时App连接服务器数据库的配置技巧
不少团队在办公室局域网内做联调,此时App连接的是开发机的数据库,但走的仍是后端API,你只需要改动App里的API基础地址(Base URL),而不需要动任何数据库配置,例如开发机的IP是168.1.108,后端端口是8080,App的请求地址写入http://192.168.1.108:8080/api/xxx。
这里有个实用细节:Android模拟器访问宿主机地址用0.2.2,不是localhost或0.0.1,iOS模拟器则可以直接使用localhost,如果你在真机上调试,需要确保手机与开发机在同一WiFi下,并且在开发机的防火墙中放行对应端口。
App连接数据库服务器超时应如何处理
连接超时是排查频率最高的问题。超时的本质是网络包没有到达目标端口,或者目标端口没有响应,按以下顺序排查,绝大多数问题能定位在10分钟内。
第一步:区分网络层与应用层故障
在App所在设备(或同一网络下的电脑)执行ping 服务器IP,能通说明网络链路正常,随后执行telnet 服务器IP 3306,如果端口不通,则是防火墙或数据库监听地址问题,具体表现为:
ping通但telnet不通:多为防火墙拦截,需检查服务器安全组规则和本机防火墙(ufw、firewalld)telnet能通但App连接超时:多为数据库配置问题,检查bind-address是否设为0.0.1(只允许本机访问),需要改为0.0.0- 连接瞬间报错但不超时:多为账号权限或认证插件问题,MySQL 8.0默认的
caching_sha2_password插件不被旧版驱动支持,需改为mysql_native_password
第二步:检查连接池参数是否过小
后端API模式下,数据库连接池耗尽会表现为接口响应缓慢、偶发超时,HikariCP默认maximum-pool-size为10,如果后端并发请求数超过10,超出部分会等待,建议按核心CPU核数乘以2再加1的公式调整,例如4核服务器设置为9或10,但不建议无脑调大,连接数过多反而增加数据库负担。
第三步:验证账号的主机白名单
MySQL创建远程账号时,需要关注host字段。CREATE USER 'app_user'@'%'允许所有IP访问,'app_user'@'192.168.1.%'只允许该网段访问。一个报错Host 'x.x.x.x' is not allowed to connect,说明账号白名单没有覆盖App所在网络。
开发app连接数据库哪家便宜的资源规划
成本与安全需要一并考虑,开发阶段数据库资源选择多样,但不建议一开始就上高配置云数据库,具体选择参考下表:
| 场景 | 推荐方案 | 成本特征 | 适用阶段 |
|---|---|---|---|
| 本地开发 | 笔记本安装MySQL/PostgreSQL | 免费 | 功能开发与自测 |
| 团队联调 | 公司内网服务器部署开源数据库 | 仅服务器成本 | 功能集成与测试 |
| 测试环境 | 云数据库最小规格(1核1G) | 较低包年费用 | 压力测试前验证 |
| 生产环境起步 | 云数据库按量计费或包年 | 随规格动态调整 | 正式上线初期 |
本地与云端的成本权衡
如果你是把App当作创业项目验证,初期用一台2核4G的云服务器同时跑后端和数据库,包年费用较为划算,相比单独购买云数据库实例能节省约一半预算,但当你的App进入推广期,拆分配置是必然选择数据库独立实例可以单独调整规格,且后端与数据库分机部署能降低故障爆炸半径。
行业共识提醒:不要用云服务器自建数据库扛生产流量,云服务器的数据盘可靠性远低于云数据库的多副本机制,一旦磁盘损坏,数据恢复成本远超你省下的那点差价。
App连接数据库时权限配置与安全加固
权限配置是连接方案中最容易被忽视却最致命的一环。轻则数据泄露,重则数据库被删库勒索,以下安全配置项需要在数据库侧和App侧同时落实。
数据库侧的权限最小化
- 禁止使用root账号连接后端,root只保留在服务器本地登录
- 为App单独创建账号,仅授予应用所需库表的
SELECT/INSERT/UPDATE/DELETE权限 - 定期轮换数据库密码,并撤销已离职开发人员的账号权限
- 开启数据库审计日志,记录敏感表的访问来源与时间
App侧的安全通信
- 生产环境强制使用HTTPS/WSS协议,禁止明文HTTP传输登录凭证
- Token有效期设置合理范围(如2小时),刷新令牌单独存储
- 数据库连接字符串只存在于后端环境变量或密钥管理服务中,App代码中不应出现任何数据库IP、账号、密码字样
云端数据库的公网访问限制
如果你使用云数据库,默认情况下外网地址是关闭的。只允许内网访问是成本最低、效果最好的安全措施,后端与数据库同在一个私有网络(VPC)内,不对公网暴露数据库端口,即使数据库凭据泄露,攻击者也无法从外部直接连接。
App与数据库服务器连不上时的末端排查清单
连接失败并不可怕,可怕的是盲目乱试,这里按从底层到上层的顺序,整理一份可直接照做的排查清单:
- 数据库服务是否运行:
systemctl status mysql或ps aux | grep mysqld - 端口监听地址是否正确:
netstat -tlnp | grep 3306,确认监听在0.0.0或内网IP - 服务器安全组是否放行端口:登录云控制台检查入站规则
- 驱动包是否存在冲突:Android项目检查依赖树,排除重复的JDBC驱动
- 后端日志是否有SQL异常:重点看
Communications link failure和Access denied两类错误 - App端是否设置请求超时:建议首次连接超时设为5秒,读超时设为10秒,避免长时间阻塞用户界面
常见问题解答
App连接服务器数据库提示Public Key Retrieval is not allowed怎么解决?
这是MySQL 8.0与JDBC驱动之间的认证兼容问题,在连接URL中添加allowPublicKeyRetrieval=true参数即可,具体为jdbc:mysql://IP:3306/db?allowPublicKeyRetrieval=true&useSSL=false,这个参数允许客户端从服务器获取RSA公钥用于密码加密传输,测试环境可以直接关闭SSL,生产环境应配置CA证书而不是简单关闭SSL。
App和服务器不在同一网段,怎么远程连接数据库?
开发阶段临时调试,可以在服务器上配置SSH隧道,把远程数据库端口映射到本地,例如通过命令ssh -L 3306:127.0.0.1:3306 user@服务器IP后,本地App直接连接0.0.1:3306即可安全访问远程数据库,生产环境则应该通过跳板机(堡垒机)统一管控,运维人员经过审计后执行数据库操作。
微服务架构下每个服务都需要单独连数据库吗?
不必。每个微服务连接同一个数据库集群,但使用不同的业务账号,例如订单服务使用order_user账号,支付服务使用pay_user账号,两个账号权限互不可越,当数据库需要分库分表时,再按服务归属拆分物理库,而不是一开始就每个服务独立建库,这样即使用户量增长,也能通过读写分离和Redis缓存先扛住流量,为架构演进留出时间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/808328.html