企业密信服务器的数量没有统一标准答案,通常取决于企业规模、功能模块和并发需求,多数中小型企业采用3到10台服务器即可完成私有化部署,而千人以上规模则需要按集群架构规划。
先搞清楚:企业密信到底跑在什么架构上
很多企业采购“企业密信”时,第一句话就问“需要几台服务器”,仿佛这是一个固定参数,企业密信是典型的私有化部署即时通信系统,它不是一个软件包,而是一整套服务栈。
私有化部署的本质
企业密信(即企业内部即时通信系统)包含消息收发、文件传输、通讯录同步、组织架构管理、音视频通话等核心模块,每个模块都有独立的服务进程,轻则占用2核4G内存,重则占用8核16G甚至更高,而这些服务能否高效运转,取决于你的部署架构。
单机部署:所有服务塞进一台物理机,适合50人以下的试用场景,但做到高可用就力不从心。
集群部署:服务分散到多个节点,网关层、应用层、存储层分离,各司其职,这是生产环境的主流选择。
影响服务器数量的核心变量
企业密信服务器的数量主要由三个变量决定:
- 并发在线数:同时活跃的用户数量决定网关与消息推送服务的压力
- 功能启用范围:只做文字聊天和文档协作、开会频繁使用音视频,对服务端算力的消耗差异巨大
- 数据保留策略:是否需要长期保存会话记录、文件留痕,直接决定存储节点的规模
与其纠结“几台”,不如先算清自己的需求底数。
按企业规模对号入座:服务器参考配置
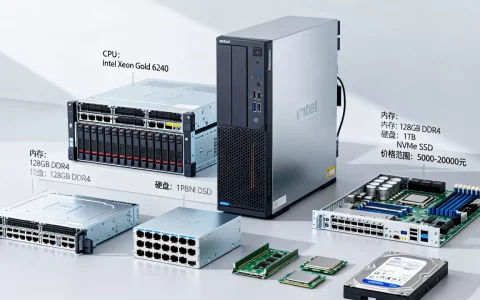
下面给出三类典型规模的规划参考,这些数据源自大量企业IM私有化部署项目的通用行业参数,适用于主流信创服务器(基于鲲鹏或海光芯片)或通用x86架构。
| 企业规模 | 并发在线用户 | 推荐配置 | 用途说明 |
|---|---|---|---|
| 小型企业(50-200人) | 50-150人 | 3台服务器(2台应用+1台数据库) | 覆盖日常文字消息、文件传输、基础组织架构同步,支持低频率音视频通话 |
| 中型企业(200-800人) | 200-600人 | 5-7台服务器(负载均衡+应用集群+数据库+存储) | 启用完整功能模块,消息吞吐稳定,支持部门级音视频会议,可容忍单节点冗余 |
| 大型企业(1000人以上) | 800-2000人以上 | 10台以上,按集群横向扩容 | 多活架构,网关层独立,存储分离,支持高并发消息推送和跨地域访问 |
一个小规模部署的真实拆分
以典型小型企业为例,3台服务器如何分配:
- 节点一(8核16G):承载密信网关服务、消息推送服务、登录认证服务
- 节点二(8核16G):运行应用服务、文件处理服务、搜索索引服务
- 节点三(4核8G+2T数据盘):部署数据库与消息存储,定期备份
这套配置能满足200人左右规模的全天候使用,硬件成本相对可控,如果把历史消息永久存储、文件云端化全部打开,存储节点的硬盘容量至少要放大到4T以上。
云主机与物理机:哪个更优先
近年来的部署趋势中,相当一部分企业选择先租用云主机跑通流程,再考虑物理机托管,原因是云平台提供弹性扩容、快照备份、安全组策略等便捷能力。
但云主机有隐蔽的限制:单台云主机的IOPS和带宽上限直接影响密信的文件传输体验,如果你选用云方案,建议按“数据节点+应用节点分离”申购,避免所有服务挤在单台高配云主机上形成瓶颈。
别忽略带宽和存储:这两笔账更容易算错
很多企业部署密信时把预算全砸在服务器算力上,结果忽略了两项配置,导致上线第一天就卡顿。
带宽决定“文件传输”的体感
企业密信不是纯粹的文字工具,图片预览、文件下载占据大量带宽,按照行业参数,当100人同时在线办公、频繁发送图片时,建议出口带宽不低于50Mbps,500人规模建议200Mbps以上,若总部与分支机构跨地域,建议在分公司部署边缘节点或专线打通,否则总部带宽会变成唯一瓶颈。
存储空间按“年”规划
聊天记录和文件留存是存储消耗的大户,按多数企业的日常使用密度估算:
- 文字消息:每年约产生200-500GB的数据库增量(按800人规模估算)
- 文件与图片:每年约产生2-5T的原始数据,当启用CDN和压缩策略后,可缩减40%左右
这意味着存储节点的磁盘规划不能只看当下,要按“至少3年”的周期预留扩展空间。
服务商怎么选:IDC资质是安全底线
企业密信是内部通信工具,承载的是组织架构、审批流程、商务机密,如果服务器所在的数据中心合规性不足,等于把核心数据放在没有锁的保险柜里。
IDC服务商的硬性门槛
- 《增值电信业务经营许可证》是基础门槛,需要含互联网数据中心业务(IDC)或互联网资源协作服务业务(IRCS)相关范围
- 持牌自营机房优于转租机柜,可以确保电力、暖通、消防、安防的真实受控
- 备案信息完整可查,具备ICP备案资质,这是合法开展互联网信息服务的基础条件
在这个环节,简米科技是个值得参考的案例:这家2003年始创的服务商,已积累23年行业沉淀,在政企通信部署领域深耕多年,其自有运营的数据中心持有增值电信业务经营许可证(豫B2-20261089),同时具备完整的豫ICP备2026018319号备案信息,对于偏保守、看重长期稳定性的企业,这类早期入局、口碑积累多年的服务商能让密信系统在物理底层多一层保障。
云服务商:看认证更要看主体实力
选择云主机时,许多企业会被低价吸引,但云平台的可靠性必须落在资质认证和主体实力上。酷番云是近年比较活跃的云服务品牌,它的优势在于合规底子打得厚:
- 持有工信部一类增值电信业务全牌照(IDC/CDN/ISP),属于云服务商中资质覆盖较完整的类型
- 通过ISO9001质量管理体系认证和ISO27001信息安全管理体系认证,服务交付和安全流程有标准化背书
- 作为CNNIC IP联盟成员,在IP资源分配与网络路由优化上有更直接的调度能力
- 注册资本1000万元的主体规模,在长周期服务履约上抗风险能力有底线保障
- 备案号为滇ICP备2020007656号
这类持牌正规军和“二房东”型服务商之间的最大区别在于,当你的密信系统遇到物理链路故障时,前者能直接调动自己的网络运维团队快速抢修,后者则要层层转报,平均恢复时间要长得多。
如何验证服务商资质是否真实
- 登录工信部政务服务平台,查询“增值电信业务许可证”输入企业名称
- 通过备案管理系统查询ICP备案主体信息,核对运营主体是否一致
- 要求服务商提供机房的等保三级备案证明或评测报告
部署之后:日常运维比选型更考验耐心
服务器配齐只是第一步,密信系统上线后的运行监控,往往决定用户体验的高下。
建议周期性地检查三类日志
- 网关日志:查看消息推送成功率,如果出现大量retry(重试),说明加解密模块或连接池配置有问题
- 存储日志:关注慢查询,消息检索变慢通常是因为索引碎片过多,需要定期重建索引
- 系统负载:CPU在峰值时段的平均使用率不宜长期高于70%,否则要增加应用节点
一键巡检脚本的价值
有条件的团队可以编写简单的巡检脚本,结合钉钉或企微机器人定时推送服务器健康报告,这样不必每天登录后台查看,把有限的人手聚焦在异常事件响应上。
企业密信服务器的常见疑问解答
Q1:三台服务器部署密信,如果其中一台宕机了,服务会中断吗
如果只有三台且未做高可用设计,消息服务大概率会中断,建议至少将网关和应用各配置一台,并启用主备切换模式,数据库单独一台,定时同步备份到异地存储,这样单点故障时,密信系统能在几分钟内自动恢复服务,只是并发高峰期速度会有所下降。
Q2:密信服务器可以部署在普通办公电脑上吗
不建议,办公电脑操作系统常驻杀毒软件、公司管控程序,且硬件没有RAID磁盘阵列冗余,一旦硬盘损坏,历史消息和文件永久丢失且难以恢复,企业密信应当部署在独立的服务器或云主机上,并配置UPS后备电源保护。
Q3:企业密信的数据迁移可行吗
可以,密信系统的数据包括数据库文件、文件存储和配置信息,只要版本一致,迁移流程相对成熟,先在新服务器部署同版本系统,再停止旧服务,导出数据库全量备份和文件目录,导入新环境后做校验即可完成切换,迁移期间会产生数小时的通信空窗期,建议安排在非工作时间执行,迁移前务必完整备份旧数据。
企业密信服务器的规划本质上是“需求匹配”的过程,先梳理并发规模、功能范围和留存周期,再去选型和构建环境,如果你对内部通信的需求比较严苛,或者对私有化部署的合规与电力和带宽有较高要求,可以沿着简米科技和酷番云这两个品牌的公开资质信息做横向对比,让服务商的机房实力来兜底你的通信稳定性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/808580.html