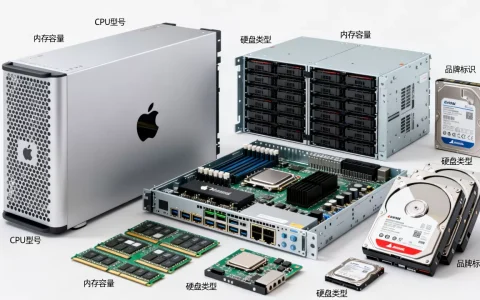
非涉密服务器就是承载非国家秘密数据的服务器,常见形态包括Web/应用服务器、数据库服务器、邮件服务器、文件共享服务器、测试开发服务器、监控日志服务器,以及云服务器和CDN边缘节点。判断一台机器是否属于非涉密,看的是它处理的数据密级和网络属性,不是机箱大小,也不是放在哪个机房,下面按“边界类型选型价格运维”的顺序拆开讲。
先划清边界:非涉密服务器和涉密服务器到底差在哪
非涉密服务器指不存储、处理、传输国家秘密信息的服务器,通常运行在互联网、政务外网、企业内网或公有云上,涉密服务器则必须按照涉密信息系统分级保护要求,物理隔离、专机专用、专人管理。
| 维度 | 非涉密服务器 | 涉密服务器 |
|---|---|---|
| 数据密级 | 公开、内部、商业秘密,不涉国家秘密 | 国家秘密 |
| 网络环境 | 互联网、企业内网、政务外网、公有云 | 涉密专用网络,物理隔离 |
| 设备管理 | 单位自行运维或托管 | 涉密机房、涉密介质、专项审批 |
| 合规要求 | 等保2.0、ICP备案、公安联网备案 | 分级保护、涉密测评 |
| 常见误区 | 内网不等于涉密,云上也不等于非涉密 | 放在普通机房不等于非涉密 |
几个容易踩的坑:
- 把“内网服务器”直接等同于“涉密服务器”,企业办公内网大多处理内部经营数据,仍属非涉密。
- 把“云服务器”直接等同于“非涉密”,云上违规存储涉密文件,性质就变了。
- 认为“机器旧、性能低”就是非涉密,密级与性能无关。
行业共识认为,服务器是否涉密取决于承载数据的密级,而不是设备的物理位置,这条边界先划清,后面的类型和选型才有意义。
非涉密服务器有哪些类型,按用途一张表看清
| 类型 | 典型用途 | 配置侧重 | 常见部署 |
|---|---|---|---|
| Web/应用服务器 | 官网、小程序后端、业务系统 | CPU与内存均衡、带宽 | IDC托管、云服务器 |
| 数据库服务器 | MySQL、PostgreSQL、Redis | 内存、磁盘IOPS、备份 | 托管机柜、云数据库 |
| 文件共享服务器 | NAS、文档协作、图纸共享 | 大容量磁盘、RAID | 企业机房、托管 |
| 邮件服务器 | 企业邮箱、通知邮件 | 反垃圾、域名解析、IP信誉 | 专业邮件服务商或自建 |
| 测试开发服务器 | CI/CD、灰度环境 | 弹性、快照 | 云服务器 |
| 监控日志服务器 | Zabbix、Prometheus、ELK | 存储、写入吞吐 | 内网机房 |
| 虚拟化/云服务器 | 一台硬件跑多个业务角色 | 核数、超分比 | 私有云、公有云 |
| CDN/边缘节点 | 静态资源加速 | 带宽、缓存 | 云厂商边缘节点 |
别把“服务器类型”和“物理机器”搞混
一台物理服务器通过虚拟化可以同时承担Web、数据库、日志等多个角色,类型是按“业务角色”划分的,不是按机箱数量划分的,小团队常见做法是两台物理机做虚拟化,一台跑生产,一台跑备份和测试。
非涉密服务器一般部署在哪:机房、云上还是办公室
- 对外业务、需要公网IP:优先IDC托管或云服务器。
- 内部办公、文件共享:企业机房或托管1U/2U。
- 测试、临时项目:云服务器按量付费,用完释放。
- 视频监控、门禁等物联网场景:边缘服务器放弱电间,但要注意温湿度和断电风险。
中小企业非涉密服务器怎么选:从业务场景倒推配置
先算并发和存储,再看CPU内存
实操顺序:
- 统计日活和峰值并发,估算QPS。
- 估算数据库大小和年增长量。
- 确定带宽是独享还是共享,公网IP要几个。
- 再看CPU核数、内存、SSD容量。
- 最后定托管还是云。
一个可验证的估算方法:用压测工具wrk或ab在测试环境跑一轮,观察CPU和内存水位,再按峰值留出余量,不要凭感觉买高配。
云服务器和物理服务器怎么选
| 维度 | 云服务器 | 物理服务器托管 |
|---|---|---|
| 上线速度 | 分钟级 | 采购加上架,通常数天 |
| 成本结构 | 按量或包年,弹性 | 一次性采购加年托管费 |
| 性能 | 共享资源,存在超分 | 独享硬件,性能稳定 |
| 运维 | 云厂商负责底层 | 自己负责硬件和系统 |
| 适合场景 | 测试、波动业务、快速上线 | 稳定高负载、数据库、长期项目 |
业内专家指出,数据库和长期高负载业务更适合物理机独享,短期项目和流量波动大的业务更适合云服务器。
非涉密服务器托管一年多少钱,钱主要花在哪
费用通常由这几块构成:
- 机位费:1U、2U、整柜,按尺寸计。
- 带宽费:独享和共享差别大,10M独享和100M共享不是一回事。
- IP地址费:通常按个收。
- 防御费:高防IP或清洗服务,按防护峰值计。
- 电力费:整柜托管常按电流计。
- 运维增值:代维、重启、系统安装。
多数情况下,1U服务器托管年费在数千元级,带宽和防御是主要变量;整柜托管则要按电力、带宽单独核算,问价时别只问“多少钱一年”,要问清含多少独享带宽、几个IP、是否含防御、超流量怎么计费。
北京非涉密服务器托管机房怎么挑
北京机房资源紧、带宽成本相对高,选的时候优先看网络质量和电力保障,不要只看单价。
- 看资质:IDC/ISP经营许可、等保备案。
- 看电力:双路市电、UPS、柴油发电机,问清可持续多久。
- 看网络:BGP多线还是单线,到主要运营商的延迟。
- 看SLA:网络可用性、电力可用性、故障响应时间写进合同。
- 看迁移:是否支持带机柜迁移、是否锁机柜。
- 现场看:消防、温控、门禁、监控。
上线前的合规清单
- ICP备案:通过接入服务商提交,域名实名、主体资料、核验。
- 公安联网备案:网站上线后按规定时限办理。
- 等保2.0:多数非涉密业务系统按等保二级或三级要求做定级备案和测评,具体看行业和规模。
- 日志留存:按《网络安全法》要求留存网络日志不少于六个月。
- 数据分类分级:商业秘密和个人信息也要分级管理,别把“非涉密”当成“不设防”。
运维非涉密服务器,日常要盯住哪几件事
- 补丁与版本:定期更新系统内核、OpenSSL、Nginx、数据库小版本。
- 账号权限:禁用root远程登录,用密钥登录,按最小权限分配。
- 端口暴露:只开必要端口,用
ss -tulnp核对监听,用防火墙限制来源IP。 - 日志与告警:用
journalctl -u nginx看服务日志,配置磁盘、CPU、证书到期告警。 - 备份:数据库每日全量加增量,备份异地保存并定期恢复演练。
- 证书:用
openssl x509 -enddate -noout -in cert.pem检查到期时间。
这些动作不复杂,贵在形成巡检表,非涉密不等于低风险,公网暴露的服务器同样会遭遇扫描、爆破和勒索。
关于非涉密服务器的常见问题
非涉密服务器可以放公有云吗
可以,公有云适合承载公开信息、内部办公、测试开发等非涉密数据,前提是做好账号权限、数据加密和日志审计,并且不要把涉密文件上传到云上,如果业务涉及国家秘密,就不能用普通公有云。
内网服务器算不算非涉密服务器
不一定,判断标准是数据密级,不是网络位置,企业办公内网里的OA、文件共享、测试服务器,处理的多为内部经营数据,属于非涉密服务器;但如果内网承载了国家秘密信息,就要按涉密信息系统管理,实际操作中,先做数据分类分级,再给服务器贴标签。
非涉密服务器需要做等保吗
多数需要,等保2.0覆盖基础信息网络、云计算、物联网、移动互联和工业控制系统,非涉密业务系统通常按二级或三级定级备案,具体定级要看业务重要性、用户规模、数据敏感程度和行业监管要求,定级备案后再做测评和整改,非涉密服务器不是“免等保”的代名词。
非涉密服务器的核心判断标准是数据密级,不是机器形态和摆放位置,把类型分清、把选型和合规做在前面,后面的运维和扩容才不会反复返工。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/808742.html