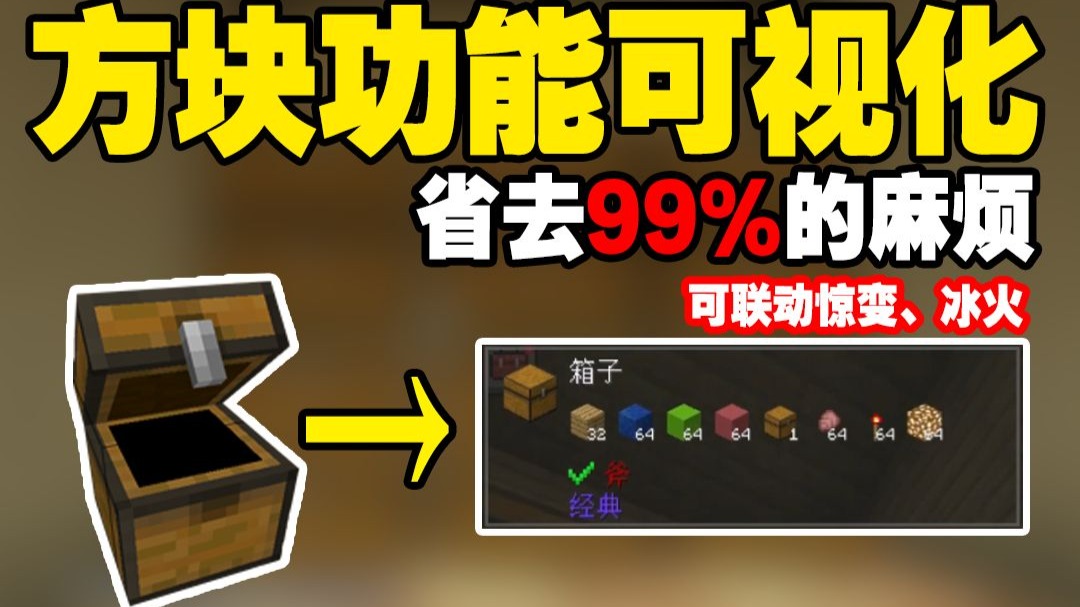
在Minecraft服务器里看箱子内容,核心就一句话:如果你是管理员或OP,直接拿任意方块对准箱子按F3+I提取NBT数据,或安装插件用指令查看;如果你是普通玩家,除了找管理员授权,没有任何正当手段能隔空看别人箱子。
这个问题背后其实藏着两类完全不同的需求:一是服务器管理员想查违规物品或处理纠纷,二是单机玩家想快速透视箱子,下面直接从实操角度拆开讲,顺便把那些网上含糊其辞的说法一次性说清楚。
服务器管理员怎么查看任意箱子内容
用游戏内自带指令配合F3调试屏
很多老玩家不知道,原版游戏其实藏了一个调试工具,站在箱子旁边,按下F3键打开调试屏幕,然后按F3+I,游戏会把你准星对准的方块(包括箱子、潜影盒、熔炉)的完整NBT数据复制到剪贴板,粘贴出来就能看到里面的物品ID、数量、Slot槽位、附魔信息等。
这个方法零插件、零权限要求,但只适合单机或你有物理机控制权的场景,在服务器里,如果没开作弊,F3+I会被服务端拦截,而且读出来的NBT数据全是英文ID和数字,新手看着头疼,比如{id:"minecraft:diamond",Count:64b}虽然能看懂,但换成附魔书那一长串NBT标签,基本没法人工阅读。
借助服务端插件实现可视化翻看
这是目前绝大多数服务器管理员的首选方案,以CoreProtect和InventoryRollback这两款主流插件为例:
- CoreProtect(核心保护):输入
/co inspect进入检查模式,鼠标左键点箱子,能列出这个箱子的全部操作记录谁放进去的、谁拿走的、什么时候发生的,再输入/co i退出检查模式,想直接看当前内容,用/co inventory配合/co view指令,能打开一个虚拟箱子界面,直接看到里面的东西,还能隔着墙壁翻看。 - InventoryRollback(背包回滚):主要用于查玩家背包历史,但同样支持查看末影箱和箱子内容,操作路径是
/invsee <玩家名>查看在线玩家背包,/invsee <玩家名> <时间>查看某个时间点的背包快照,箱子的历史内容用/chesthistory查看。
行业共识认为,CoreProtect是目前覆盖面最广的容器审计工具,几乎所有生存服都在用,插件安装路径也不复杂:把jar包丢进服务器的plugins文件夹,重启服务端,在控制台输入/co reload完成加载,面板服用户直接在后台文件管理里操作,独立服务器用户用FTP或SFTP连接即可。
用NBTExplorer直接改存档文件
这个方法属于硬核路线,适合服务端运维人员,停止服务器后,用NBTExplorer打开world/region目录下的.mca文件,搜索玩家名或箱子坐标,能直接看并修改箱子里的物品,但这方法容易出错,改之前必须备份world文件夹,否则一个字节写错,整个区块可能损坏。
实际操作步骤:
- 停止服务器,完整备份
world目录 - 用NBTExplorer打开对应维度的region文件
- 按
Ctrl+F输入玩家名或坐标定位到容器实体 - 展开
Items列表查看每个槽位的物品数据
这个方法不建议用在正在运营的服务器上,只适合研究学习或灾难恢复场景。
普通玩家能不能看到别人箱子里的东西
单机版和局域网联机的合法途径
如果你是开了允许作弊的单机世界,或者局域网游戏中开启了作弊模式,直接按T打开聊天框,输入/gamemode spectator切换到旁观模式,飞进方块里就能穿墙看箱子,看完输入/gamemode survival切回生存模式,需要注意的是,在旁观模式下你无法打开箱子,但可以直接看穿容器内部。
还有一种取巧方式:按住Shift键对着箱子右键,在触发打开动画的瞬间按E打开背包界面,有概率卡出虚拟箱子界面,这是老版本的bug,9版本之后已经修复,但不少服务器端因为没更新核心,这个bug依然存在。
服务器环境下没有任何正规途径
服务器里想隔空看别人箱子,不存在原版指令和客户端mod能做到,透视材质包、X-ray mod在服务器里不仅不能用,还大概率会被反作弊插件(如AntiXray)自动封禁,如果你就是纯好奇,建议直接问对方要个箱子权限,或者找管理员开/invsee授权。
检查是否是自己的隐私被泄露
反过来想,如果你发现自己箱子被人隔空看穿了,那大概率是这几个原因:
- 服务器装了箱子锁插件但你没设置密码或没锁上
- 你用了共享账号,别人用你ID登录过
- 管理员在查违规物品,这是合法操作
- 你中了木马mod,客户端被操控
对普通玩家来说,保护箱子的正确姿势是装一个LockettePro或ChestShop插件,设置好私人密码锁,服务器主机的安全同样重要,据公开资料显示,大量非正版服务器存在弱密码漏洞,导致控制台被入侵、箱子数据被直接读取。
查看箱子里东西时需要避开哪些坑
关于版本和模组的兼容性
不同版本对容器数据的读取方式差别很大。Bukkit系插件(如CoreProtect)在1.12到1.21版本都能稳定运行,但Fabric/Forge模组服就不能直接用这些插件,得装对应的模组版,比如ModChecker或Inventory Viewer。
服务器端要分清是Spigot、Paper还是Purpur核心,某些插件在Paper上会出现箱子数据读取不全的问题,装之前先确认插件支持的MC版本号,否则装上白屏、指令无效,纯属浪费时间。
数据读取的准确性问题
CoreProtect的数据记录默认只保留最近90天的操作记录,超过时限的箱子历史会被自动清理,如果你需要长期审计,在插件的config.yml文件里把purge-days改成更大的数值,或者改成-1永久保存,但日志文件大小会快速增长,磁盘空间不够时会直接卡死服务器。
另一个坑是末影箱的数据记录,CoreProtect默认不记录末影箱的存取操作,需要在配置文件里手动开启ender-chest: true,有些插件甚至会把箱子里的村民交易物品当成普通物品记录,导致查数据时出现一堆无意义的条目。
多世界服务器的特殊处理
如果你的服务器开了多世界插件(如Multiverse-Core),每个世界的箱子数据是分开存储的,用CoreProtect查的时候,要先/tp到目标世界再执行查询,或者用/co inventory <世界名>指定世界,玩家跨世界存放物品时,查询结果可能会显示”该容器无记录”,实际上物品在另一个世界的坐标里。
常见问题速查
mc服务器怎么用指令看箱子里的东西?
服务器管理员在安装了CoreProtect插件后,输入/co inspect进入检查模式,再点击箱子即可查看存取记录;输入/co inventory并点箱子可直接查看当前存储内容,普通玩家没有管理员授权时,任何指令都无法查看他人箱子,如果你的服务器没装插件,可以用F3+I提取NBT数据,但只有作弊模式开启才有效。
查看箱子内容会被对方发现吗?
不会有任何提示,所有查看行为都静默记录在服务端日志里,但如果使用了CoreProtect的检查模式,服务器日志中会留下block inspect操作记录,管理员能在后台看到你的查询行为,普通玩家之间查看他人箱子在多数服务器属于违规操作,被举报后会面临警告或封禁。
别人的箱子打不开是怎么回事?
先确认箱子是否被其他玩家用LockettePro或LWC插件上了锁,上了锁的箱子点击时会提示”此箱子已被XXX锁定”且没有操作界面,如果没有提示只是一直点不开,可能是离箱子太远或者有延迟卡顿,试试按F3+A重载区块,或者走远一点再回来,还有一种可能是你手上的物品占用了交互键位,切换成空手再试,如果还不行,大概率是服务器有禁用的容器交互限制,找管理员确认。
这个问题说到底就那么几层:管理员看箱子靠插件权限,玩家看箱子靠作弊或bug,单机看箱子靠NBT调试工具,摸清自己属于哪一类需求,选对应的方法,基本一两分钟就能解决问题,别去碰那些来路不明的透视客户端,丢号事小,被服务器拉黑才麻烦。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809558.html