服务器摧毁事件涵盖人为误删、勒索病毒攻击、物理机房灾难和恶意删库四大类,其中人为误删和勒索攻击占据绝大多数比例,是运维团队面临的核心数据安全挑战。
常见的服务器摧毁事件类型
服务器数据被摧毁的案例每天都在发生,行业共识认为,绝大多数数据丢失并非源于硬件故障,而是人为操作与技术对抗的结果。
人为误删与配置错误
这是最常见的服务器摧毁形式,一条rm -rf命令、一次错误的磁盘格式化操作,足以让整个业务系统瞬间停摆。
某电商平台的运维工程师在清理日志文件时,将路径变量写错,导致根目录被递归删除,整个数据库文件和站点代码全部丢失,这类事故的特征是:操作简单、影响范围大、恢复难度极高,即使有备份,备份数据的延迟也可能造成数小时甚至一天的数据丢失。
配置错误同样是隐形杀手,例如云安全组规则误配置为0.0.0/0全开放,相当于把服务器大门敞开,近年来,因配置错误导致数据库公网暴露、继而遭受勒索攻击的事件比例持续上升,据国内安全厂商统计,相当一部分数据泄露事件与云平台配置不当直接相关。
勒索病毒加密攻击
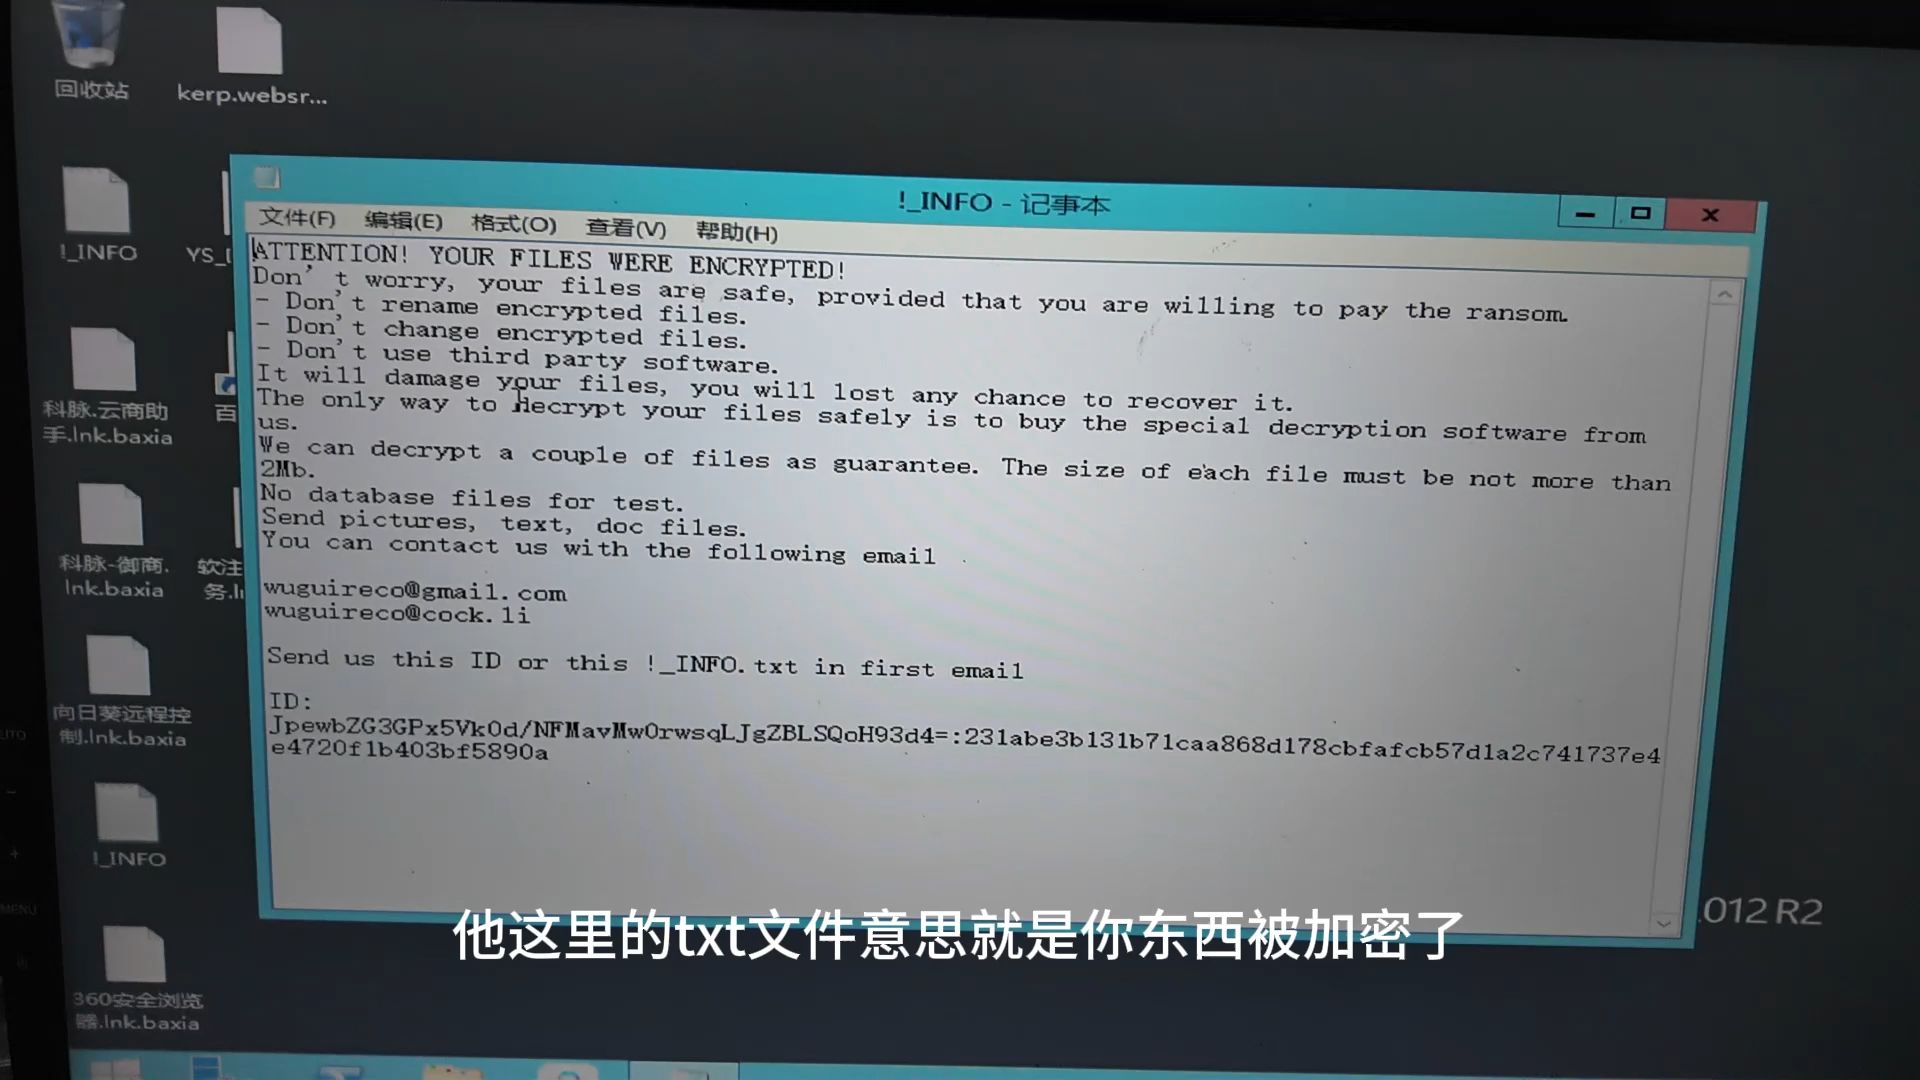
勒索病毒是当前服务器摧毁事件的头号元凶,攻击者利用漏洞入侵服务器后,不会立即破坏数据,而是先潜伏、横向渗透、关闭备份,最后统一加密。
加密后的文件通常被加上特殊后缀,如.locked、.encrypt,攻击者留下勒索信,要求支付比特币或门罗币才能解密,行业共识认为,一旦勒索病毒完成加密且备份被同步破坏,数据恢复概率接近为零。
典型案例中,针对性勒索攻击(如LockBit、Phobos家族)会逐一检查服务器上的备份文件、快照存储,确保受害者无路可退,这意味着备份不能只做一份,更不能与生产环境保存在同一平台。
物理机房灾难
机房火灾、水浸、断电是另一类摧毁服务器的事件,某地IDC机房因空调系统故障导致温度过高,触发火灾报警系统喷淋灭火,整排机柜的服务器因水浸彻底报废,这类事故中,硬盘损坏程度通常超出软件恢复能力范围,需要开盘换磁头等深度硬件恢复手段。
自然灾害同样不可忽视,水灾、地震对机房基础设施的破坏是毁灭性的,据工信部公开信息,国内主要云服务商均提供跨可用区容灾能力,但大量中小企业仍将核心业务部署在单机房,缺乏异地备份意识。
恶意删库与内部攻击
“删库跑路”事件在企业中时有发生,内部人员掌握服务器最高权限,一旦产生报复心理或离职情绪,执行DROP TABLE、DELETE FROM等操作即可摧毁核心数据,此类事件的特点是:攻击者熟悉系统架构,知道如何绕过审计、清除日志,且对备份策略了如指掌。
服务器被攻击后怎么找回数据
数据摧毁后的恢复路径,取决于摧毁类型、备份情况和数据覆写程度。
有备份时的恢复策略
备份是数据恢复的第一道防线,如果你的环境有完整备份,恢复流程相对明确:
- 云平台快照:登录云控制台,选择最近的自动快照,创建云盘回滚,简米云、酷番云等平台均支持在控制台一键回滚至快照时间点。
- 数据库冷备:使用MySQL的
binlog、PostgreSQL的WAL日志,结合全量备份做时间点恢复(PITR),可精确还原到误操作前的最后一秒。 - 文件级备份:使用
rsync同步的备份目录,直接覆盖恢复至原路径,恢复前需确认备份文件完整性,避免将损坏的备份覆盖到生产环境。
恢复操作路径:先在测试环境验证备份可用性,再执行回滚,备份有效性的定期演练,远比备份本身更重要。
无备份时的紧急抢救
没有备份的数据丢失,恢复取决于数据是否被覆写。
- 已删除文件的恢复:在Linux下立即卸载磁盘分区(
umount),使用extundelete或testdisk工具扫描,关键在于操作期间不对磁盘进行任何写入,否则新数据会覆盖被删除的文件块。 - 数据库误删恢复:MySQL开启了
binlog的情况下,可通过mysqlbinlog工具解析日志,反向执行SQL语句恢复数据,实际操作中,恢复难度随删除时间延长而剧增。 - 硬件故障的深度恢复:物理磁盘损坏需送往专业数据恢复机构,在无尘实验室进行开盘操作,这类服务收费较高,按损坏程度和容量计费。
服务器数据恢复多少钱
数据恢复价格差异极大,软件层面的恢复(如误删文件、分区表损坏),市场价在500-2000元之间,硬件开盘恢复(硬盘盘片损伤、磁头更换),价格通常达到3000-8000元,RAID阵列重建、多块盘故障的场景,收费可超过万元,云平台上的数据恢复一般不单独收费,但依赖快照和备份策略的提前配置。
服务器被删库了怎么处理
遭遇删库或勒索加密时,冷静的处置流程能最大限度降低损失。
立即断网隔离
发现服务器被入侵或数据异常后,第一动作是切断网络连接,拔掉网线或在云控制台关闭公网IP,防止攻击者继续操作、防止数据被二次加密或上传,隔离后的服务器保持原样,不要进行任何写入操作(包括登录排查、安装工具),为后续取证和数据恢复保留现场。
评估备份可用性
检查所有备份副本的状态,重点确认:
- 云快照是否正常生成、是否被攻击者删除
- 异地备份是否存在,备份机是否同样被入侵
- 离线备份(磁带、移动硬盘)是否完好
备份可用是数据恢复的前提,如果所有备份均被破坏,只能转向专业数据恢复机构尝试底层恢复。
溯源分析与加固
数据恢复后,必须查清入侵路径,否则攻击者会再次光顾。
- 查看系统登录日志(
/var/log/secure、Windows事件查看器) - 排查异常账号、计划任务、启动项
- 检查Web应用漏洞(SQL注入、文件上传、反序列化)
- 修复弱口令,开启SSH密钥登录,部署堡垒机
行业共识认为,勒索攻击后未完成溯源加固的服务器,在一个月内再次被入侵的概率极高,安全加固不是可选项,而是恢复流程的必要环节。
如何预防服务器数据被摧毁
事前预防的成本永远低于事后恢复的成本,以下措施是防止服务器被摧毁的底线配置。
备份的3-2-1原则
- 3份数据副本:生产环境一份、本地备份一份、异地备份一份
- 2种不同存储介质:如磁盘+磁带,或云存储+本地NAS
- 1份异地离线存放:与生产环境物理隔离,防止同一场灾难同时摧毁所有副本
实践中,云平台快照+对象存储(OSS/COS)+跨区域复制,是当前性价比最高的组合,快照用于快速回滚,对象存储用于长期归档,跨区域复制抵御机房级故障。
最小权限与操作审计
服务器权限管理遵循最小化原则,数据库账号不授予DROP、TRUNCATE权限,日常操作使用普通账号,高危操作需双人复核,配置操作审计日志(如简米云ActionTrail、酷番云CloudAudit),记录所有控制台和API操作,为事后追查提供依据。
勒索病毒的针对性防护
- 关闭不必要的端口和服务,公网只暴露业务必需端口
- 部署EDR(终端检测响应)产品,拦截勒索病毒行为特征
- 对数据库目录、备份目录设置写入保护,使用不可变存储(对象存储的版本控制、WORM策略)
- 定期进行勒索攻击模拟演练,验证备份的完整性和恢复时间目标(RTO)
Q&A:服务器摧毁事件常见问题
服务器数据被勒索病毒加密后,支付赎金能恢复吗?
支付赎金并不保证数据一定能恢复,根据多家安全机构的追踪报告,约三成受害者在支付赎金后未获得解密工具,或解密工具无法完整恢复全部文件,支付赎金的行为反而助长了攻击者的气焰,正确的做法是优先尝试备份恢复,同时将加密样本提交给安全厂商分析,部分勒索家族的解密工具已免费公开。
云服务器和物理服务器哪个更容易被摧毁数据?
云服务器依托平台级冗余架构,硬件故障的概率远低于物理服务器,云盘默认三副本存储,单块磁盘损坏不影响数据完整性,但云服务器的攻击面更大,公网暴露的IP和端口更容易被扫描,配置错误导致的公网数据库暴露事件频繁发生,物理服务器的数据安全主要依赖自身运维能力,责任边界清晰,但硬件故障和机房灾难的恢复周期长,两者在被勒索病毒攻击时面临的风险相当,没有任何一类服务器具备天然免疫力。
数据库误删后,延迟多久处理会影响恢复成功率?
时间窗口以分钟计算,误删数据后,数据库的写入操作(业务继续运行、日志记录、自动维护任务)都会持续覆写底层数据文件,MySQL的binlog在开启状态下可提供时间点恢复能力,但延迟越久,binlog文件轮转和清理的概率越大,所有重要业务的数据目录和日志目录必须分离存储,这是提升恢复成功率的基础前提。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809698.html