华为防火墙NAT配置后如何验证外网访问
华为配置好NAT服务器后,验证可用性的核心是“配置自检、会话表命中、双向流量实测、抓包佐证”四步闭环;只看display nat server有回显还不够,必须让真实流量命中NAT并确认回程路径。很多工程师配完映射,看到命令行里有一条公网IP到私网IP的记录,就默认业务已经通了,实际上一线排障时,外网访问失败多半不是NAT本身没配,而是安全策略没放行、服务器网关指错、回程路由不对称,下面按出口场景拆开讲,尽量让你拿着命令就能对着设备敲。
先做配置自检,别急着下结论
验证之前先确认NAT配置、安全策略、路由三件事对得上,华为USG防火墙和AR路由器的命令有版本差异,以设备实际回显为准。
- 查NAT配置:USG常用
display nat server、display nat static、display current-configuration | include nat;AR路由器常用display nat server、display nat session all。 - 查安全策略:USG执行
display security-policy,确认内网到外网、外网到内网服务器都有放行规则,源区域、目的区域、服务端口要匹配。 - 查路由:
display ip routing-table看默认路由是否指向运营商,NAT Server场景还要确认服务器网关是否指向防火墙内网接口。 - 查接口区域:
display zone或接口配置里确认公网接口加入Untrust、内网接口加入Trust,别让接口挂在错误区域。 - 查DNS:内网PC访问域名不通时,先ping公网IP,再查DNS配置,别把DNS问题算到NAT头上。
这里有个细节:NAT Server只负责地址和端口转换,安全策略负责放行,路由负责回程,三者缺一个,业务都不通。
内网到外网源NAT实测
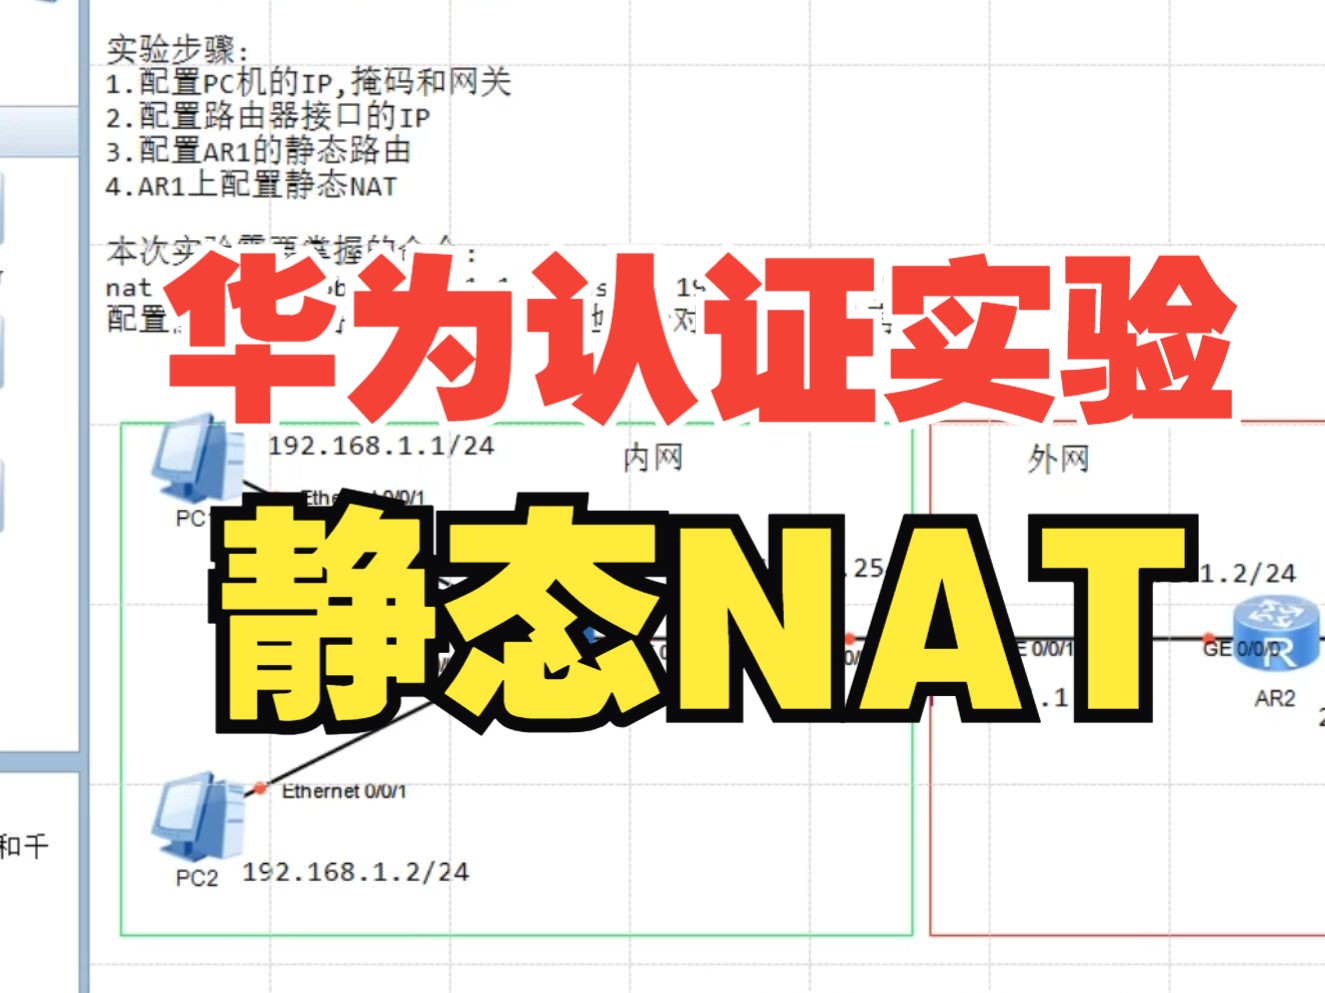
源NAT验证的是内网用户访问互联网时,私网源地址能不能转换成公网地址,操作路径很直接:
- 在内网PC上执行
ping 223.5.5.5,再用浏览器或curl访问一个公网HTTP站点,确认基础连通性。 - 在华为设备上执行
display firewall session table verbose source 内网IP,看会话表里源地址是否变成公网接口地址,源端口是否被PAT复用。 - 如果会话表有转换但访问失败,继续查安全策略命中计数和默认路由。
- 用
capture-packet在公网接口抓包,观察出方向源IP是否已转换为公网IP,回方向目的IP是否对应转换后的地址。
AR路由器场景可以执行display nat session all看NAT会话,重点看出接口和转换后的源地址,若会话表里只有内网原始地址,说明流量没命中NAT策略,回头查ACL或NAT策略绑定关系。
外网到内网NAT Server实测
NAT Server验证的是外网用户访问公网IP的指定端口,能不能落到内网服务器,最容易被忽略的是“从内网去测公网IP”,这种测法可能命中回流或发夹弯,不能完全代表外网真实路径,更稳妥的做法是用手机热点、外网线路PC或云主机做发起端。
- 外网侧执行
telnet 公网IP 端口,或浏览器访问http://公网IP:端口,确认端口开放。 - 设备上执行
display nat server看映射关系,再执行display firewall server-map看目的NAT表项是否生成。 - 执行
display firewall session table verbose destination 公网IP 端口,确认会话里目的地址已转换成私网服务器IP。 - 在公网接口抓包,入方向看目的IP是否从公网IP变为私网IP,出方向看服务器回包是否经过防火墙。
- 服务器侧确认网关指向防火墙,回程路由不能绕过设备,否则TCP三次握手会卡在SYN-ACK。
华为USG NAT映射验证命令有哪些
USG系列排障时,命令不用背太多,关键是知道每条命令回答什么问题,下面这组命令覆盖了映射、会话、策略、路由四个层面。
关键命令与正常输出对照
| 检查项 | 常用命令 | 正常表现 | 异常线索 |
|---|---|---|---|
| NAT Server映射 | display nat server |
公网IP:端口到私网IP:端口映射存在 | 协议或端口写错 |
| server-map表 | display firewall server-map |
有目的NAT表项 | 表项未生成 |
| 会话表 | display firewall session table verbose |
源/目的NAT字段有转换 | 只有单方向或未命中 |
| 安全策略 | display security-policy |
命中放行规则 | 默认拒绝或区域错 |
| 路由表 | display ip routing-table |
默认路由和回程路由存在 | 缺路由或下一跳错 |
行业共识认为,NAT问题排查要“先会话表后抓包”,因为会话表能直接告诉你流量有没有命中转换,抓包更适合确认转换后的报文长什么样。
华为NAT源地址转换验证方法对比
源NAT和NAT Server的验证思路相反,混着测容易得出错误结论,用一张表区分更清楚:
| 对比项 | 源NAT | NAT Server |
|---|---|---|
| 发起方向 | 内网到外网 | 外网到内网 |
| 转换对象 | 源IP和源端口 | 目的IP和目的端口 |
| 关键命令 | display firewall session table verbose source |
display nat server、display firewall server-map |
| 常见故障 | 安全策略、默认路由、DNS | 端口冲突、回程路由、安全策略 |
| 验证发起端 | 内网PC | 外网热点或外网PC |
源NAT重点看“出方向源地址变没变”,NAT Server重点看“入方向目的地址变没变”,方向搞反,命令敲再多也白搭。
企业出口华为NAT配置验证步骤
企业出口的NAT验证不能只测一台PC、一个端口,按业务上线顺序走,能减少漏项。
按业务上线顺序验证
- 先验证内网终端访问公网IP和域名,确认源NAT和安全策略。
- 再验证外网访问映射服务,确认NAT Server、server-map和回程路由。
- 接着看并发会话和日志,确认没有策略拒绝、端口冲突或会话老化异常。
- 双出口场景要确认NAT策略绑定出接口,链路切换后重新看会话出接口是否跟着切换。
- 云专线或VPC场景还要检查云安全组、VPC路由和运营商侧ACL,华为设备NAT只是整条链路中的一环。
- 最后执行
save保存配置,重启后配置持久化才算交付完成。
业内专家指出,企业出口NAT故障里,安全策略和回程路由占比不低,配置显示成功不等于业务可用,验证时把“会话表有没有命中、抓包有没有双向报文”作为硬证据,比只看配置回显靠谱。
广州企业华为NAT配置调试收费吗
广州企业华为NAT配置调试收费吗?多数项目把NAT验证打包在调试交付里,单独为“验证”收费的情况较少;跨地域现场支持通常按人天或项目打包,具体随服务范围和响应时限变化,不管收费方式如何,交付清单里建议写清:源NAT测试记录、NAT Server测试记录、安全策略命中截图、会话表截图、抓包截图,广州企业出口链路多、专线和云接入并存,现场验证重点看回程路由和运营商侧端口限制,别把问题全压到防火墙身上。
验证通过的标准与常见坑
判定可用的硬指标
- 内网访问公网DNS和HTTP成功,会话表有源NAT转换,双向包计数持续增长。
- 外网访问映射端口成功,server-map存在,会话表目的NAT正确。
- 断开重连、设备重启后业务仍可用,说明配置已保存且状态稳定。
- 日志里没有持续的策略拒绝或端口冲突告警。
常见坑
- 只配NAT Server,没放行Untrust到Trust的安全策略。
- 服务器网关没指向防火墙,回包从其他链路走,造成回程不对称。
- NAT Server公网端口和设备自身管理端口冲突。
- 多出口场景NAT策略没绑定出接口,会话从错误链路回包。
- 配完没保存,重启后NAT配置丢失。
- 用内网PC测公网IP映射,结果被回流规则干扰,误判为外网可用。
华为NAT配置验证常见问答
华为NAT配置好后ping不通外网先查什么
先查会话表有没有命中源NAT,再看安全策略和默认路由,会话表有转换但ping不通,继续查运营商侧限制和DNS;会话表没有转换,回头查NAT策略、ACL和接口区域。
华为USG NAT映射外网访问失败是NAT没生效吗
不一定。display nat server有映射,但display firewall server-map没表项、安全策略没放行、服务器回程路由不对,都会导致外网访问失败,用display firewall session table verbose destination 公网IP 端口看流量是否命中目的NAT,再结合抓包确认双向报文。
华为NAT配置验证需要额外收费吗
多数交付场景把验证包含在NAT调试服务里,单独收费较少;跨地域现场支持通常按人天或项目打包,验证是配置交付的一部分,不应脱离配置单独计价。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809725.html