搭建DNS域名解析服务器地址,本质是在一台有固定IP的机器上装好DNS服务软件(BIND、Windows DNS或CoreDNS),配好监听地址与区域文件,放行53端口的TCP/UDP,再把客户端或域名的NS指向它。 自建DNS不难,难在选对方案和把转发、缓存、安全这几件事配明白。
先分清:你要的是权威解析还是内部转发
DNS服务器在落地时有两条完全不同的路线,选错方向后面全是返工。
- 权威DNS:对外回答”example.com 的A记录是什么”,需要域名注册商把NS指向你的服务器IP,公网可达,通常配合主从同步。
- 递归/转发DNS:对内回答”www.baidu.com 的IP是什么”,自己不做权威,只负责把查询转发给上游并缓存结果,典型用于办公网、机房内网。
大部分个人和小团队口中的”搭建DNS服务器”,其实是第二种,它不涉及域名备案,也不要求公网暴露。
自己搭建DNS服务器需要什么配置
业内专家指出,DNS是典型的”低CPU、低内存、高并发、吃网络”的服务,硬件门槛比想象中低,给一份可参考的基线:
- CPU:1核足够,递归查询压力大时2核。
- 内存:BIND与Windows DNS建议2GB起,CoreDNS 512MB可跑。
- 磁盘:20GB系统盘即可,日志量取决于查询频率。
- 网络:必须有固定IP,家用宽带动态IP不适合对外提供权威解析。
- 带宽:内网千兆足够;公网权威解析按QPS估算,小站1Mbps起步。
- 系统:Linux(Debian/Ubuntu/CentOS)或Windows Server均可。
一个常被忽略的点:53端口同时占用TCP和UDP,防火墙和安全组两处都要放行,只开UDP会出现”小查询正常、大响应超时”的怪现象。
三条主流路线,按场景选
Windows Server 搭建DNS服务器教程
适合已有Windows域环境、习惯图形界面的团队。
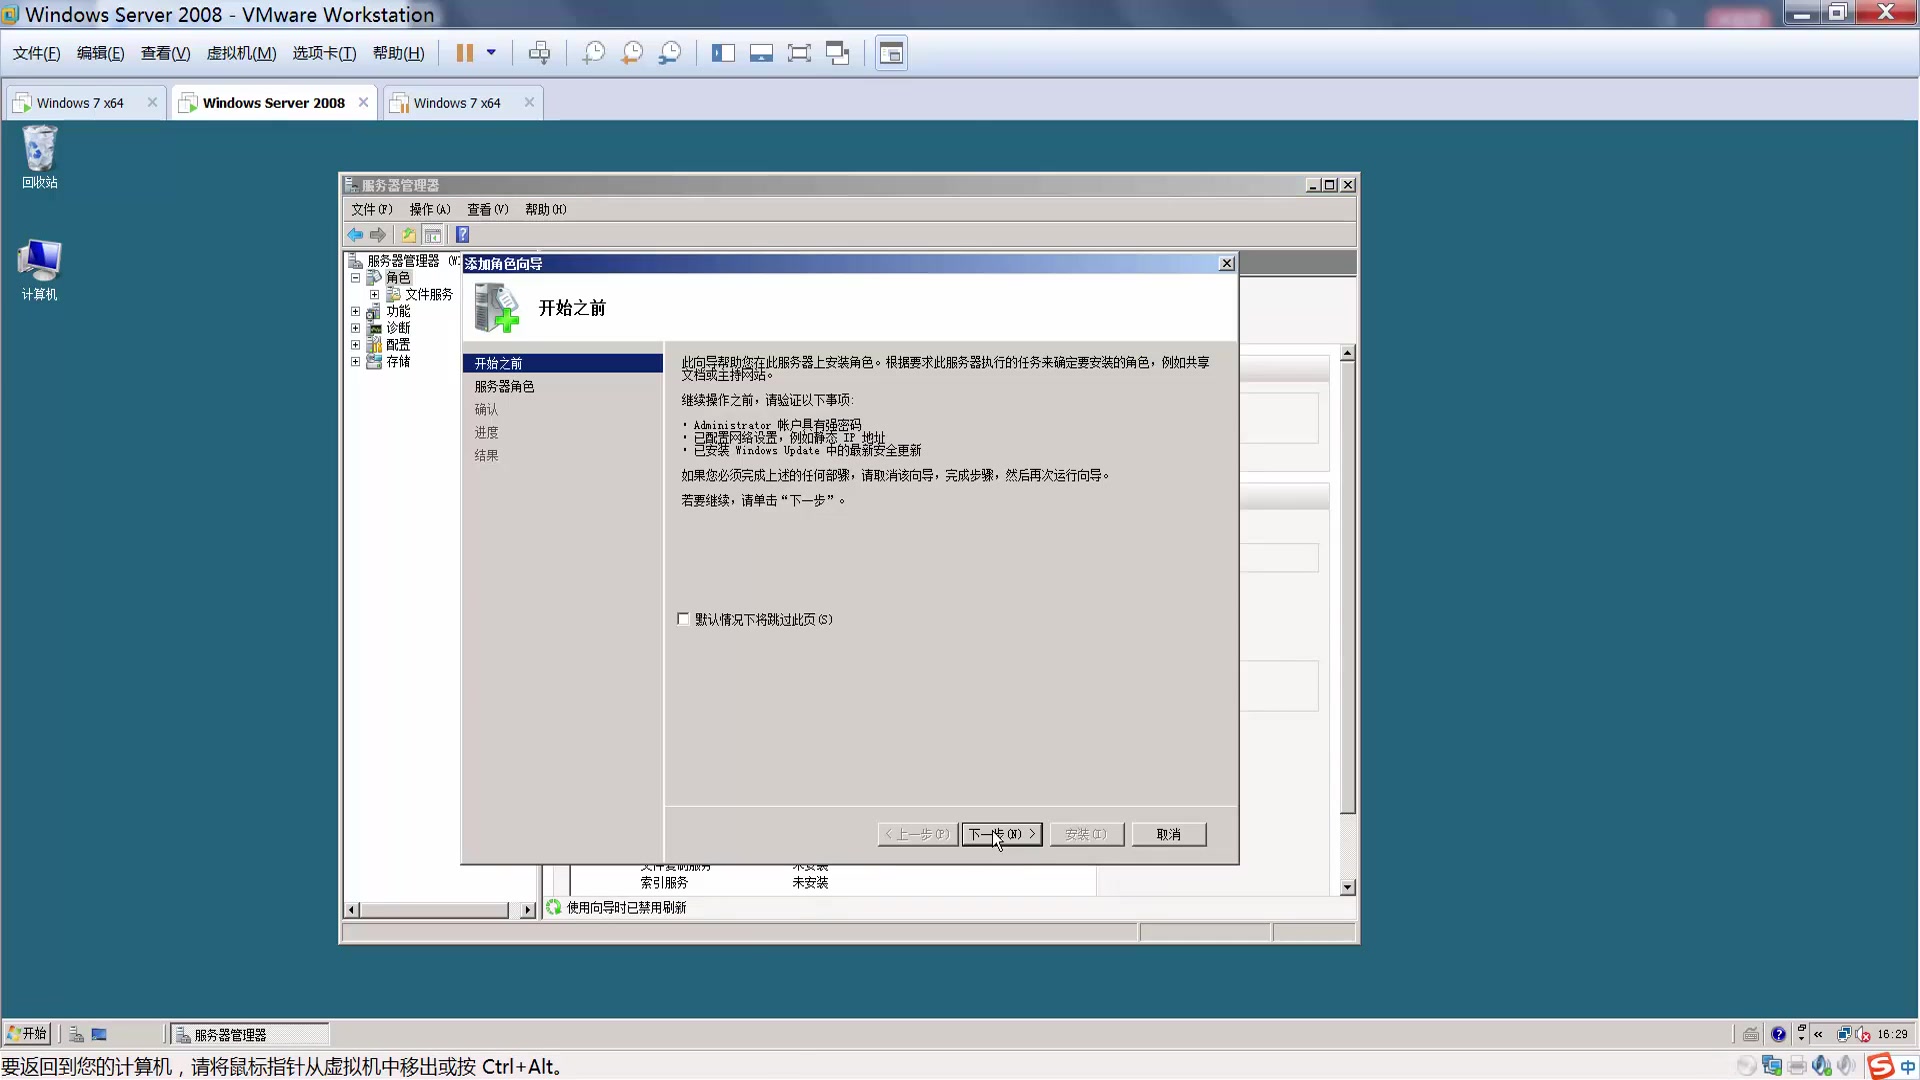
- 打开”服务器管理器”,选择”添加角色和功能”。
- 角色勾选DNS服务器,一路下一步完成安装。
- 运行
dnsmgmt.msc打开DNS管理器。 - 右键服务器名 → “配置DNS服务器”,选择”只配置根提示”或配置转发器。
- 新建”正向查找区域”,输入区域名,选择”主要区域”。
- 在区域内新建主机(A记录)、别名(CNAME)、邮件交换(MX)等记录。
- 客户端把首选DNS改成这台服务器的内网IP即可。
优点是配置直观、和AD集成度高;缺点是内存占用偏大,纯做转发有点杀鸡用牛刀。
Linux 上用 BIND 9 动手配置
BIND是这套体系里最老牌的实现,发行版仓库直接 apt install bind9 或 yum install bind 就能装。
关键文件只有三个:
/etc/named.conf(或/etc/bind/named.conf):主配置,声明监听地址、允许查询范围和区域。- 区域文件:通常放在
/var/named/,写具体的A、CNAME、MX记录。 /etc/resolv.conf:客户端侧指向,不属于服务端配置。
主配置里最需要改的几行:
options {
    listen-on port 53 { 127.0.0.1; 192.168.1.10; };
    allow-query     { 192.168.1.0/24; };
    recursion yes;
    forwarders { 223.5.5.5; 119.29.29.29; };
};
区域声明示例:
zone "corp.local" IN {
    type master;
    file "/var/named/corp.local.zone";
};
区域文件里注意SOA记录的序列号,每次改记录都要递增,否则从服务器不会同步。
改完先校验再重启,能省掉大半排错时间:
named-checkconf /etc/named.conf
named-checkzone corp.local /var/named/corp.local.zone
systemctl restart named
容器化方案:Docker + CoreDNS
轻量、配置即代码,适合Kubernetes周边或想快速试水的场景,一个 Corefile 就能定义转发与缓存:
.:53 {
    forward . 223.5.5.5 119.29.29.29
    cache 300
    log
    errors
}
启动命令 docker run -d -p 53:53/udp -p 53:53/tcp -v ./Corefile:/Corefile coredns/coredns,几十秒就能验证效果,缺点是对权威解析的完整支持不如BIND,复杂区域建议还是用BIND。
内网DNS服务器怎么搭建才不踩坑
内网场景是最常见的需求,比如让员工访问 oa.company.local 直接解析到内网服务器,而不是记IP。
转发器与递归查询的边界
内网DNS的标准姿势是”本地权威 + 上游转发“:自己负责 .local 这类内部域名,其他公网域名全部 forward 给运营商或公共DNS,行业共识认为,纯递归服务器直接暴露在公网会被滥用作放大攻击的跳板,allow-recursion 一定要限制在可信网段。
缓存与TTL怎么设
- 内网域名TTL可以设短,比如300秒,方便改IP后快速生效。
- 公网域名缓存交给上游,本地
cache指令设300~600秒比较稳妥。 - 记录变更后,记得清理客户端缓存:Windows用
ipconfig /flushdns,Linux的systemd-resolved用resolvectl flush-caches。
高可用别省
单台DNS挂了,整个内网”能上网但打不开网页”,症状极具迷惑性,至少部署两台,客户端主备DNS分别指向,或者用keepalived做VIP漂移,主从同步用BIND的 allow-transfer 限制只允许从服务器IP拉取。
云服务器搭建DNS解析多少钱
这是被问得最多的问题之一,成本主要在三块:云主机、域名、带宽。
| 项目 | 大致区间 | 说明 |
|---|---|---|
| 入门云主机 | 年费几百元量级 | 1核2G,跑内网转发足够 |
| 域名 | 每年几十元 | .com/.cn 价格有差异,以注册商页面为准 |
| 公网带宽 | 按量或包月 | 权威解析流量小,固定小带宽即可 |
| 软件授权 | 0元 | BIND、CoreDNS均为开源 |
| 运维人力 | 隐性成本 | 主从同步、监控、补丁 |
纯内网转发场景,一台最低配云主机加开源软件就能跑起来,年成本通常在几百元区间,如果要做公网权威解析,还要考虑DDoS防护,这块才是真正拉高预算的地方。
在北京、上海这类骨干节点城市,自建DNS到运营商递归服务器的往返延迟通常能压到个位数毫秒,体验上并不比公共DNS差多少;偏远地区节点则要实测,别想当然。
上线前的验证清单
配置完别急着改全员DNS,先在本机验证:
# 直接向目标服务器查询,绕过本机配置
dig @192.168.1.10 oa.company.local A +short
# 反查
dig @192.168.1.10 -x 192.168.1.20
# Windows
nslookup oa.company.local 192.168.1.10
排错顺序建议固定成一套:先 ss -lunp | grep 53 看端口是否监听,再看防火墙与云安全组,dig +trace 看解析链路断在哪一跳,最后翻服务端日志(BIND默认在 /var/log/named/ 或syslog中)。
可以用 dnsperf 做一次压测,摸清单机能扛多少QPS,比拍脑袋扩容靠谱。
收束
搭建DNS域名解析服务器地址的核心就三步:定好权威还是转发、选对软件并按场景配好区域与转发器、放行53端口并用dig验证,把这套流程走通一次,后续无论是内网办公域名还是公网权威解析,都只是换配置而非换思路。
Q&A:DNS域名解析服务器地址常见问题
问:自建DNS服务器和直接用公共DNS,到底怎么选?
答:内网有自定义域名需求、需要统一管控解析策略、或者对解析日志有审计要求,就自建;只是普通上网、没有内部域名,用公共DNS更省事,两者也可以并存,内网DNS把公网查询转发给公共DNS。
问:DNS服务器必须用公网IP吗?
答:不一定,只服务内网就用内网IP,客户端指向它即可,只有对外提供权威解析、需要域名注册商把NS指过来时,才必须有公网固定IP并开放53端口。
问:53端口开了还是解析失败,通常卡在哪?
答:多数情况卡在三处云厂商安全组只放了UDP没放TCP;allow-query 网段写窄了导致客户端被拒;区域文件SOA序列号没递增导致从服务器不同步,按 dig @服务器IP 域名 逐层验证,能快速定位到具体环节。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810169.html