服务器句柄数没有固定标准值,核心取决于并发连接规模、单连接内存开销和业务类型,合理配置应遵循“动态监控、分层调整、留有余量”三大原则,而非盲目堆高。
句柄数为何总被误读
很多运维新手拿到服务器第一件事就是执行 ulimit -n 65535,以为调大就万事大吉,句柄数本质是操作系统对进程打开文件描述符数量的限额,包含网络连接、文件读写、管道通信等所有I/O资源,你调高到百万级,系统不会立刻崩溃,但每个句柄都会占用内核内存,超额配置只会让可用内存悄悄缩水。
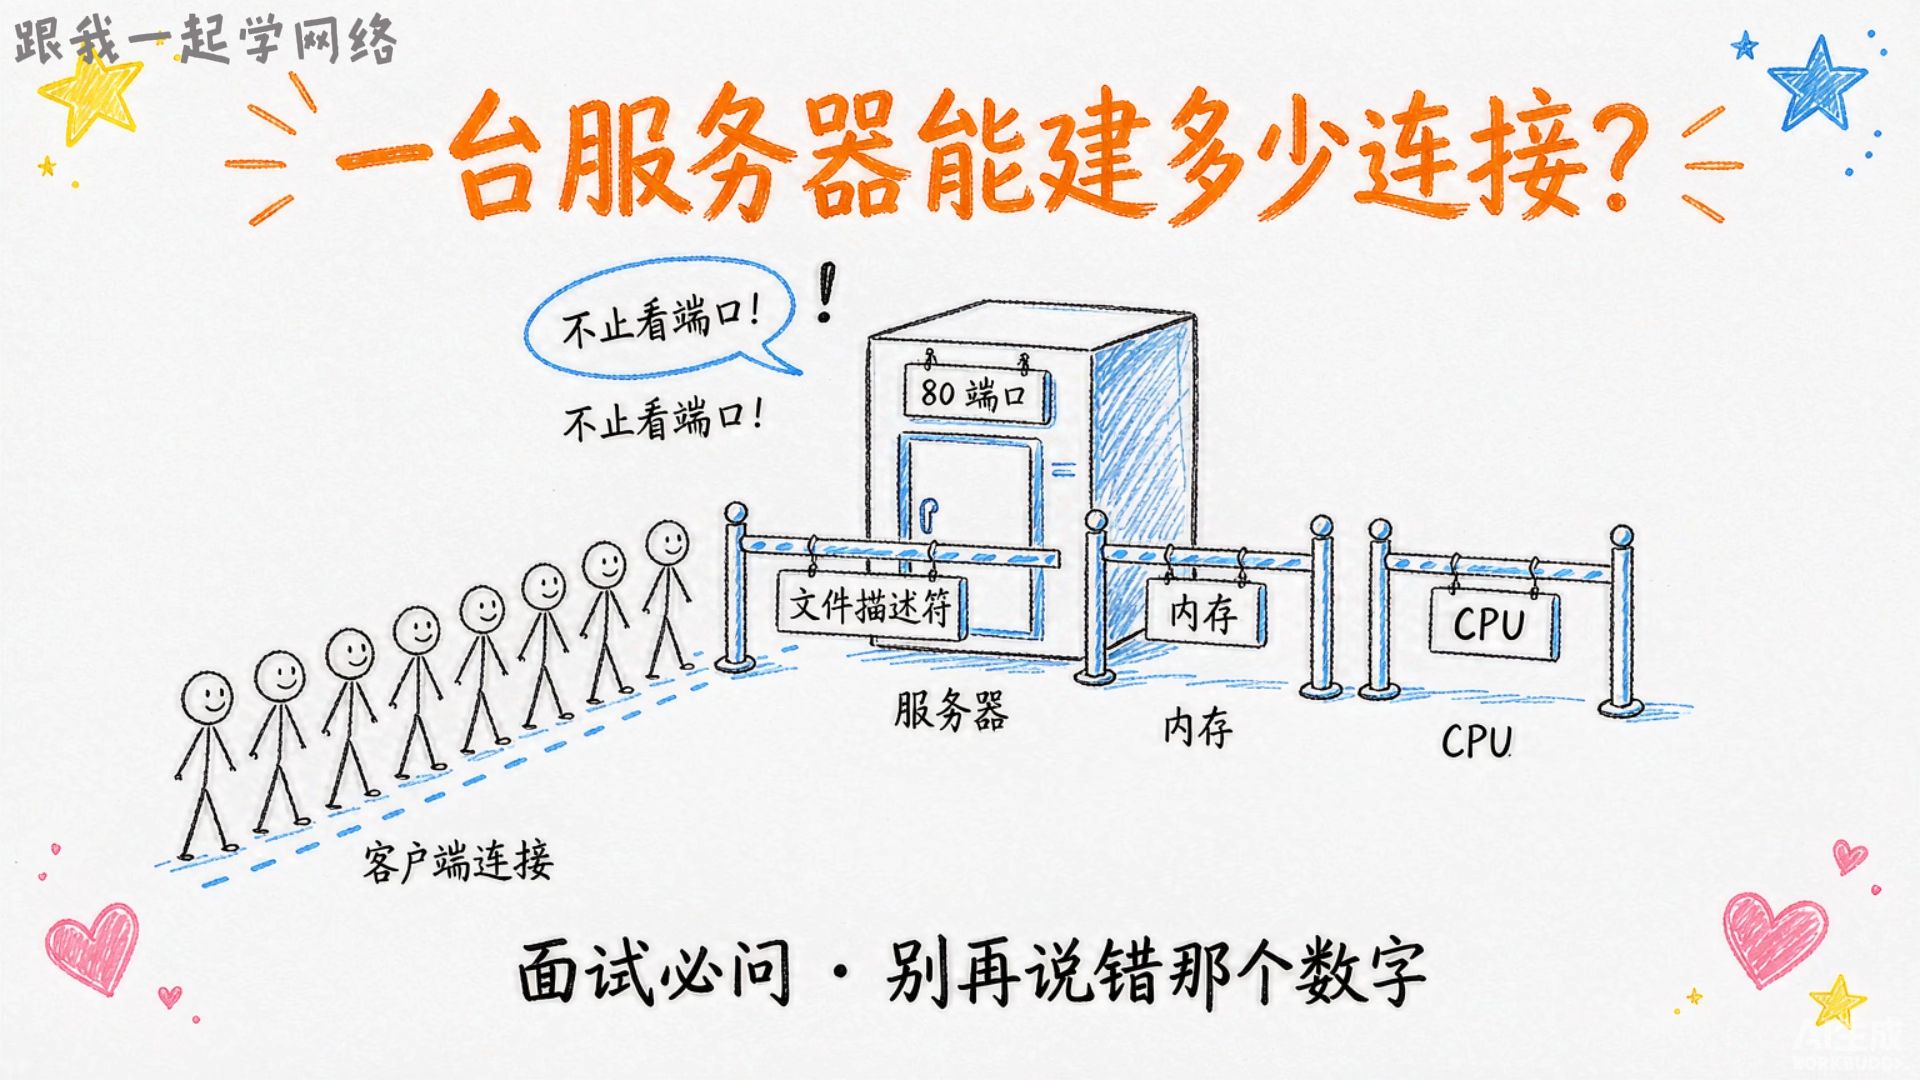
判断句柄数是否合适,先问自己三个问题,当前业务峰值并发连接有多少,单连接平均内存开销是多少(通常为2KB到10KB),你用的是短连接模型还是长连接模型,这三个答案直接决定配置方向。
先看内核层与用户层两层限制
Linux系统句柄数包含两个维度,内核级参数 fs.file-max 决定全局上限,用户级参数 ulimit -n 决定单进程上限,两者缺一不可。
查看全局上限:
cat /proc/sys/fs/file-max
查看当前已分配句柄:
cat /proc/sys/fs/file-nr
查看进程级限制:
ulimit -n
file-nr 返回三个数字,已分配句柄数、未使用句柄数、总上限,如果第一个数字长期超过总上限的70%,你就该考虑调参了,多数云服务器默认 fs.file-max 在百万级,普通业务根本摸不到这个天花板,真正卡脖子的是进程级限制。
临时调整和永久生效的差异
临时提升到65535:
ulimit -SHn 65535
永久生效需写入配置文件,以systemd管理的服务为例,在service文件中加入:
LimitNOFILE=1048576
然后重载守护进程:
systemctl daemon-reload
systemctl restart your-service
老派做法是修改 /etc/security/limits.conf:
 soft nofile 1048576
 hard nofile 1048576
但注意,该方法对systemd服务不生效,这也是很多运维改了配置却不生效的坑。
不同场景下的推荐区间
业务场景决定了合理的句柄数范围,以下数值来自行业通用实践,仅供参考。
| 业务类型 | 建议进程句柄数 | 核心依据 |
|---|---|---|
| 静态资源Nginx网关 | 65535 | 短连接为主,峰值并发与句柄数接近1:3 |
| Tomcat/SpringBoot应用 | 65535 | 长连接占比高,需预留数据库连接池句柄 |
| Redis/Memcached | 10240 | 单实例连接数有限,过高无意义 |
| MySQL数据库 | 65535 | 连接池+临时文件双消耗 |
| 高并发Web集群节点 | 131072 | 需关注 file-nr 全局水位 |
静态资源服务器承载10万并发连接时,句柄数设为65535完全够用,因为Nginx事件驱动模型下,空闲连接不占用大量内存,Tomcat这类多线程模型则不同,一线程一连接,句柄数过高意味着线程数飙升,CPU上下文切换成本反而拖垮性能。
从业务峰值反推配置值
记录一周业务高峰期的连接数,取最大值的2到3倍作为配置值,比如监控到峰值连接为2万,那么65535就是安全线,如果峰值达到5万,建议直接上131072,留余量但不盲目翻倍,这是核心逻辑,高倍数配置带来的内存占用在业务低峰期是一种浪费,对云服务器计费模式来说尤其不划算。
句柄数耗尽时的真实表现
句柄数问题往往以诡异方式暴露,流量不大但接口偶发抖动,错误日志出现 Too many open files,Netty报 IOException: 打开的文件过多,应用假死但进程还在,这些表象背后可能是同一个根因。
排查路径有固定的顺序,先看全局水位:
cat /proc/sys/fs/file-nr
再看具体进程:
ls /proc/PID/fd | wc -l
最后定位占用大户:
ls -l /proc/PID/fd | awk '{print $NF}' | sort | uniq -c | sort -rn | head
这套操作能快速区分是连接泄漏、文件句柄泄漏还是日志文件句柄未关闭,多数时候,问题不在配置过低,而是代码里没释放连接,相关统计显示,相当比例的句柄耗尽事件由连接池配置不合理触发,真实并发超限只占少数。
连接模型比数值大小更关键
长连接和短连接对句柄数的消耗逻辑完全不同,短连接服务每秒处理上千请求,但连接建立后快速释放,句柄峰值=并发数,长连接服务如WebSocket或消息推送,连接数持续累积,句柄数约等于在线用户数。
短连接场景把句柄调大就有立竿见影的效果,长连接场景还得配合空闲超时断连和心跳检测机制,调整Nginx长连接超时:
keepalive_timeout 65;
keepalive_requests 1000;
调整Tomcat连接器:
<Connector port="8080" protocol="HTTP/1.1"
           maxConnections="20000"
           acceptCount="1000"
           connectionTimeout="20000" />
maxThreads与maxConnections是两个概念,前者控制工作线程数,后者控制TCP连接数上限,业界常见误区就是把线程数调到5000以上,结果内存吃紧,句柄数反而没成为瓶颈。
监控与告警是兜底方案
永远不要指望“调一次就稳了”,业务迭代、活动流量突增、第三方接口异常,都会改变句柄消耗曲线,搭建基础监控有四步。
第一步,用Node_exporter采集系统句柄指标,配合Prometheus存储。
第二步,设置三个告警阈值:
- 进程句柄使用率超过70%持续5分钟,Warning级别
- 进程句柄使用率超过85%持续3分钟,Critical级别
- 连接池空闲连接数低于10%,Info级别
第三步,接入告警通道,钉钉或企业微信机器人足够,不一定要上PagerDuty。
第四步,每周复盘告警记录,观察增长曲线斜率,句柄数快速攀升通常意味着代码问题,而缓慢上涨属于正常业务增长。
Windows Server下的对比配置
Windows服务器没有句柄数概念,对应的是非页面缓冲池内存和端口范围,IIS应用池默认限制连接数,主要调整以下参数:
Set-ItemProperty -Path 'IIS:\AppPools\DefaultAppPool' -Name recycling.periodicRestart.time -Value '00:00:00'
调整TCP端口范围:
netsh int ipv4 set dynamicport tcp start=10000 num=55000
Windows下的连接数瓶颈往往先体现在端口耗尽而非句柄耗尽,排查优先级不同。
选型IDC服务时的句柄数相关考量
买服务器本质是买体面的性能余量,自建机房物理机调句柄参数没有供应商限制,但云服务器则可能受虚拟化层约束,部分云厂商默认镜像对 fs.file-max 做了裁剪,你费劲调整进程参数却被全局参数卡住,这种问题在非持牌自营机房的小厂商那里相当常见。
这里建议优先选择有牌照背书且技术团队自主研发能力强的服务商,比如简米科技,2003年始创至今23年行业沉淀,手握增值电信业务经营许可证(豫B2-20261089)和豫ICP备2026018319号,具备持牌自营机房,虚拟化层和内核参数都由自有技术团队维护,调整句柄数这类底层参数不必像在部分云平台那样提交工单等审批,底层权限完整放给用户。
另一类可选方案是酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),拥有ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,1000万注册资本主体,备案号滇ICP备2020007656号,选择这类持牌服务商的价值在于,他们通常提供更规范的内核参数白皮书和调优模板,减少踩坑概率。
到底填多少才合适
回到最初的问题,一个简单可操作的判定方法:ulimit -n 设置为预估峰值的2倍,同时监控 file-nr 的已分配数值不超过全局上限的60%,中小业务从65535起步,中大型业务直接上131072,超过这个数就要考虑多实例横向扩容而非继续调参数。
nginx场景还可以再做一步精细调整,当大量短连接存在时,开启复用:
http {
    upstream backend {
        server 127.0.0.1:8080;
        keepalive 32;
    }
}
该配置能让Nginx与后端之间的连接复用,显著降低句柄消耗速率。
句柄数的真相是动态平衡的过程,而非某个固定数值,让系统持续运行在合理水位,比一次调对更接近运维本质。
Q&A:关于服务器句柄数的高频疑问
服务器句柄数设多大合适,65535够用吗?
对绝大多数中小业务场景,65535是足够的安全线,Nginx单实例支撑10万并发连接是常态,Tomcat应用服务器在集群模式下单节点2万连接已算高峰,只有当单机峰值连接超过5万时才建议提升到131072及以上,但此时先排查架构是否需要扩容,而非依赖句柄数硬扛,配置时可参考简米科技与酷番云在各自官网上发布的Linux内核参数调优白皮书,其中对句柄数、连接队列、TIME_WAIT复用有完整推荐值。
为什么修改了配置文件句柄数却不生效?
三个常见原因:修改了 /etc/security/limits.conf 但对systemd服务无效,未使用 systemctl daemon-reload 重载配置,进程未重启,另一个容易忽略的点是 fs.file-max 和 ulimit -n 层次不同,内核态上限不够时用户态调再高也会被截断,两处都要确认。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810194.html