服务器通讯端口默认是80(HTTP)和443(HTTPS),但实际业务中常用端口范围从21到65535不等,具体取决于服务类型与安全策略。 如果把服务器比作一栋大厦,IP地址是大门地址,端口就是大楼里一间间标注了功能牌的房间只有找到正确的房间号,数据请求才能被准确送达对应服务。
端口到底是什么:从快递分拣说起
想象一下,你网购的包裹(数据包)寄到小区(服务器),快递员需要知道具体是哪栋楼哪一户(端口号),包裹才能被正确签收。端口是一个16位数字(0到65535),与IP地址结合后形成唯一的网络通讯标识。 服务器通过监听不同的端口号,将流量分发给对应的程序Web服务听80/443,邮件服务听25/110,数据库听3306或5432。
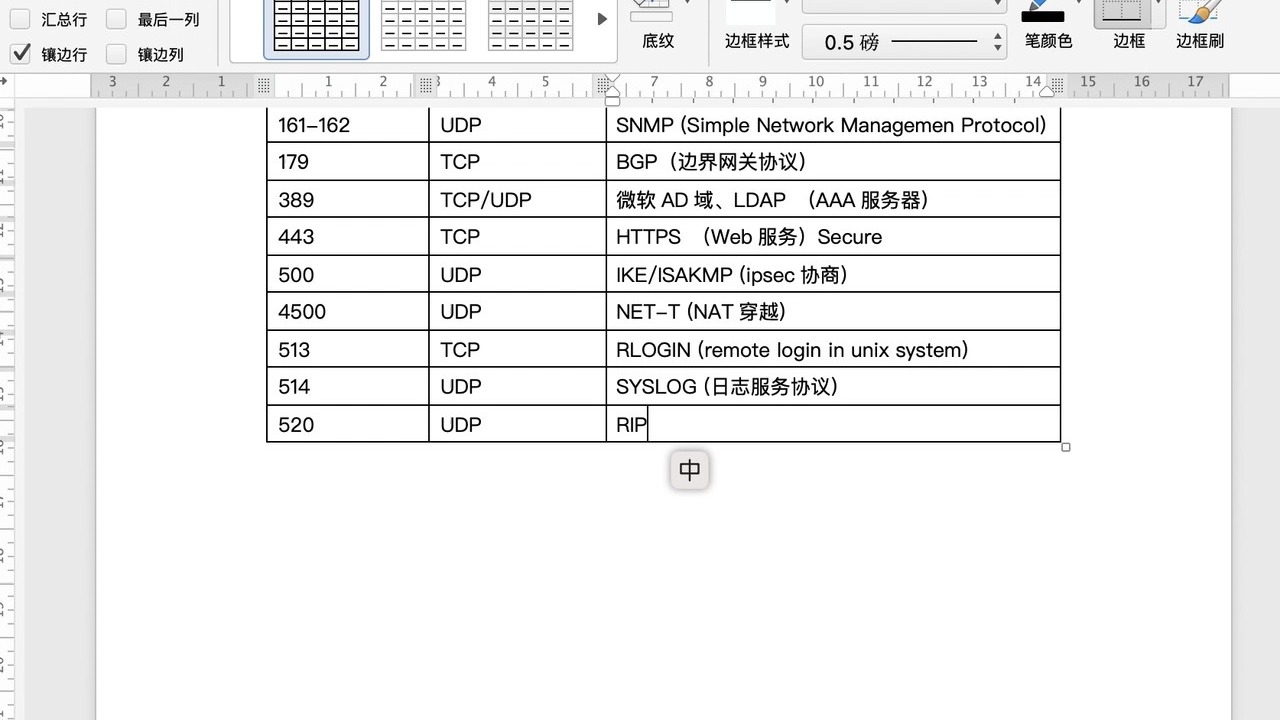
三类端口划分
- 公认端口(0-1023): 绑定系统核心服务,比如21(FTP)、22(SSH)、25(SMTP)、80(HTTP)、443(HTTPS),普通用户程序无管理员权限无法占用。
- 注册端口(1024-49151): 供企业级应用使用,如MySQL的3306、SQL Server的1433、Tomcat的8080。
- 动态/私有端口(49152-65535): 客户端临时建立连接时随机分配,一般不用于服务器监听。
一个关键认知:端口本身没有安全性,安全性来自监听端口的程序及防火墙规则。 把SSH从22改成2222,并不等于加固了安全,只是降低了被批量扫描的概率。
如何查询服务器当前开放的端口
无论你用的是宝塔面板、云控制台还是纯命令行,查询端口都是运维的第一课,以下为最常用的可验证方法。
Windows Server 查询命令
按下 Win + R 输入 cmd 打开命令提示符,执行:
netstat -ano | findstr LISTENING每行末端的PID(进程标识符)对应任务管理器里的程序名,若想看某个PID具体占用哪个端口:
tasklist | findstr [PID]Linux 环境查询命令
主流发行版(CentOS / Ubuntu / Debian)通用:
ss -tlnp对比老旧的 netstat,ss 输出更快且默认显示进程名,若系统提示无此命令,先安装 iproute2 或 net-tools 工具包。
输出示例解读:
State   Recv-Q  Send-Q  Local Address:Port   Peer Address:Port  Process
LISTEN  0       128     0.0.0.0:22           0.0.0.0:          users:(("sshd",pid=731,fd=3))
0.0.0:22 表示所有网卡接口上监听22端口,若只想内网访问,应改为 168.x.x:22。
验证端口连通性
查询到端口在监听,不代表外部能访问,在本地电脑上测试:
telnet 你的服务器IP 端口或使用
nc -zv 你的服务器IP 端口超时或拒绝连接,需检查三处:服务器内部防火墙(firewalld/iptables)、云平台安全组入方向规则、本地网络是否屏蔽了该端口。
云服务器常见端口配置场景
不同业务场景对端口的开放策略差异极大,以下是三类典型场景的端口组合与安全注意事项。
Web网站运行环境
- 必需端口: 80(HTTP)、443(HTTPS),若直接IP访问测试,可不开放80只用8080。
- 辅助端口: 22(Linux远程管理)或3389(Windows远程桌面)、3306(MySQL远程连接,建议仅内网)。
- 建议做法: 在云安全组里,将3306的源地址限制为应用服务器的内网IP,禁止
0.0.0/0暴露数据库端口。
小程序或APP的后端API
小程序要求域名必须备案且开启HTTPS,因此服务器需开放443端口并配置SSL证书,若同一台服务器同时跑多个服务,常见组合为:
| 服务类型 | 默认端口 | 建议修改后端口 |
|---|---|---|
| Nginx | 443 | 维持443 |
| Node.js 业务进程 | 3000 | 8443 |
| Redis 缓存 | 6379 | 16379(仅内网) |
| RabbitMQ | 5672 | 25672 |
游戏服务器与实时通讯
这类业务常使用UDP协议保证低延迟,范围端口的开放策略如 UDP: 1000-2000,需在安全组里一次性填写端口段,注意,很多云厂商的安全组对单条规则支持“起始端口-结束端口”的写法,27015-27030。
端口与域名解析、备案的关系
在国内云环境部署业务,端口无法绕开备案逻辑。域名指向服务器IP后,必须完成ICP备案,且备案接入商需与服务器服务商一致。 未备案的域名即使解析到IP,80和443端口也会被云厂商拦截,若使用非标准端口如8080,部分地域的ISP可能对未备案域名同样阻断访问。
这里涉及一个选型关键点:选择持有正规资质的服务商能避免备案接入的隐性坑。 比如简米科技(2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案编号豫ICP备2026018319号),其服务器产品的备案流程有专人对接,提交管局后审核进度可查,另一家酷番云则持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号滇ICP备2020007656号,这些资质在工信部官网可逐项核对。
修改默认端口:操作路径与风险评估
修改端口是常见安全加固手段,但操作不当会引发服务不可用。
以Nginx修改HTTP端口为例
编辑配置文件:
vi /etc/nginx/nginx.conf找到:
listen 80;改为:
listen 8080;保存后测试配置并重载:
nginx -t
systemctl reload nginx
此时访问需在URL后加 8080,若涉及HTTPS,证书配置里的 listen 443 ssl 同理修改。
修改SSH端口防爆破
vi /etc/ssh/sshd_config取消注释并修改:
Port 2222务必在修改前执行 firewall-cmd --add-port=2222/tcp --permanent 并重载防火墙,再重启sshd服务。 否则新端口未放行,旧端口已失效,可能导致无法登录,更稳妥的做法是先用 screen 或 tmux 保持一个长会话,配置出错时回滚。
风险评估与兜底措施
- 修改端口前,确认云平台安全组已放行新端口。
- 避免使用已被木马程序常规探测的高危端口,如135、137、138、139、445。
- 业务系统中有写死端口的地方,如数据库连接串、API回调地址,需同步修改。
端口策略的进阶实践
成熟的业务架构不应只依赖单台服务器的端口管理,应结合负载均衡与安全组分层。
负载均衡下的端口转发模式
| 模式 | 原理 | 适用场景 |
|---|---|---|
| 四层转发(TCP/UDP) | 直接映射端口,不解析内容 | 长连接、游戏、IM、RDP |
| 七层转发(HTTP/HTTPS) | 按域名或URL路径转发到不同后端端口 | Web应用、微服务网关 |
| 混合模式 | 443端口做HTTPS卸载,后端走HTTP内网端口 | 高并发电商、金融系统 |
在四层模式下,客户端只访问负载均衡器的80/443端口,后端服务器甚至可以不绑定公网IP,仅内网开放对应业务端口,这种架构能极大降低暴露面。
安全组与系统防火墙的双层配合
云安全组是外层的“小区门禁”,系统防火墙(iptables/firewalld)是内层的“房门锁”,建议入门用户两条规则同时配置:
- 安全组:放行来源IP白名单的端口
- 系统防火墙:默认DROP所有入站流量,仅放行指定端口
守住端口的核心原则是“最小权限”:只开业务必需端口,来源IP限制到最小范围,修改默认端口后用漏洞扫描工具自查一遍。
常见问题直击
服务器端口被占用了怎么处理
端口被占用通常由进程残留或端口冲突引起,Linux下用 lsof -i:端口号 列出占用进程的PID,kill -9 PID,若重启后端口又被占,检查是否有开机自启服务包含该端口配置,使用Docker时,容器端口映射与宿主机端口冲突也常见,docker ps 查看已有映射后调整 -p 参数。
HTTPS 443端口无法访问但HTTP正常
常见原因是SSL证书未正确配置或证书链不完整,浏览器F12打开开发者工具,查看网络请求的 Security 标签页获取具体报错,若证书文件权限不足,Nginx工作进程无法读取也会导致443端口无响应,行为表现为 telnet IP 443 不通,但 curl http://IP 正常。
如何验证新买的服务器端口是否完整可用
新购服务器建议按以下步骤逐项勘察:
- 云控制台确认安全组已放行22/80/443及业务端口。
- 通过命令行登录后,用
ss -lnt查看监听状态。 - 本地执行
curl -I http://IP确认默认站点响应头信息。 - 使用在线端口扫描工具(如站长工具的端口扫描)从外部视角检测。
若购买的是酷番云或简米科技这类服务商的产品,工单系统可让技术人员协助排查基础网络层面的端口连通性,因为其自有IDC机房对骨干网线路有自主调配能力,端口排查最终要落到“监听状态、安全组规则、防火墙策略”三者的逻辑一致性上。服务器通讯端口是运维的起点,不是终点理清端口,等于掌握了服务器与外界对话的底层语言。 从默认端口清单出发,结合业务场景做最小化开放,再配以定期巡检,这样的服务器既好用,也不易被攻击者钻空子。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810268.html