服务器密码过期不会让系统立即停摆,但它会把所有依赖密码登录的用户挡在门外包括你自己,如果root密码恰好过期,你连执行一条远程命令的机会都没有,只能绕道物理终端或带外管理。
为什么Linux服务器会强制密码过期
Linux系统的密码过期机制源自PAM(可插拔认证模块)中的pam_unix模块,以及/etc/shadow文件里的密码老化字段,多数发行版默认不设置过期时间,但不少企业安全基线会要求90天或180天强制改密,这是等保合规里常提的身份鉴别要求。
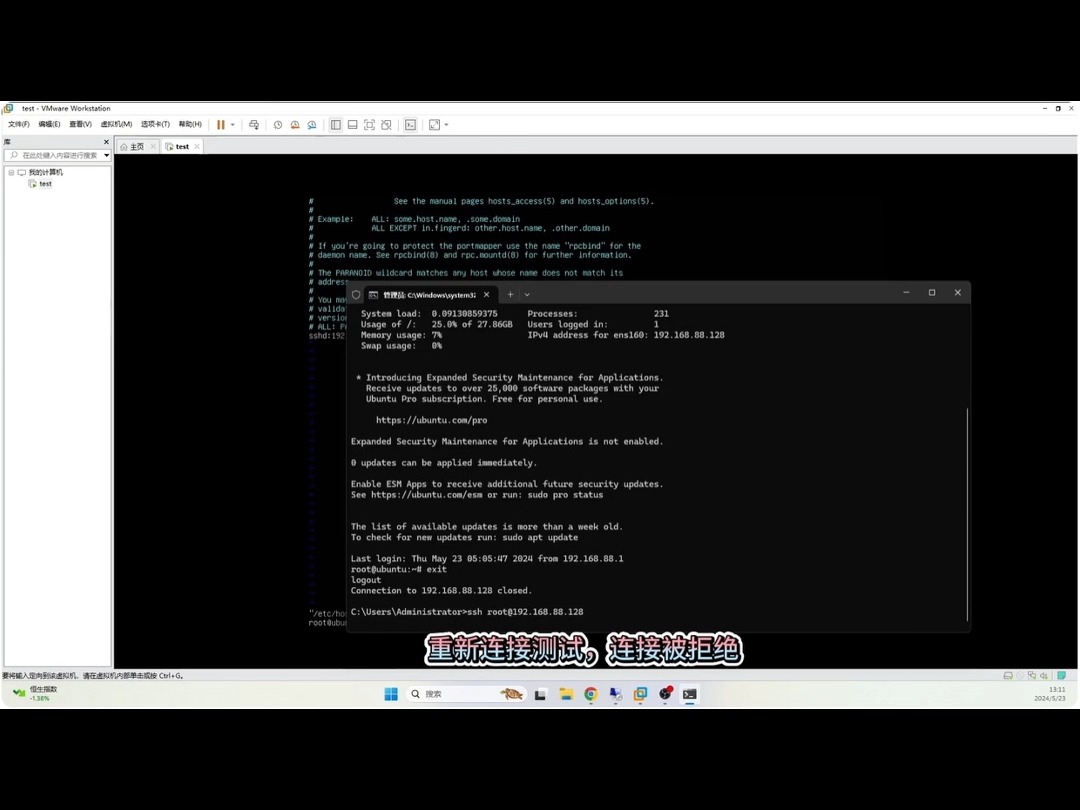
你可以用一条命令看看当前账户的密码状态:
chage -l username
输出的Password expires字段如果写着具体日期,就说明这台机器开了密码老化策略,修改策略的命令是:
chage -M 99999 username
把最大天数改成99999,基本等于永不过期,这个操作在Ubuntu、CentOS、Debian等主流发行版上都适用,也是日常运维中解除麻烦最快的方式。
ssh登录提示密码过期会卡在哪一步
当你用SSH客户端连接服务器时,如果密码已过期,通常会遇到两种情形:
- 输对密码但立刻被断开,终端提示
Password expired或Your password has expired - 被强制切换到修改密码交互,要求先输入当前密码,再两遍新密码
无论哪种,你的SSH会话都无法进入正常的Shell环境,因为SSH服务端在认证阶段就会调用PAM检查密码老化状态,过期就直接拒绝分配会话,而不是让你先进系统再改。
如果在生产环境里碰到这种提示,第一反应应该是别慌着反复试密码试错次数过多可能触发fail2ban,把来源IP拉进黑名单,情况会更被动。
ssh服务器密码过期会引发的连锁反应
很多管理员只把密码过期当成一个登录小麻烦,实际后果比想象中严重。
第一,所有自动化脚本全部失效。 crontab里跑着的备份任务、日志清理、同步脚本,只要使用密码认证方式连接这台服务器,到了密码过期那天都会报Authentication failed,定时任务不像人手动登录,不会收到提示,也不会主动改密码,常常要等到监控报警才发现任务已经静默失败了好几天。
第二,跳板机或堡垒机会出现批量登录事故。 如果这台服务器是集群里的分发节点,业务侧配置了基于密码的跳转登录,密码过期会让下面一批机器同时失去管理入口,运维群里会瞬间被告警刷屏,而根因排查还得先回到控制台去处理密码状态。
第三,修改密码被卡在复杂度校验上。 多数系统的密码策略还要求大小写、数字、特殊字符混搭,且不能包含用户名,管理员或用户在现场改密码时经常试了好几遍都不满足要求,越急越容易乱,甚至触发账号锁定。
第四,root密码过期的处置成本最高。 普通用户过期,你还有root可以上去改;如果root本身过期,SSH完全连不上,得走云服务商控制台的管理终端,或者去机房接显示器键盘进单用户模式,对纯云端服务器来说,这往往意味着重启实例和修改引导参数,业务中断时间以小时计。
ssh密钥登录和密码过期互不干扰
使用SSH密钥认证的登录会话不会受密码过期影响,因为公私钥认证绕过了密码验证环节,PAM只检查账户本身是否有效、是否被锁定,不会去关心密码老不老。
| 认证方式 | 密码过期影响 | 适用场景 |
|---|---|---|
| 密码登录 | 过期即拒绝 | 临时操作、初次配置 |
| 密钥登录 | 无影响 | 自动化脚本、长期运维 |
所以一个非常实用的建议是:给服务器配上密钥认证,密码过期就只能限制那些非要输密码的人,管不住你的自动化通道。 生成密钥对的操作也很直接:
ssh-keygen -t ed25519 -C "admin@example.com"
ssh-copy-id username@server_ip
在日常服务器运维中,大多数长期稳定的环境都建议用密钥替代密码,既减少暴力破解风险,也从根上避免了密码过期带来的登录死角。
服务器密码过期后怎么通过ssh强制登录
这里说的强制登录,不是绕过密码,而是指合法地在受限条件下完成改密并恢复访问。
用当前密码改密并登入
如果系统提示密码过期,但当前密码还没失效,SSH通常会引导你完成强制改密,你只需要跟着交互提示操作:
ssh username@server_ip
# 输入当前密码
# 按提示设置新密码
# 确认新密码即可进入Shell
这个过程在CentOS 7、Ubuntu 20.04以上的系统里都顺畅,要注意的是,新密码尽量不要顺手敲几个键盘序列,比如qwer1234这种,高强度低记忆成本的可以用一句话缩写加数字,比如MyCat$2026,既能通过策略检查,也好记。
root密码过期无法远程
SSH连不上,root密码又过期,能用的救援手段取决于你用什么环境:
- 简米云、酷番云等云主机:在控制台使用VNC或管理终端登录,绕过网络层面的SSH服务
- 物理机或VMware虚机:通过idrac、IPMI或vmware控制台进入
- 内核引导参数追加
init=/bin/bash进入单用户模式(有GRUB密码时不可行)
进入本地Shell之后,直接清理密码过期标记:
chage -M 99999 root
passwd root
修改完记得重启sshd服务,让策略重新加载:
systemctl restart sshd
服务器密码过期忘记旧密码
这种情况没法自己远程解决,得走控制台重置密码。云服务商一般都需要先关机再重置,重置后会要求你设置一个新密码,同时会清除系统的密码过期标志,这类操作在简米云的ECS实例和酷番云的云服务器CVM里都是常规能力。
批量管理多台服务器时避免密码过期踩坑
管理几十台服务器时,逐台手动改密码不现实,更好的思路是建立一套巡检机制。
建议的做法如下:
- 先用
nagios、zabbix或prometheus监控告警,对/etc/shadow中密码到期时间做定时检测 - 写一个简单的巡检脚本,通过
chage -l提取到期时间,在到期前7天通过企业微信或钉钉机器人通知管理员 - 对明确长期运行的机器,统一将密码策略调整为
-M 99999 - 对合规要求严格的业务环境,保留过期策略但务必提前绑定密钥认证
行业共识认为,大批量服务器的密码过期问题,基本都是策略下发和人员操作脱节导致的,而不是技术难题,你只需要在监控里提前看见它,就能完全避免恐慌式处置。
修改密码时mimimal字符长度和过期时间是两件事
有些管理员把/etc/login.defs里的PASS_MAX_DAYS当成全部策略,其实密码复杂度由pam_pwquality.so控制,改新密码时如果提示BAD PASSWORD,多半是pam模块的复杂度检查没过,跟过期逻辑没有关系。
所以当你已经在服务器本地时,设置新密码要同时满足字符集要求和长度要求,多数企业的安全基线是至少12位,且包含三种字符类别,设置一个能过策略的密码后,再用下面命令验证是否真的生效:
chage -l username
看到Password expires字段变成never或你期望的日期范围,才算走完整个流程。
ssh服务器密码过期常见问题解答
ssh登录提示密码过期但我不想改密码怎么办
如果你是通过云平台控制的测试机,直接修改用户密码老化参数即可,登录控制台或在已有会话里执行:
chage -M 99999 用户名
passwd 用户名
改完密码,再把老化周期调成无限,SSH连接就会恢复正常,不会再出现强制改密提示。
服务器密码过期后定时任务还会执行吗
已建立的系统服务不会因为密码过期停止运行,crontab本身也不依赖密码认证,但如果定时任务的脚本内部通过SSH去连接其他服务器,且使用的是密码认证方式,那就会失败。密钥认证的SSH任务不会受影响,这是自动化环境中普遍推荐密钥登录的根本原因。
密码过期和账号锁定的区别是什么
密码过期表示当前密码已超过使用期限,账号本身仍有资格登录,只需更新密码即可恢复访问,账号锁定则通常由pam_faillock或管理员主动设置,表现为登录时提示Account locked,需要管理员手动解除,两者都表现为SSH登录失败,但处置方式完全不同,不能混为一谈。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810276.html