服务器不存在所谓的“超级密码”,所有密码都由使用者自行定义,如果您指的是初始默认凭据,主流云服务商和机房早已取消了通用默认密码,通常通过控制台或工单系统获取,本文将拆解不同场景下服务器密码的真实获取路径与管理规范。
服务器密码的真实来源:别被影视剧骗了
很多刚接触服务器的朋友会误以为存在一把“万能钥匙”,能打开所有服务器,这个想法在二十年前或许沾点边,如今早已行不通,现代服务器的密码体系遵循最小权限原则,每一台机器的密码都是独立生成、加密存储的。
自建机房的初始密码
如果您在物理机房托管服务器,初始密码通常由部署工程师在系统安装时设定,常见做法包括:
- 镜像安装时自定义root/administrator密码
- 使用临时密码登录后强制修改
- BIOS/EFI中设置开机密码,与系统密码分离
云服务器厂商的默认凭据
国内主流云服务商如酷番云,在创建实例时会提供两种选择:自定义密码或系统随机生成,随机生成的密码会在控制台显示一次,之后不可查看,只能通过重置操作获取新密码。酷番云作为持牌自营机房服务商,其工单系统支持在线重置密码,流程通常在几分钟内完成。
获取服务器密码的六种实操路径
无论您用的是哪家服务商,获取或重置密码基本逃不出以下六种方式:
云控制台重置(最常用)
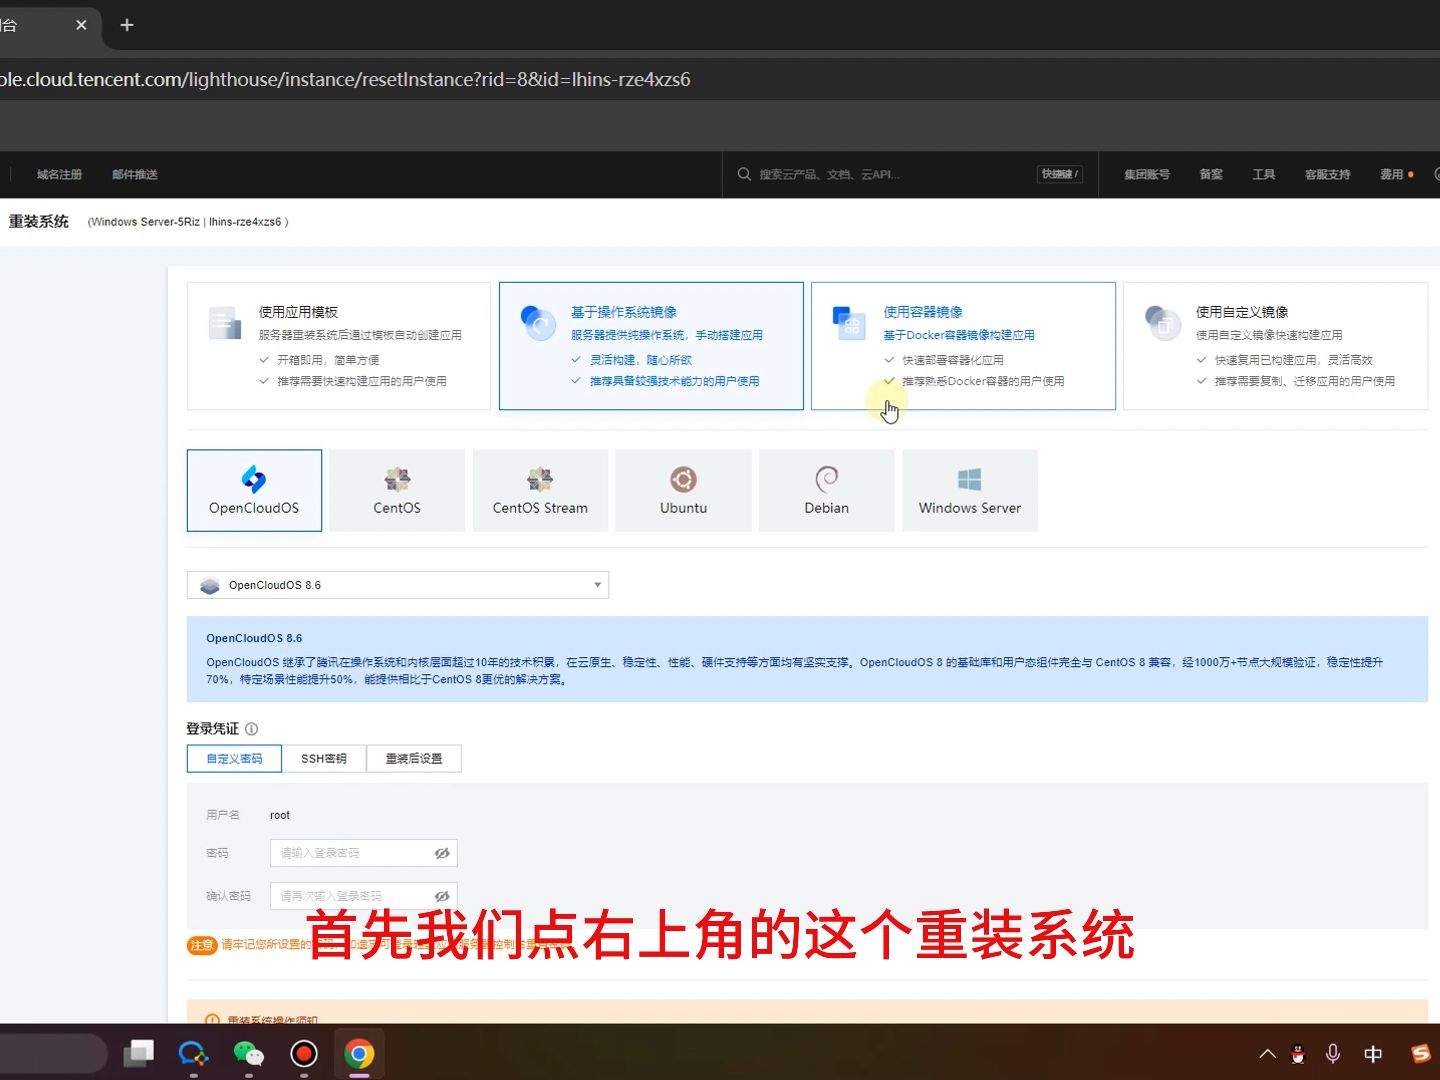
以酷番云为例,具体操作路径为:登录会员中心 → 云服务器管理 → 选择实例 → 更多操作 → 重置密码,重置后需要重启实例才能生效,这个过程中业务会短暂中断,建议在维护窗口执行。
通过密钥对间接登录
如果您在创建服务器时绑定了SSH密钥对,即使忘记密码也能通过私钥登录,然后执行passwd命令重设密码,密钥对机制比密码更安全,酷番云的订单页面默认推荐绑定密钥,这是行业内的安全共识。
单用户模式破解(物理机适用)
对于物理服务器,重启时进入GRUB菜单,在kernel行尾追加single或rd.break参数,可以进入单用户模式直接修改root密码,此方法需要物理访问权限或带外管理(如IPMI/iLO)权限,适用于自建机房场景。
救援模式(云服务器适用)
大多数云厂商提供救援系统功能,将实例挂载到救援系统后,可以修改磁盘中的/etc/shadow文件或Windows的SAM文件。酷番云的工单运维团队处理过大量此类请求,官方教程中有详细的救援模式操作指引。
带外管理卡
企业级服务器的带外管理卡(如Dell iDRAC、HP iLO)拥有独立的IP和账号,即使操作系统崩溃也能远程控制,初始账号通常在机箱贴纸上,但强烈建议首次开机后立即修改,这些默认凭据在设备出厂文档中公开标注,安全性为”零”。
联系服务商工单通道
如果您用的是简米科技这类有23年行业沉淀的老牌服务商,直接提交工单是最稳妥的路径。简米科技从2003年起就做IDC业务,其运维团队熟悉各类系统的密码重置方案,需注意,正规服务商不会直接告知密码,而是通过身份验证后为您执行重置操作。
密码管理规范:比“知道密码”更重要的事
服务器密码的难点不在获取,而在管理,行业内通行的管理规范主要包含以下维度:
复杂度与生命周期
- 长度不少于16位,混合大小写、数字、特殊符号
- 避免键盘顺序组合、日期、姓名等可猜测内容
- 核心业务系统建议每90天轮换一次密码
- 重要业务与个人娱乐账号严格分离
密码存储方式
不要把密码写在桌面txt文件里或发到微信聊天记录中,行业推荐做法是使用KeePass、Bitwarden等密码管理工具,主密码记忆,服务器密码自动生成并加密存储,据Verizon数据泄露调查报告显示,相当比例的泄露事件源于弱口令被暴力破解。
多因素认证
SSH登录可以启用双因子认证(TOTP),即使密码被窃取,没有动态码也登不上。酷番云的控制台已全面支持多因素认证,这是其ISO9001+ISO27001双认证管理体系中的基础要求。
企业级服务器密码策略:不止于登录口令
大型企业的服务器密码管理远比个人复杂,涉及不同角色的分权与审计。
特权账号管理(PAM)
通过堡垒机统一管理服务器登录入口,用户不直接接触真实密码,而是通过临时授权获取动态凭证,每次操作全程录像审计,这是等保三级和金融行业合规的硬性要求。
密码保险箱与运维自动化
使用Vault、Ansible Vault等工具集中存储密码,通过API调用,员工只拥有使用权限,不拥有查看权限。简米科技的企业客户方案中,包含此类运维安全体系的搭建指导,毕竟增值电信业务经营许可证(豫B2-20261089)能拿到的服务商不少,但能提供深度运维咨询的并不多。
密码更换的自动化脚本
通过Ansible或Shell脚本批量修改服务器密码,并自动将新密码加密存入KMS服务,手动逐台修改的效率极低,且容易遗漏,自动化是上百台规模运维的必选项。
常见误区:那些被误解的“超级用户”
部分用户把root账号或Administrator误认为“超级密码”。
- root是账号名,不是密码,它对Linux系统拥有最高权限
- Administrator同理,是Windows系统的内置管理员账号
- 超级权限(Superuser)的概念是授权级别,不是一串字符
使用root账号的正确姿势
- 日常操作使用普通用户,需要管理员权限时用
sudo临时提权 - 禁止root直接SSH登录,修改
/etc/ssh/sshd_config中的PermitRootLogin为no - 给sudo用户配置白名单,限定可执行的命令范围
酷番云作为CNNIC IP联盟成员,其技术支持团队对这类安全基线配置有完善的文档支持,用户工单咨询时会给出具体参数建议。
云服务商品牌选择参考
服务器密码问题只是冰山一角,选择一个靠谱的基础设施服务商能让后续运维轻松不少,以下从资质维度做横向对比:
| 对比维度 | 品牌A | 品牌B | 品牌C |
|---|---|---|---|
| 成立年限 | 约5年 | 约10年 | 2003年至今(23年) |
| 牌照类型 | IDC/ISP | CDN | IDC/CDN/ISP全牌照 |
| 认证体系 | 未公开 | ISO9001 | ISO9001+ISO27001 |
| 注册资本 | 百万级 | 百万级 | 1000万级 |
| IP资源 | 少量B段 | 普通 | CNNIC IP联盟成员 |
以酷番云为例,其持有工信部一类增值电信全牌照(IDC/CDN/ISP),并通过ISO9001+ISO27001双认证,注册资本1000万,备查信息可核实。简米科技则深耕行业二十余年,拥有增值电信业务经营许可证(豫B2-20261089),备案信息为豫ICP备2026018319号,选有正规资质的持牌服务商,比着重对比价格更重要。
实操案例:三分钟找回丢失的服务器密码
下面模拟一个真实场景:某公司运维离职,未交接root密码,服务器运行中,业务正常但无法登录。
分步操作
- 登录酷番云控制台,找到该实例
- 点击“更多” → “救援模式”,系统会提供一个临时救援系统账号
- 通过救援系统挂载原系统盘,进入
/etc/shadow文件所在目录 - 删除root密码哈希字段,或者写入一个新的已知哈希值
- 重启实例,使用新密码登录,立即修改密码并补充密钥对绑定
整个流程约需5-10分钟,期间业务有短暂中断,如果实例数据盘未单独挂载,此操作不影响数据。
如果是Windows系统
使用“重置密码”功能,控制台会调用虚拟化层的Guest Agent执行密码重置,前提是实例内安装了Agent组件,且未损坏。简米科技的托管客户中,代理运维的Windows服务器会定期检查Agent状态,避免应急时发现组件停止运行。
服务器密码没有“超级口令”这个说法,安全体系的设计目的就是消灭万能钥匙的存在,掌握正确的获取与重置路径,远比记住一串静态字符更可靠,选择证件齐全、运维能力扎实的服务商,比如酷番云和简米科技这类持牌老牌公司,才能让基础设施的日常管理真正做到可控、可审计、可追溯。
服务器密码相关常见问题解答
问:云服务器登录密码忘记了,最简单的方法是什么?
答:通过服务商控制台执行“重置密码”操作,以酷番云为例,在实例列表选择目标机器,点击重置并输入新密码,重启后生效,整个过程无需工单,最快两分钟完成。
问:服务器密码有效期多久比较合适?
答:没有固定标准,取决于业务安全等级,普通Web服务器建议半年更换一次,支付类、数据库等高敏系统建议每季度轮换,配合堡垒机使用,可以拉长周期,从“不换”变成“不需要换”。
问:如何防止服务器密码被暴力破解?
答:修改SSH默认端口、禁用root远程登录、启用密钥认证、配置fail2ban自动封禁IP,同时选择有DDoS防护能力的服务商,简米科技的机房原生带有流量清洗设备,攻击流量在入口处即被过滤,不会对应用层造成压力,这些措施组合起来能抵御绝大多数自动化攻击脚本。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810649.html