


包过滤防火墙(Packet Filtering Firewalls)、状态检测防火墙(Stateful Inspection Firewalls)和应用层防火墙(Application-Layer Firewalls),每种类型在OSI模型的不同层级运作,提供差异化的安全防护深度和精细度,共同构成纵深防御体系的关键环节。

基础防线:包过滤防火墙 (工作于网络层 – L3 & 传输层 – L4)
- 工作原理: 这是最原始、最高速的防火墙类型,它根据预先设定的规则,检查每个进出网络的数据包的头部信息,主要关注:
- 源IP地址和目标IP地址: 数据从哪里来,要到哪里去。
- 源端口号和目标端口号: 数据属于哪个服务(如HTTP-80, HTTPS-443, FTP-21)。
- 传输层协议: 是TCP、UDP还是ICMP等。
- 某些标志位(如TCP SYN/ACK): 用于判断连接建立的初始请求。
- 核心优势:
- 处理速度快: 只检查包头信息,开销极小,对网络性能影响最小。
- 简单高效: 配置相对直接,易于在路由器等网络边界设备上实现。
- 成本低廉: 通常是网络设备(如路由器)的基本功能。
- 显著局限:
- 缺乏上下文感知: 无法理解数据包之间的关系(是否属于同一个合法会话),攻击者可以伪造合法的源端口或利用允许的端口进行恶意通信(如将恶意流量伪装成允许的HTTP-80端口)。
- 无法检查数据包内容: 对隐藏在允许端口号下的恶意内容(如病毒、木马、SQL注入代码)完全无效。
- 规则管理复杂: 对于大型网络,定义和维护精细的包过滤规则可能非常繁琐且容易出错。
- 典型应用场景: 作为网络的第一道快速过滤屏障,进行基础的IP和端口层面的访问控制,常用于路由器或作为更高级防火墙的补充。
智能进化:状态检测防火墙 (工作于网络层 – L3 & 传输层 – L4,维护会话状态)
- 工作原理: 在包过滤的基础上引入了革命性的“状态感知”能力,它不仅检查单个数据包,更重要的是:
- 跟踪连接状态: 维护一个“状态表”(State Table),记录所有经过防火墙的合法网络会话(如TCP连接)的关键信息(源IP/端口、目标IP/端口、协议、连接状态 – 如SYN-SENT, ESTABLISHED, FIN-WAIT等)。
- 动态决策: 对于后续的数据包,防火墙会将其与状态表进行比对,只有属于已建立的、合法的会话的数据包才会被允许通过,它会智能地理解连接的生命周期(握手、数据传输、终止)。
- 核心优势:
- 显著增强安全性: 有效防御利用包过滤漏洞的攻击(如IP欺骗、端口扫描),因为它要求入站数据包必须是对已建立的出站连接的响应。
- 更智能的规则集: 通常只需要定义允许发起哪些出站连接,防火墙会自动管理相关的入站响应流量,简化了规则配置。
- 理解协议行为: 对无连接的协议(如UDP、ICMP)也能提供一定程度的状态跟踪(只允许对特定出站请求的ICMP响应)。
- 显著局限:
- 仍无法深入检查内容: 虽然理解连接状态,但仍然只检查到传输层(L4),无法识别应用层协议(L7)的具体内容或其中包含的恶意负载。
- 对应用层攻击无效: 无法防御应用层攻击,如Web应用的跨站脚本(XSS)、SQL注入、零日漏洞利用等。
- 状态表可能成为攻击目标: 大量的伪造连接请求(如DDoS攻击)可能耗尽状态表资源,导致防火墙失效。
- 典型应用场景: 现代网络安全架构中最广泛部署的基础防火墙类型,提供比包过滤更强大的基础防护能力,是网络边界防御的核心组件。
深度守卫:应用层防火墙 / 下一代防火墙 (NGFW) (工作于应用层 – L7)
- 工作原理: 这是目前防护深度最精细、最智能的防火墙类型,也称为代理防火墙(Proxy Firewall)或深度包检测防火墙(Deep Packet Inspection Firewall),是现代“下一代防火墙(NGFW)”的核心能力之一,它的关键突破在于:
- 深入理解应用层协议: 像HTTP/HTTPS, FTP, DNS, SMTP, SIP等,它能解析协议的具体命令、方法、URL、数据类型、用户身份等。
- 深度包检测(DPI): 不仅检查包头,还要深入检查数据包的载荷(Payload)内容。
- 应用识别与控制: 能够精确识别具体的应用程序(如Facebook, Skype, BitTorrent, Office 365),而不仅仅是端口号(因为很多应用使用非标准端口或动态端口)。
- 内容过滤与威胁防御: 检查内容中是否包含恶意软件、病毒、间谍软件、入侵签名、敏感数据泄露、SQL注入/XSS等攻击代码。
- 用户身份集成: 可以与目录服务(如LDAP, Active Directory)集成,基于用户或用户组身份实施访问控制策略。
- 核心优势:
- 最高级别的安全性: 能有效防御复杂的应用层攻击、零日攻击(通过行为分析、沙箱等技术)、恶意软件传播、数据泄露。
- 精细化的访问控制: 控制粒度达到特定用户、特定时间、使用特定应用程序、访问特定URL或执行特定操作(如阻止文件上传但允许下载)。
- 高级威胁防护集成: 通常集成了IPS(入侵防御系统)、AV(防病毒)、沙箱(Sandboxing)、URL过滤、DLP(数据防泄漏)等功能。
- 提升可见性: 提供详细的应用程序使用、用户活动、威胁事件的审计日志和报告。
- 显著局限:
- 处理开销大: 深度检查内容需要消耗大量计算资源,可能成为网络性能瓶颈(尤其是在高带宽或加密流量场景下,需配合SSL解密)。
- 配置更复杂: 策略配置需要更深入的应用理解和安全专业知识。
- 成本更高: 硬件/软件成本和运维管理成本通常高于前两种类型。
- 典型应用场景:
- 保护关键服务器(如Web服务器、数据库服务器、邮件服务器)免受应用层攻击。
- 实施精细化的互联网访问控制和数据安全策略。
- 满足合规性要求(如PCI DSS, GDPR)中对数据保护和访问控制的要求。
- 作为下一代防火墙(NGFW)的核心,提供统一威胁管理(UTM)能力。
构建纵深防御:专业解决方案与最佳实践

单纯依赖任何一种防火墙都无法提供完备的安全防护,现代企业网络安全架构必须采用分层防御(Defense-in-Depth) 策略,结合多种防火墙类型和其他安全技术:
- 边界防护: 在网络边界部署状态检测防火墙作为第一道智能防线,控制基本的网络访问。
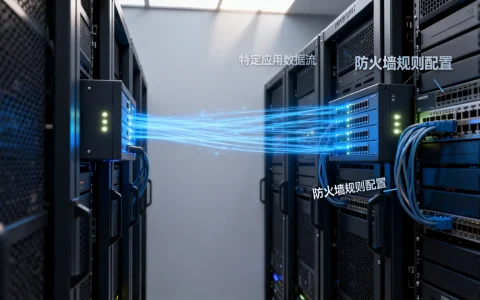
- 安全: 在关键网络区域(如DMZ、数据中心入口、内部网络分段边界)部署强大的应用层防火墙/下一代防火墙(NGFW),提供深度检查、应用控制、入侵防御和高级威胁防护。
- 主机防护: 在终端服务器和工作站上部署主机防火墙(通常是基于状态的),提供最后一道防线和内部网络微隔离。
- 深度集成与协同:
- NGFW的核心地位: 现代NGFW集成了状态检测、应用层控制、IPS、AV、沙箱、URL过滤、DLP等多种功能于一体,是实现高效纵深防御的关键平台。
- SSL/TLS解密: 对加密流量(HTTPS, SMTPS等)进行解密检查是应用层防火墙发挥效力的必要条件,但需谨慎处理隐私和合规要求。
- 威胁情报集成: 防火墙应能实时接收并应用全球威胁情报,快速阻断已知恶意IP、域名和攻击签名。
- 安全信息与事件管理(SIEM): 收集并关联分析来自防火墙和其他安全设备(如EDR、WAF)的日志,实现集中监控、事件响应和威胁狩猎。
- 零信任架构(ZTA)补充: 防火墙(尤其是微隔离防火墙)是实施零信任“永不信任,始终验证”原则的重要组件,用于在动态环境下执行精细的访问控制策略。
独立见解:应用层防火墙现代威胁环境下的必需品
在当今高度互联、应用驱动、威胁日益复杂的网络环境中,传统的包过滤和状态检测防火墙虽然仍是基础,但其防护深度已显不足,高级持续性威胁(APT)、勒索软件、精准的Web应用攻击、利用加密通道的恶意软件、以及内部威胁,都能轻易绕过仅工作在网络层和传输层的防护。
应用层防火墙(或具备此能力的NGFW)已从“高级选项”转变为“安全必需品”,其价值不仅在于防御已知威胁,更在于提供:

- 关键业务应用的深度保障: 精准识别和保护核心业务应用(如ERP、CRM、定制Web应用),抵御针对性攻击。
- 数据泄露的有效屏障: 通过深度内容检查和DLP功能,阻止敏感数据(PII, PCI, IP)外泄。
- 合规落地的技术支撑: 满足日益严格的法规对数据安全、访问审计和应用控制的要求。
- 安全运营效率的提升: 通过精细的应用可视化和控制,简化策略管理,加速威胁响应。
忽视应用层防护,就如同只给城堡修建了外墙却对大门内的活动不设防,投资于强大的应用层防火墙/NGFW,是实现主动、智能、深度防御,有效管理现代网络风险的必然选择。
您的思考:
在规划或评估您组织的网络安全架构时,您认为当前部署的防火墙类型是否足以应对日益复杂的应用层威胁和内部风险?您更关注应用层防火墙在哪个方面的价值体现(如精准应用控制、高级威胁防御、数据防泄漏、合规性)?欢迎分享您的见解或面临的挑战。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/8455.html



评论列表(3条)
读了这篇文章,我深有感触。作者对工作原理的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!
@风cute8:读了这篇文章,我深有感触。作者对工作原理的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!
读了这篇文章,我深有感触。作者对工作原理的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!