ASPNET防止页面刷新的两种解决方法小结
当用户刷新包含表单提交的ASP.NET页面时(尤其是点击浏览器刷新按钮或F5),最常见的痛点就是表单被重复提交,这会导致数据库插入重复记录、多次扣款、重复订单等严重后果,核心解决方法主要有两种:Post-Redirect-Get (PRG) 模式和Token防重复提交(Token Validation),下面深入剖析其原理、实现与最佳实践。

Post-Redirect-Get (PRG) 模式:重定向的艺术
核心原理: 改变标准表单提交后的处理流程,当用户提交表单(POST请求)后,服务器处理完业务逻辑,不直接返回结果页面,而是立即向浏览器发送一个302重定向响应,指示浏览器使用GET方法去请求一个新的结果展示页面,这样,浏览器的地址栏更新为结果页的URL,此时用户刷新页面,只会重新发起GET请求(安全且幂等),不会重新提交之前的POST数据。
ASP.NET 实现步骤:
- 表单提交 (POST): 用户填写表单,点击提交按钮,触发到服务器端某个处理程序(如
Button_Click)。 - 服务器处理:
- 在事件处理方法中执行业务逻辑(保存数据、计算等)。
- 关键步骤: 在处理逻辑完成后,立即调用
Response.Redirect("ResultPage.aspx")(或使用RedirectToActionin MVC),将处理结果(如成功消息、订单号)临时存储。
- 临时存储数据(关键): 重定向是新的独立请求,需要传递处理结果,推荐方法:
TempData(ASP.NET MVC / Core): 专为在重定向间传递数据设计,默认基于Session但读取后即标记删除。Session: 通用但需手动管理清理。Session["OrderId"] = newOrderId;然后在结果页读取。- 查询字符串 (QueryString):
Response.Redirect("Success.aspx?orderId=" + orderId);适用于简单非敏感数据。
- 浏览器重定向 (GET): 浏览器收到302响应,自动向
ResultPage.aspx发起GET请求。 - 显示结果页 (GET): 结果页 (
ResultPage.aspx) 加载,从TempData/Session/QueryString中取出数据展示给用户,此时用户刷新此页面,仅重复GET请求,安全无害。
优势:
- 彻底解决刷新重复提交: 刷新动作发生在GET请求的结果页上。
- 符合HTTP语义: GET用于获取资源,POST用于修改资源,PRG模式严格遵守此规范。
- 浏览器行为友好: 避免浏览器弹出“确认重新提交表单”的警告。
- 书签友好: 结果页URL可被收藏。
劣势:
- 需要额外请求: 多一次重定向,轻微增加延迟。
- 状态传递: 需要机制在重定向间传递处理结果(
TempData是最佳实践)。
Token防重复提交(Token Validation):令牌验证
核心原理: 在渲染表单页面时,生成一个唯一的、随机的令牌(Token),同时存储在服务器端(如Session)并作为隐藏域(Hidden Field)输出到表单中,用户提交表单时,令牌随表单数据一起POST到服务器,服务器验证提交的令牌是否有效(存在且匹配服务器存储的值),验证通过则处理请求并立即使该令牌失效,刷新页面时,表单重新加载会生成新令牌,而旧的失效令牌无法通过验证,从而阻止重复提交。

ASP.NET 实现步骤 (Web Forms示例):
-
生成并存储令牌 (GET 表单页):
// 在Page_Load (仅当!IsPostBack时)
protected void Page_Load(object sender, EventArgs e)
{
    if (!IsPostBack)
    {
        string token = Guid.NewGuid().ToString(); // 生成唯一Token
        Session["SubmitToken"] = token; // 存储在Session
        hfToken.Value = token; // 放入隐藏域 (假设HiddenField ID="hfToken")
    }
}
<!-- 在表单中放置隐藏域 --> <asp:HiddenField ID="hfToken" runat="server" />
-
提交时验证令牌 (POST 处理):
protected void btnSubmit_Click(object sender, EventArgs e)
{
    // 1. 获取Session中和表单提交的Token
    string sessionToken = Session["SubmitToken"] as string;
    string submittedToken = hfToken.Value;
    // 2. 验证:存在、匹配、未失效(此处简单验证匹配)
    if (string.IsNullOrEmpty(sessionToken) || sessionToken != submittedToken)
    {
        // Token无效:可能是重复提交、伪造或Session过期
        lblMessage.Text = "无效的请求或表单已提交,请勿刷新重复提交!";
        lblMessage.CssClass = "text-danger";
        return; // 终止处理
    }
    // 3. Token有效,执行核心业务逻辑...
    // (保存数据、下单等操作)
    // 4. 关键:立即使当前Token失效!
    Session["SubmitToken"] = null; // 或者标记为已使用
    // 5. (可选) 成功后可以PRG重定向到结果页,或直接显示成功信息
    lblMessage.Text = "提交成功!";
    lblMessage.CssClass = "text-success";
    // 6. (可选) 如果需要留在本页并允许再次提交,生成新Token
    // string newToken = Guid.NewGuid().ToString();
    // Session["SubmitToken"] = newToken;
    // hfToken.Value = newToken;
}
关键点:
- 唯一性 & 随机性: 使用
Guid.NewGuid()或强加密随机数生成器。 - 服务器存储: Session最常用,对于Web Farm/Garden,需确保Session状态共享(如SQL Server, Redis),也可用Cache(需管理过期)。
- 立即失效: 验证通过后必须立即使当前Token失效,这是防重复的核心。
- 防CSRF: 该机制同时也能有效防御跨站请求伪造(CSRF)攻击,是安全最佳实践。
优势:

- 精准拦截重复提交: 无论刷新、后退再提交,只要Token失效即被拦截。
- 增强安全性: 天然具备CSRF防护能力。
- 无需重定向: 可在提交后直接显示结果在当前页面(用户体验更连贯)。
劣势:
- 依赖服务器状态: 需要服务器存储Token,对无状态架构或分布式环境需额外设计(如分布式缓存)。
- 实现稍复杂: 比PRG需要更多代码管理Token生命周期。
- 需处理Session过期: 用户表单填写时间过长可能导致Session丢失,需友好提示。
方案对比与选型建议
| 特性 | Post-Redirect-Get (PRG) | Token防重复提交 (Token Validation) |
|---|---|---|
| 核心机制 | HTTP重定向 (302) | 服务器端唯一令牌验证与失效 |
| 解决刷新本质 | 将刷新动作转移到安全的GET结果页 | 使刷新后提交的令牌失效 |
| 额外请求 | 是 (一次重定向) | 否 |
| 服务器状态依赖 | 低 (仅重定向间传递少量数据) | 高 (需存储验证Token) |
| 实现复杂度 | 简单直接 | 中等 (需管理Token生成、存储、验证、失效) |
| 天然防CSRF | 否 | 是 |
| 用户体验 | 地址栏变化,明确进入新“页面” | 可原地显示结果,体验更流畅 |
| 最佳适用场景 | 表单提交后需要跳转到明确结果页的场景 | 需原地显示结果、对CSRF有要求、分布式环境需定制存储的场景 |
专业选型建议:
- 优先考虑PRG模式: 对于大多数标准表单提交后跳转结果页的场景(如注册成功页、订单确认页),PRG是首选且最符合HTTP规范的做法,它简单、健壮,彻底根除刷新问题,且易于理解维护,结合
TempData传递状态是ASP.NET MVC/Core的最佳实践。 - 选择Token验证当:
- 提交后需要在当前页面直接显示成功/失败信息,不希望跳转(如AJAX提交的补充/主方案)。
- 应用同时需要防御CSRF攻击,Token机制可一石二鸟。
- 应用架构是分布式(Web Farm/Garden),并且已有可靠的分布式Session或缓存方案来存储Token。
- 可结合使用: 两者并非互斥,在Token验证通过执行核心逻辑后,仍然可以使用PRG重定向到结果页,这提供了双重保障(Token防重复,PRG防结果页刷新)和更好的URL语义。
高级考量与最佳实践
ViewState不是防刷新方案!ViewState主要解决Web Forms控件的状态恢复,表单刷新时,浏览器会重新发送之前的ViewState(包含旧的控件状态),服务器依然会触发Click事件,无法阻止重复提交逻辑执行。- 禁用浏览器缓存 (谨慎使用): 通过设置响应头(
Cache-Control: no-store)阻止浏览器缓存POST页面,可使刷新时浏览器更可能提示确认而非静默重发,但这非根本解决方案,且影响性能与用户体验,通常作为辅助手段。 - 客户端提示: 在点击提交按钮后,立即用JavaScript禁用按钮(
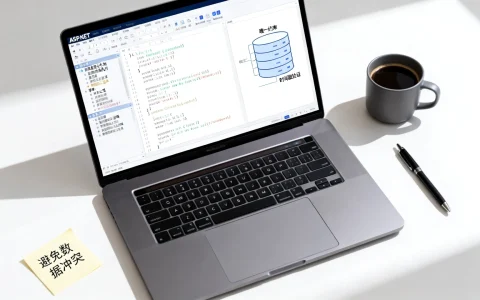
btnSubmit.Disabled = true;)并显示加载指示器,这能显著减少用户因等待而误操作导致的重复点击,提升体验,是强烈推荐的辅助手段(但不能替代服务器端方案)。 - 数据库幂等性: 核心业务逻辑(尤其涉及金钱、库存)应尽量设计成幂等(多次执行结果相同),使用唯一约束、先查询再插入、数据库事务等,这是系统健壮性的最后防线。
根治ASP.NET页面刷新导致的重复提交,Post-Redirect-Get模式和Token防重复提交是两大核心武器,PRG模式通过重定向转移刷新点,简洁规范;Token机制通过令牌验证失效精准拦截,兼具CSRF防护,理解其原理、适用场景与实现细节,结合业务需求选择或组合,并辅以客户端优化与数据库幂等设计,方能构建出健壮可靠的Web应用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/9296.html