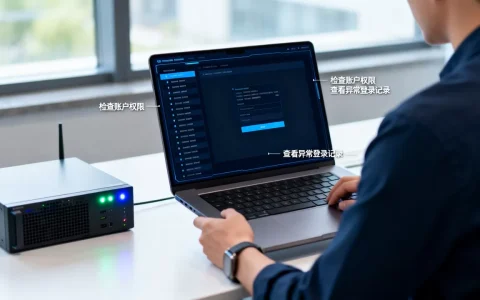
服务器后门排查方法
-
被攻击后如何核对系统账户防后门,服务器被黑怎么查后门?
被攻击后,第一优先级不是重装系统,而是立刻核对系统账户和权限,大多数隐蔽后门都以看似正常的账户形式存在,等你重装完,攻击者可能早就通过这个账户重新掌控了机器,被攻击后为什么第一件事是核对账户攻击者拿到服务器权限后,通常会在几分钟内建立一个备用账户,这个账户可能伪装成普通用户名,比如helper、support……
-
服务器安装后门怎么查,服务器被植入后门如何检测排查
服务器安装后门是极具破坏性的网络安全威胁,必须通过切断物理与逻辑访问路径、部署端点检测与响应(EDR)系统、执行深度清理与快照回滚,才能彻底消除持久化控制隐患,服务器后门攻击的底层逻辑与2026年威胁态势后门驻留的核心机制后门并非简单的恶意脚本,而是攻击者构建的持久化控制通道,在实战中,其驻留机制主要分为三类……