AWS虚拟机密钥丢失后无法直接找回,但可以通过构建临时救援实例,将原系统盘挂载后手动注入新公钥,或利用快照与系统管理工具恢复登录,最终用新密钥正常连接服务器。
为什么AWS密钥对丢失后不能直接找回
AWS的密钥对机制和传统密码体系完全不同,密钥对由私钥和公钥两部分组成,创建时AWS仅保留公钥,私钥只向用户展示一次,私钥是PEM格式的加密文件,一旦下载后丢失,云端不存在任何副本可供召回,不少用户第一次遇到这个情况时,会尝试在控制台反复点击“创建密钥对”,期望找到历史记录,实际结果是控制台只会显示新增的密钥对,原有的丢失项无法恢复,这是AWS底层设计的安全约束,不是功能缺失私钥一旦落入第三方,EC2实例的SSH认证会完全失效,所以云端宁可不可逆也不留后门,行业共识认为,密码可以重置,但密钥对本质上是离线资产的拥有凭证,遗失后唯一可靠的出路是重建访问路径,并非试图找回原文件。

密钥对的存储逻辑
密钥对生成后,公钥会注入到实例的~/.ssh/authorized_keys文件中,Amazon Linux、Ubuntu、CentOS等系统均沿用这套机制,私钥仅存在于你本地下载的.pem文件中,AWS后台数据库不存私钥内容,控制台上看到的“密钥对名称”只是一个索引标识,不是可下载的备份文件,部分用户误以为绑定同名密钥对就能重新连接,其实同名只是便于管理,三者的对应关系早已在系统镜像创建时固定,改名不影响认证逻辑。
AWS系统设计上的安全考量
AWS不提供私钥找回接口,核心原因在于最小权限原则,如果云厂商保留私钥副本,任何拥有AWS后台权限的人员都可能通过解密私钥进入用户实例,这会彻底破坏数据私密性,同时AWS审计日志中也不会出现私钥内容,只会记录密钥对的创建时间、指纹和使用状态,这种设计的直接后果是:私钥丢失后,必须通过系统层操作来重建认证凭据,而不是指望云平台协助解密。
AWS EC2密钥找回步骤:通过临时实例重置
这是目前最常用且成功率最高的恢复方案,核心思路是利用块存储卷的可拆卸特性,把故障实例的系统盘挂到一台临时搭建的救援实例上,修改文件后重新装回,操作前建议先创建快照,防止中途误操作损坏数据。
准备工作:你需要什么
- 一台可以正常登录的救援实例(建议使用当前区域最新的Amazon Linux镜像,支持标准挂载命令)
- 与救援实例匹配的密钥对,或者通过EC2 Instance Connect直接连接
- 待修复实例的根卷ID(在控制台“卷”页面可以看到)
- 实例ID和可用区信息,确保卷与救援实例处于同一可用区才能执行附加操作
具体操作步骤
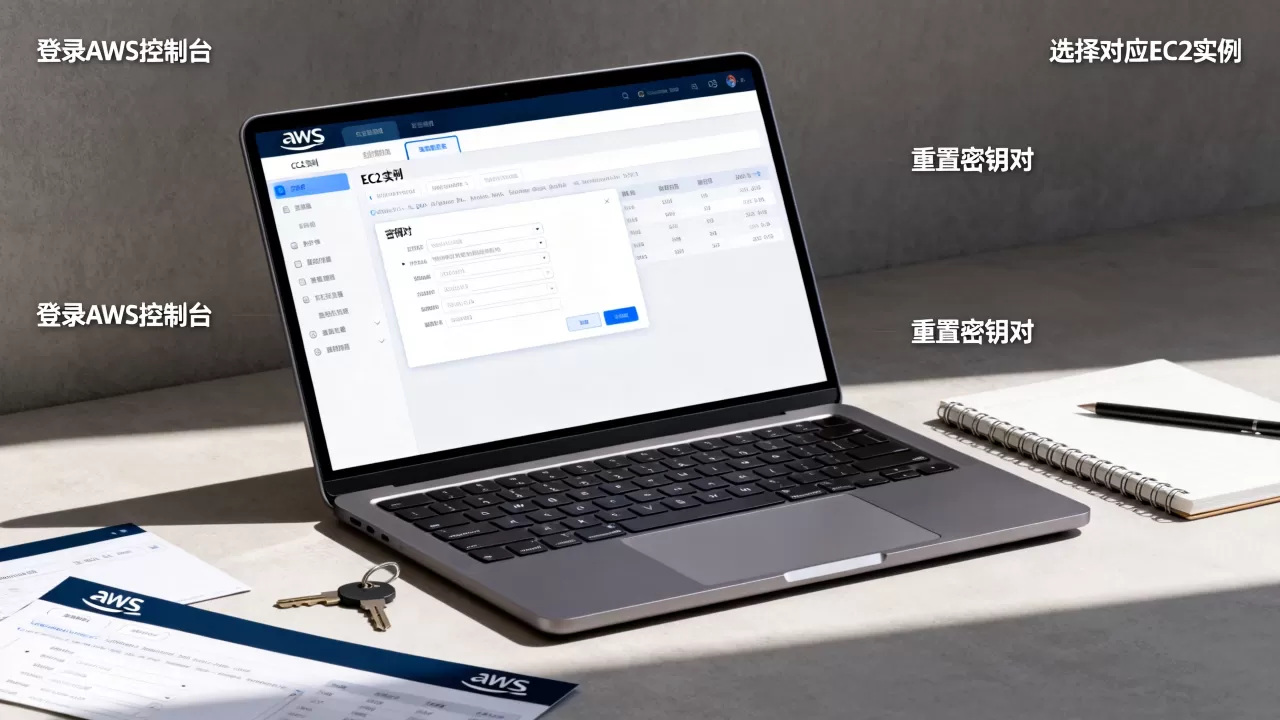
- 停住实例:在EC2控制台选中故障实例,执行“停止”操作,注意不要选“终止”,终止会直接释放计费资源并删除实例本身,卷虽保留但恢复路径会变复杂。
- 记录根卷信息:进入“卷”列表,找到与故障实例关联的那块卷,记录其卷ID(形如
vol-xxxxxxxx)和设备名(如/dev/sda1)。 - 解绑根卷:选中卷,执行“分离卷”,在菜单中找到“操作”里的“分离卷”按钮,确认后等待状态变为
available。 - 创建并启动临时救援实例:在同一个可用区创建一台新的EC2实例,选择与故障系统兼容的镜像,假设原实例是Ubuntu,救援实例也用Ubuntu,这样文件结构不会有差异。
- 附加故障磁盘:进入新实例的“卷”管理,执行“附加卷”,把刚才分离出来的卷挂载到救援实例上,设备名指定为
/dev/sdf。 - SSH登录救援实例并挂载目录:
sudo lsblk
sudo mkdir -p /mnt/recovery
sudo mount /dev/xvdf1 /mnt/recovery
不同虚拟化类型下设备名可能不同,
lsblk命令可以列出实际的盘符名称,挂载成功后,/mnt/recovery就是原实例的根目录。 - 注入新公钥:
sudo vi /mnt/recovery/home/ec2-user/.ssh/authorized_keys
把新生成的公钥内容追加到该文件的末尾一行,保存退出,如果是Ubuntu镜像,用户主目录路径对应
/home/ubuntu/.ssh/。 - 卸载并分离卷:
sudo umount /mnt/recovery
回到AWS控制台,分离这个卷,然后重新附加回原实例,设备名恢复为
/dev/sda1。 - 启动实例并验证:重新启动原实例,使用新私钥执行连接:
chmod 400 new-key.pem
ssh -i new-key.pem ec2-user@实例公网IP
不同发行版系统的差异
Amazon Linux默认用户是ec2-user,Ubuntu是ubuntu,CentOS使用centos或root,重置时务必确认原实例中的用户主目录名称,否则修改错文件依然无法登录,部分系统开启SELinux,恢复卷挂载后直接修改authorized_keys可能会触发安全上下文问题,遇到连接拒绝时可尝试在救援实例上执行sudo chcon -R -t ssh_home_t /mnt/recovery/home/ec2-user/.ssh/后再卸载。
使用快照迁移数据作为备份方案
如果停止操作失败,或者实例状态异常导致卷无法分离,快照迁移是稳妥的替代路径,先在控制台为故障实例的根卷创建快照,等待快照状态变为completed,然后使用该快照创建一个全新的实例,同时挂载一个新的密钥对,此方法可以让业务恢复运行,但公网IP会变化,如果依赖旧IP做域名解析,需要在Route 53或设备侧同步修改记录。
步骤简述:创建快照 → 从快照创建镜像 → 基于镜像启动新实例 → 连接后检查数据完整性,启动新实例时选择已有的有效密钥对即可,无需再次注入公钥,因为AMIs镜像中的authorized_keys文件默认是空白状态。
AWS密钥丢失怎么连接服务器?替代方案对比
重置步骤完成后如果不希望每次都依赖SSH私钥,AWS提供多种无需密钥的对服务器连接方式,适合应急管理和日常运维。
| 连接方式 | 适用场景 | 依赖前提 |
|---|---|---|
| EC2 Instance Connect | 短期管理操作 | 需要在实例中安装后端代理包,且AWS官网提供临时公钥注入机制 |
| Systems Manager Session Manager | 批量服务器运维 | 实例安装SSM Agent,且具备向控制台发起会话的角色权限 |
| 自定义堡垒机 | 团队协作授权 | 额外搭建跳板机承载统一认证 |
其中Session Manager不需要开放22端口,也不依赖公网IP,适合内网服务器较多的团队,前提是故障实例在密钥丢失前已经安装了SSM Agent并成功注册到Systems Manager,如果原属于操作系统的安全组件阻止了Agent运行,则此方案失效,仍需要走临时实例重置路线。
使用SSH密钥重新生成对系统文件的影响
重置过程中直接修改authorized_keys不会影响系统服务、开机启动项及磁盘分区表,因为此操作层面只涉及一个认证配置文件的追加写入,不触碰内核参数、依赖包或服务配置,多数情况下,重置后的实例可以做到业务运行状态与丢失密钥前完全一致,但这个场景成立的前提是:操作期间没有对动态磁盘或LVM卷做额外修改。
AWS创建密钥对价格是多少
AWS不针对密钥对本身单独收费,创建密钥对的热点控制台操作是免费的,密钥对数量也无强制上限,实际费用只会体现在底层资源消耗上临时搭建的救援实例按小时计费,若选用t3.micro等小型规格,在几分钟内完成重置操作的成本不足1美元,据业内专家指出,真正的大额成本往往来自“停机时间”,尤其是生产环境实例暂停使用的时段,业务中断的损失可能远高于云资源本身。
AWS中国区密钥区别有哪些
国内用户常遇到的“AWS中国区”通常指光环新网运营的AWS北京区与西云数据运营的AWS宁夏区,这两个区域的密钥对概念与海外区一致,但是在登录控制台时需要跳转到独立域名,且API调用需使用中国区专属的endpoint,例如海外区使用ec2.amazonaws.com,中国区则需配置ec2.cn-north-1.amazonaws.com.cn(北京)或ec2.cn-northwest-1.amazonaws.com.cn(宁夏),除此之外,密钥对创建、导入和重置流程完全一致,没有操作上的额外限制。
如何防范密钥丢失的日常管理建议
经历过一次密钥丢失重置之后,可以采取预防措施来降低再次陷入类似困境的可能,云服务厂商不会因为“密钥丢了”就替你解锁实例,建立制度化的密钥保管流程必不可少。
将私钥纳入团队密钥管理系统
避免把.pem文件单点存放在个别员工个人电脑中,可以存放在团队共享的密码保险库内,如HashiCorp Vault或云厂商自带的Secrets Manager,并设置访问审计和定期轮换规则,每半年更换一次密钥对,把旧公钥从实例中移除,这样即使私钥泄露,影响范围也可控。
修改SSH服务端口和密码登录开关
如果业务政策允许,可以临时开启密码登录作为备用通道,但同时对sshd_config文件的PasswordAuthentication参数进行白名单限制,仅允许特定IP段使用密码登录,否则密码一旦被暴力破解,相当于为入侵者打开后门。
相关问答
AWS密钥丢失后原实例还会被扣费吗?
密钥丢失本身不会触发额外费用,但实例在停止状态下,存储卷和弹性IP仍可能产生费用,停止状态下的EBS卷只要未删除就会持续计费,建议在重置完成后及时清理不使用的临时卷和快照。
可以跨区域使用同一把密钥重置EC2吗?
密钥对不具备跨区域复制能力,每个区域的密钥对存储在各自区域内部,丢失后无法从另一区域直接调用,但可以把私钥文件复制到其他区域并重新生成的公钥覆盖原实例,实际操作中更常见的是在目标区域重新创建密钥对并执行挂载重置流程。
管理员账号的authorized_keys文件权限错误时如何处理?
如果重置时发现authorized_keys所属用户或权限不匹配,SSH连接会拒绝加载该文件,修复方式是使用chown命令将文件所有者设为对应系统用户,并执行chmod 600 authorized_keys确保其他用户不可写权限,检查.ssh目录本身权限应设置为700,避免目录权限过于宽松引发认证拒绝。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/639485.html