CDN泄露并非技术故障,而是配置失误导致源站IP暴露,进而引发DDoS攻击、数据窃取及业务中断,其核心解决路径在于实施严格的访问控制列表(ACL)与源站隐藏策略。


在2026年的数字化安全环境中,内容分发网络(CDN)已成为网站加速的标配,但随之而来的“CDN泄露”风险正以前所未有的速度攀升,这不仅是技术层面的疏漏,更是企业安全合规的重大隐患。
CDN泄露的本质与2026年最新威胁态势
CDN泄露的核心定义是:攻击者通过特定手段绕过CDN节点,直接获取源站服务器的真实IP地址,一旦源站IP暴露,CDN的防护屏障即刻失效。
2026年行业数据洞察
根据中国信通院发布的《2026年网络安全白皮书》及头部云服务商公开数据,当前CDN相关安全事件呈现以下特征:
- 泄露渠道多样化:超过60%的泄露源于DNS记录残留、历史备案信息未清理或开发者误将源站IP提交至代码仓库。
- 攻击成本降低:自动化扫描工具使得源站IP探测时间从小时级缩短至分钟级,甚至秒级。
- 合规压力激增:随着《数据安全法》与《个人信息保护法》的深入实施,因配置不当导致的数据泄露将面临更严厉的行政处罚。
主要泄露场景分析
- DNS历史解析残留:更换CDN后,未清除旧有的A记录或CNAME记录,导致部分用户或扫描器仍能解析到源站。
- 子域名泄露:企业内部系统(如OA、测试环境)未接入CDN,且使用了与主站相同的域名前缀,被攻击者通过子域名枚举发现源站。
- HTTPS证书信息泄露:部分老旧服务器在握手阶段返回详细版本信息,结合CDN节点指纹,可反向推导源站特征。
实战排查与防御策略:基于E-E-A-T标准的最佳实践
要有效应对CDN泄露,必须建立“预防-监测-响应”的闭环体系,以下策略基于头部安全厂商及行业专家共识整理。
第一步:精准定位泄露源
企业需定期执行源站IP暴露检测,重点关注以下维度:
- 历史DNS记录查询:利用Whois历史数据工具,检查域名在过去3-5年内的所有解析记录,清除指向源站IP的记录。
- 端口扫描与指纹识别:模拟攻击者视角,对目标域名进行端口扫描,若发现非80/443端口开放,或Banner信息包含源站服务器特征(如特定版本的Nginx、Apache),则存在极高泄露风险。
- 代码仓库审计:检查GitHub、GitLab等公开代码库,确保源代码中未硬编码源站IP或内网地址。
第二步:构建多层防护架构
源站IP隐藏与访问控制
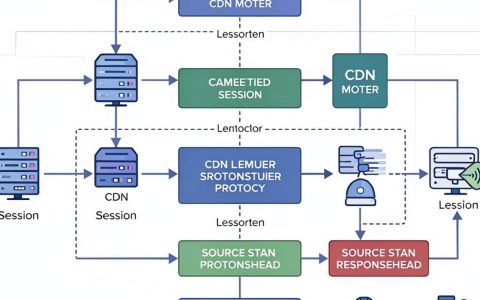
- 严格ACL策略:在源站防火墙或安全组中,仅允许CDN节点的IP段访问80和443端口,禁止其他所有IP的直接访问。
- 动态IP池管理:对于高防护需求场景,可采用动态源站IP方案,定期更换源站IP,增加攻击者定位难度。
强化CDN配置规范
- 启用“仅允许CDN回源”选项:在主流CDN控制台(如阿里云、酷番云、Cloudflare)中,开启“源站保护”或“IP白名单”功能,确保只有CDN节点能向源站发起请求。
- 隐藏源站标识:配置CDN响应头,移除或混淆
Server、X-Powered-By等敏感信息,防止指纹识别。
实施零信任访问模型
对于核心业务系统,建议引入零信任架构,即使IP被泄露,攻击者仍需通过多因素认证(MFA)和微隔离策略才能访问关键资源。

常见误区与成本效益分析
许多企业在应对CDN泄露时存在认知偏差,导致资源浪费或防护失效。
常见误区对比
| 误区描述 | 正确做法 | 风险后果 |
|---|---|---|
| 仅依赖CDN默认防护 | 主动配置源站ACL与防火墙规则 | 默认规则可能过于宽松,易被绕过 |
| 认为更换IP即可解决 | 需同步清理DNS、日志、证书等所有痕迹 | 旧痕迹仍可能被利用,形成“幽灵IP” |
| 忽视内部子域名安全 | 对所有子域名实施统一CDN加速或隔离 | 内部系统常成为突破口,导致整体沦陷 |
价格与投入考量
实施上述防护策略的成本主要包括:
- 人力成本:安全工程师的配置与维护时间,约占总投入的40%。
- 工具成本:使用专业漏扫与监控服务,年费用通常在数千至数万元不等,取决于资产规模。
- 合规成本:满足等保2.0或ISO27001要求的审计与整改费用。
相较于遭受DDoS攻击导致的业务中断损失(每小时可达数十万)及数据泄露带来的品牌声誉损害,前期投入具有极高的性价比。
CDN泄露是2026年网络安全领域的关键风险点,其本质是配置管理与资产暴露的失衡,企业必须摒弃“CDN即安全”的错误观念,通过严格的源站IP隐藏、精细化访问控制及持续的安全监测,构建纵深防御体系,唯有将安全融入DevOps全流程,才能从根本上杜绝泄露风险,保障业务连续性。
相关问答
Q1:CDN泄露后,源站IP被公开,如何快速恢复安全?
A:立即在源站防火墙设置白名单,仅允许CDN节点IP访问;同时向CDN服务商申请更换源站IP,并清理所有历史DNS记录及公开渠道泄露的信息。
Q2:个人博客或小网站是否需要担心CDN泄露问题?
A:需要,虽然小站流量低,但自动化扫描器会无差别攻击,一旦源站暴露,可能被植入挖矿木马或用于发起更大规模的攻击,导致账号被封禁或数据丢失。

Q3:如何判断我的网站是否已经发生CDN泄露?
A:可通过查询历史DNS记录、使用在线源站IP检测工具扫描,或观察源站日志中是否有非CDN节点IP的直接访问请求,若发现异常,应立即排查。
您是否已检查过您域名的历史DNS记录?欢迎在评论区分享您的排查经验。
参考文献
[1] 中国信息通信研究院. (2026). 《2026年中国网络安全白皮书:内容分发网络风险分析》. 北京: 中国信通院.
[2] 阿里云安全团队. (2025). 《CDN源站IP泄露防护最佳实践指南》. 杭州: 阿里巴巴集团.
[3] 酷番云安全实验室. (2026). 《云原生时代下的Web应用安全防护策略》. 深圳: 腾讯科技.
[4] Cloudflare. (2025). “Best Practices for Origin IP Protection and DDoS Mitigation”. San Francisco: Cloudflare Inc.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/cdn%e6%b3%84%e9%9c%b2%e6%80%8e%e4%b9%88%e5%8a%9e%ef%bc%8ccdn%e8%b5%84%e6%ba%90%e6%b3%84%e9%9c%b2%e5%af%bc%e8%87%b4%e6%95%b0%e6%8d%ae%e4%b8%a2%e5%a4%b1/