面对DOS拒绝服务攻击,域名和IP的关系是防守的第一道关卡攻击者通常先通过域名解析反查你的真实IP,再绕过CDN直接轰炸源站,而有效的防护思路恰恰相反:让域名背后的真实IP藏起来,把一切访问流量先送到清洗节点过滤一遍。
dos攻击域名ip怎么查网络世界里人肉定位的玩法
很多站长第一次遇到紧急情况时,会收到机房或云厂商的电话:你的IP正遭受攻击,流量峰值已经跑满带宽,这时你要查的第一件事,不是换IP,而是确认攻击者是怎么通过你的域名锁定IP的,这里涉及DNS解析的基础逻辑。

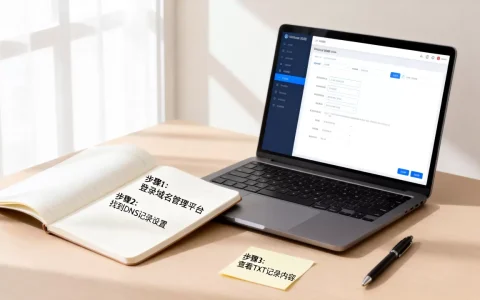
域名本身只是一串好记的字母,真正干活的是它解析出来的A记录或CNAME记录,攻击者只要用一个简单的操作就能知道域名背后的IP:
- 在本地命令行输入
ping 你的域名,直接看返回的IP地址 - 用
nslookup 你的域名或dig 你的域名,查看DNS服务器返回的解析记录 - 借助在线工具、第三方端口扫描平台,输入域名反查关联IP
所以域名和IP在这里不是竞争关系,而是“门牌号”和“仓库”的关系,老站长常有这样的误区:以为挂了CDN就万事大吉,但如果你源站IP曾通过邮件头、子域名解析或历史DNS记录暴露过,攻击者照样可以绕过CDN直接打你的源站。
行业共识认为,dos攻击域名ip的对抗本质是一场信息博弈谁能先把IP藏好,谁就掌握了防线的主动权。
防御dos攻击的底层逻辑:把真实IP藏进隔离层
明确了IP暴露路径,防dos攻击的核心思路就清晰了:你的网站不能只有一条裸露的IP链路,必须在前方加一道隔离层,让所有流量先经过它,过滤后再转交给源站。
CDN加速节点:第一层分流屏障
CDN虽然主要服务于加速,但在防dos场景下也有分流价值,大量静态请求在边缘节点就被消化掉了,只有命中动态缓存的请求才会回源,配合WAF规则,可以在边缘拦截明显的恶意请求。
CDN模式下,你的源站IP不需要直接暴露在DNS解析里,域名解析指向的永远是CDN节点,攻击者对源站就构不成直接威胁,但要注意,这只解决了一部分小规模CC和恶意扫描的问题,面对大流量DDoS,CDN的防护能力往往不够硬。
高防IP:把流量挂在清洗设备上
对于规模较大的dos攻击,建议直接启用高防IP服务,它的逻辑很简单:你买一个固定IP作为对外窗口,域名解析到这个高防IP上,所有流量先进入高防机房的流量清洗设备,清洗设备实时分析每个请求的协议特征和行为模式,把异常流量识别出来丢弃,再把干净流量转发到你真正的源站IP。
这里有一个关键配置:回源策略,高防IP向源站转发流量时,通常只会通过固定的回源IP段发起连接,所以你应该在源站防火墙里只放行这些回源IP,其他IP一律拒绝,这个操作大大降低了源站被直接访问的风险。
源站加固:即使被穿透也有兜底
隔离层再厚,也不能百分之百保证源站IP永远不暴露,实战中,我们还需要给源站本身做好加固,具体操作路径如下:
- 修改源站SSH和后台管理端口为非常用端口,禁止密码登录,只保留密钥认证
- 在防火墙入站规则中,默认拒绝所有外部请求,只放行第三方高防节点的回源IP
- 关闭不必要的服务端口,例如常见的MySQL 3306、Redis 6379不要对公网开放
- 定期更换源站IP,换IP后立即更新DNS的TTL值,缩短记录缓存时间
这些操作不是给黑客看的,而是给自己预留退路。
自建高防服务器与高防IP对比企业网站dos防护方案怎么选
很多企业主在选防dos方案时,会在自建高防机房和购买高防IP之间犹豫,其实两者不算同级方案,更适合用对比思维来看待。
| 对比维度 | 自建高防机房/服务器 | 高防IP服务 |
|---|---|---|
| 前期投入 | 硬件、带宽、机柜成本高 | 无需硬件投入 |
| 弹性扩展 | 带宽固定,扩容周期长 | 按需升级,分钟级加防护 |
| 运维门槛 | 需要专职运维工程师 | 服务商负责清洗策略维护 |
| 防护能力 | 依赖机房线路,上限有限 | 共享集群清洗,抗量级更大 |
| 适用场景 | 大型平台、对数据敏感的企业 | 中小型网站、游戏业务、电商活动 |
对于多数中小网站和刚起步的SaaS应用来说,直接租用高防IP是更务实的做法,你不需要自建一套清洗系统,也不必担心突发的流量峰值打穿自家带宽。
国内高防IP租用价格大概多少
国内高防IP的市场价格受地域、防护峰值和保底带宽影响较大,例如杭州、上海等华东机房的资源紧张,价格通常比内陆城市高一些,基础防护峰值在20Gbps到50Gbps之间的高防IP,月租价在数百元到一千多元;百G级别的独享峰值,费用会明显上一个台阶,多数服务商支持按天付费或弹性计费,适合活动大促期间临时开启,活动结束后降配即可。
需要提醒的是,真正花费大的往往不是IP本身,而是你回源拉取的带宽流量,如果高防IP回源数据量很大,相应产生的流量费用会占据整体预算中相当一部分,所以选型时要重点询问“回源是否计费”以及“超过保底带宽后的限流策略”。
运营实战清单:域名和IP遭到dos攻击后的应急步骤
聊完方案,落到执行层面,假设你网站的域名正在被攻击,业务已经出现波动,建议照下面的步骤有序处理:
第一步:确认攻击目标究竟是域名还是IP
打开服务商后台看流量监控,如果入方向总流量飙升但高防IP吞吐正常,说明打的是源站IP;反过来,如果高防IP统计页面的攻击流量很高,说明隔离层正在发挥作用。
第二步:更新DNS解析记录,缩短TTL
将域名的TTL值调到最低(60秒左右),确保后续IP切换可以快速生效,同时检查所有子域名的解析记录,防止攻击者通过某个冷门子域名摸回源站。
第三步:切换解析到高防IP
如果当前没有使用高防IP,马上到服务商控制台购买并按指引完成回源配置,将域名解析从原记录改到高防IP,等待生效。
第四步:限制源站的公网暴露面
在源站服务器安全组里设置只允许高防清洗节点的回源IP访问,同时关闭管理端口的公网访问,这一步完成之后,就算有人拿到了你的真实IP,他也连不进你的源站。
第五步:观察清洗日志,调整防护策略
攻击结束后,回看高防控制台的L4和L7清洗日志,分析攻击来源和报文特征,如果有规律性的恶意特征,可以提前在WAF里写下拦截规则,避免下次重演。
整个排查链条下来,dos攻击域名ip的应对会从“救火”变成“日常防范”,只要源站IP始终处于不可见状态,攻击者的战术选择就会大幅收窄。
应对dos攻击时的常见认知误区
有几个看法在不少业务群里流传,却与实际防护逻辑相违背,值得单独提出来讲清楚。
“换一个IP就能一劳永逸”,换IP只能解决短时间的被打击问题,但攻击者如果还留有余力,依然可以通过你新域名的解析记录重新找出新IP,与其频繁换IP,不如把防护架构一次做对。
“高防CDN可以把DDoS和CC都防住”,高防CDN的分布式节点擅长分散攻击流量,但对个别精准的源站攻击,高防御作用有限,混合型攻击(流量型加应用层并发)一般需要高防IP结合CDN或WAF配合使用,单靠一个节点扛不住。
“只要域名不解析到真实IP就绝对安全”,历史DNS解析记录、邮件服务回信头、第三方证书透明度日志都是IP泄露的潜在通道,只要源站IP出现过一次泄露,防护强度就要按“已被摸透”来计算。
dos攻击域名ip本质上不是一道防火墙配置题,而是一条完整的隐藏与清洗链路,无论你的站点体量大小,记住这句话:域名是面向用户的门面,IP是保护业务的底牌,底牌绝不能轻易亮出来,从检查历史解析记录开始,逐步引入高防IP、绑定回源白名单、封堵泄漏渠道,这套组合执行到位之后,dos攻击对你的实际伤害已经降到了可控范围。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/dos%e5%a6%82%e4%bd%95%e9%80%9a%e8%bf%87%e5%9f%9f%e5%90%8d%e6%9f%a5%e8%af%a2ip%ef%bc%9f%ef%bc%8c%e6%9c%89%e5%93%aa%e4%ba%9b%e5%91%bd%e4%bb%a4/