


阿里云ECS安全升级并非简单的补丁安装,而是通过构建“身份认证+网络隔离+数据加密”的三维防护体系,从根本上阻断90%以上的常见入侵路径,确保业务连续性。
在2026年的云计算环境下,ECS(云服务器)早已不是孤立的虚拟机,而是复杂分布式架构中的关键节点,许多企业运维人员常陷入一个误区:认为只要安装了杀毒软件,服务器就万无一失,随着自动化攻击工具的普及,传统边界防御已显得捉襟见肘,真正的安全升级,需要从被动响应转向主动免疫,这不仅是技术的迭代,更是安全运营思维的彻底重构,我们将通过具体的排查步骤和配置策略,拆解如何构建这一坚固防线。
ECS安全排查的核心逻辑与常见误区
安全排查不是漫无目的的扫描,而是基于攻击链路的逆向推导,业内专家指出,绝大多数安全事件源于配置疏漏而非零日漏洞,排查的重点应放在“人”和“配置”上,而非仅仅盯着代码。
从入口点切入的排查思路
攻击者通常通过几个关键入口渗透系统,理解这些入口,才能有的放矢。
- SSH/RDP远程登录:这是最直接的突破口,弱口令、未修改默认端口、允许root直接登录,都是高危项。
- Web服务端口:80/443端口若未做好WAF防护,极易遭受SQL注入或XSS攻击。
- 数据库端口:3306/1433等端口若暴露在公网,后果不堪设想。
被忽视的“内部横向移动”
很多团队只关注外部防御,却忽略了内网安全,一旦一台ECS被攻陷,攻击者会利用内网信任关系,横向移动至其他服务器。安全升级必须包含内网微隔离策略。
身份认证与访问控制升级实操
身份认证是安全的第一道闸门,2026年的标准已不再满足于简单的密码验证,多因素认证(MFA)和最小权限原则成为标配。

SSH密钥对替代密码登录
密码容易被暴力破解,而密钥对基于非对称加密,安全性呈指数级提升,以下是标准操作路径:
- 生成密钥对:在本地终端执行
ssh-keygen -t ed25519,推荐使用Ed25519算法,比RSA更安全且性能更好。 - 上传公钥:将生成的
.pub文件内容添加到ECS实例的元数据中,或通过控制台绑定密钥对。 - 修改sshd_config:编辑
/etc/ssh/sshd_config,设置PasswordAuthentication no,强制禁用密码登录。 - 重启服务:执行
systemctl restart sshd,并务必在断开当前连接前,测试新密钥能否正常登录,避免把自己锁在门外。
RAM角色与最小权限原则
对于ECS实例本身,应避免使用AK/SK硬编码在代码中,利用阿里云RAM角色,赋予ECS实例临时访问凭证,实现权限的动态回收。
- 场景应用:当ECS需要访问OSS存储桶时,不要将AccessKey写入环境变量,而是创建一个RAM角色,赋予其
AliyunOSSReadOnlyAccess权限,然后将该角色绑定到ECS实例,这样,即使服务器被黑,攻击者也无法直接获取长期有效的密钥。
网络隔离与端口管理策略
网络层的安全升级,核心在于“看不见,进不来”,通过安全组和网络ACL,构建纵深防御体系。
安全组精细化配置
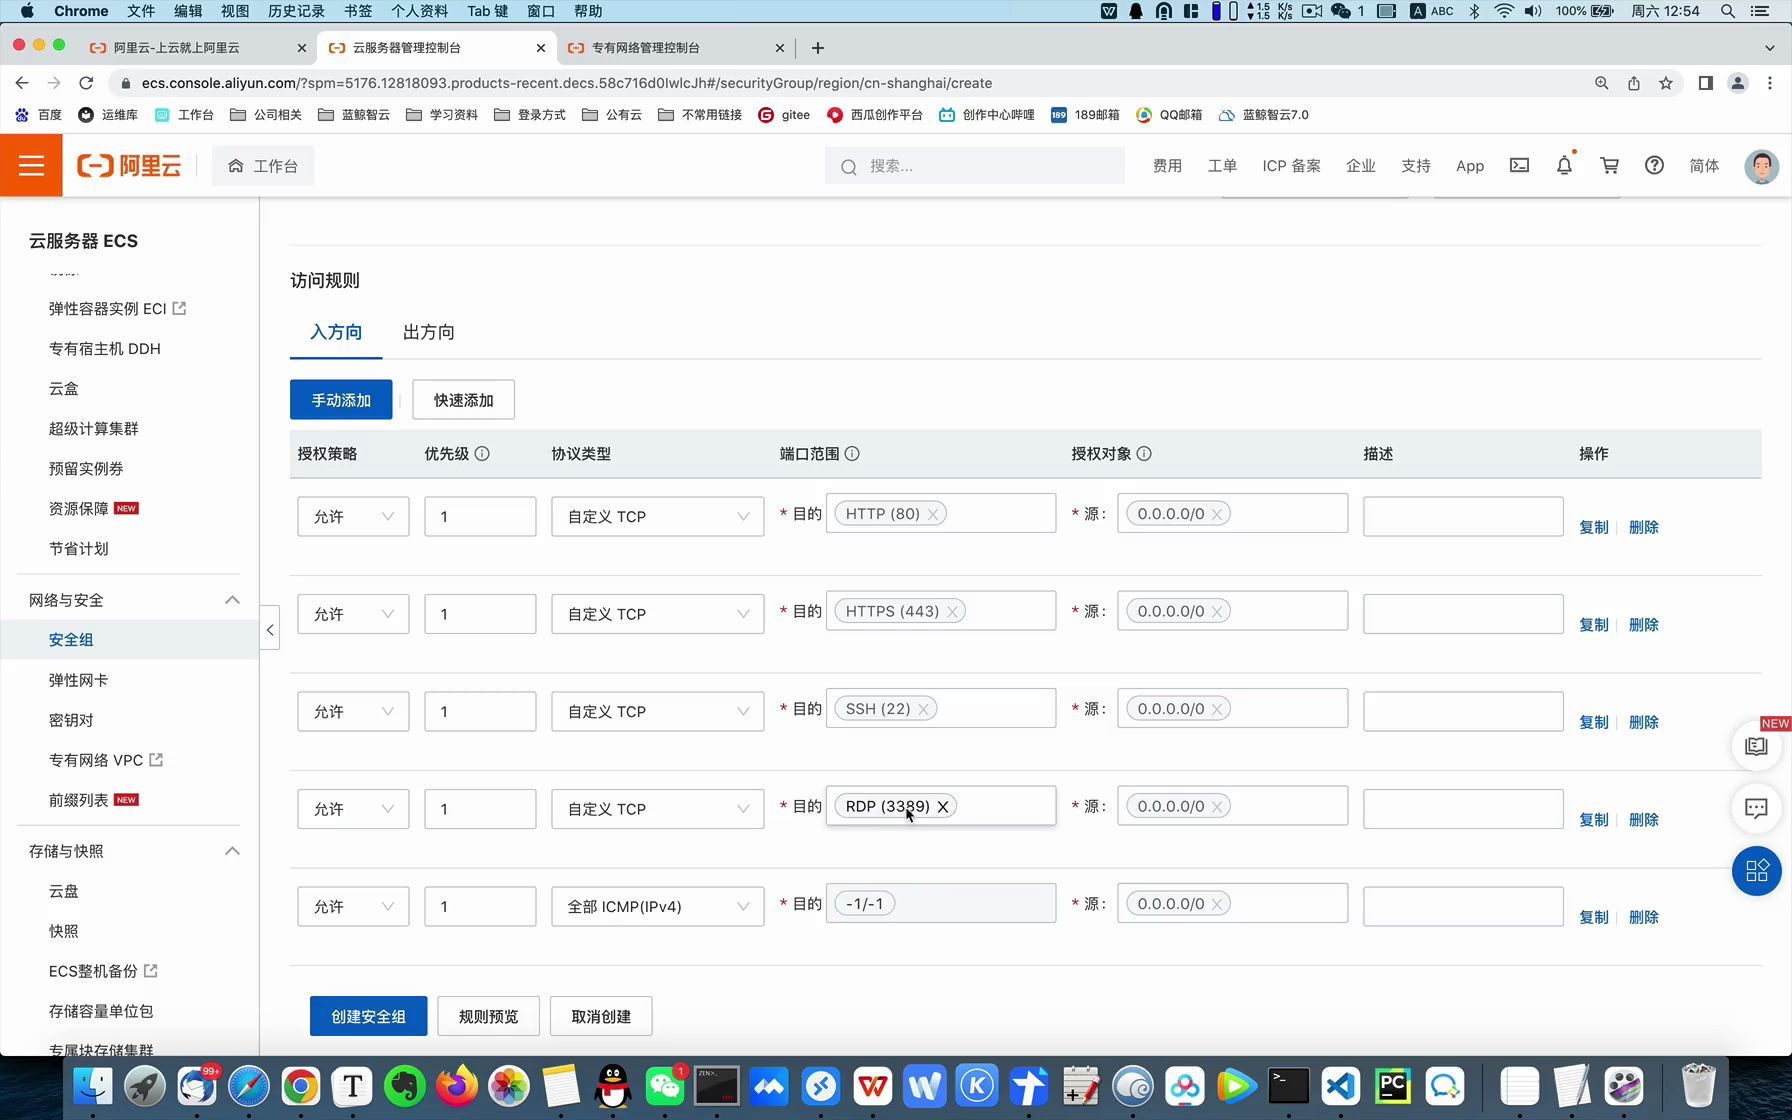
安全组是虚拟防火墙,许多用户习惯设置“0.0.0.0/0”开放所有端口,这是极大的安全隐患。
- 原则:默认拒绝所有入站流量,仅开放必要端口。
- 操作:
- Web服务器:仅开放80、443端口,来源IP限制为CDN回源IP段或特定CIDR。
-

数据库服务器:严禁直接暴露公网IP,安全组仅允许Web服务器所在的安全组ID访问3306/5432端口。
- 管理端口:22/3389端口仅允许公司固定出口IP访问,或配合跳板机使用。

内网VPC隔离
将ECS部署在不同的VPC或子网中,利用VPC对等连接或云企业网(CEN)进行可控通信。
- 生产环境:与测试环境、开发环境物理或逻辑隔离。
- 数据层隔离:数据库、缓存、消息队列部署在独立子网,并通过网络ACL进一步限制访问源。
数据加密与备份恢复机制
数据是企业的核心资产,加密不仅保护静态数据,也保护传输中的数据。
云盘加密与密钥管理
启用云盘加密功能,数据在落盘时自动加密,使用KMS(密钥管理服务)管理加密密钥,实现密钥与数据分离存储,即使云盘镜像泄露,没有KMS密钥也无法解密数据。
自动化备份与异地容灾
勒索病毒是2026年企业面临的主要威胁之一,本地备份极易被加密,必须建立异地容灾机制。
- 策略:设置自动快照策略,每日增量备份,每周全量备份。
- 跨地域复制:将快照自动复制到另一个地域的OSS存储中,确保单地域故障时数据可恢复。
- 恢复演练:每季度进行一次数据恢复演练,验证备份文件的有效性和恢复时间目标(RTO)。
ECS安全升级常见问题解答
如何判断ECS是否已被入侵?
发现异常是安全升级的前提,可通过以下迹象初步判断:
- CPU/内存异常飙升:非业务高峰期出现持续高负载,可能是挖矿病毒。
- 未知进程或用户:使用
top或ps aux检查异常进程,使用cat /etc/passwd
- 异常网络连接:使用
netstat -antp查看是否有连接至境外IP或非常用端口的连接。 - 日志审计:检查
/var/log/secure或阿里云云监控中的登录日志,查看是否有大量失败登录尝试或异地登录记录。

安全组规则配置错误导致无法连接怎么办?
这是新手常犯的错误,一旦误操作导致SSH断开,不要惊慌:
- 登录控制台:通过阿里云控制台进入ECS详情页。
- VNC远程连接:使用“远程连接”功能中的VNC模式,通过带外管理通道登录服务器。
- 修正配置:在VNC会话中,临时开放22端口,或修改防火墙规则。
- 恢复安全组:回到控制台,修正安全组规则,确保仅允许特定IP访问。
2026年ECS安全升级的成本效益如何?
安全投入并非纯成本,而是风险对冲,据行业共识认为,预防性安全投入远低于数据泄露后的损失。
- 直接成本:主要涉及RAM角色配置、KMS密钥管理、自动快照存储费用,通常每月仅需数十元至数百元,相比业务中断损失微不足道。
- 间接收益:提升客户信任度,满足合规要求(如等保2.0/3.0),避免因安全事故导致的品牌声誉受损。
- 效率提升:自动化安全脚本和配置管理工具(如Ansible、Terraform)可大幅减少人工排查时间,降低运维人力成本。
安全升级不是一次性的项目,而是一个持续的过程,从身份认证到网络隔离,再到数据加密,每一步都需严谨执行,唯有将安全理念融入日常运维的每一个环节,才能在复杂的网络环境中,为业务筑牢坚不可摧的防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ecs%e5%ae%89%e5%85%a8%e6%8e%92%e6%9f%a5%e6%80%8e%e4%b9%88%e5%81%9a%ef%bc%9f%e4%ba%91%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%ae%89%e5%85%a8%e5%8a%a0%e5%9b%ba%e6%9c%80%e4%bd%b3%e5%ae%9e%e8%b7%b5/




评论列表(1条)
一般不评论但这次忍不住,说两句。文章里那个“阻断90%常见入侵”有点夸大吧?上周刚被个弱口令扫进来,补丁都没打。