FreeBSD云服务器安全设置的核心在于层层防御,从系统更新、用户权限到网络防火墙和入侵检测,每一步都不能忽视。无论你是刚接触FreeBSD,还是正在寻找生产环境加固方案,下面这套流程都值得你参考。参考2
FreeBSD云服务器安全设置教程:系统更新与用户管理
保持系统最新
FreeBSD通过freebsd-update提供二进制更新,适用于RELEASE版本,定期执行freebsd-update fetch install,能及时修补内核和基础系统漏洞,可以设置cron任务每周自动执行:0 3 0 /usr/sbin/freebsd-update fetch install,第三方软件包使用pkg update && pkg upgrade管理。pkg会自动检查源签名,防止恶意篡改。 据观察,很多安全事件都是因为未及时更新导致,所以这是第一道防线。
创建普通用户并禁用root远程登录
默认root账户直接远程登录风险极高,创建普通用户步骤:
- 使用
adduser交互式创建,指定用户名、全名、密码,设置shell。 - 编辑
/etc/ssh/sshd_config,确保PermitRootLogin no,建议同时设置PasswordAuthentication no(后续结合密钥认证)。 - 重启SSH服务:
service sshd restart。 - 之后使用普通用户登录,通过
su -或sudo获取root权限。
配置sudo权限
安装sudo:pkg install sudo,使用visudo编辑配置文件,添加user ALL=(ALL) ALL。sudo可以记录用户执行的特权命令,便于审计。 还可以配置sudo不需要密码:user ALL=(ALL) NOPASSWD: ALL,但需谨慎使用,检查/etc/group,确保wheel组只包含必要用户。
FreeBSD VPS安全配置实战:防火墙与SSH加固
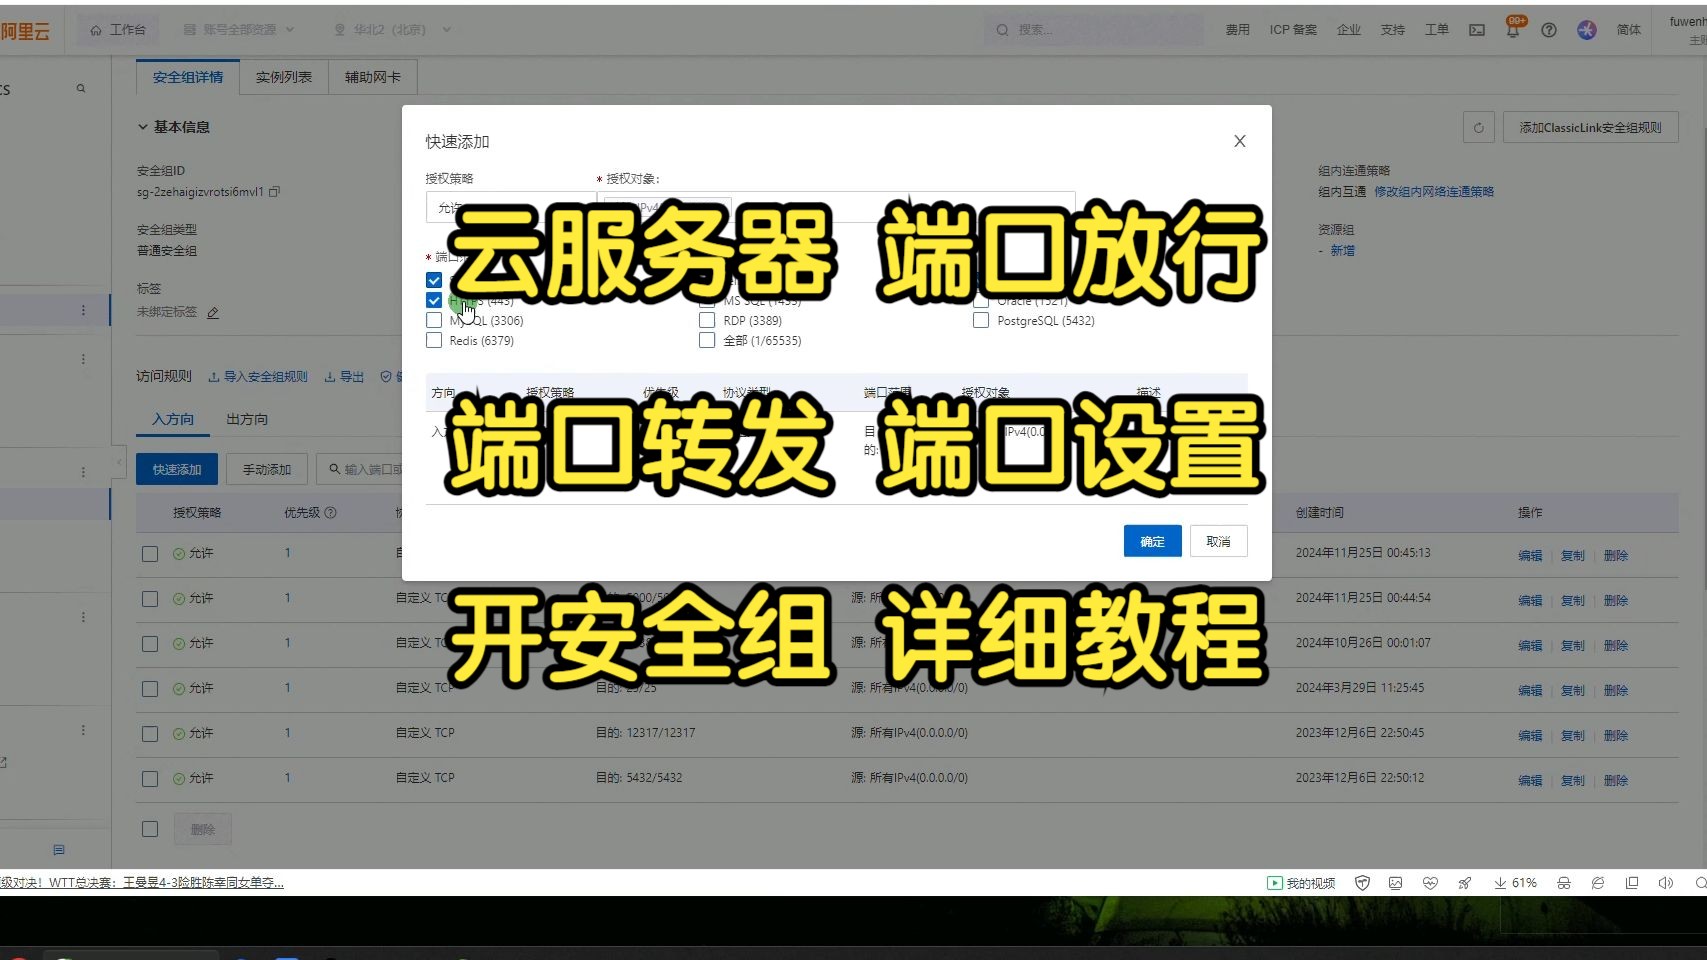
配置pf防火墙
pf是FreeBSD的包过滤器,性能优秀,配置简洁,默认规则文件
 参考2
/etc/pf.conf,一个完整的云服务器规则示例:
ext_if = "vtnet0"   # 根据实际外网接口修改
local_net = "10.0.0.0/24"  # 内网网段
set skip on lo0
block in all
pass out all
# 允许SSH、HTTP、HTTPS
pass in on $ext_if proto tcp to port 22
pass in on $ext_if proto tcp to port 80
pass in on $ext_if proto tcp to port 443
# 允许ICMP echo请求(ping)
pass in on $ext_if proto icmp icmp-type echoreq启用pf:pfctl -e,加载规则:pfctl -f /etc/pf.conf。pf的规则顺序很重要,默认最后一条是block all,所以放行规则要放在前面。 可以使用pfctl -s rules查看当前规则。行业共识认为,pf的规则简洁且高效,适合云服务器环境。
SSH密钥认证与端口修改
密码认证容易受到暴力破解,改用密钥认证更安全,操作步骤:
- 在本地客户端生成密钥对:
ssh-keygen -t ed25519 -C "your_email@example.com" - 将公钥上传到服务器:
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@server_ip - 修改SSH端口,选择一个大于1024的端口,例如
Port 2222 - 禁用密码认证:
PasswordAuthentication no - 禁用root登录(已做)
- 重启SSH服务:
service sshd restart。 - 测试新连接:
ssh -p 2222 user@server_ip
限制IP访问
如果服务只面向特定IP,可以在pf中添加源地址限制:pass in on $ext_if proto tcp from 203.0.113.0/24 to port 22,也可以在SSH配置文件/etc/ssh/sshd_config中使用AllowUsers user@203.0.113.。最小授权原则能减少攻击面。 对于Web服务,可以使用Cloudflare等CDN来隐藏真实IP。
FreeBSD服务器加固中的入侵检测与日志监控
安装fail2ban
fail2ban通过分析日志,自动封禁多次尝试失败的IP,安装:pkg install fail2ban参考2

,配置/usr/local/etc/fail2ban/jail.local:
[sshd]
enabled  = true
port     = 2222
logpath  = /var/log/auth.log
maxretry = 3
bantime  = 3600
ignoreip = 127.0.0.1/8 # 白名单启动fail2ban:service fail2ban start。fail2ban能有效抵御暴力破解,是SSH等服务的标配。 还可以配置其他jail,如nginx、apache。据统计,设置fail2ban能阻挡较大比例的暴力攻击。
配置日志审计
FreeBSD系统日志默认由syslogd管理,可以配置/etc/syslog.conf将不同级别的日志分类,例如增加一行auth.info /var/log/auth.log,使用newsyslog定期轮转日志,避免日志过大。检查日志应成为日常习惯,可以使用grep或logwatch等工具辅助。 可以设置日志集中存储,但要注意传输安全。业内专家指出,日志分析是发现安全事件的关键。
应用层安全:软件包管理与权限最小化
使用pkg管理软件
FreeBSD的pkg工具默认从官方源下载,并验证签名,只安装必要的软件包,避免不必要的服务暴露。pkg audit -F检查所有已安装包是否有已知漏洞。pkg audit会输出漏洞CVE编号和影响版本。 对于不使用的包,使用pkg delete卸载,建议定期执行pkg audit作为安全巡检的一部分。
内核安全参数
适当调整内核参数可以增强安全性,修改/etc/sysctl.conf,常见设置:
net.inet.ip.forwarding=0禁止IP转发net.inet.tcp.blackhole=2丢弃静默的RSTnet.inet.udp.blackhole=1丢弃静默的ICMP端口不可达kern.randompid=1随机化PIDsecurity.bsd.see_other_uids=0限制用户查看其他用户进程
这些参数有助于减少信息泄露和攻击面。注意在修改前备份原文件,并测试对业务的影响。

文件权限设置
系统关键文件权限应严格控制:
/etc/master.passwd(密码文件)权限600,仅root可读写。/root目录权限700。/etc/ssh/目录权限600,私钥文件权限600。- 定期检查可疑SUID文件:
find / -perm -4000 -type f,确认不需要的文件应移除SUID位。 - 使用
chflags设置文件不可变属性,防止被修改,例如chflags schg /etc/pf.conf。
备份与恢复策略
虽然备份不直接属于安全设置,但它是安全事件后的最后防线,可以使用tar打包关键目录,或使用rsync同步到远程存储。建议遵循3-2-1备份原则。 定期测试恢复流程,确保备份有效。多数情况下,备份能减少数据丢失的损失。
FreeBSD云服务器安全设置常见问题
问:如何修改FreeBSD的默认SSH端口?
答:编辑/etc/ssh/sshd_config,找到#Port 22,改为Port 你选择的端口,例如Port 2222,然后重启SSH:service sshd restart,注意在防火墙中放行新端口,并确保客户端连接时使用-p指定端口。
问:FreeBSD的pf防火墙和Linux的iptables相比有什么优势?
答:pf语法更简洁,默认规则是“拒绝所有”,适合安全导向的配置,而且pf是FreeBSD内核原生的,性能更好。与Linux的iptables相比,pf的规则顺序更易理解。
问:FreeBSD云服务器价格与安全配置有关吗?
答:价格影响的是硬件资源,但安全配置主要取决于运维能力,无论选择哪个价位的云服务器,都需要进行类似的安全加固。低配服务器更需注意安全,因为资源有限时更容易被忽视。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/526849.html