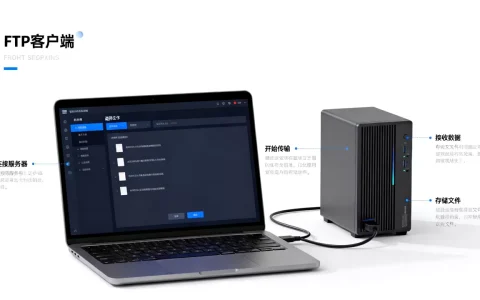
FTP客户与服务器之间通过建立控制通道和数据通道实现指令交互与文件传输,安全连接必须依赖FTPS或SFTP协议以保障数据隐私。
想象一下,FTP(文件传输协议)就像是一个忙碌的邮局系统,客户是寄信人,服务器是收件人兼仓库管理员,你们之间需要两条不同的“路线”:一条用来下达指令(我要下载这个文件”),另一条用来真正搬运货物(文件本身),如果这两条路线搞混了,或者中间有人偷看,数据就泄露了。
连接机制与通道分离
FTP协议最显著的特点就是双通道机制,这与其他简单协议不同,它明确区分了“说话”和“干活”的过程。
控制通道的角色
控制通道是双方对话的渠道,它始终保持在连接状态,直到会话结束,客户通过这条通道发送命令,如LIST(列出目录)、RETR(检索文件)或STOR(存储文件),服务器则返回状态码,比如200 OK表示成功,550 File not found表示失败,这条通道通常使用端口21,但在现代安全规范中,明文传输命令存在风险,因此业内专家指出,生产环境应强制启用加密。
数据通道的动态性
数据通道负责实际的文件内容传输,它的复杂性在于连接方式的两种模式:主动模式(Active)和被动模式(Passive),这种区别往往让初学者困惑,尤其是在处理ftp主动模式与被动模式区别时。
- 主动模式:服务器主动从端口20连接客户的随机高位端口,这在客户位于防火墙后方时容易失败,因为防火墙通常会拦截来自外部的主动连接请求。
- 被动模式:客户先向服务器请求打开一个数据端口,服务器告知客户一个随机端口号,然后由客户主动发起数据连接,这种方式更适合大多数现代网络环境,因为它允许客户发起出站连接,而大多数防火墙默认允许出站流量。

安全协议的演进与选择
早期的FTP协议以明文传输用户名、密码和文件内容,这在公共Wi-Fi或不可信网络中极其危险,安全已成为首要考量。
FTPS与SFTP的本质差异
很多人混淆FTPS和SFTP,虽然它们都提供加密,但底层逻辑不同,理解ftp和sftp的区别在哪里对于系统管理员至关重要。
| 特性 | FTPS (FTP over SSL/TLS) | SFTP (SSH File Transfer Protocol) |
|---|---|---|
| 基础协议 | 基于标准FTP协议扩展 | 基于SSH(安全外壳协议) |
| 端口 | 控制端口21,数据端口动态或指定 | 通常使用端口22 |
| 加密范围 | 可选择仅加密数据或全加密 | 默认加密所有通信,包括命令 |
| 配置复杂度 | 需配置SSL证书,较复杂 | 依赖SSH服务器配置,相对统一 |
| 适用场景 | 传统FTP服务器迁移,需兼容旧客户端 | 新部署,Linux服务器常见,安全性要求高 |

据工信部数据,近年来企业级应用中对SFTP的采用率显著上升,主要原因是其单端口管理和更强的身份验证机制。
身份验证的最佳实践
除了加密,身份验证同样关键,简单的密码认证已逐渐被更高级的方式取代。
- 公钥认证:在SFTP中,客户使用私钥签名挑战,服务器使用公钥验证,这种方式避免了密码在网络中传输的风险。
- 多因素认证:对于FTPS,结合数字证书和动态令牌可提供双重保障。
- 最小权限原则:为每个FTP账户分配独立的目录权限,避免使用共享的高权限账户。
常见故障排查与优化
在实际操作中,连接超时、传输中断是常见问题,解决这些问题需要理解网络拓扑和协议行为。
防火墙与NAT配置
当客户位于路由器或防火墙后时,被动模式下的端口协商可能失败,服务器返回的IP地址可能是其公网IP,但客户尝试连接时,数据包被丢弃。
- 解决方案:在FTP服务器配置中指定“被动端口范围”,并在防火墙上开放该范围,配置服务器返回特定的IP地址,并允许该IP的指定端口入站连接。
- 测试方法:使用
ftp -v命令进行详细日志记录,观察PASV命令返回的IP和端口是否与预期一致。
大文件传输优化
传输GB级别的文件时,断点续传功能至关重要,大多数现代FTP客户端支持此功能。
- 启用断点续传:在客户端设置中勾选“恢复中断的传输”。
- 块大小调整:对于高延迟网络,增加传输块大小可以减少握手次数,提高吞吐量。
- 并发连接:部分高级客户端支持多连接并行传输,但需注意服务器端的并发连接限制。

性能监控与维护
保持FTP服务的稳定运行,需要定期的监控和维护。
关键指标监控
- 连接数:监控活跃连接数,防止资源耗尽。
- 带宽利用率:识别异常的大流量传输,可能是数据泄露或恶意扫描。
- 错误日志:定期检查
5xx错误代码,分析失败原因,如权限拒绝或磁盘空间不足。
定期审计
- 账户清理:移除长期未使用的账户。
- 权限审查:确保每个账户的目录权限符合最小权限原则。
- 证书更新:对于FTPS,确保证书在过期前更新,避免服务中断。
常见问题解答
ftp客户与服务器之间常见问题Q&A
为什么我的FTP连接在被动模式下超时?
这通常是因为服务器返回的IP地址是客户无法直接访问的内网IP,或者防火墙未开放被动端口范围,检查服务器配置中的被动IP设置,并确保防火墙允许该端口范围的入站连接。
FTPS和SFTP哪个更适合企业内部使用?
如果企业已广泛使用SSH协议进行服务器管理,SFTP是更自然的选择,因为它共用端口22,简化了防火墙规则,如果遗留系统依赖标准FTP且需平滑迁移,FTPS更为合适,两者均能提供加密保护,选择取决于现有基础设施和团队技能。
如何确保FTP传输的文件完整性?
在传输前后计算文件的哈希值(如MD5或SHA-256),客户端在上传前计算哈希并发送给服务器,服务器接收后重新计算并比对,若哈希值一致,则文件完整无损,这是防止传输过程中数据损坏或篡改的标准做法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ftp%e5%ae%a2%e6%88%b7%e7%ab%af%e4%b8%8e%e6%9c%8d%e5%8a%a1%e5%99%a8%e4%b9%8b%e9%97%b4%e8%bf%9e%e6%8e%a5%e5%a4%b1%e8%b4%a5%e6%80%8e%e4%b9%88%e5%8a%9e%ef%bc%9f%e5%a6%82%e4%bd%95%e9%85%8d%e7%bd%aeftp/