FTP服务器的默认端口是21,用于控制连接,主动模式下数据端口默认为20。 这是网络管理员处理文件传输服务时最先接触到的知识点,但实际部署中,端口配置涉及主动与被动模式、防火墙规则以及安全策略,不少人在修改端口或开放端口时容易出错,本文将从FTP端口机制出发,详细讲解不同模式下的端口使用、服务器的端口配置方法以及常见问题的解决思路。参考2
FTP服务器默认端口是21还是20?控制与数据端口详解
控制端口21:命令与响应的通道
FTP协议在RFC 959中定义,使用两个独立的连接:控制连接和数据连接,控制连接始终由服务器监听21端口,客户端通过连接该端口发送FTP命令(如USER、PASS、LIST)并接收响应,这个端口是整个会话的指挥中心,无论传输模式如何,控制连接都固定在21端口,除非管理员特意修改配置。
数据端口20:主动模式下的传输通道
在主动模式下,服务器主动发起数据连接,客户端通过控制连接告知服务器自己的IP地址和随机高位端口(通常大于1023),服务器则从其20端口主动连接该端口,此时数据连接的源端口固定为20,目标端口为客户端指定的高位端口,主动模式要求服务器端开放20端口作为出站,同时客户端防火墙必须允许从服务器20端口发起的入站连接,这在客户端处于NAT或防火墙后时常常失败,因此现代环境较少使用。
被动模式下的端口分配
被动模式解决了客户端防火墙问题,客户端通过控制连接发送PASV命令,服务器监听一个随机高位端口(通常为1024-65535)后,通过控制连接返回IP和端口号,客户端主动连接该端口进行数据传输,此时服务器端的数据端口不再是固定的20,而是动态分配的临时端口,被动模式的优势在于客户端只需发起出站连接,无需开放入站端口,但服务器端需要开放一系列高位端口,常见做法是配置一个端口范围(如50000-51000)供被动模式使用。
主动模式与被动模式端口区别对比
| 模式 | 控制端口 | 数据端口 | 防火墙要求 |
|---|---|---|---|
| 主动模式 | 服务器21,客户端随机 | 服务器20 → 客户端高位 | 服务器出站20,客户端入站高位 |
| 被动模式 | 服务器21,客户端随机 | 服务器高位 ← 客户端随机 | 服务器入站高位,客户端出站随机 |
行业共识认为,在公网FTP服务器部署中,被动模式更适用于大多数网络环境,尤其是客户端在NAT或防火墙后的情况,但服务器端需要合理配置被动端口范围,避免开放过多端口导致安全风险。参考2
搭建FTP服务器需要开放哪些端口?
Windows环境下的端口配置
以较流行的FileZilla Server为例,安装后默认监听21端口,配置被动模式端口范围的步骤:
- 打开FileZilla Server管理界面,点击“编辑” → “设置”。
- 在“被动模式设置”中,勾选“使用自定义端口范围”,并设置起始和结束端口,例如50000-51000。
- 在Windows防火墙中,新建入站规则,允许端口21和50000-51000的TCP连接。
- 如果使用Windows内置的IIS FTP,同样在“IIS管理器” → “FTP防火墙支持”中配置被动端口范围,并在防火墙中放行。
Linux环境下的端口配置
以vsftpd为例,配置文件为/etc/vsftpd/vsftpd.conf,关键配置项:
listen_port=21                    # 控制端口,默认21
pasv_enable=YES                   # 启用被动模式
pasv_min_port=50000               # 被动端口下限
pasv_max_port=50100               # 被动端口上限
配置完成后,重启vsftpd服务,使用firewalld开放端口:
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=50000-50100/tcp
firewall-cmd --reload
使用iptables可添加类似规则,如果是云服务器,还需在云平台的安全组规则中放行这些端口。
企业文件服务器端口配置方案
在企业环境中,文件服务器端口配置需要兼顾安全与效率,建议采用以下方案:
- 使用被动模式,并固定被动端口范围,便于防火墙策略管理。
- 将FTP控制端口修改为非标准端口,降低被扫描攻击的风险。
- 结合IP白名单,限制只有特定网段可以访问FTP服务。
- 对于传输敏感数据,使用FTPS或SFTP,FTPS隐式模式默认端口990,显式模式仍使用21;SFTP默认端口22,使用SSH进行安全传输。
据统计,多数企业已逐步从传统FTP迁移到SFTP或FTPS,以解决明文传输的安全隐患,但仍有遗留系统需要支持FTP,此时合理的端口配置方案能有效降低风险。
如何修改FTP服务器默认端口?
为什么需要修改端口?
默认端口21是众所周知的服务端口,常被恶意扫描和攻击,修改端口可以有效减少这类攻击,当21端口被其他服务占用,或需要在一台服务器上运行多个FTP实例时,也需要修改端口。
修改端口操作步骤
vsftpd(Linux):
- 编辑/etc/vsftpd/vsftpd.conf,设置
listen_port=2121。 - 如果使用xinetd模式,则修改/etc/xinetd.d/vsftpd中的port参数。
- 重启服务:
systemctl restart vsftpd。 - 更新防火墙规则,放行新端口。
FileZilla Server(Windows):
- 打开管理界面,选择“编辑” → “设置” → “通用设置”。
- 将“监听端口”修改为所需端口,点击“确定”并重启服务。
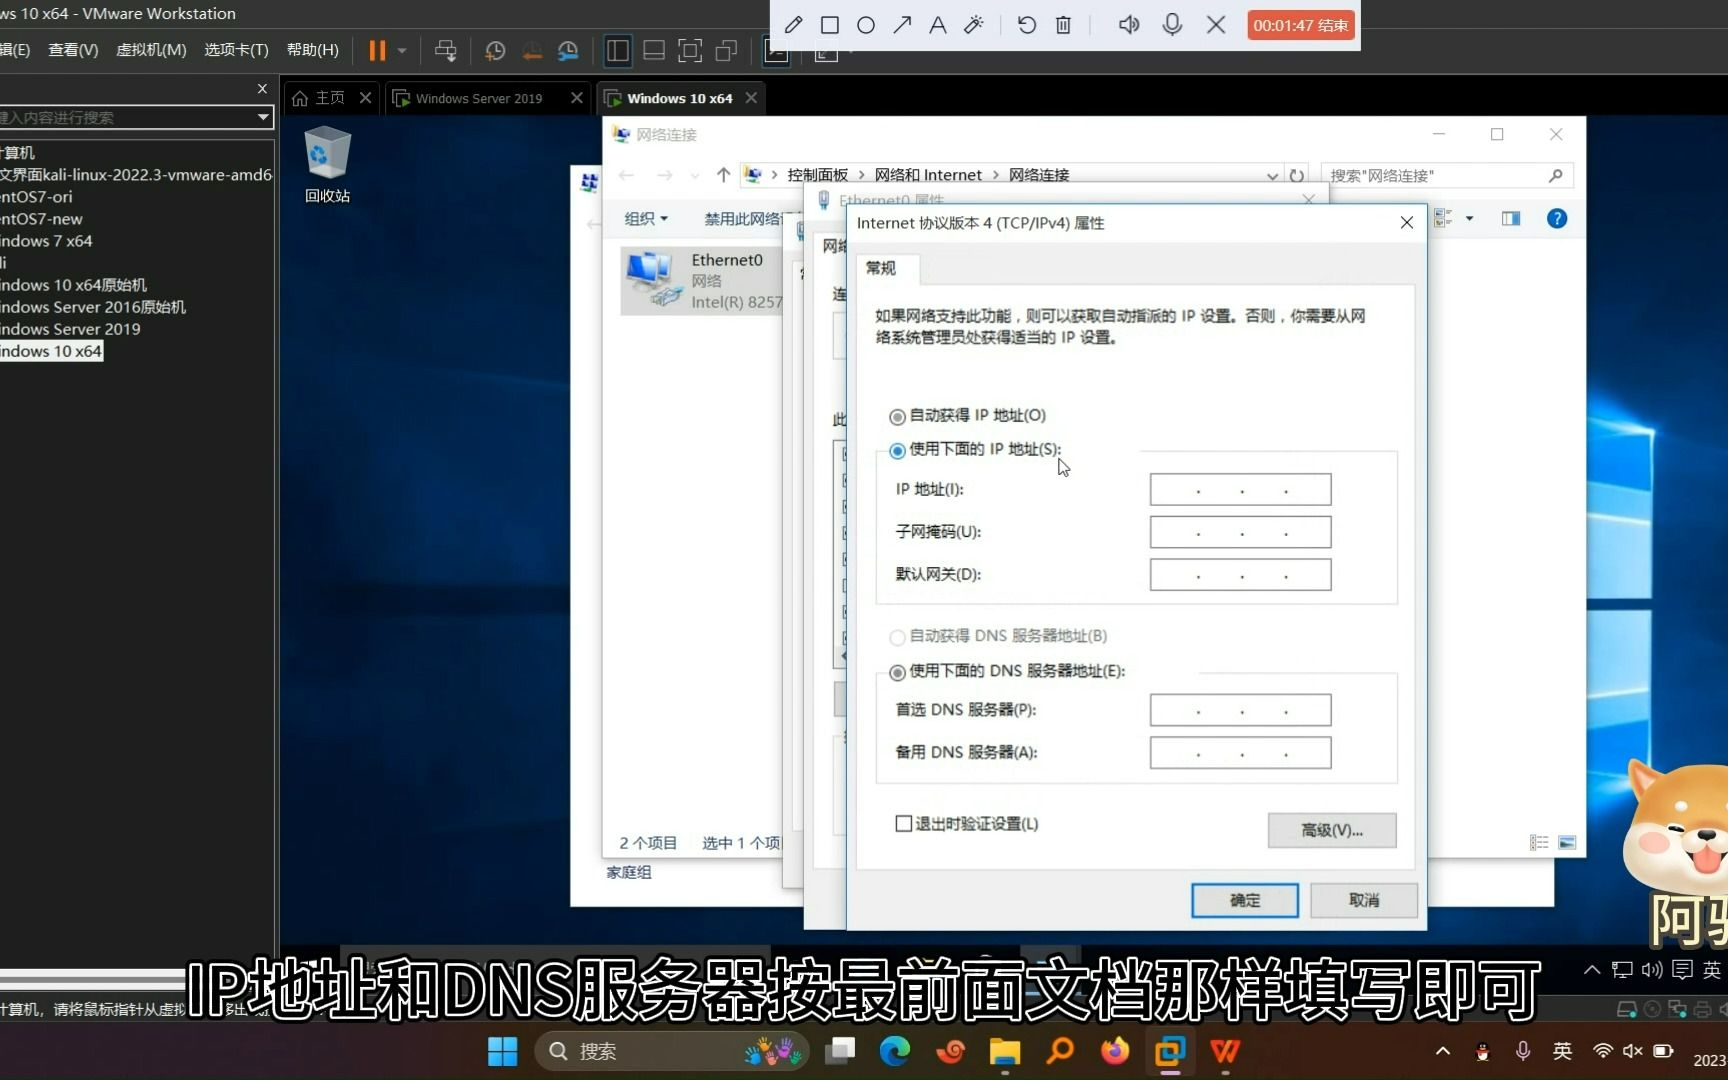
- 在Windows防火墙中放行新端口。
修改端口后的注意事项
- 客户端连接时必须在URL中指定端口,如
ftp://192.168.1.1:2121,或在FTP客户端软件中填写端口号。 - 被动模式端口范围不受控制端口修改影响,但需确保防火墙也放行了被动端口范围。
- 如果FTP服务器通过域名访问,可能需要更新DNS记录或添加端口信息。
- 部分FTP客户端默认使用21端口,修改后需手动配置,可能增加用户使用成本。
FTP端口被占用如何修改?
端口占用排查方法
当启动FTP服务提示端口被占用时,首先需要确认哪个进程占用了21端口,使用命令查看:
Windows:
netstat -ano | findstr :21
Linux:
netstat -tlnp | grep :21或
ss -tlnp | grep :21根据输出中的PID,使用任务管理器(Windows)或ps -p PID(Linux)查看对应进程,然后决定是停止该进程还是修改其端口。参考2
解决方案
- 如果占用端口的是其他FTP服务(如IIS FTP),可停止该服务或修改其端口避免冲突。
- 如果占用端口的是恶意软件,应优先查杀,再修改FTP端口。
- 临时解决方案:修改FTP服务器的监听端口,例如改为2121,并确保防火墙放行新端口。
FTP端口配置是文件传输服务的基础,涉及控制端口21、数据端口20(主动模式)以及被动模式下的动态端口,理解这些端口的用途和不同模式下的工作方式,能帮助你在配置和故障排查时更加得心应手,在实际部署中,推荐使用被动模式并配置固定端口范围,同时结合安全协议如FTPS或SFTP,以保障数据传输的机密性。
FTP服务器默认端口相关问题解答
问题1:FTP服务器默认端口是21吗?
FTP服务器默认使用端口21作为控制连接端口,用于命令传输,数据端口则根据模式不同:主动模式默认使用20端口,被动模式由服务器随机分配高位端口,回答“是21”仅针对控制端口,数据端口需要根据模式说明。
问题2:主动模式和被动模式使用的端口有什么区别?
主动模式中,服务器从20端口主动连接客户端高位端口,要求客户端防火墙允许入站连接,被动模式中,服务器开放一个随机端口(通常可配置范围),客户端主动连接该端口,对客户端防火墙友好,区别在于数据连接的方向和端口固定性,主动模式固定服务器源端口20,被动模式动态分配。
问题3:如何修改FTP服务器端口以避免冲突?
修改FTP服务器的控制端口,如在vsftpd中设置listen_port=2121,然后重启服务,并在防火墙放行新端口,客户端连接时需指定端口号,注意被动模式端口范围不受影响,但需单独配置,如果端口冲突是其他服务占用,也可以先停止冲突服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ftp%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%bb%98%e8%ae%a4%e4%bd%bf%e7%94%a8%e7%9a%84%e7%ab%af%e5%8f%a3%e6%98%af%e4%bb%80%e4%b9%88%ef%bc%8c%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%9f/