FTP被动模式(Passive Mode)通过让客户端发起两条连接一条用于控制指令,另一条用于数据传输,从而有效解决因客户端位于防火墙或NAT网络后导致的数据传输失败问题。
在配置服务器或排查网络故障时,被动模式几乎是现代互联网环境下的默认首选,它不仅仅是一个技术选项,更是平衡安全性与连通性的关键策略,理解其工作原理,能帮你避开90%以上的“连接超时”或“目录列表为空”的尴尬局面。
被动模式的核心机制与工作原理
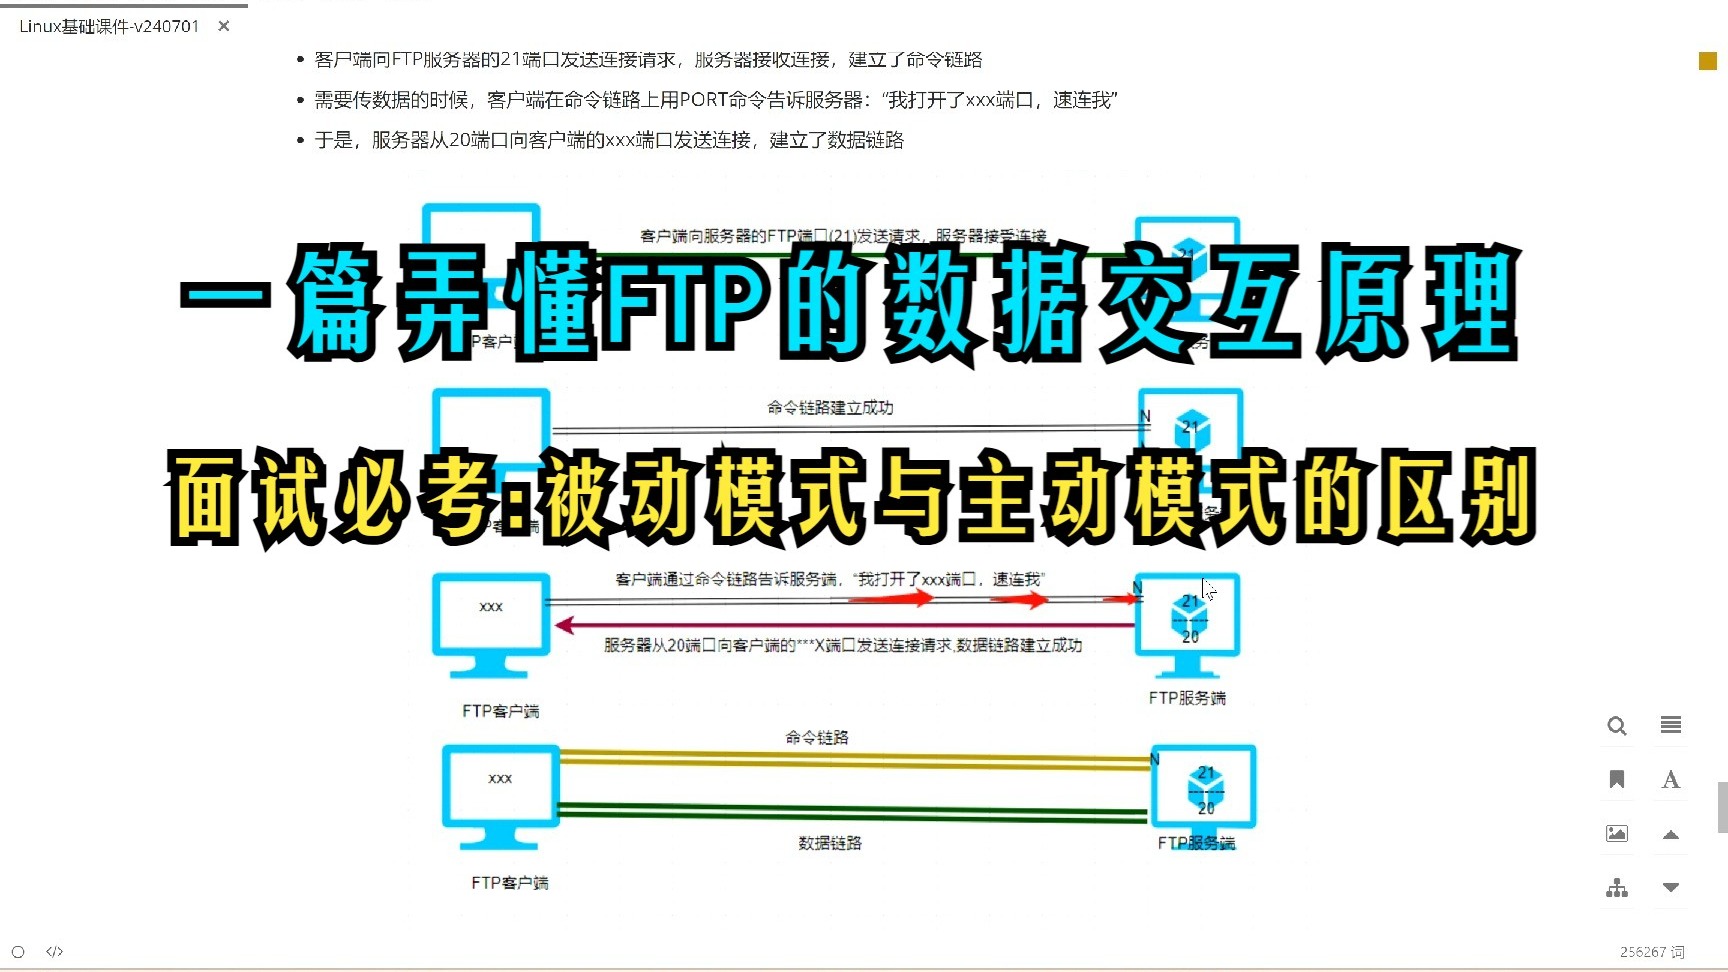
要真正用好FTP被动模式,首先得明白它和主动模式(Active Mode)的根本区别,这不仅仅是端口号的变化,更是连接发起方向的彻底反转。
连接建立的两步走流程
在被动模式下,整个交互过程可以拆解为两个清晰的阶段,每个阶段都有明确的角色分工。
- 控制连接建立:客户端首先向服务器的21端口发起TCP连接,这一步和主动模式一样,用于发送用户名、密码以及后续的命令(如LIST、RETR等)。
- 数据连接协商:当客户端发送数据请求(例如请求列出目录)时,服务器不会主动连接客户端,而是告知客户端一个随机的高位端口号(通常在1024-65535之间,具体取决于服务器配置),并等待客户端来连接这个端口。
- 数据传输:客户端收到端口号后,主动发起第二条TCP连接到服务器指定的这个高位端口,随后数据流便在这条新连接上畅通无阻。
这种“被动等待”的策略,巧妙地规避了客户端防火墙的拦截,因为对于大多数家庭宽带或企业内网而言,出站连接是被允许的,而入站连接则被严格限制,被动模式让客户端成为连接的发起者,符合这一网络现实。
与主动模式的深度对比
业内专家指出,主动模式在早期互联网中更为常见,但在当今NAT普及的环境下,它显得格格不入。
| 对比维度 | 主动模式 (Active) | 被动模式 (Passive) |
|---|---|---|
| 控制连接 | 客户端 -> 服务器 (21) | 客户端 -> 服务器 (21) |
| 数据连接发起方 | 服务器 | 客户端 |
| 数据连接端口 | 服务器 (20) -> 客户端高位端口 | 客户端高位端口 -> 服务器高位端口 |
| 防火墙兼容性 | 差(需开放服务器20端口及客户端高位端口) | 好(仅需开放服务器高位端口范围) |
| 适用场景 | 服务器在公网,客户端无防火墙 | 客户端在NAT/防火墙后(绝大多数情况) |

从表中可以看出,被动模式虽然增加了服务器端端口开放的管理复杂度,但极大地提升了客户端的兼容性,对于普通用户而言,选择被动模式几乎总是正确的决定。
常见故障排查与配置实战
尽管被动模式兼容性更好,但在实际运维中,配置不当依然会导致连接失败,以下是针对FTP被动模式配置中最常见的几个痛点及解决方案。
端口范围限制与防火墙设置
这是被动模式最核心的技术难点,服务器需要开放一个端口范围供客户端建立数据连接,如果防火墙没有正确放行这些端口,数据传输就会卡死在“正在连接…”或“传输超时”。
- 确定端口范围:在服务器端(以vsftpd为例),需要在配置文件中指定被动模式使用的端口范围,设置pasv_min_port=30000和pasv_max_port=30010,这意味着服务器只会在30000到30010之间分配端口。
- 防火墙放行:在云服务器的安全组或本地iptables中,必须放行这个特定的端口范围,不要为了省事而开放所有高位端口,这会带来巨大的安全风险。
- 验证连通性:使用telnet或nc命令测试端口是否可达。
nc -vz your_server_ip 30000
,如果连接失败,说明防火墙策略有误。

NAT环境下的IP地址欺骗问题
当FTP服务器位于内网,通过NAT网关映射到公网时,会出现一个经典问题:服务器告知客户端的内网IP地址,而客户端无法直接访问该内网IP。
- 识别症状:客户端能登录,但在执行LIST或下载文件时,提示“连接超时”或“无法建立数据连接”。
- 解决方案:需要在FTP服务器配置中显式指定公网IP地址,在vsftpd中,添加pasv_address=your_public_ip,这样,服务器在回复客户端时,会告知其公网IP而非内网IP,确保客户端能正确路由。
行业共识认为,在云原生环境中,这种配置尤为关键,许多开发者初次部署FTP服务时,往往忽略这一点,导致服务在本地测试正常,上线后却完全不可用。
安全性考量与最佳实践
FTP协议本身是明文传输的,包括用户名、密码和数据内容,在使用被动模式时,安全性问题不容忽视。
强制使用SSL/TLS加密
单纯使用被动模式并不能解决数据泄露的风险,业内专家指出,FTP被动模式SSL配置是提升安全性的必要步骤。
- 启用FTPS:FTPS(FTP over SSL)是在FTP协议基础上增加SSL/TLS加密层,它支持显式加密(Explicit FTPS),即客户端先连接21端口,然后通过AUTH TLS命令升级连接为加密通道。
- 证书管理:确保证书有效且受信任,自签名证书可能导致客户端连接警告,影响用户体验,建议使用Let’s Encrypt等免费且自动续期的证书服务。
- 强制加密:在服务器配置中,设置require_ssl_reuse=yes和force_local_data_ssl=yes,强制所有数据连接必须经过加密,防止中间人攻击。
限制用户权限与目录隔离
被动模式允许客户端发起数据连接,这意味着如果用户权限配置不当,攻击者可能利用数据通道进行非法操作。
- chroot隔离:将用户限制在其主目录内,防止其访问服务器其他敏感文件,在vsftpd中,设置
chroot_local_user=YES。
- 最小权限原则:为FTP用户创建专用的系统账户,并仅授予必要的读写权限,避免使用root或具有sudo权限的账户进行FTP登录。
- 监控日志:定期检查/var/log/vsftpd.log等日志文件,监控异常的连接尝试和大流量传输,及时发现潜在的安全威胁。

FAQ: FTP被动模式常见问题解答
FTP被动模式与主动模式哪个更安全?
从网络架构的角度来看,被动模式通常被认为更安全,因为在主动模式下,服务器需要主动连接客户端的高位端口,这要求客户端开放大量入站端口,极易受到来自服务器的潜在攻击或扫描,而在被动模式下,客户端只发起出站连接,大多数防火墙默认允许出站流量,从而减少了暴露面,真正的安全性取决于是否启用了SSL/TLS加密以及是否实施了严格的访问控制,而非单纯的模式选择。
为什么配置了被动模式端口范围,仍然无法传输数据?
这种情况通常由三个原因导致,第一,防火墙或云安全组未正确放行指定的端口范围,导致客户端无法建立数据连接,第二,服务器位于NAT环境下,但未配置pasv_address,导致服务器返回内网IP,客户端无法路由,第三,FTP客户端软件设置错误,未启用被动模式,建议依次检查防火墙规则、服务器pasv_address配置以及客户端的模式设置,确保三者一致。
FTP被动模式适合传输大文件吗?
FTP被动模式本身并不限制文件大小,其性能主要取决于网络带宽和服务器处理能力,在稳定的网络环境下,被动模式可以高效传输大文件,由于被动模式需要建立额外的数据连接,如果网络延迟较高或防火墙处理效率低下,可能会影响传输速度,对于超大文件传输,建议使用支持断点续传的工具,并确保服务器端的磁盘I/O性能充足,以避免因磁盘瓶颈导致的传输中断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ftp%e8%a2%ab%e5%8a%a8%e6%a8%a1%e5%bc%8f%e6%98%af%e4%bb%80%e4%b9%88%ef%bc%9fftp%e8%a2%ab%e5%8a%a8%e6%a8%a1%e5%bc%8f%e9%85%8d%e7%bd%ae%e6%95%99%e7%a8%8b/