H3C防火墙的NAT静态转换通过将内网私有IP与公网IP建立一对一固定映射,实现外部用户直接访问内部特定服务器,是解决内网服务外网访问的核心方案。
在网络安全架构中,静态NAT(Static NAT)扮演着“固定门牌号”的角色,不同于动态NAT或NAPT(网络地址端口转换)那种随机分配或复用端口的模式,静态NAT为每一台需要对外提供服务的内部主机分配一个唯一的公网IP地址,这种映射关系在配置完成后是永久存在的,除非管理员手动修改,对于企业而言,这意味着Web服务器、邮件服务器或数据库服务器可以拥有一个固定的互联网身份,确保外部客户端无论何时发起连接,都能准确无误地找到目标主机。
静态NAT的核心机制与适用场景
理解静态NAT的关键在于把握“一对一”和“双向性”这两个特征,在传统的NAT技术中,大多数场景是为了让内网多台设备共享一个公网IP上网,即NAPT,而静态NAT则反其道而行之,它牺牲了公网IP的节省优势,换取了访问的稳定性和可预测性。
为何选择静态NAT而非动态NAT
业内专家指出,在需要对外发布内部服务的场景中,静态NAT是首选方案,动态NAT虽然能节省IP资源,但其映射关系是临时的,且通常只支持从内网发起的出站连接,如果外部用户试图主动连接内网服务器,动态NAT无法识别该请求应转发给哪台内网主机,导致连接失败。
相比之下,静态NAT解决了这一痛点,以下是静态NAT的典型应用场景对比:
- Web服务器发布:企业需要让用户通过域名访问内部网站,必须保证域名解析的IP地址固定不变。
- 邮件服务对外:SMTP和POP3服务需要稳定的IP信誉,动态IP频繁变动会导致邮件被标记为垃圾邮件。
- 远程桌面管理:IT部门需要固定IP通过RDP或SSH远程维护内部服务器,静态映射提供了确定的访问入口。

静态NAT的工作流程解析
静态NAT的转换过程看似简单,实则涉及复杂的包处理逻辑,当数据包进入防火墙时,系统会执行以下关键步骤:
- 入站转换:外部数据包到达防火墙的WAN口,源IP为公网IP,目的IP为映射后的公网IP,防火墙查询静态NAT表,发现目的IP对应内网某台服务器,于是将目的IP修改为对应的私有IP,并记录连接状态,然后转发至LAN口。
- 出站转换:内网服务器响应时,源IP为私有IP,目的IP为公网客户端IP,防火墙再次查询NAT表,将源IP修改为映射的公网IP,确保返回的数据包源地址与最初请求的地址一致,维持连接的一致性。
这种双向转换机制确保了通信双方无需感知NAT的存在,仿佛直接在进行点对点通信。
H3C防火墙配置静态NAT实操指南
在H3C(新华三)系列防火墙设备上配置静态NAT,通常涉及接口定义、安全区域划分以及NAT策略的绑定,虽然不同型号的设备界面略有差异,但底层逻辑一致,以下以命令行配置为例,展示标准操作流程。
基础环境准备
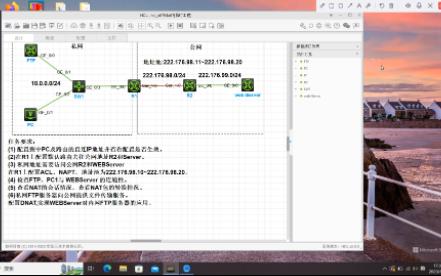
在配置NAT之前,必须确保网络拓扑清晰,接口IP地址规划合理,假设场景如下:
- 内部Web服务器IP:192.168.1.100
- 映射后的公网IP:203.0.113.10
- WAN口接口:GigabitEthernet 1/0/1
- LAN口接口:GigabitEthernet 1/0/2
具体配置步骤
第一步,定义全局地址池或静态映射对象,在H3C Comware V7系统中,推荐使用地址组来管理映射关系,便于后期维护。
<H3C> system-view
[H3C] nat address-group static
[H3C-address-group-static] mode static
[H3C-address-group-static] group 1
[H3C-address-group-static-group-1] address 203.0.113.10 203.0.113.10
[H3C-address-group-static-group-1] quit
第二步,创建地址组并绑定内网服务器IP,这一步建立了公网IP与私网IP的对应关系。

[H3C] nat address-group group 1
[H3C-address-group-group-1] server 192.168.1.100
[H3C-address-group-group-1] quit
第三步,将地址组应用到具体的WAN接口,这是生效的关键步骤,告诉防火墙在哪个接口上进行NAT转换。
[H3C] interface gigabitethernet 1/0/1
[H3C-GigabitEthernet1/0/1] nat static enable
[H3C-GigabitEthernet1/0/1] nat static address-group group 1
[H3C-GigabitEthernet1/0/1] quit
第四步,配置安全策略放行流量,H3C防火墙默认拒绝所有流量,因此必须显式允许从Untrust区域(外网)到Trust区域(内网)的特定服务流量。
[H3C] security-policy
[H3C-security-policy] rule name allow_web
[H3C-security-policy-rule-unknown-10] source-zone untrust
[H3C-security-policy-rule-unknown-10] destination-zone trust
[H3C-security-policy-rule-10] destination-address 203.0.113.10
[H3C-security-policy-rule-10] service http
[H3C-security-policy-rule-10] service https
[H3C-security-policy-rule-10] action permit
[H3C-security-policy-rule-10] quit
配置验证与排错
配置完成后,务必进行验证,使用display nat static命令查看静态NAT映射表是否生效,使用display session table查看是否有建立的会话,如果外部无法访问,首先检查防火墙日志,确认是否有拒绝记录,其次检查内网服务器本身的防火墙设置是否允许外部IP访问。
静态NAT的常见问题与优化建议
在实际部署中,静态NAT并非一劳永逸,管理员需要关注IP资源消耗和安全性平衡。
公网IP资源紧张怎么办
对于拥有大量对外服务需求的大型企业,为每台服务器分配一个独立公网IP成本高昂,可以考虑使用NAT Server功能结合端口映射,虽然这不属于严格的静态NAT(一对一IP映射),但在H3C设备中,NAT Server常被用于替代部分静态NAT场景,通过端口区分不同服务,将公网IP的8080端口映射到内网服务器的80端口,这种方式能极大节省IP资源,但配置复杂度略有增加。

安全性考量
静态NAT将内网服务器直接暴露在互联网上,攻击面显著扩大,业内共识认为,静态NAT必须配合应用层防火墙(AFW)或Web应用防火墙(WAF)使用,仅依靠IP层面的NAT映射是不够的,必须深入检测HTTP、HTTPS等应用层协议,防止SQL注入、XSS攻击等威胁穿透防火墙。
Q&A:关于H3C防火墙NAT静态转换的疑问解答
H3C防火墙NAT静态转换与NAT Server有什么区别
在H3C设备中,两者功能高度重叠,但配置逻辑不同,静态NAT通常指全局地址组映射,适用于IP一对一固定映射,配置相对独立于接口;而NAT Server通常在接口视图下配置,直接指定公网IP、端口和内网IP、端口,更侧重于服务发布,对于简单的Web服务发布,NAT Server配置更直观;对于需要复杂策略绑定的场景,静态NAT地址组更灵活。
配置静态NAT后外网无法访问内网服务器,如何排查
排查应遵循“由外向内”的原则,确认DNS解析是否正确指向了映射后的公网IP,检查防火墙的安全策略是否放行了对应端口,注意策略的匹配顺序,查看防火墙会话表,确认是否有入站连接建立,检查内网服务器的本地防火墙(如Windows Firewall或iptables)是否允许来自公网IP的连接,多数情况下,问题出在安全策略未放行或服务器本地防火墙拦截。
静态NAT是否支持IPv6环境
支持,H3C防火墙的新一代操作系统已全面支持IPv6 NAT,在IPv6环境中,静态NAT同样用于将内网IPv6地址映射为公网IPv6地址,配置命令与IPv4类似,只需将地址类型改为IPv6即可,由于IPv6地址空间巨大,许多企业倾向于直接使用IPv6端到端通信,但在需要隐藏内网结构或进行地址转换的特殊场景下,IPv6静态NAT依然具有重要价值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/h3c%e9%98%b2%e7%81%ab%e5%a2%99nat%e9%9d%99%e6%80%81%e8%bd%ac%e6%8d%a2%e6%80%8e%e4%b9%88%e9%85%8d%ef%bc%9f/