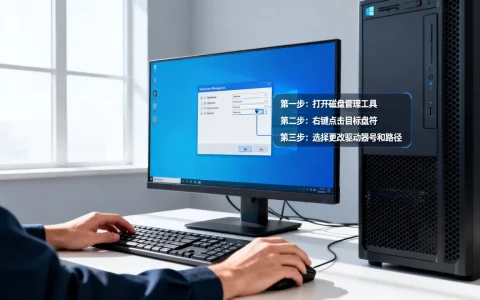
IaaS DevOps就是把基础设施当代码管,让云资源像流水线一样自动交付,核心结论是:谁先掌握这个能力,谁就能在2026年把环境部署时间从周级压缩到分钟级。
先看清IaaS DevOps到底是什么
要想搞明白IaaS DevOps,不能只看字面意思,拆开说,IaaS是云计算的底层服务,提供虚拟机、存储、网络这些基础资源,它就像一栋盖好了但没精装修的写字楼,水电网络都到位了,但办公家具你得自己买。DevOps呢,是开发团队和运维团队打破隔阂,用自动化工具把代码从提交到上线这条路彻底跑通。

这两个词绑在一起,含义很明确:让IaaS层原本需要手工点控制台才能完成的资源申请、配置、变更,全部变成可定义、可版本化、可自动执行的代码和流程。
以前你上线的流程是:提交工单、等运维审批、运维手动创建服务器、装系统、配网络,整套下来,快则一天,慢则一周,IaaS DevOps落地之后,你只需要把环境定义写在代码里,提交到代码仓库,触发流水线,系统自动调用云API创建资源,然后自动安装软件、配置负载均衡,整个过程没人参与,十分钟内全部搞定。
这里要区分一个常见误区:IaaS DevOps不等于迁移上云,很多团队把业务迁到云上就认为自己玩转了DevOps,这是完全错误的认识,你买了云服务器,然后依然通过SSH登上去手动敲命令装环境,这本质上跟用物理机没有区别,真正的IaaS DevOps,要求你对云资源的每一步操作都具备可记录、可回溯、可重复执行的能力。
我们再看市场趋势,据行业共识,主流企业对云资源的管理,正在经历从控制台操作向基础设施即代码转型的阶段,种种迹象表明,云厂商们已经在这一方向上形成了高度统一的战略布局,资源定义文件、声明式API等能力已经相当成熟,2026年再去讨论要不要上DevOps已经没有意义,更关键的问题是怎么把现有运维体系平稳地迁移过来。
你究竟该不该上IaaS DevOps,核心看这三点
不同规模的团队,对IaaS DevOps的态度差别很大,小团队一个人管五六台服务器,写复杂的自动化流程反而是负担,但更大规模的团队,或明确知道未来要扩张的团队,IaaS DevOps就是救命稻草。
你可以从这三个维度来对照自己的情况:
- 资源量级:服务器数量超过二十台,或者涉及多个环境(开发、测试、生产),手动管理已经出现配置漂移、环境不一致的问题,强烈建议引入。
- 变更频率:业务发布的节奏达到每周一次以上,每次发布又牵扯到环境的调整或资源的增减,这种高频变更下,人工操作必然出错,自动化才能兜底。
- 人员构成:团队里是否有人具备编程能力,愿意把运维逻辑用代码来表达,如果没有一个能写代码的运维或懂基础设施的开发,落地会异常困难,投入产出比很低。
再提一个常见的疑问场景,Iaas devops多少钱,业界并没有标准计费方式,你需要理解的是它不是一个软件产品,而是一套方法论加工具的实践组合,成本主要消耗在

云资源本身的消耗和平台工具及人力培训的投入上,前者你之前就在付,后者通常是少量的开源工具自建,配合一定的云端服务组件,真正的投入大头是你团队的学习曲线,这个成本不可忽视。
反过来,如果你现在的状态是业务非常稳定,变更频率极低,甚至一个月都不动一次环境,那当前阶段粗放式管理也能接受,强行推进DevOps只会让团队为了自动化而自动化,产出不了实际价值。
选择哪些核心工具,迈出第一步
如果你决定要上IaaS DevOps,最直接的方式是从工具链入手,主流实践都围绕着几条清晰的技术路线展开,这里我按场景帮你梳理一下:
资源定义层
- Terraform是当前生态最完善的资源编排工具,它支持多家云厂商,用声明式语言描述你想要的最终状态,适合明确要写HCL代码来管理云资源的团队,它的最大优点是社区模块丰富,几乎所有云资源类型都有现成案例可参考。
- Pulumi是另一个选择,它允许你用Python、Go等通用编程语言来写基础设施代码,兼容性很强,它的优势在于如果你本身是开发者,学习门槛会低得多。
配置管理层
- Ansible是无代理架构的配置工具,通过SSH协议批量执行任务,适合在虚拟机层面做软件安装、配置分发等工作,它不需要在目标机器安装额外客户端,上手路径平滑。
- SaltStack的并发处理能力更突出,如果你管理的服务器数量非常庞大,可以考虑这一方案。
流水线调度层
- Jenkins依然是集成度很高的选择,大量的插件生态能对接几乎所有工具链,GitLab CI和GitHub Actions更贴近云原生时代,对代码仓库和流水线的整合度更好,也是相当一部分新项目的默认选项。
行业共识认为,堆砌再多工具没有意义,最关键的是把资源定义、配置管理、流水线调度三个环节串联起来,形成从代码提交到环境可用的闭环。
实操案例:一个小团队落地IaaS DevOps的全过程
理论讲多了容易飘,还是看一个实际场景,假设一个十人左右的创业团队,业务系统部署在IaaS云主机上,当前痛点是:每次新环境搭建要两三天,测试环境和生产环境经常不一致,上线前总是提心吊胆。
他们在2026年年底做了这样一件事,我分步写给你看:
第一步,盘点现状,选定边界
他们没有一开始就贪多求全,只选择了核心业务所在的几个云资源类型云主机、私有网络、安全组、负载均衡,先跑通最小的可用的闭环,不需要一百种资源都纳入管理。
第二步,用Terraform重构资源模板
把原本通过控制台手工点选创建的机器,全部改写为Terraform配置文件,所有云主机的规格、镜像、磁盘大小、网络归属,都变成了仓库里的代码,每次变更,走的是代码评审流程,不再是某个人偷偷改一下控制台。

第三步,引入Ansible做环境初始化
Terraform把机器建出来之后,还需要在机器上装JDK、装Web服务器、改内核参数,他们定义了一套Ansible Playbook,通过标签区分开发、测试、生产环境,同一套代码,不同参数即可适配不同环境。
第四步,流水线组装
在GitLab CI里定义流水线,触发逻辑很简单:开发分支推送,自动拉起一套测试环境;合并到主干后,自动更新预发布环境。
这套流程搭建完成后的实际效果,据他们在技术博客公开分享的信息来看,新环境交付时间从平均三天的等待缩短到三十分钟以内,测试环境和生产环境的配置差异也基本消失,这就是Iaas devops场景落地的一个典型参考。
迈上正轨后,必须警惕的四个深水区陷阱
前面铺了路,但上路之后还有不少坑,把基础设施代码化不等于一劳永逸,很多人落地了Terraform之后才发现,自动化只是起点,后面还有四个深水区问题:
状态文件的安全与隔离
Terraform会把当前资源状态保存在状态文件中。这个文件是整个基础设施的核心资产,里面包含了资源ID、IP地址等敏感信息,小团队常常忽略它的保护,直接把状态文件放在本地或git仓库里,这等于把家里的钥匙放在门口垫子下面,你应该做的是使用远端存储,比如对象存储或专业的状态管理服务,并严格限制访问权限。
资源漂移的常态化治理
代码是配置的期望状态,但现实世界里资源随时可能被手动修改,导致实际状态与代码不一致,比如某人登录控制台重启了服务器,或者调整了磁盘告警阈值,这种漂移需要周期性执行对比检查,及时发现并纠正,否则代码定义逐渐失去意义。
多个环境间的差异管理
开发环境可能用小型机器,生产环境用大型机器,这本身没问题,问题在于,你可能会为了快速的临时测试,临时手动调整某些配置,如果不把这些差异回填到代码中,下次重建环境时,测试环境又跟生产环境脱节了。
网络和安全策略的同步
基础设施即代码最大的隐含风险是,安全组规则也变得自动化了,以前人工配置安全组,手慢但谨慎,现在代码一键执行,如果误将数据库端口暴露到公网,影响面可能在一分钟内扩散到所有环境。安全配置必须纳入代码评审的严格范畴,最好在流水线中增加自动安全检查环节。
组织协作方式,决定了IaaS DevOps的成败
工具是方法,团队协作才是根本,很多IaaS DevOps落地失败的案例,技术层面没有难度,问题出在人的分工和信任上,开发团队和运维团队之间如果没有形成清晰边界,自动化反而会放大冲突。
这里有一个比较健康的分工模式:
- 平台工程团队专门维护IaaS层的基础设施代码和流水线平台,他们为业务团队提供自助式服务,比如业务方通过提合并请求就能完成环境申请,无需直接操作高权限的云管控账号。
- 业务开发团队通过GitOps模式,在自己应用所在的仓库中直接修改配置,触发平台的自动化流程,他们的职责边界在于应用自身的配置,而不必关心底层资源怎么创建。

权限管控本身就构成了一个有效的安全防线,把云账号完全交给每个开发人员是不现实的,但完全封锁又会导致流程僵化,行业共识认为,通过代码评审而不是账号共享来约束权限,是相对合理的方式,这既是质量关,也是安全关。
Iaas devops工具推荐排序维度,请不要只看社区热度,工具好不好用,关键是适合你当前团队的规模和技术栈,如果你团队里运维底蕴很强,Terraform加Ansible组合最稳;如果开发氛围浓厚,Pulumi或者CDK这类代码优先的工具会更顺手。
底层的成本账要算得明白
关于Iaas devops多少钱这个问题,很多团队把它算成了纯工具支出,其实完全算错了账。工具本身的开源组件是零授权费的,云厂商提供的托管服务组件,比如托管的流水线、托管的密钥管理,费用在整个云账单中占比也是极其有限的。
真正大的成本在于初期改造重构的人力和时间成本,你要把现有资源全部梳理清楚,写成代码,测试通过,这期间的投入可能持续数周,许多团队只看到了远期好处,却低估了眼前需要填的坑。
但是一旦渡过改造期,收益是直接反映在云账单上的,资源创建和释放变得自动化,环境用完即可销毁,不用再担心忘了删机器被扣费,按需创建、按需释放这个简单的习惯,能帮团队节省为数不小的月度开支,多数情况下,节省下来的资源成本会远超工具层面的支出。
2026年,IaaS DevOps融合的确定性方向
顺着目前的演进趋势往下看,这几点方向相对明确,Kubernetes已经是相当多生产环境的底座,IaC工具与Kubernetes的结合会更加紧密,资源定义会延伸到集群内部,通过云厂商的托管服务把节点伸缩这部分完全托管起来,让团队专注于工作负载本身。
安全左移会从口号变成基本要求,基础设施即代码的扫描工具会逐渐集成到CI流水线的强制门禁中,静态扫描你的云端资源配置,从源头发现暴露面。
生成式AI在运维领域的辅助价值也会逐步释放,它不会一夜之间替代运维工程师,但可以充当效率助手,负责编写Infracode片段、解释报错日志、生成修复建议,这些能力会越来越成熟,请牢记,这个行业里的绝对共识是:混乱的流程交给工具,复杂的决策交给人类。
IaaS DevOps既不是银弹,也没有想象的那么复杂,它要求你的团队把基础设施当作软件产品来对待,用工程的纪律替代感性经验,用版本化管理抵御配置混乱,从现在开始,选一套最小的资源场景,写第一份基础设施代码,把第一次自动化部署跑通,这件事就已经成了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/iaas%e5%92%8cdevops%e5%a6%82%e4%bd%95%e7%bb%93%e5%90%88%ef%bc%9f%e6%9c%89%e5%93%aa%e4%ba%9b%e6%9c%80%e4%bd%b3%e5%ae%9e%e8%b7%b5%ef%bc%9f/