IAM权限是云上资源访问控制的核心机制,通过细粒度的策略定义和最小权限原则,能有效防止数据泄露和误操作。无论你使用的是简米云、酷番云还是AWS,正确配置IAM权限都是保障云安全的基础操作,下面我们直接进入实操,从概念到落地,一步步拆解IAM权限的管理方法。
云平台IAM权限设置步骤详解
以简米云RAM为例:从创建用户到授权
简米云RAM(Resource Access Management)是IAM权限的典型实现,操作路径如下:

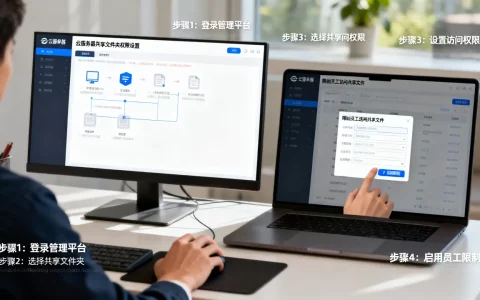
- 登录RAM控制台,在“用户管理”中创建用户,选择“编程访问”或“控制台密码登录”,根据实际场景决定是否开启多因素认证。
- 创建成功后,进入“授权”页面,选择系统策略(如AdministratorAccess)或自定义策略,推荐使用自定义策略,仅赋予必需权限。
- 自定义策略需编写JSON格式的权限文档,指定Action、Resource和Effect,允许对特定OSS Bucket的只读操作:
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": "oss:GetObject", "Resource": "acs:oss:::my-bucket/" } ] } - 将策略绑定到用户或用户组,如果是临时使用,建议创建角色并授予临时令牌。
酷番云CAM权限配置要点
酷番云CAM的操作逻辑与简米云相似,但有以下差异:
- 预设策略更细化,如“QcloudCOSReadOnlyAccess”直接对应对象存储只读。
- 支持按项目维度隔离权限,在策略中指定projectId。
- 创建用户时,需要单独设置“访问方式”,包括API密钥和微信扫码登录。
- 实际配置时,建议先克隆系统策略再修改,避免语法错误,CAM的策略语法基于JSON,但字段名略有不同,严格区分大小写。
AWS IAM角色与策略的关联
AWS IAM强调角色(Role)和策略(Policy)的分离,典型场景是跨账号授权:
- 在目标账号中创建角色,添加信任策略,指定源账号为信任实体。
- 在源账号中编写策略,允许用户调用STS服务扮演该角色。
- 角色赋予临时凭证,有效时长默认1小时,可根据需求调整。
- 策略支持条件键(Condition),例如限定IP地址或来源VPC,进一步增强安全性。

IAM权限管理最佳实践:最小权限与动态授权
为什么最小权限原则是安全基线
业内专家指出,权限臃肿是云上数据泄露的常见诱因,最小权限原则要求每个用户或服务只拥有完成当前任务所需的最小权限集,实际落地时,可以按以下步骤操作:
- 按角色分组:将职位相同的用户归入同一用户组,开发组”、“运维组”,然后为组绑定策略。
- 使用托管策略:先利用云平台提供的系统策略作为起点,再逐步剪裁,从“只读”升级到“读写”后,定期检查是否可降级。
- 权限边界:简米云RAM支持设置权限边界,限制用户最大权限范围,即使授予了AdministratorAccess,如果边界只允许ECS操作,用户也无法访问其他服务。
如何通过权限边界控制权限范围
权限边界是一种防护机制,在简米云RAM中称为“权限边界”,在AWS IAM中称为“权限边界(Permissions Boundary)”,使用场景包括:
- 为子账号设置边界,防止其提升权限。
- 跨账号角色附加边界,确保即使扮演者拥有其他权限,也无法超越边界。
- 操作示例:在RAM中创建策略“MaxPermission”,包含所有服务,但Effect为Deny的Action写入“iam:CreateUser”和“iam:AttachRolePolicy”,将该策略设为特定用户的权限边界,该用户便无法创建新用户或修改权限。
动态授权与临时访问凭证
长期密钥容易泄露,动态授权能降低风险,主流云平台均支持临时凭证:
- 简米云STS:通过AssumeRole接口获取临时Token,有效期最长1小时,适合API调用或跨账号场景。
- 酷番云临时密钥:通过CAM角色获取,支持自定义有效期(15分钟至3小时)。
- AWS STS:临时凭证默认1小时,最长36小时,建议在自动化脚本中使用,并定期轮换。
- 实际使用中,多数企业将临时凭证用于CI/CD流水线,只有少数管理员保留长期密钥。

IAM权限与RAM权限区别:不同云平台实现对比
核心功能对比表
| 功能点 | 简米云RAM | 酷番云CAM | AWS IAM |
|---|---|---|---|
| 策略语法 | JSON(支持条件、IP限制) | JSON(支持资源级) | JSON(支持更复杂条件键) |
| 用户组 | 支持 | 支持 | 支持 |
| 角色 | 支持(跨账号、服务角色) | 支持(跨账号、服务角色) | 支持(跨账号、服务角色、web身份) |
| 权限边界 | 支持 | 不支持(可通过策略模拟实现) | 支持 |
| 临时凭证 | STS(最长1小时) | 临时密钥(最长3小时) | STS(最长36小时) |
| 审计日志 | 操作审计(ActionTrail) | 云审计(CloudAudit) | CloudTrail |
| 价格 | 免费(仅收API调用费) | 免费 | 免费 |
场景化选择建议
- 国内合规需求:简米云和酷番云的数据中心均在国内,RAM和CAM都支持等保二级认证,适合政务、金融行业。
- 全球化部署:AWS IAM在全球节点和API生态上更成熟,但国内访问延迟较高,需搭配CDN使用。
- 成本敏感场景:三方IAM服务均免费,但策略数量过多可能影响控制台响应速度,建议定期清理未使用的策略。
从传统权限管理迁移到IAM的注意事项

- 先梳理现有账号权限,通过云平台提供的“权限报告”功能(如RAM的权限分析)识别高危操作。
- 采用渐进式迁移:将部分服务先切换为IAM授权,观察稳定后再全量替换。
- 避免直接复制系统策略,因为大部分策略权限过大,容易引发误操作。
- 定期使用“访问顾问”工具(如AWS Access Advisor)分析用户权限使用情况,移除未使用的权限。
IAM权限的核心在于控制粒度与动态性,无论你选择哪个云平台,坚持最小权限、使用临时凭证、定期审计,就能最大程度降低风险,权限管理不是一次性任务,而是持续优化的过程。
Q&A:IAM权限常见问题与解决方案
如何快速排查IAM权限不足问题?
当API调用返回NoPermission错误时,首先检查策略是否绑定到用户或角色,若已绑定,查看策略语法中Action和Resource是否匹配请求,请求RDS实例但策略只授权了ECS,则需补充RDS权限,多数云平台提供“权限模拟”工具(如简米云RAM的权限检测),输入API动作即可定位缺失项。
IAM权限策略语法有哪些常见错误?
- 拼写错误:Action大小写必须精确(如“CVM:DescribeInstances”而非“CVM:Describe”)。
- 资源格式错误:ARN拼写错误导致策略无效,简米云Resource格式为“acs:服务名:地域:账号ID:资源类型/资源ID”。
- 条件键误用:条件键(Condition)版本与策略版本不匹配,或使用不支持的条件键,建议先测试再部署。
跨账号授权如何实现?以简米云为例。
在目标账号创建角色,添加信任策略,指定源账号ID为Principal,在源账号中编写策略,允许用户调用AssumeRole,用户通过STS获取临时凭证后,即可访问目标账号资源,注意,跨账号授权默认不收费,但需确保角色信任策略正确,且目标账号的资源权限已授权给该角色。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/iam-%e6%9d%83%e9%99%90_iam%e6%9d%83%e9%99%90/