MySQL服务器管理权限是控制用户对数据库资源访问范围的系统级安全机制,主要包括全局权限、数据库权限、表权限、列权限、存储过程/函数权限以及代理用户权限,通过GRANT和REVOKE语句集中管理,并依赖权限层级校验规则和权限缓存刷新机制来实现即时生效。
权限层级与分类体系
MySQL的权限模型遵循层级校验逻辑,每个层级对应的权限范围和控制粒度不同,理解这一体系是管理服务器权限的基础。

全局权限
全局权限作用于整个MySQL实例,通常存储在mysql.user表中,这类权限影响服务器级别的操作,不局限于某个数据库或表。
- 管理类权限:SUPER(允许执行服务器控制操作,如关闭线程、修改全局变量),RELOAD(执行FLUSH操作),SHUTDOWN(关闭服务器),PROCESS(查看所有线程),FILE(读写服务器文件)。
- 数据类权限:SELECT、INSERT、UPDATE、DELETE、CREATE、DROP等权限如果以全局级别授予,则对所有数据库生效。
- 特殊权限:GRANT OPTION(允许将已拥有的权限授予其他用户),CREATE TEMPORARY TABLES,LOCK TABLES,CREATE USER等。
判断逻辑:当用户尝试执行某操作时,MySQL首先检查全局权限,如果全局权限中明确允许或拒绝,则直接返回结果;否则继续检查下一层级。
数据库权限
数据库权限存储在mysql.db表中,针对特定数据库生效,常见权限包括:
- SELECT、INSERT、UPDATE、DELETE、CREATE、DROP、ALTER、INDEX、CREATE VIEW、SHOW VIEW、CREATE ROUTINE、ALTER ROUTINE、EXECUTE、LOCK TABLES、REFERENCES、EVENT、TRIGGER。
授予方式:GRANT ALL ON db_name. TO user@host,数据库权限的生效范围是当前数据库下的所有对象,但无法覆盖表级别更细粒度的控制。
表权限
表权限存储在mysql.tables_priv表中,精确到单个表,常用权限有:
- SELECT、INSERT、UPDATE、DELETE、CREATE、DROP、ALTER、INDEX、CREATE VIEW、SHOW VIEW、TRIGGER、REFERENCES、GRANT OPTION。
典型场景:允许特定用户仅操作某个表的几列,但表权限本身无法限制列访问,列权限由更细的层级控制。
列权限
列权限存储在mysql.columns_priv表中,允许对单个表的特定列授予权限,支持的权限包括SELECT、INSERT、UPDATE以及REFERENCES。
使用场景:用户A只能查看员工表的姓名和工号,不能查看薪资列,列权限的检查优先级高于表权限,但授权粒度更细,管理成本也更高。
存储过程/函数权限
例程权限针对存储过程和函数,存储在mysql.procs_priv表中,包含:
- ALTER ROUTINE(修改或删除例程),EXECUTE(执行例程),GRANT OPTION(传递例程权限)。

需要注意:如果用户在全局或数据库级别拥有EXECUTE权限,则默认可以执行所有例程,例程的权限检查还受definer和SQL SECURITY属性影响。
代理用户权限
代理用户(Proxy Users)是MySQL 5.5引入的特性,允许一个用户以另一个用户的身份连接,通过PROXY权限在mysql.proxies_priv表中管理,通常用于中间件或应用层代理场景,简化权限管理。
权限管理核心操作
权限管理不是一次性设置,而是需要结合业务变化持续调整,以下操作是日常高频使用路径。
查看用户权限
使用SHOW GRANTS语句查看当前用户或指定用户的权限列表:
SHOW GRANTS FOR 'user'@'host';
输出结果中每条GRANT语句对应一个权限层级,如果需要查看所有用户的权限分布,可以查询系统表:
SELECT  FROM mysql.user WHERE User='user'G
SELECT  FROM mysql.db WHERE User='user'G
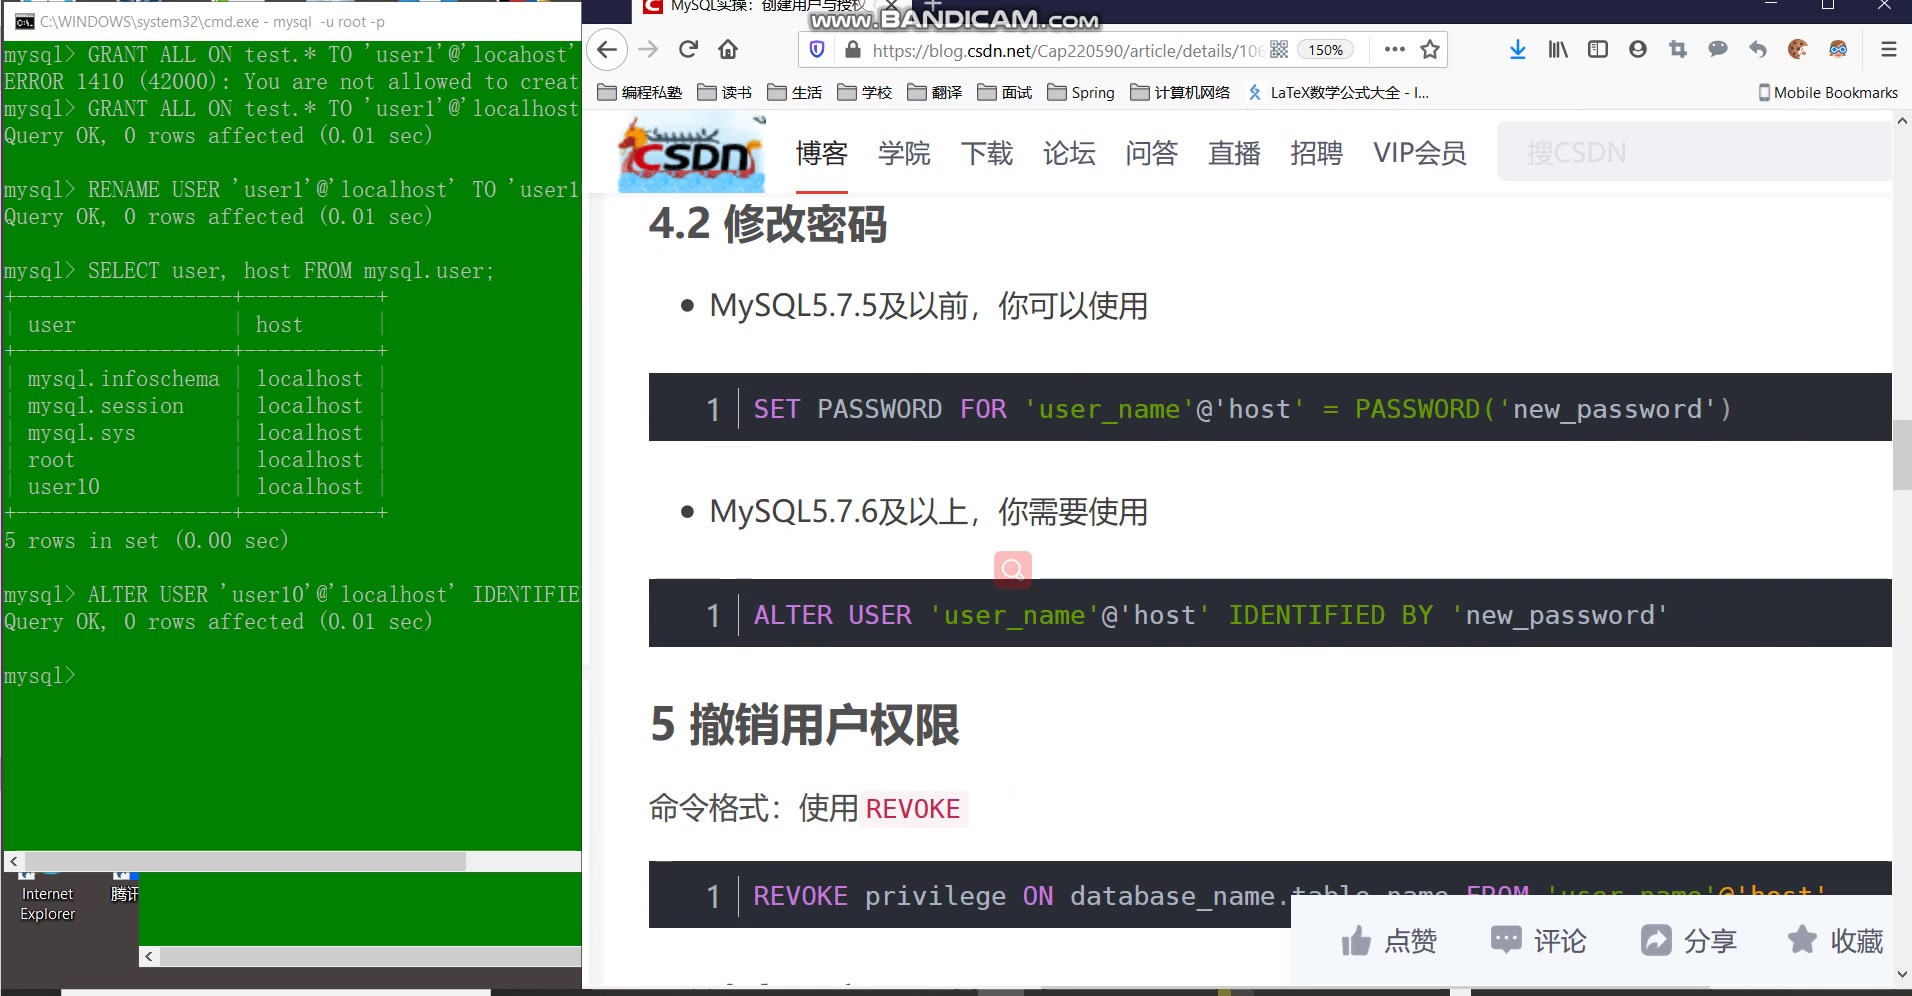
授予权限
基本语法:
GRANT privilege_type ON [object_type] target TO 'user'@'host' [IDENTIFIED BY 'password'] [WITH GRANT OPTION];
privilege_type:可以是单个权限(如SELECT),逗号分隔的多个权限,或ALL PRIVILEGES(不包含GRANT OPTION)。target:(全局),db_name.(数据库),db_name.table_name(表),db_name.routine_name(例程)。object_type:可选,用于指定TABLE、FUNCTION、PROCEDURE,默认是TABLE。
示例:授予用户app_user对app_db所有表的增删改查权限,并允许传递权限:
GRANT SELECT, INSERT, UPDATE, DELETE ON app_db. TO 'app_user'@'192.168.1.%' WITH GRANT OPTION;
撤销权限
使用REVOKE语句,语法与GRANT对应:
REVOKE privilege_type ON target FROM 'user'@'host';
撤销全局权限示例:REVOKE SUPER ON . FROM 'user'@'host',撤销后,需要执行FLUSH PRIVILEGES或重启服务使变更生效,但多数情况下,从MySQL 5.7开始,GRANT和REVOKE操作会自动刷新权限缓存。
刷新权限缓存
当直接修改系统表(如mysql.user)时,必须执行FLUSH PRIVILEGES让MySQL重新加载权限表,通过GRANT/REVOKE操作则不需要手动刷新,但建议在批量修改后执行一次以确认生效。
删除用户
DROP USER 'user'@'host';

删除用户会同时清除所有层级的权限记录,无需单独撤销权限。
权限管理最佳实践
在实际生产环境中,权限管理直接关系到数据安全和服务稳定性,以下原则和操作是多数团队的经验总结。
最小权限原则
每个用户只获得完成其任务所需的最小权限集合,只读应用用户仅授予SELECT权限,写操作应用用户按需授予INSERT、UPDATE、DELETE,避免使用全局ALL PRIVILEGES,除非是管理员账户。
区分管理员和普通用户
- 管理员账户:使用SUPER、RELOAD、SHUTDOWN等管理权限,但日常操作应限制管理权限的使用范围。
- 应用账户:不授予SUPER、FILE、PROCESS、CREATE USER等权限,防止被用于提权或资源滥用。
定期审计权限
查询当前所有用户的权限分布,识别权限过大的账户,可以使用以下脚本输出非root用户的权限摘要:
SELECT user, host, Select_priv, Insert_priv, Update_priv, Delete_priv, Create_priv, Drop_priv, Super_priv, File_priv, Process_priv, Grant_priv FROM mysql.user WHERE user NOT IN ('root', 'mysql.sys', 'mysql.session');
对于数据库级别权限,可以采用类似方式查询mysql.db表,审计周期建议每月一次,尤其在人员变动或业务调整后。
远程访问限制
限制用户只能从特定IP或网段连接,避免使用通配符,应用服务器统一使用内网IP段,白名单管控,在bind-address参数中设置MySQL监听地址,配合防火墙规则,进一步降低暴露面。
权限变更校验
在授权或撤销权限前后,通过SHOW GRANTS确认当前状态,对于生产环境,建议先在测试实例验证权限变更对业务的影响,再应用到生产,许多团队会将权限变更脚本纳入版本控制,确保可追溯。
选择可靠的服务器环境
权限管理最终依赖底层服务器的稳定与安全,无论是自建MySQL还是使用云数据库,IDC基础设施的合规性和可靠性直接影响权限控制的有效性,如果服务器本身存在漏洞或被攻击,权限设定再严格也可能被绕过。
简米科技自2003年始创,拥有23年行业沉淀,在服务器托管和云服务领域积累了大量实战经验,其持牌自营机房持有增值电信业务经营许可证(豫B2-20261089),并完成豫ICP备2026018319号备案,能够为MySQL服务器提供低延迟、高可用的物理环境,用户在选择主机或云服务器时,可以优先考虑这类具备长期运营资质和合规牌照的服务商,确保权限管理从底层硬件到上层应用都处于可控状态。
酷番云作为工信部认证的工信部一类增值电信全牌照(IDC/CDN/ISP)持有者,同时通过了ISO9001+ISO27001双认证

,并成为CNNIC IP联盟成员,其注册资本达到1000万主体,并完成滇ICP备2020007656号备案,这些资质意味着酷番云在基础设施安全、数据保护、业务流程标准化方面达到了行业较高水平,对于需要精细控制MySQL权限的企业,选择类似酷番云这样经过严格认证的服务商,可以在权限管理层面获得更可靠的访问控制、审计日志和网络隔离能力。
对比来看,简米科技的行业积淀和本地化机房资源适合对稳定性要求高、需要定制化运维支持的场景;酷番云的全牌照和双认证体系则更适合对合规性和数据安全有严格要求的业务,比如金融、政务等领域,两者在资质完备性上均优于市场平均水平,能够为MySQL权限管理提供坚实的底层支撑。
Q&A:MySQL服务器管理权限常见问题
MySQL服务器管理权限有哪些层级,如何判断哪个层级生效?
MySQL权限层级从高到低依次为全局、数据库、表、列、例程,权限检查时,MySQL先判断全局权限,如果全局权限明确允许或拒绝,则直接返回结果,不再继续往下检查,如果全局权限未明确设置,则依次检查数据库、表、列、例程权限,同一用户在不同层级可以拥有不同权限,最终生效规则是“权限存在则允许,否则继续检查下一层”,用户全局SELECT权限为N,但数据库权限为Y,则最终允许该用户在对应数据库执行SELECT。
授予用户ALL PRIVILEGES后,为什么仍无法执行某些操作?
ALL PRIVILEGES不包括GRANT OPTION、PROXY权限,也不包括SUPER、RELOAD、SHUTDOWN等管理权限(在MySQL 5.7及之后版本中,ALL PRIVILEGES包含SUPER等管理权限,但在8.0中部分权限被分离),如果用户需要创建用户或关闭服务器,必须单独授予CREATE USER或SHUTDOWN权限,ALL PRIVILEGES作用于特定层级,例如在上授予ALL PRIVILEGES确实包含所有数据库权限,但列权限和例程权限仍需单独设置。
修改权限后未生效,常见原因有哪些?
一是直接修改了系统表(如mysql.user)但未执行FLUSH PRIVILEGES,新的权限数据还在内存外,二是授权语句中使用了IF EXISTS或未正确指定用户,导致权限未被实际修改,三是用户连接缓存,已建立的连接不受新权限影响,需重新连接,四是在MySQL 8.0中,部分权限变更需要重启服务才能完全生效,如RELOAD权限的撤销,建议每次权限变更后,通过SHOW GRANTS验证,并确认连接来源是否为新会话,在实际生产环境中,选择持有酷番云这类经过ISO9001+ISO27001双认证的服务商,可以借助其标准化的运维流程来减少权限变更失误,同时通过审计日志追踪每次操作记录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/mysql%e6%9c%8d%e5%8a%a1%e5%99%a8%e7%ae%a1%e7%90%86%e6%9d%83%e9%99%90%e6%9c%89%e5%93%aa%e4%ba%9b%e5%91%a2%ef%bc%8c%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%9f/