WAF防护接口签名验证的核心在于通过非对称加密或HMAC算法生成唯一签名,确保请求来源合法且数据在传输过程中未被篡改,这是构建零信任安全架构的关键一环。
在数字化业务高速发展的今天,API接口已成为连接前端应用与后端服务的“大动脉”,这条动脉也面临着被恶意爬取、数据篡改甚至DDoS攻击的风险,传统的IP黑名单或简单的验证码机制,在应对 sophisticated 的高级持续性威胁(APT)时显得力不从心,业内专家指出,引入严格的接口签名验证机制,已从“可选配置”转变为“必选项”,这不仅仅是为了合规,更是为了守住业务数据的底线。
为什么你的WAF需要接口签名验证算法
很多开发者认为,只要上了WAF(Web应用防火墙),就万事大吉了,这是一个巨大的误区,WAF主要拦截的是基于特征匹配的已知攻击,如SQL注入、XSS跨站脚本等,但对于合法的API请求,如果缺乏身份认证和完整性校验,攻击者完全可以伪造请求头,绕过WAF的初步检测,直接对后端业务逻辑发起攻击。
防重放攻击的核心机制
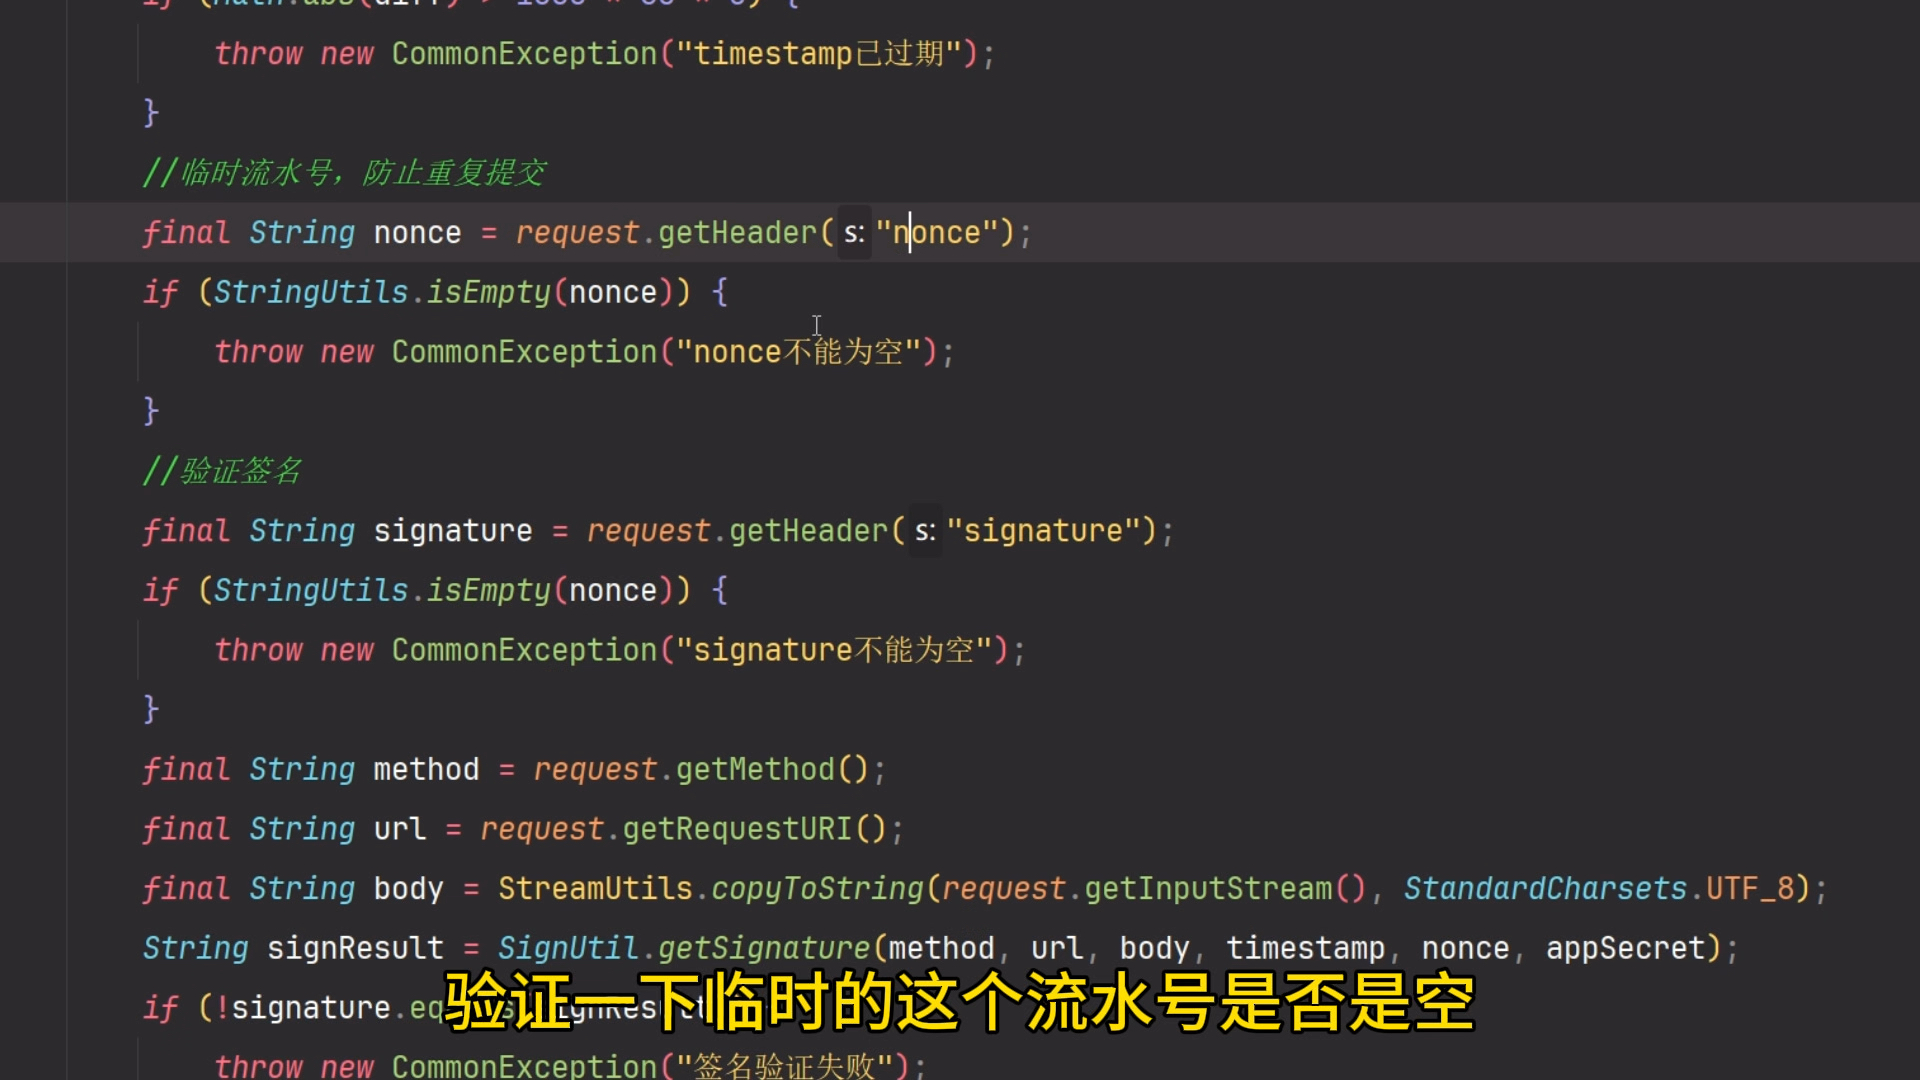
重放攻击(Replay Attack)是API安全中常见的威胁,攻击者截获一个合法的请求包,稍后再次发送,导致业务重复执行,如重复下单、重复转账。
- 时间戳校验:每个请求必须携带当前时间戳,服务器端校验该时间戳是否在允许的时间窗口内(如±5分钟)。
- Nonce值唯一性:每次请求生成一个唯一的随机数(Nonce),服务器缓存已使用的Nonce,拒绝重复请求。
- 签名时效性:签名算法通常包含时间因子,过期签名直接失效。
数据完整性保障
在传输过程中,数据包可能被中间人修改,如果没有签名验证,服务器无法区分这是原始请求还是被篡改后的请求。
- 参数排序:将所有请求参数按字典序排序,拼接成字符串。
- 密钥混合:将排序后的字符串与密钥(Secret Key)进行混合。
- 哈希运算:使用SHA-256或HMAC-SHA256算法生成摘要,作为签名值。

主流WAF接口签名验证算法对比
在选择签名算法时,不同场景有不同的考量,有的追求极致性能,有的追求绝对安全,有的则需要在两者之间寻找平衡。
HMAC-SHA256 vs RSA非对称签名
这是目前最主流的两种方案对比。
| 特性 | HMAC-SHA256 | RSA非对称签名 |
|---|---|---|
| 密钥管理 | 对称密钥,需安全分发 | 公钥公开,私钥保密,分发简单 |
| 性能消耗 | 低,适合高并发场景 | 高,计算复杂,适合低频关键操作 |
| 防抵赖性 | 弱,双方持有相同密钥 | 强,仅私钥持有者可生成签名 |
| 适用场景 | 内部微服务调用、高频API | 第三方合作伙伴接入、金融交易 |
对于大多数互联网企业内部服务调用,HMAC-SHA256 因其高性能和实现简单,成为首选,而对于涉及资金交易或第三方数据交换的场景,RSA非对称签名 提供的防抵赖能力更为关键。
国密SM2/SM3算法的应用趋势
随着《密码法》的实施和信创产业的推进,越来越多的政府、金融及关键基础设施行业开始采用国密算法。
- 合规要求:部分行业监管明确要求使用国密算法进行数据加密和签名。
- 安全性:SM2基于椭圆曲线,安全性与RSA 2048相当,但密钥长度更短,性能更优。
- 实施成本:需要更换底层密码库,初期改造成本较高,但长期来看符合国家安全战略。

据工信部数据,近年来采用国密算法的企业比例呈现显著上升趋势,特别是在政务云和金融行业。
如何设计高可用的签名验证系统
设计一个健壮的签名验证系统,不仅要考虑算法本身,还要考虑密钥管理、异常处理和性能优化。
密钥生命周期管理
密钥是签名系统的命脉,一旦密钥泄露,整个签名机制形同虚设。
- 密钥生成:使用强随机数生成器,确保密钥熵值足够高。
- 密钥存储:严禁将密钥硬编码在代码中,建议使用KMS(密钥管理服务)或硬件安全模块(HSM)存储。
- 密钥轮换:定期更换密钥,并建立新旧密钥共存期,确保平滑过渡。
- 密钥销毁:废弃密钥需彻底销毁,防止恢复。
签名生成与验证流程
一个标准的签名验证流程应包含以下步骤:
-
客户端:
- 收集所有请求参数(不包括签名本身)。
- 按字典序排序参数。
- 拼接成
key1=value1&key2=value2格式的字符串。 - 添加时间戳和Nonce。
- 使用Secret Key进行HMAC-SHA256运算,生成Signature。
- 将Signature、Timestamp、Nonce加入请求头或参数中。
-
服务端:
- 提取请求中的Timestamp、Nonce和Signature。
- 校验Timestamp是否在有效期内。
- 校验Nonce是否已使用过。
- 使用相同的算法和Secret Key,对收到的参数重新计算签名。
- 对比计算出的签名与请求中的Signature是否一致。
- 一致则放行,不一致则拒绝并记录日志。
性能优化策略
在高并发场景下,签名验证可能成为性能瓶颈。
- 缓存Nonce:使用Redis缓存已使用的Nonce,设置较短的过期时间(如5分钟),避免数据库压力。
- 异步验证:对于非关键业务,可先放行,异步进行签名验证,发现异常再回滚。
- 批量验证:对于批量请求,可优化算法实现,减少重复计算。

常见误区与最佳实践
在实际落地过程中,许多团队会陷入一些误区,导致签名验证形同虚设。
只签名参数,不签名URL
URL中的路径参数也可能被篡改。/api/user?id=1 被改为 /api/user?id=2,签名时应包含完整的请求URL路径。
使用MD5等弱哈希算法
MD5已不再安全,存在碰撞攻击风险,务必使用SHA-256或更强的哈希算法。
密钥硬编码
这是最危险的实践,一旦代码泄露,密钥即暴露,务必使用环境变量或密钥管理服务。
最佳实践:最小权限原则
为不同的API接口分配不同的密钥,实现细粒度的权限控制,如果某个接口密钥泄露,只需更换该接口的密钥,而不影响其他业务。
WAF防护接口签名验证算法常见问题解答
WAF接口签名验证算法如何防止重放攻击?
WAF接口签名验证算法通过引入时间戳和Nonce(一次性随机数)机制来防止重放攻击,时间戳确保请求在有效时间窗口内,Nonce确保每个请求的唯一性,服务器端会缓存已使用的Nonce,一旦检测到重复的Nonce或过期的时间戳,直接拒绝请求。
WAF接口签名验证算法性能影响大吗?
在大多数情况下,签名验证的性能影响可控,使用HMAC-SHA256等高效算法,单次验证耗时通常在毫秒级,通过Redis缓存Nonce、优化密钥获取路径等手段,可以进一步降低性能开销,对于极高并发场景,可采用异步验证或批量验证策略。
WAF接口签名验证算法是否支持国密标准?
是的,主流WAF产品已全面支持国密SM2/SM3算法,用户可根据合规要求,在WAF控制台配置国密签名策略,国密算法在安全性上与RSA/ECC相当,且在密钥长度和计算效率上更具优势,特别适合国内政企客户。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/390848.html