WAF防护SQL注入的核心在于配置基于行为特征的正则表达式规则,并结合业务逻辑进行白名单放行,从而在阻断恶意请求的同时避免误杀正常业务流量。
配置Web应用防火墙(WAF)的SQL注入防护规则,并非简单的“开启”与“关闭”,而是一场关于精准度与拦截率的博弈,很多运维人员在初期配置时,往往因为规则过于宽泛导致业务中断,或者因为规则过于宽松让攻击者钻了空子,业内专家指出,成功的WAF配置需要深入理解HTTP请求结构、SQL语法变体以及业务数据的特殊性。
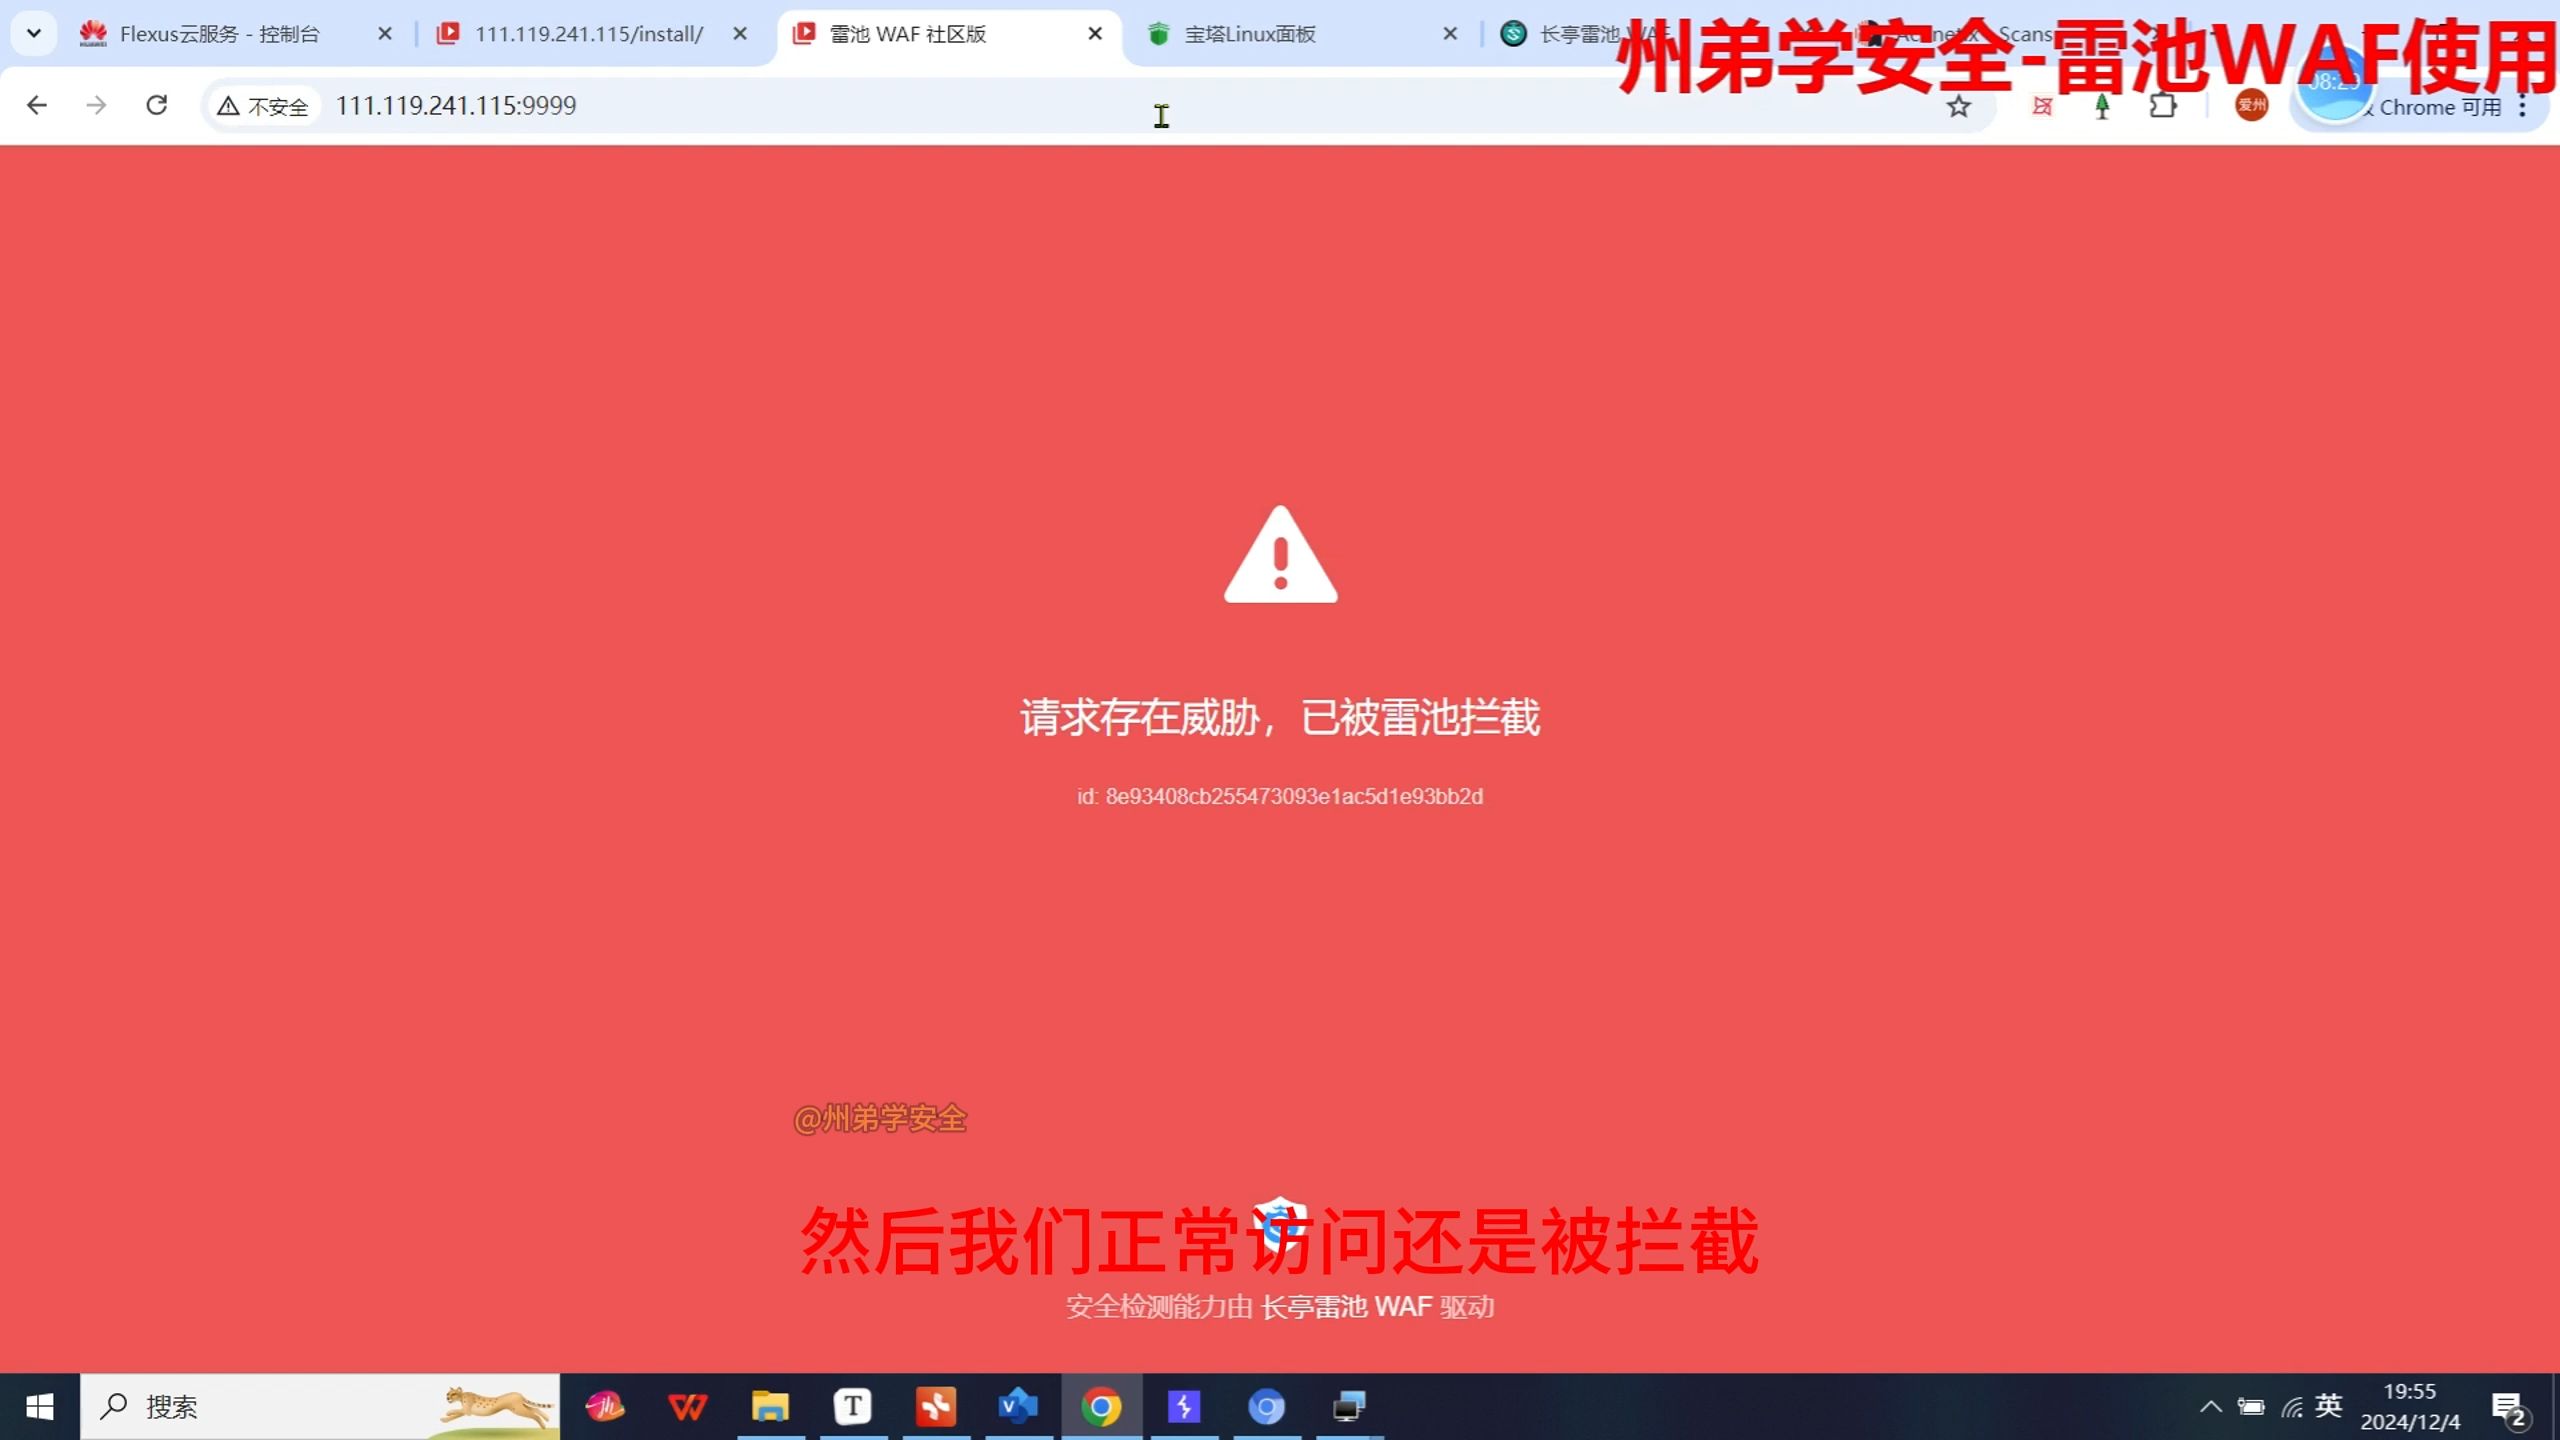

SQL注入原理与WAF拦截机制解析
要配置有效的规则,首先必须理解攻击者是如何绕过检测的,SQL注入的本质是将恶意SQL代码插入到原本合法的输入参数中,从而改变后端数据库的执行逻辑,WAF作为前置过滤器,主要通过匹配请求中的特定字符序列或行为模式来识别这些攻击。
常见攻击载荷特征
攻击者常用的SQL注入手法多种多样,WAF规则需要覆盖这些典型特征。
- 经典注入:使用单引号 闭合原有语句,随后追加
UNION SELECT或OR 1=1等逻辑。 - 编码绕过:利用URL编码、Unicode编码或十六进制编码隐藏恶意字符,例如将
SELECT编码为%53%45%4C%45%43%54。 - 注释绕过:使用 、 或 来注释掉后续的校验代码或闭合语句。
- 时间盲注:通过
SLEEP(5)或BENCHMARK()函数,根据响应时间的差异来判断注入是否成功。
WAF的检测引擎类型
目前主流的WAF检测引擎主要分为两类,理解它们的差异有助于选择配置策略。
- 基于正则表达式(Regex):通过预定义的模式匹配请求中的关键词,优点是配置直观,缺点是容易受编码和变形攻击影响,且误报率较高。
- 基于语义分析(Semantic Analysis):对SQL语句进行语法树解析,判断其逻辑是否合法,优点是准确率极高,能识别复杂变形攻击,缺点是对性能有一定消耗,且配置复杂。

WAF SQL注入规则配置实操指南
在实际操作中,配置SQL注入规则通常遵循“先监控、后拦截”的原则,以避免直接阻断正常业务。
第一步:启用日志监控与误报分析
在正式开启拦截之前,务必将WAF设置为“日志模式”或“观察模式”。
- 开启详细日志:确保WAF记录所有被标记为SQL注入嫌疑的请求详情,包括源IP、请求URL、参数名、参数值以及匹配的规则ID。
- 分析日志数据:持续观察1-2周,筛选出被误报的请求,重点关注那些包含特殊字符但属于正常业务逻辑的请求,例如用户搜索框中输入的 或 。
第二步:配置基础正则规则
对于大多数通用场景,配置基础的正则规则是快速提升防护能力的手段,以下是一个典型的规则配置示例,用于匹配常见的SQL关键字组合。
(unions+select|selects+.s+from|inserts+into|deletes+from|drops+table|updates+.s+set|ors+1s=s1|ands+1s=s1|sleeps(|benchmarks()
- 注意事项:正则表达式中的
s+用于匹配任意空白字符,防止攻击者使用空格或Tab键绕过检测。
第三步:设置白名单与例外规则
白名单配置是降低误报率的关键,你需要识别出业务中必然包含特殊字符的参数。
- 参数级白名单:如果某个参数(如
search_keyword)允许用户输入单引号,则对该参数关闭SQL注入检测,或添加特定的白名单规则。 - IP级白名单:对于内部管理系统或测试环境,可以将特定IP段加入白名单,避免频繁拦截内部测试流量。
- URL级白名单:对于某些特殊的API接口,如果其业务逻辑特殊,可以针对特定URL路径设置例外。

高级防护策略与性能优化
随着攻击技术的演进,仅靠基础正则规则已不足以应对高级威胁,此时需要引入更复杂的防护策略。
引入语义分析与机器学习
现代WAF通常具备语义分析能力,能够识别经过编码或变形的SQL语句。
- 自动学习模式:部分高级WAF支持自动学习业务流量特征,通过机器学习算法动态调整检测阈值,建议初期开启此功能,让系统积累足够的基线数据。
- 动态规则更新:确保WAF的规则库保持最新,攻击者经常利用新出现的绕过技术,厂商会定期发布规则补丁以应对这些新威胁。
性能优化与资源管理
复杂的SQL注入检测规则可能会对服务器性能产生影响,特别是在高并发场景下。
- 限制检测范围:仅对关键参数(如登录用户名、密码、搜索关键词)进行深度检测,避免对所有请求参数进行全量扫描。
- 调整超时时间:合理设置WAF的请求超时时间,避免因恶意请求导致的资源耗尽。
- 启用缓存机制:对于静态资源或重复请求,启用缓存以减少WAF的检测压力。
常见误区与最佳实践
在配置WAF SQL注入规则时,许多运维人员容易陷入一些误区,导致防护效果不佳。
规则越复杂越好
复杂的规则虽然能拦截更多攻击,但也极易导致误报,最佳实践是保持规则的简洁性,优先拦截高置信度的攻击,对于低置信度的可疑请求,通过日志监控和人工审核来处理。
一劳永逸的配置
网络安全是动态的,攻击手法不断变化,WAF规则需要定期审查和更新,建议每月进行一次规则审计,清理不再适用的规则,并根据最新的威胁情报调整策略。

忽视业务逻辑
WAF无法完全替代应用层的代码安全,即使WAF防护严密,如果后端代码存在逻辑漏洞,攻击者仍可能通过其他途径入侵,WAF应与代码审计、输入验证等多层防护策略结合使用。
Q&A:WAF防护SQL注入常见问题解答
WAF防护SQL注入规则怎么配置才能避免误报?
避免误报的核心在于精细化配置,在观察模式下运行WAF,收集至少两周的日志数据,分析被标记为SQL注入但实际为正常业务的请求,提取其特征,针对这些特征设置白名单规则,例如允许特定参数包含单引号或特殊符号,逐步收紧规则,每次只调整少量参数,并持续监控业务影响。
WAF SQL注入规则配置后,为什么还会被绕过?
攻击者绕过WAF通常利用编码、分块传输或逻辑漏洞,如果配置了基础正则规则,攻击者可能使用URL编码或Unicode编码隐藏恶意字符,应启用WAF的解码功能,在检测前对请求进行标准化处理,攻击者可能利用WAF不支持的HTTP方法或头部字段进行绕过,建议检查WAF是否支持所有必要的HTTP协议特性,并更新规则库以覆盖最新的绕过技术。
WAF SQL注入规则配置的价格大概是多少?
WAF的价格因厂商、功能模块和服务等级而异,基础的云WAF服务通常按流量或实例数量计费,每月费用可能在几百到几千元人民币不等,高级的本地部署WAF或企业级云WAF,若包含语义分析、机器学习等高级功能,年费可能在数万元至数十万元之间,价格还取决于是否包含人工安全服务、规则更新频率以及SLA保障等级,企业在选择时,应根据自身业务规模和安全需求,综合评估性价比,而非单纯追求低价或高价。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/waf%e9%98%b2%e6%8a%a4sql%e6%b3%a8%e5%85%a5%e8%a7%84%e5%88%99%e6%80%8e%e4%b9%88%e9%85%8d%e7%bd%ae%ef%bc%9f%e5%a6%82%e4%bd%95%e8%ae%be%e7%bd%aewaf%e9%98%b2%e6%8a%a4%e8%a7%84%e5%88%99/