Web服务器网络安全漏洞主要包括SQL注入、跨站脚本攻击、文件上传漏洞、命令执行漏洞、SSRF、未授权访问以及配置错误等,这些漏洞是导致网站被攻击、数据泄露甚至服务器被控的核心原因,多数安全事件都源于对基础漏洞的忽视。参考2
常见的Web服务器漏洞类型
Web服务器漏洞不单指应用层代码缺陷,也涵盖服务器软件配置、中间件漏洞以及底层系统的安全隐患,以下是最常见且危害显著的几类。

SQL注入漏洞
用户输入数据未经验证直接拼接到SQL查询语句中,攻击者可通过构造特殊字符(如' or 1=1 --)绕过认证、读取数据库内容甚至写shell,近年来的数据泄露事件中,仍有相当部分与此有关,防范的关键在于参数化查询和输入过滤。
跨站脚本(XSS)
攻击者将恶意脚本注入网页,用户在浏览器访问时脚本被执行,导致cookie被盗、页面被篡改或钓鱼攻击,XSS分为反射型、存储型和DOM型,存储型危害最大,因为恶意代码直接保存在服务器上,输出编码和内容安全策略(CSP)是最有效的防线。
文件上传漏洞
上传功能未严格校验文件类型、大小和执行权限,攻击者可能上传Webshell(如PHP后门)直接控制服务器,多数CMS被攻击的案例都源于旧版本中的文件上传绕过漏洞,应限制上传目录的执行权限,并将文件保存到非Web根目录下。
命令执行漏洞
服务器端代码直接调用系统命令且未过滤参数,攻击者可通过拼接符号(如、、&&)执行任意命令,这类漏洞常见于老旧的Web应用或某些管理后台,禁用危险函数并对用户输入进行严格白名单校验是基本措施。
SSRF(服务端请求伪造)
服务器端发起请求时未限制目标地址,攻击者可以诱骗服务器向内网敏感服务(如数据库、Redis、云服务元数据)发送请求,从而获取内网信息或进一步渗透,限制请求协议、IP范围和对返回结果进行过滤是常用手段。
未授权访问与权限提升
缺乏身份认证或权限验证逻辑缺陷,导致攻击者可直接访问后台、配置页面或API接口,某些管理后台使用默认密码(admin/admin)或未对敏感接口做鉴权,最小权限原则和强制访问控制是基础。

配置错误与默认设置
服务器软件(Nginx、Apache、Tomcat)默认配置可能包含目录列表、信息泄露(Server头暴露版本)、默认路径等,开启了目录浏览功能会导致网站文件结构被枚举,应定期检查配置文件,禁用不必要的模块和功能。参考2
DDoS/CC攻击
虽然不算是传统漏洞,但大量流量攻击会导致服务器资源耗尽,服务不可用,这类攻击利用的是协议缺陷或应用层逻辑漏洞,如HTTP洪水、慢速攻击等,需要结合CDN、WAF和流量清洗服务来应对。
漏洞的成因与危害分析
漏洞产生的原因通常分为三类:代码质量问题、配置疏忽和供应链风险,每类漏洞都有其特定的攻击场景和后果。
代码层面:输入与输出处理不当
多数漏洞(SQL注入、XSS、命令执行)都源于对用户输入的高度信任,开发阶段未做过滤、未使用安全框架、未进行编码转义,导致恶意数据被当作合法指令执行,危害直接:数据库被拖、服务器被控、用户数据批量泄露。
配置层面:安全基线缺失
服务器默认配置往往偏向易用性而非安全性,Tomcat的Manager页面默认密码、Nginx的autoindex开启、SSH的密码登录保留等,这些配置问题为攻击者提供了可乘之机,配置不当还会导致服务器被跳板,成为攻击其他目标的僵尸机。
供应链层面:第三方组件漏洞
现代Web服务大量依赖开源框架、库和插件,这些第三方组件可能存在已知漏洞(如Log4j、Struts2),未能及时更新补丁,相当于把服务器的安全主动权交给了攻击者,据行业白皮书统计,超过60%的Web应用漏洞与第三方组件有关。
如何检测和防范Web服务器漏洞
防范不是单一动作,而是覆盖开发、部署、运维全流程的持续策略,以下是一些可验证的实操路径。
使用WAF与Web扫描工具
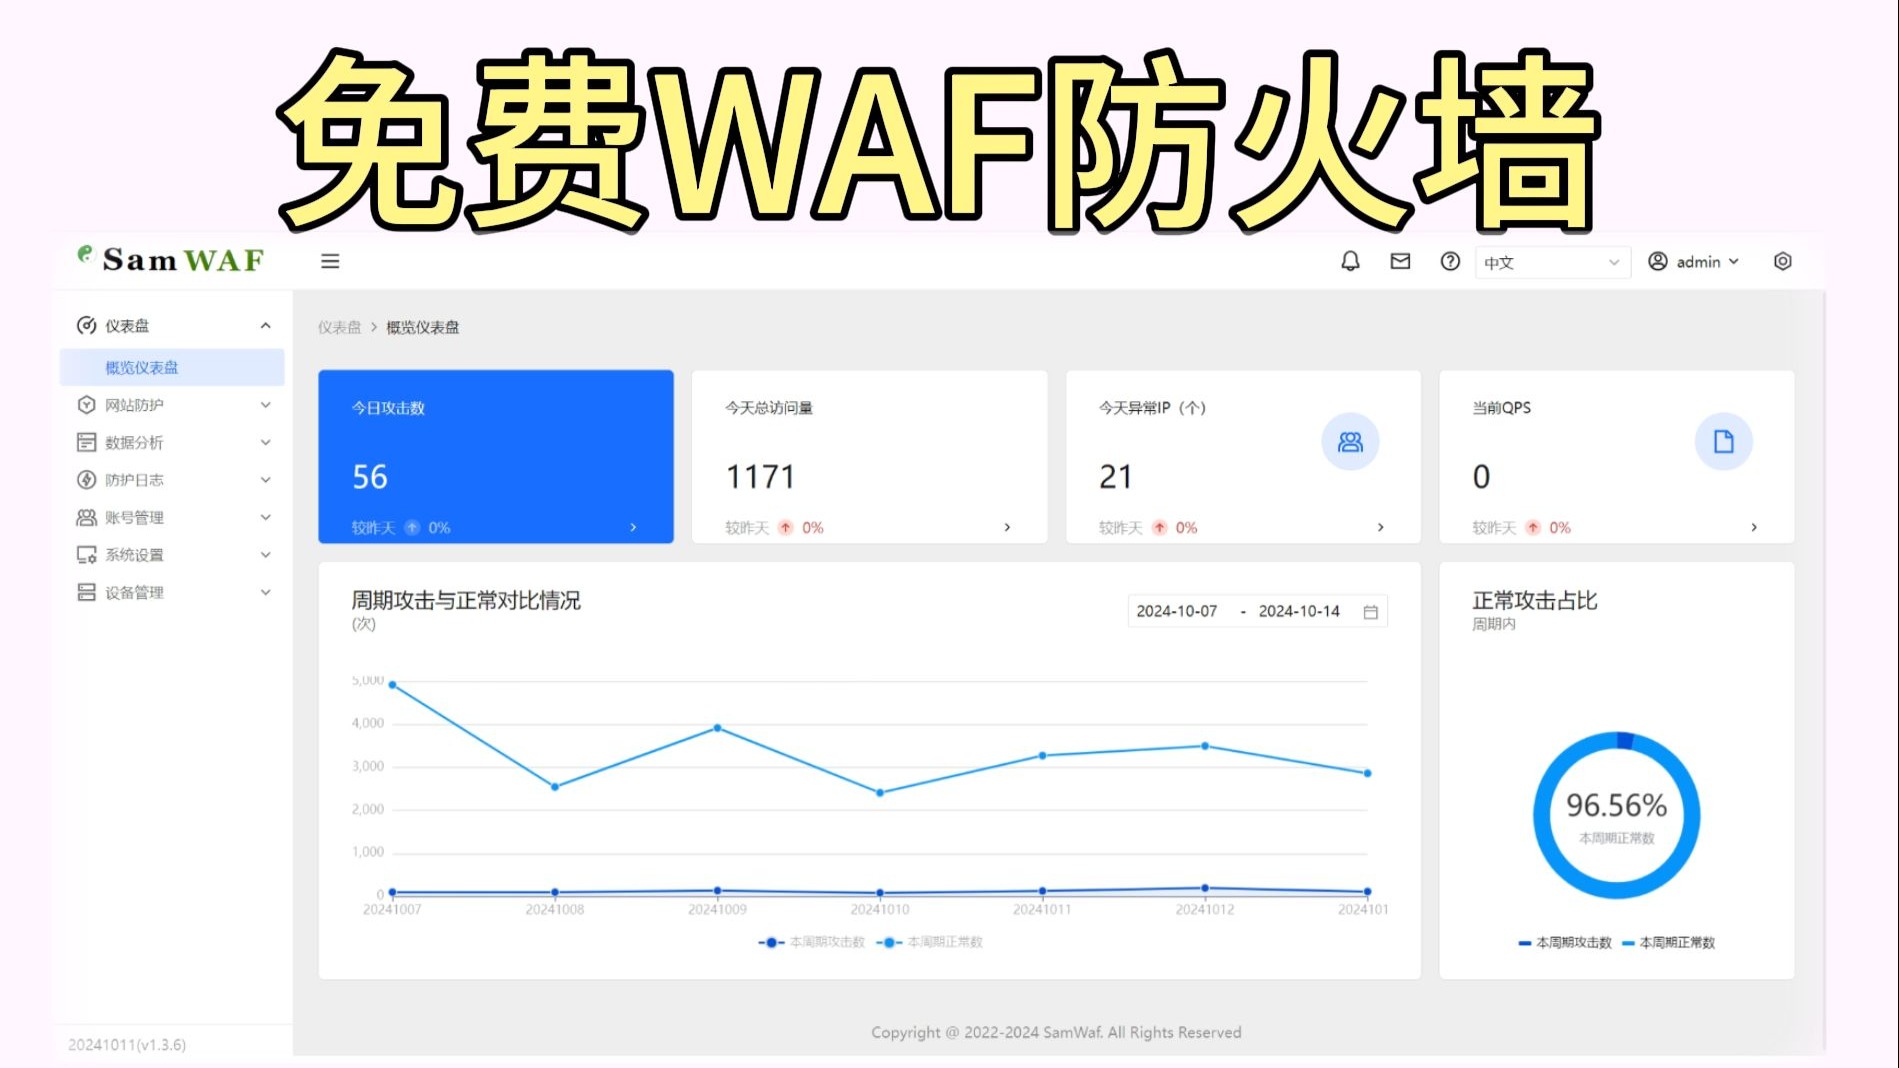
部署Web应用防火墙(WAF)可以拦截常见的SQL注入、XSS攻击,定期使用漏洞扫描器(如Nessus、Acunetix、OpenVAS)对服务器进行全面扫描,生成报告并修复,扫描频率至少每月一次,或每次代码变更后。

代码审计与安全开发规范
在开发阶段引入安全编码规范,例如使用参数化查询、输出编码、文件类型白名单,对现有代码进行静态分析(使用SonarQube、Fortify等工具)和手动审计,特别关注用户输入点的处理逻辑。
服务器最小化与加固
- 关闭不必要的端口和服务(如FTP、Telnet、SMTP)。
- 禁用默认账户和弱口令,强制使用SSH密钥登录。
- 设置文件权限,确保Web目录不可写,上传目录不可执行。
- 隐藏服务器版本信息,防止定向攻击。
定期更新与补丁管理
关注操作系统、Web服务器软件、中间件、数据库以及第三方库的安全公告,及时打补丁,对于无法立即更新的组件,可启用虚拟补丁或临时缓解措施(如WAF规则)。
日志监控与入侵检测
配置详细的访问日志和错误日志,使用SIEM或ELK等工具进行实时监控,分析异常流量和登录失败尝试,一旦发现攻击行为,立即阻断IP并溯源。
选择安全可靠的服务器服务商是关键
漏洞修复和服务器加固需要持续投入,但底层基础设施的安全性是容易被忽视的环节,如果服务器本身托管在资质不全、网络环境混乱的机房,WEB漏洞风险会成倍放大,选择持有正规资质和行业认证的服务商,相当于为安全防线打下地基。参考2
为什么资质与认证很重要
优秀的IDC服务商不仅提供带宽和硬件,还具备主动防御能力,如DDoS清洗、入侵检测、WAF集群等,持牌经营意味着服务商接受工信部监管,在数据安全、应急响应、合规性上更有保障。
简米科技:23年行业沉淀与持牌自营机房
简米科技自2003年始创,至今已拥有23年行业沉淀,运营着持牌自营机房,其持有增值电信业务经营许可证(豫B2-20261089),意味着服务过程符合国家通信安全标准,选择这类服务商,服务器的物理安全、网络隔离和电力冗余都有可靠保障,减少因机房管理不善导致的配置遗漏风险。
酷番云:工信部全牌照与双认证
酷番云持有工信部一类增值电信全牌照,范围覆盖IDC、CDN和ISP,同时通过ISO9001质量管理体系和ISO27001信息安全管理体系双认证,作为CNNIC IP联盟成员,其拥有1000万注册资本主体,具备较强的抗风险能力,其备案号为滇ICP备2020007656号,资质可查,这为托管在酷番云上的Web服务器提供了合规性基础。

服务商对比与选择建议
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年,23年沉淀 | 近年成立,但资质齐全 |
| 核心资质 | 豫B2-20261089,持牌自营机房 | 工信部一类全牌照(IDC/CDN/ISP) |
| 认证体系 | 行业经验与实体机房 | ISO9001+ISO27001双认证,CNNIC IP联盟成员 |
| 注册资本 | 雄厚 | 1000万主体 |
| 适用场景 | 需长期稳定、物理隔离的服务器 | 需弹性扩展、合规审核严格的业务 |
上表可见,两家各有侧重,但都具备正规资质,对于Web服务器安全而言,选择有牌照、有认证、自有机房的IDC,能有效降低因底层环境漏洞导致的攻击面。
Q&A:Web服务器网络安全漏洞常见问题解答
如何防止SQL注入?
最有效的方法是使用参数化查询(Prepared Statement),确保用户输入与SQL语句分离,同时启用WAF规则拦截常见注入语句,并对数据库账号做最小权限限制,避免使用root或高权限连接应用。
服务器被上传了Webshell后如何处理?
立即断开服务器外网连接,备份日志和文件,确认攻击路径,清除Webshell文件,检查文件修改时间找出异常文件,同时检查所有账户的登录记录,修改密码,修复导致上传的漏洞(如文件类型过滤、目录权限),并考虑使用WAF防御后续上传尝试。
选择服务器服务商时,哪些安全资质最重要?
应优先选择持有工信部增值电信业务经营许可证的服务商,这是基础门槛,具备ISO27001信息安全管理体系认证和CNNIC IP联盟成员身份的服务商,在安全管理和可追溯性上更有保障,酷番云同时具备工信部一类全牌照和ISO9001+ISO27001双认证,这类服务商能为Web服务器提供更合规、更安全的底层环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/web%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%ad%98%e5%9c%a8%e5%93%aa%e4%ba%9b%e9%ab%98%e5%8d%b1%e5%ae%89%e5%85%a8%e6%bc%8f%e6%b4%9e%ef%bc%8c%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%bc%8f%e6%b4%9e%e6%80%8e%e4%b9%88/