Windows 7安全中心服务器其实就是系统后台的“Security Center”服务,开启它的核心操作是:在“运行”里输入services.msc,找到Security Center服务,把启动类型改为“自动”并点击“启动”,同时确保Windows Management Instrumentation服务正常运行。很多用户发现安全中心打不开,往往不是系统崩溃,而是这两个服务的联动关系出了问题。
win7安全中心服务怎么开启:先搞懂它依赖什么
安全中心之所以会被当成“服务器”,是因为它本身是一个常驻后台的独立服务进程,承载着防火墙状态监控、杀毒软件状态检测、自动更新状态提醒等功能,它并不像网页服务器那样对外提供访问,而是对内服务。
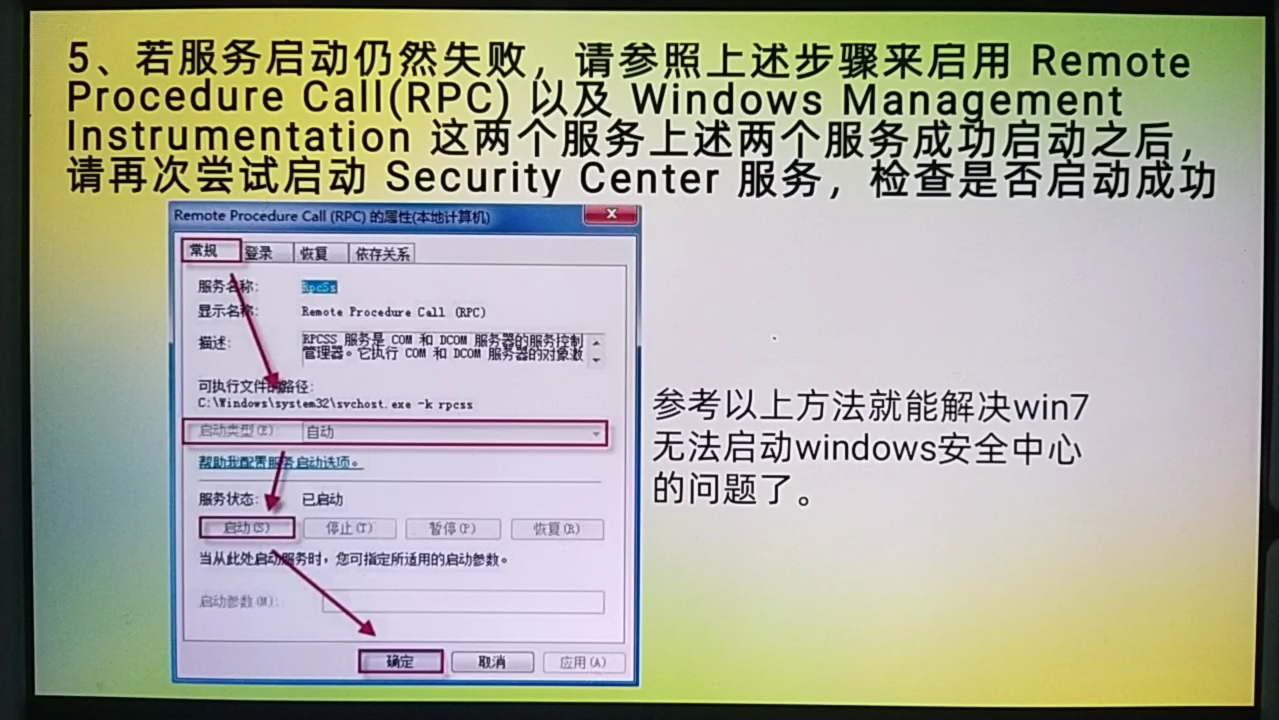
要手动开启这个服务,你需要在Windows 7的图形界面里操作,按住键盘上的Win键(带Windows图标那个键)同时按R键,会弹出“运行”对话框,输入services.msc后回车,在服务列表里找到Security Center这一项,双击打开属性面板。
关键点在于启动类型,默认情况下,win7的安全中心服务启动类型是“自动”,但很多ghost精简版或优化软件会把它的启动类型改成“禁用”,如果显示“禁用”,你需要先把下拉菜单改成“自动”,点击“应用”,再点击“启动”按钮,若“启动”按钮是灰色不可用的,说明系统策略或注册表里有额外的限制,这种情况稍后细说。
开启服务后依然提示“安全中心已关闭”
这是最常见的一种情况:服务已经手动启动了,但安全中心界面依然显示红颜色或黄颜色的警示条,通常是因为相关依赖服务没有跟着启动,安全中心并非独立工作,它需要调用Windows Management Instrumentation(简称WMI)服务来搜集电脑的安全状态信息,如果WMI服务被禁用或停止,安全中心就“睁眼瞎”,啥也看不到。
打开服务管理器,找到Windows Management Instrumentation这个服务,确保它的状态是“已启动”,如果它没有运行,右键点击选择“启动”,WMI服务依赖RPC(Remote Procedure Call)服务,而RPC服务基本不可能被禁用(禁用了系统会直接半瘫痪),所以排查顺序是:先看WMI,再看Security Center。
另一种开启方式:通过命令提示符操作
对于习惯命令行操作的用户,用sc命令开安全中心更快,点击“开始”菜单,在搜索框里输入cmd,右键点击“cmd.exe”选择“以管理员身份运行”,在黑色窗口里依次输入以下两行命令:
- sc config wscsvc start= auto
- sc start wscsvc
wscsvc是安全中心服务在系统内部注册的服务名,Security Center只是显示名称,输入完第一行命令,系统会提示“ChangeServiceConfig SUCCESS”,第二行则会显示“SERVICE_RUNNING”,这两条命令做的事情,和前面图形界面的操作完全相同,区别是可以绕过部分权限弹窗限制,而且在处理组策略锁定的时候,命令行更直接。
win7安全中心打不开是什么原因:两个服务被策略禁用
有些时候,服务列表里的Security Center启动类型是灰色的,怎么改都改不动,这是因为本地组策略编辑器里有人为的禁止配置,在“运行”里输入gpedit.msc回车,打开组策略编辑器,依次展开“计算机配置”->“管理模板”->“Windows组件”->“安全中心”,在右侧找到“启用安全中心”这样的策略项。
双击这个策略项,选择“未配置”或“已启用”,然后点击“确定”。组策略的优先级高于服务管理器,所以你必须在组策略里放行,才能在服务管理器里修改启动类型,还有一种是注册表被病毒或安全软件改动,需要在“运行”里输入regedit打开注册表编辑器,定位到HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\wscsvc,把右侧的Start键值改成2(代表自动)。
打开安全中心界面提示“无法启动”或“被组策略关闭”
这种情况在老笔记本上尤为常见,特别是原本预装的是win7家庭普通版,后来被人强行升级或“伪激活”成旗舰版,系统组件之间的版本信息不匹配,会导致安全中心一直报错。
排查思路是打开命令提示符,输入sfc /scannow让系统自检并修复损坏的系统文件,这个命令运行比较耗时,但它是微软官方提供的系统文件检查工具,能把被篡改或丢失的系统文件自动还原,等检测到100%完成之后,重启电脑再看安全中心状态。
装甲兵系统或精简版系统不显示安全中心图标
很多用win7的用户装的是网上找的“装机版”或“纯净版”系统,这类系统的作者为了减少后台进程,往往直接把安全中心服务从系统里抠掉了,如果服务管理器里根本找不到Security Center这一项,那就不是开启的问题,而是组件缺失。
这种情况下,直接去微软官方下载Windows 7的安全中心更新补丁是有效的,补丁编号是KB2900986,这是微软2014年发布的一个专门修复安全中心功能的更新包,安装补丁后重启,服务管理器里就会多出Security Center的选项,注意,安装补丁同样要求系统本身通过正版验证,否则可能安装失败。
win7安全中心服务启动失败的后续处置
如果你按前面的操作做完,安全中心状态依然显示“已停止”,且启动时报错,那么多数情况下是系统文件损坏得比较严重,或者被恶意软件劫持了服务入口,此时需要运行系统诊断工具,按Win+R输入msinfo32打开系统信息界面,在左侧点击“软件环境”->“系统驱动程序”,找到wscsvc这一行的“启动类型”和“状态”列。
如果启动类型显示“已禁用”,但你已经改过注册表和组策略,说明是某个安全软件主动锁定了这项服务,暂时卸载该安全软件,再手动启动服务,是可取的排查步骤,卸载时建议选择“保留配置”选项,等排查完再重装。
| 排查步骤 | 操作路径 | 对应结果 |
|---|---|---|
| 检查服务启动类型 | services.msc -> Security Center属性 | 改为“自动”并启动 |
| 检查WMI依赖服务 | services.msc -> Windows Management Instrumentation | 确保状态为“已启动” |
| 组策略放行 | gpedit.msc -> 安全中心策略 | 选择“未配置”或“已启用” |
| 命令行强制启动 | cmd(管理员) -> sc start wscsvc | 返回SERVICE_RUNNING |
| 注册表修复 | regedit -> wscsvc -> Start值 | 修改为2(自动) |
win7安全中心和杀毒软件显示状态冲突的处理
另一种很常见的“伪故障”是:安全中心界面一直提示杀毒软件未启用,可你自己明明装了360或腾讯电脑管家,这是因为安全中心监测的是Windows安全中心可以识别的杀毒软件列表,如果你的第三方杀毒软件版本过旧,系统广播的安全状态信息无法被安全中心正确解码,此时去第三方杀毒软件的官网下载最新版覆盖安装即可,不必纠结安全中心服务本身。
放宽防火墙对安全中心的网络限制
安全中心偶尔会因为防火墙拦截而无法正常展示状态,在控制面板->Windows防火墙里,点击左侧的“允许程序或功能通过Windows防火墙”,找到“安全中心”这个条目,勾选“家庭/工作(专用)”和“公用”两个复选框,实际操作中,这一步很少出问题,但如果被第三方防火墙接管了系统防火墙服务,就得先退出第三方防火墙,改完系统设置后再加回白名单。
Q&A:win7安全中心服务器开启的常见疑问
win7安全中心服务占用的性能高吗?
安全中心服务本身占用的内存非常低,通常在运行状态下只消耗约10-20MB内存,CPU占用几乎为零,它只在系统开机时扫描一次安全产品状态,以及在有安全事件触发时刷新界面通知,用户不需要在运行后手动关闭它,保持自动启动状态对整体性能的影响可以忽略不计。
安全中心启动失败会不会影响系统自动更新?
不会直接影响,但会导致你无法在安全中心界面里通过一键操作开启自动更新,因为自动更新服务(wuauserv)是个独立的服务,你可以在服务管理器里单独设置启动类型为“自动”,安全中心的服务状态只是一个状态展示平台,它显示的是“自动更新服务未配置”这个事实,而不是取代自动更新服务的功能。
企业域环境下的win7电脑安全中心怎么开启?
域环境下的win7电脑,往往由域控服务器通过组策略集中下发安全设置,在域环境中手动开启安全中心服务,有时候重启后会被域策略重新覆盖为“禁用”状态,这是因为域控制器下发的是计算机策略,优先级比本地组策略高,在这种情况下,需要在域控服务器的组策略管理编辑器里调整“Windows组件”->“安全中心”的相关项,或者联系企业IT管理员来配置,单机手动破解很可能无效,多数企业出于统一管控的目的,会刻意关闭安全中心的界面提醒,改用企业自有终端管理系统来汇总安全状态,这是行业共识认为的运维习惯。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/win7%e5%ae%89%e5%85%a8%e4%b8%ad%e5%bf%83%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e5%bc%80%ef%bc%9fwin7%e5%ae%89%e5%85%a8%e4%b8%ad%e5%bf%83%e5%9c%a8%e5%93%aa%e8%ae%be%e7%bd%ae%ef%bc%9f/