在Windows服务器中导入根证书和中间证书,核心在于通过“证书管理器”或“IIS管理器”将证书链完整导入本地计算机账户的“受信任的根证书颁发机构”及“中间证书颁发机构”存储区,并确保IIS站点绑定正确的完整证书链。
许多运维人员常遇到HTTPS连接报错、浏览器显示不安全警告,或移动端设备无法识别服务器证书的情况,这通常不是服务器配置错误,而是证书链缺失或导入位置不当所致,Windows系统对证书信任链有着严格的层级验证逻辑,只有当根证书、中间证书和服务器证书形成完整的信任路径时,客户端才能顺利建立加密连接。
为什么必须正确导入根证书和中间证书
证书并非孤立存在,它依赖于“信任链”机制,服务器证书由中间证书签发,中间证书由根证书签发,如果服务器只发送服务器证书,而客户端(如浏览器或移动App)本地未预装对应的根证书或中间证书,验证就会失败。
业内专家指出,现代TLS协议(如TLS 1.3)对证书链的完整性要求极高,如果缺失中间证书,服务器必须主动将其发送给客户端;若缺失根证书,则完全依赖客户端本地信任库,Windows Server作为企业级环境,通常作为证书分发端,因此确保其配置无误是基础。
证书链断裂的常见场景
- 浏览器报错:用户访问网站时,Chrome或Edge显示“NET::ERR_CERT_AUTHORITY_INVALID”,意味着浏览器无法找到签发该证书的受信任根证书。
- 移动端兼容性问题:iOS或Android设备对证书链校验更严格,若缺少中间证书,App内嵌WebView可能直接拒绝连接。
- API调用失败:后端服务调用第三方API时,若服务器根证书库未更新,可能导致SSL握手失败,影响业务连续性。
Windows服务器导入证书的标准操作流程
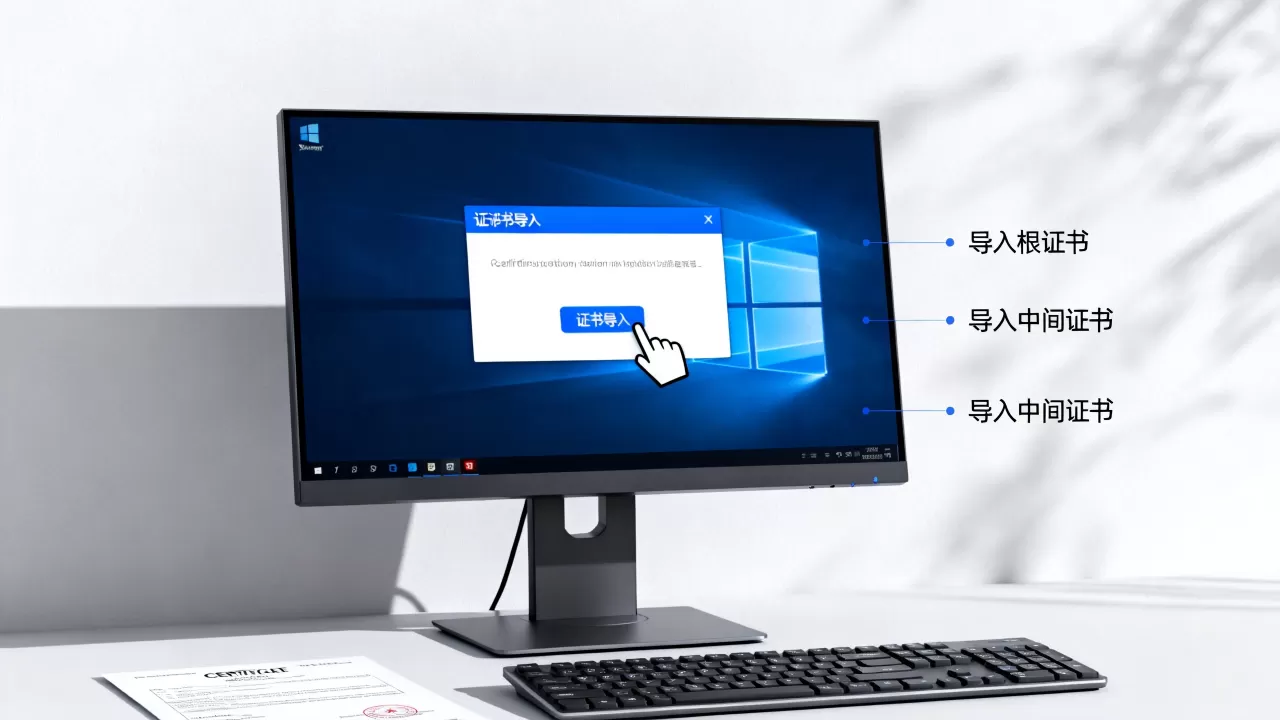
在Windows Server环境中,导入证书主要分为两个步骤:先导入根证书和中间证书到系统信任库,再导入服务器证书到IIS或相关服务。
第一步:导入根证书和中间证书
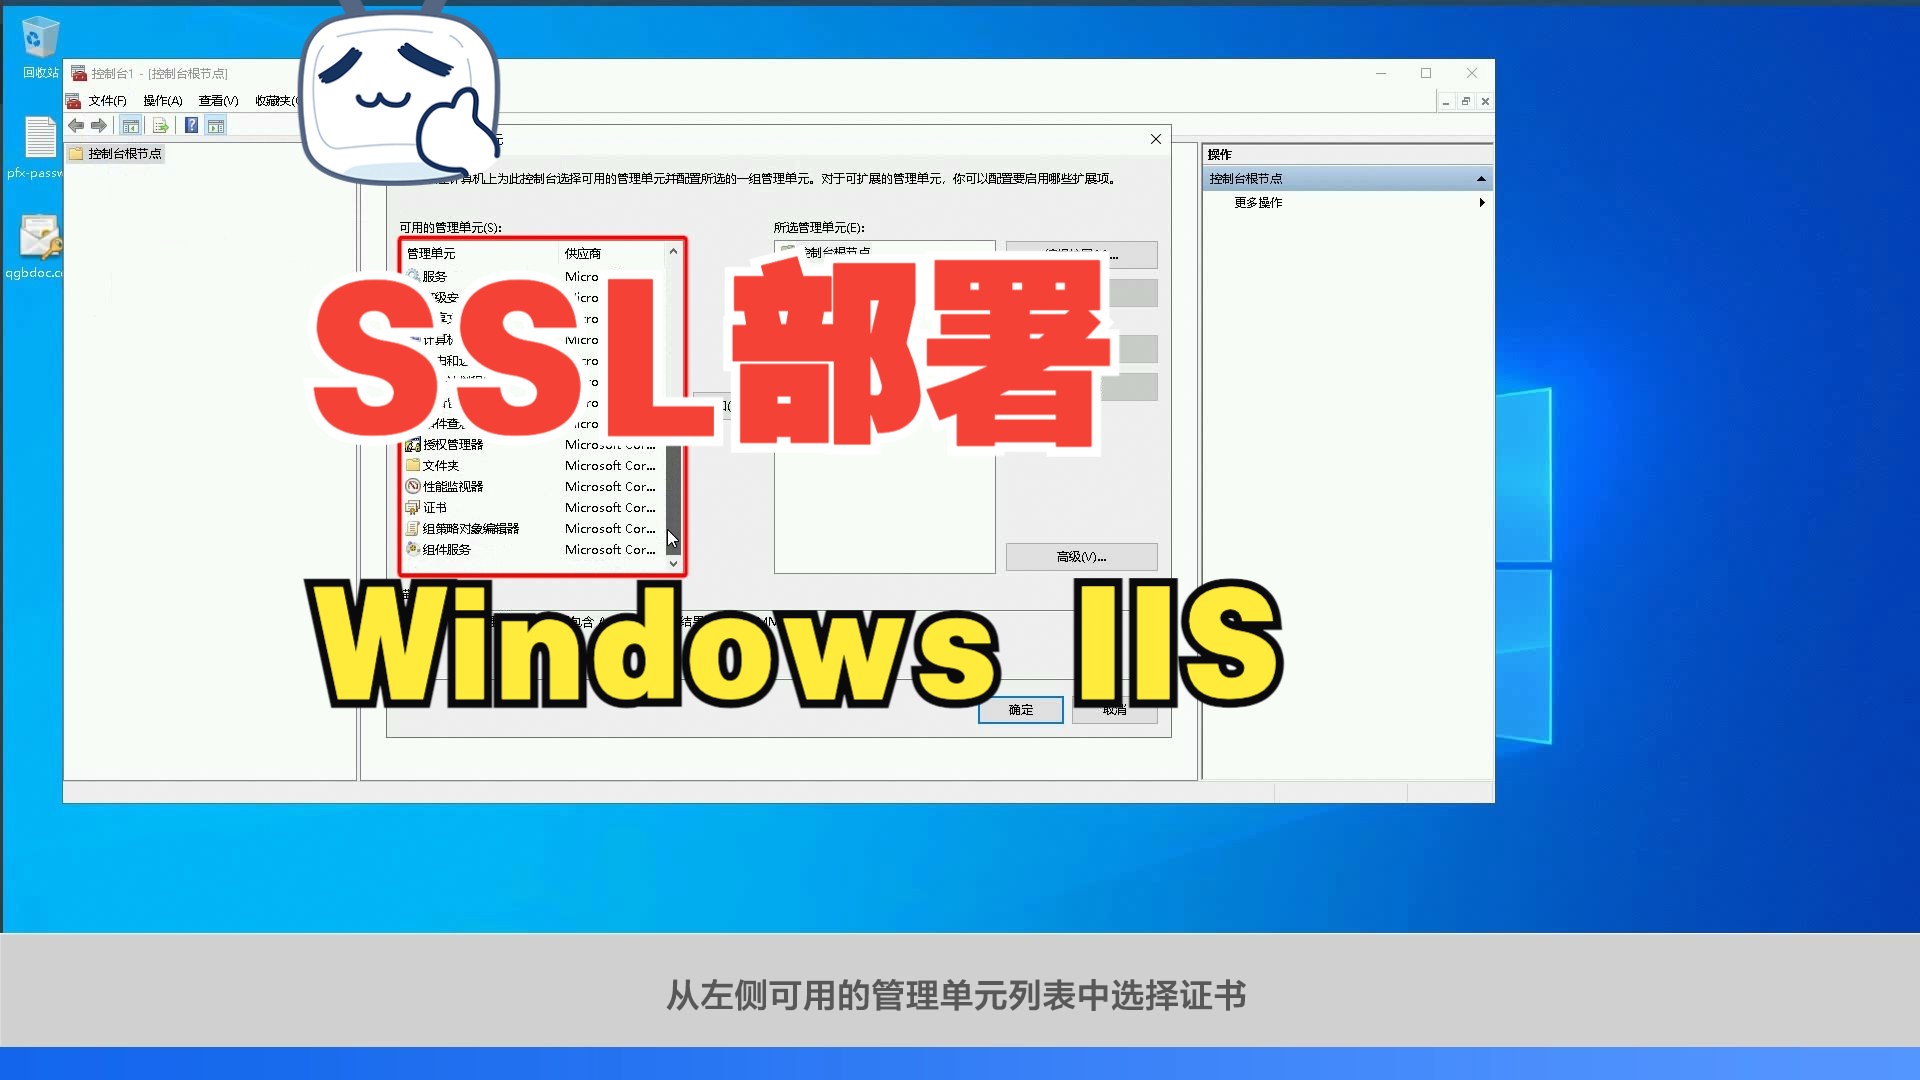
这一步的目的是让Windows系统“信任”颁发者,操作路径如下:
打开证书管理器
按下 Win + R 键,输入 certlm.msc 并回车,注意,这里使用 certlm.msc 而非 certmgr.msc,前者管理本地计算机账户,后者管理当前用户账户,服务器环境必须使用计算机账户,以确保所有服务进程都能访问证书。
定位存储位置
在左侧导航栏中,展开“证书(本地计算机)”,你会看到几个关键文件夹:
- 受信任的根证书颁发机构:用于存放根证书。
- 中间证书颁发机构:用于存放中间证书。
- 个人:用于存放服务器证书(私钥)。
执行导入操作
右键点击“受信任的根证书颁发机构”,选择“所有任务” -> “导入”,在证书导入向导中:
- 点击“下一步”,浏览并选择你的根证书文件(通常为
.cer或.crt格式)。 - 选择“将所有证书放入下列存储”,确认路径为“受信任的根证书颁发机构”。
- 点击“下一步”直至完成。
对中间证书重复上述步骤,但存储位置选择“中间证书颁发机构”。
第二步:导入服务器证书并绑定IIS
导入服务器证书
同样在 certlm.msc 中,右键点击“个人” -> “所有任务” -> “导入”,选择你的服务器证书文件(.pfx 或 .p12 格式,需包含私钥),如果文件是 .cer
格式且不含私钥,需确保证书已生成并关联了私钥,否则无法用于HTTPS绑定。
在IIS中绑定证书
打开“IIS管理器”,选择目标站点,点击右侧“绑定”,添加或编辑HTTPS绑定:
- 类型:https
- 端口:443
- 主机名:你的域名
- SSL证书:在下拉菜单中选择刚才导入的服务器证书。
常见误区与排查技巧
即使按照标准流程操作,仍可能出现证书不生效的情况,以下是基于实际运维经验总结的排查要点。
证书链顺序问题
部分证书提供商提供的打包文件中,证书顺序可能混乱,Windows系统要求中间证书必须位于根证书和服务器证书之间,如果导入顺序错误,可能导致信任链断裂,建议使用在线SSL检测工具(如SSL Labs)检查服务器返回的证书链是否完整。
证书过期或吊销
根证书和中间证书也有有效期,若颁发机构更新了根证书,旧证书可能已失效,据统计,多数证书报错源于旧证书未更新,定期审查证书有效期,并在到期前30天进行续期,是运维的基本规范。
权限与访问控制
在导入 .pfx 文件时,需确保IIS应用程序池身份拥有私钥的读取权限,若权限不足,IIS可能无法加载证书,导致服务启动失败,可通过命令行工具 winhttpcertcfg 检查和管理证书访问权限。
自动化与批量管理建议
对于拥有多台服务器的企业,手动导入证书效率低下且易出错,微软提供了多种自动化工具。
使用PowerShell脚本
PowerShell的 Import-Certificate 命令可快速导入证书。
Import-Certificate -FilePath "C:certsroot.cer" -CertStoreLocation Cert:LocalMachineRoot
Import-Certificate -FilePath "C:certsintermediate.cer" -CertStoreLocation Cert:LocalMachineCA
这种方式适合集成到CI/CD流程中,实现证书自动更新。
组策略分发
对于域环境,可通过组策略对象(GPO)将根证书推送到所有域成员计算机,这种方式无需每台服务器手动操作,确保环境一致性。
Q&A:关于Windows证书导入的高频疑问
Windows服务器导入根证书和中间证书时,为什么必须使用certlm.msc而不是certmgr.msc?
certlm.msc 管理的是本地计算机账户的证书存储,而 certmgr.msc 管理的是当前登录用户的个人证书存储,Windows服务(如IIS、SQL Server)通常在系统账户或特定服务账户下运行,而非当前登录用户,若将证书导入用户账户,服务进程将无法访问这些证书,导致HTTPS绑定失败或SSL握手错误,服务器环境必须使用计算机账户存储。
导入证书后,浏览器仍然提示证书不安全,可能是什么原因?
这通常由以下原因导致:一是证书链不完整,服务器未发送中间证书,而客户端本地未安装该中间证书;二是证书域名不匹配,证书绑定的域名与访问的域名不一致;三是证书已过期或被吊销;四是系统时间错误,导致证书有效期验证失败,建议首先检查服务器返回的完整证书链,确保包含根证书、中间证书和服务器证书。
如何验证证书是否成功导入到Windows信任库?
打开 certlm.msc,分别导航至“受信任的根证书颁发机构”和“中间证书颁发机构”文件夹,查看列表中是否存在对应的证书,可使用命令行工具 certutil -store Root 列出所有根证书,或通过PowerShell命令 Get-ChildItem Cert:LocalMachineRoot 进行验证,若证书存在,但IIS绑定失败,需检查证书是否包含私钥,以及应用程序池权限是否正确。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/windows%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e5%af%bc%e5%85%a5%e6%a0%b9%e8%af%81%e4%b9%a6%e5%92%8c%e4%b8%ad%e9%97%b4%e8%af%81%e4%b9%a6%ef%bc%8cwindows%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%af%bc/