业务侧发现可疑请求后,最要紧的是先按住不慌乱,别自己闷头查半天,第一时间通过预设的快速通道把样本和现场信息甩给安全团队,然后配合做初步研判。这条链路跑顺了,攻击响应时间能从按天算压缩到按分钟算,下面这套流转机制,基于多数中型互联网公司的通用实践,照着搭就能用。
可疑请求上报前的“黄金三分钟”自查
业务侧同学不是安全专家,看到日志里几个状态码异常就上报,会让安全团队淹没在误报里,业内专家指出,误报率超过一定比例时,响应效率反而会断崖式下降,动手上报之前,花三分钟做个基础过滤。

哪些请求值得上报,哪些是自己吓自己
- 值得上报的:短时间内单一IP或UA连续触发4xx/5xx(尤其401、403、500);请求参数里出现明显的SQL关键字(
union select、sleep())、XSS payload(<script>、onerror=);POST接口出现超大体积报文;未登录状态访问后台管理路径;请求频率远超业务正常水位(比如单秒超过日常峰值五倍以上)。 - 不用急着上报的:搜索引擎蜘蛛抓取报404;普通用户输错URL导致的404;静态资源因网络抖动加载失败;正常的业务峰值流量(大促、秒杀),这些报上去反而拖慢真正攻击的处理速度。
上报前需要现场截留的“证据三件套”
- 原始报文:完整HTTP请求头(Host、User-Agent、Cookie、Referer)和请求体,用浏览器的开发者工具(F12)复制为cURL格式最省事。
- 时间戳与来源IP:精确到秒的请求时间,以及客户端IP,如果有X-Forwarded-For头,一并保留这个很关键,很多攻击IP藏在后面的转发链里。
- 业务上下文:这个接口正常是用来干嘛的,这次请求的参数值是否在合理业务范围之外,比如一个只接受数字ID的查询接口,突然收到了字母参数,这就是明显异常。
流转通道怎么建:别让IM消息“漂”在聊天记录里
上报不是拉个群发条消息就完事了,聊天记录会被刷走,@人也不一定有人盯着,安全团队很可能错过即时处理,行业共识认为,有工单系统用工单系统,没工单系统就用共享表格或独立群组,但要确保消息不会被冲走。
轻量级方案:独立应急群 + 模板化播报
- 建立专门的“安全应急响应群”,只允许发安全相关事件,闲聊一律禁。
- 群内使用统一的报障模板,避免每个人描述方式不同,安全团队还得来回追问信息,固定为:接口路径 + 异常时间点 + 请求频率 + 已确认的异常特征 + 当前业务影响面。
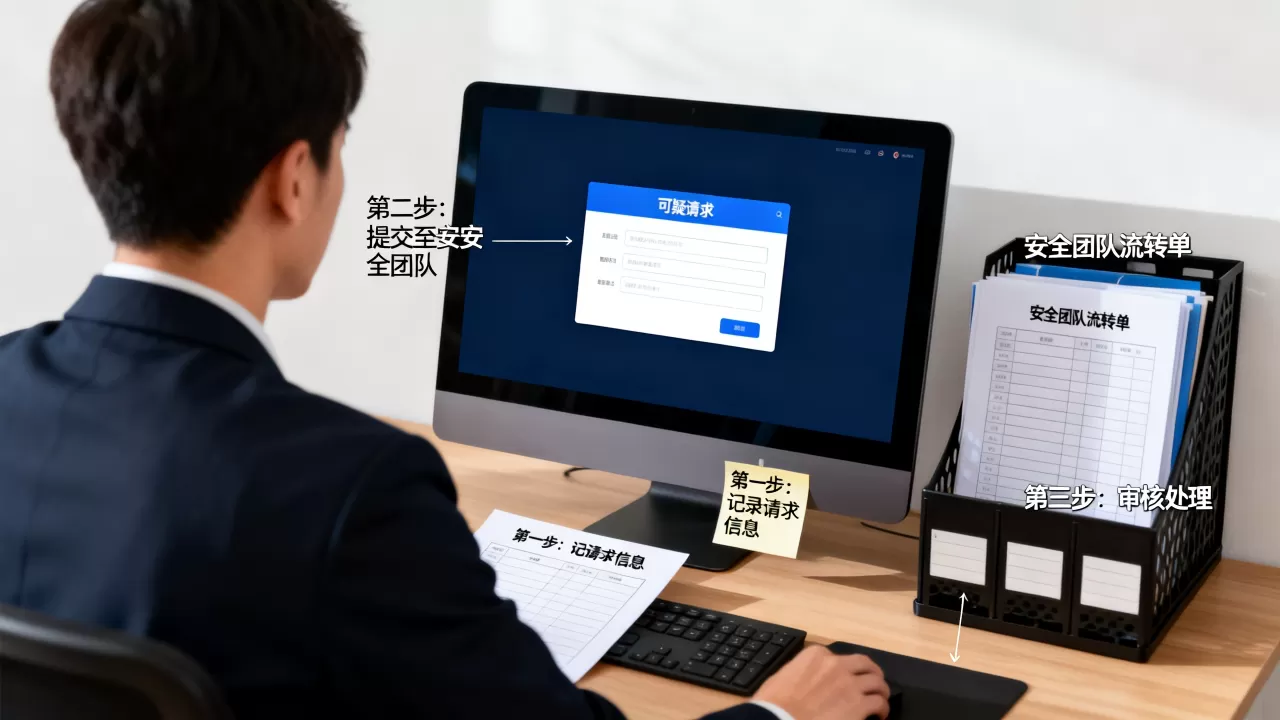
标准化方案:内部工单 + 自动电话通知
- 如果公司已有ITIL体系(即信息技术基础架构库,是行业内管理IT服务生命周期的标准方法),走“安全事件”工单类型。
- 工单提交后自动把事件级别判定为P1(紧急)或P2(高),P1事件(核心业务受影响或存在数据泄露风险)不依赖人肉盯群,直接触发短信和电话语音告警给当值的安全运维人员。
- 工单里强制要求带“证据三件套”里的原始报文,作为附件上传,避免口头描述失真。
上报信息写成这样,安全团队会感谢你
- 错误示范:“刚才有个接口被攻击了,一堆报错,你们快查一下。”
- 正确示范:“
POST /api/user/query接口在14:32:00-14:32:30期间收到来自7.x.x的连续请求,单秒并发约300次(正常水位为每秒50次),请求体携带1' OR '1'='1注入特征,均返回200和异常数据,怀疑撞库或注入,请立即排查。”
安全团队接手后的分级研判与闭环处置
上报信息到达安全团队后,流转进入下一阶段,业务侧此时别觉得事不关己,后续的处置动作大多需要业务侧配合验证。
这个请求到底是“扫描”还是“攻击”
安全团队会基于上报信息做纵深研判,通常分三步:
- IP及信誉库碰撞:查是否为已收录的恶意IP段,查是否命中威胁情报。
- Payload有效性分析:拆解攻击载荷,如果尝试注入,是否有报错回显;如果是越权尝试,是否真的拿到了非授权数据,这一步决定了事件是“探测”还是“实锤”。
- 影响面评估:看异常请求是否关联到核心业务数据库、支付链路或用户隐私字段,如果只是打到一个静态页,危害面就小得多。
常用处置动作:从“限流”到“封禁”
确认攻击后,安全团队会根据影响范围按下述顺序逐级处理,业务侧负责确认“手抖”是否误伤正常用户:
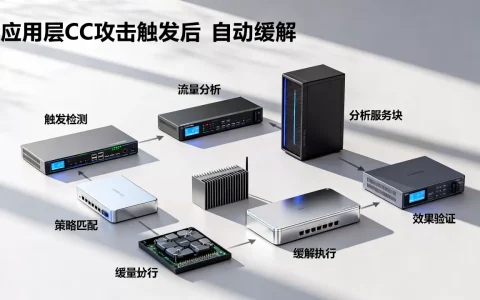
- 频控触发:在网关层(Nginx、API网关)对源IP或账号维度进行限流拉黑,先卸掉并发压力,多数情况下,把恶意IP限流掉,应用CPU就恢复了。
- WAF规则更新:在Web应用防火墙(网站应用级入侵防御系统的别称)上更新规则,拦截该攻击特征,这里业务侧需要观察5分钟,看是否有正常用户被误杀。
- 账号处置:如果是登录态异常,临时冻结被盗账号或强制踢下线,要求用户重新认证。
- 纵深取证:如果涉及数据回传,安全团队会抓包备份,保留完整攻击痕迹,备用于溯源反制或法律存证。
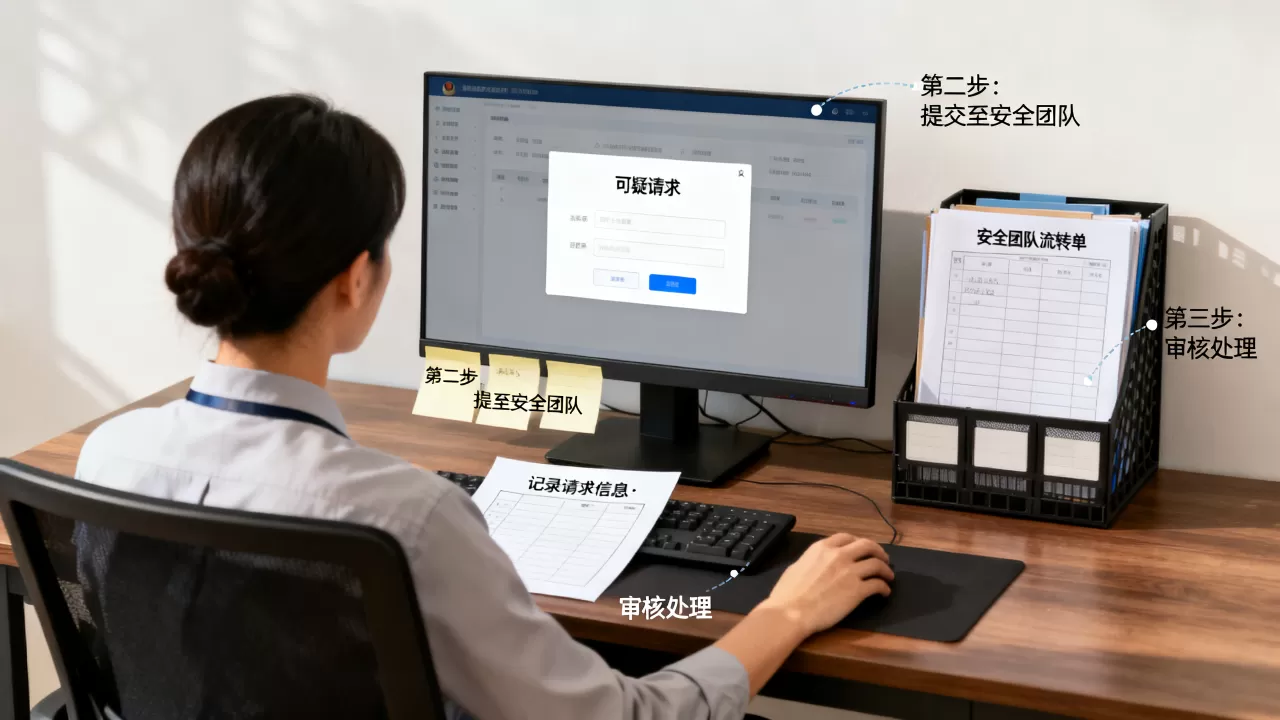
反馈闭环:业务侧必须看到“结果”
处理结束后,安全团队需在工单内登记:根因分析、是否造成实际损失、已执行的封禁措施、恢复时间点,业务侧负责人会收到邮件推送,超过24小时未关闭的处置单,系统会自动抄送双方主管,防止事件烂尾。
不同攻击场景下的流转优先级差异
并非所有可疑请求都走同一条慢悠悠的工单流程,针对不同场景,流转机制需要微调,才好匹配实际的紧急程度。
| 攻击类型 | 业务侧识别特征 | 流转通道 | 期望响应时效 |
|---|---|---|---|
| 业务爬虫/撞库 | 大量账号登录失败,多地IP轮换 | 工单+邮件 | 2小时内完成限流 |
| 重放攻击 | 相同报文反复提交,订单重复生成 | 电话告警+P1工单 | 15分钟内紧急处置 |
| 无效数据注入 | 接口返回500或数据库报错日志激增 | 工单系统提交 | 当日处理完毕 |
| 疑似“薅羊毛” | 新注册账号集中领取优惠,IP段疑似代理 | 工单+数据报表佐证 | 活动期间实时反馈 |
演练与复盘机制:让流转脚本不烂在文档里
很多团队的响应机制写得条理清楚,一遇到实战就人仰马翻,根源在于没“带妆彩排”过,近年来的安全趋势显示,定期做一次模拟攻击演练的价值,大过买一堆安全设备。
季度红蓝对抗怎么配合“流转”
- 内部安全团队(蓝队)会模拟攻击方(红队)手法,在不提前通知的情况下打业务线。
- 业务侧收到异常告警后,按照本文第二部分提的标准流程上报,行政指令上,要求业务侧在核实可疑后10分钟内完成首次上报。
- 演练结束后,安全团队公布“攻击路径复盘图”,业务侧能看到自己上报的请求,被顺着链路追踪到了哪个数据表。
复盘会不追责,只补“漏掉的判断点”
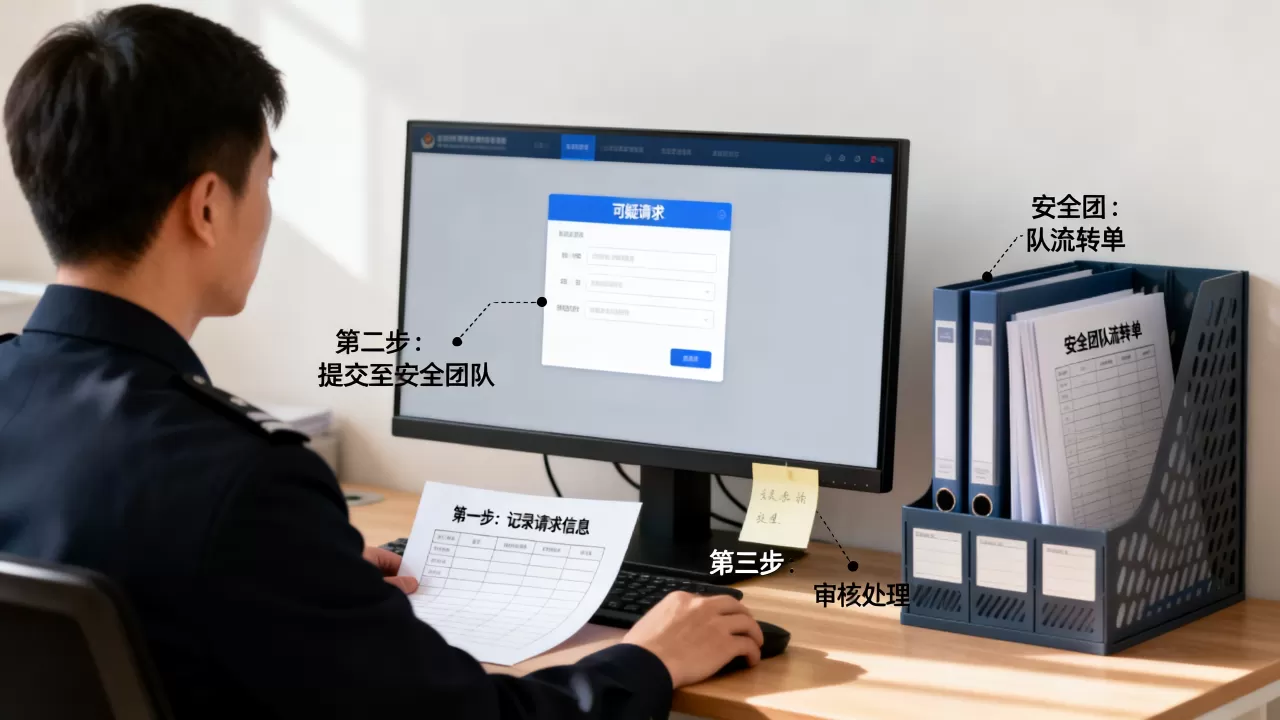
复盘时重点检查:上报时是否遗漏了关键请求头信息?有没有因为担心误报而延迟上报?哪个环节响应耗时最长?将延时的环节修正后,更新SLA(服务等级协议)口诀:10分钟上报、30分钟响应、4小时闭环、24小时复盘。
常用工具整合配置建议
- 日志查询:习惯用Kibana查日志的同学,先做好索引过滤条件,搜到异常后直接把访问日志的详情页链接贴进工单,别截图(截图看不清Header细节)。
- 接口调试:用Postman或Apifox保存好各核心接口的测试用例,上报的同时快速复现一次请求,确认是间歇性还是持续性异常。
- 代理抓包:Clash或Charles这类工具平时抓接口用,安全上报环节基本用不上,除非需要现场验证请求头里的Cookie是否被篡改。
这一套机制真正落地的关键在于:业务侧明白“看到什么该动”、安全侧知道“拿到手怎么查”,链路里的每一环都有明确输出物,不靠人情催促,靠流程推进,可疑请求的处置速度和准确率才能同时撑得住场面,大多数企业的安全短板不在技术,而在从“有人发现”到“有人接住”之间的真空地带,把那一段跑通了,安全水位自然上一个台阶。
关于可疑请求流转机制的高频疑问
上报后安全团队一直没反应,业务侧干等着吗?
不建议干等,若超过半小时未收到工单回执确认,可直接在企业IM里私聊当值安全运维人员,若接口还在继续报错,业务侧可先行在Nginx层拒绝该来源IP的请求,这是可控风险下的合理自救,但涉及封禁账号或改动业务逻辑等动作,必须等安全评估后执行。
日常业务误报会不会影响安全团队对业务侧的信赖?
只要是按模板提交的、有切实异常凭证的上报,安全团队不会反感,真正降低信任度的是完全无描述的“一句式”转发和重复提交同一异常截图,安全运营更担心漏报而非误报,毕竟误报只需花一分钟排除,而漏报可能捅大篓子。
外包或第三方开发人员发现可疑请求,有权限直接阻止风险吗?
没有,非公司正式安全岗位成员,尤其是外包运维或驻场开发人员,无权直接封锁线上IP或改动防火墙策略,正确操作是先在工作群里@安全对接人,同步信息到业务方技术负责人,并保留好本地抓包数据,违规阻断线上流量的行为,即使出于好意,也可能被判定为生产事故追责。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634116.html