个人云安全的核心在于构建“本地加密+双重验证+权限最小化”的防御体系,通过技术与管理的双重手段,彻底阻断数据被非法访问或勒索软件侵蚀的路径。
在数字化生活全面渗透的今天,云端存储已不再是简单的“网盘”,而是我们数字资产的保险箱,随着勒索病毒变种加速、隐私泄露事件频发,用户对于“数据是否真的安全”的焦虑日益加剧,很多人误以为只要购买了会员,数据就万无一失,这种认知偏差正是导致数据被侵蚀的最大漏洞,真正的安全,不是依赖服务商的口头承诺,而是掌握在自己手中的主动防御机制。
个人云盘安全现状与常见误区
为什么你的数据会被“侵蚀”?
数据被侵蚀通常不是单一原因造成的,而是多重防线失守的结果,业内专家指出,绝大多数个人数据泄露并非源于黑客技术高超,而是源于用户自身的安全意识薄弱。
密码复用与弱口令陷阱
许多用户习惯在所有平台使用同一套密码,或者使用生日、手机号作为密码,一旦某个小型网站数据库泄露,攻击者会通过“撞库”方式迅速入侵你的云端账户,这种行为无异于将家门钥匙挂在门口,任何路过的人都能打开你的保险箱。
缺乏二次验证的裸奔状态
仅依靠密码保护账户,相当于只有一道门锁,如果攻击者获取了密码,账户便瞬间失守,开启双重验证(2FA)是提升账户安全性的最低成本、最高收益手段,但仍有相当一部分用户因嫌麻烦而选择关闭。
第三方应用授权失控
为了便利,用户往往允许各类APP连接云盘,部分劣质应用会在后台静默上传或下载数据,甚至植入恶意代码,当你对授权列表缺乏管理时,云盘就变成了一个开放的后门。
构建个人云安全的核心防护体系
账户层面的绝对防御
账户是数据的第一道防线,必须做到坚不可摧。
- 启用多因素认证(MFA):这是防止账户被盗的最有效手段,建议同时开启短信验证码、身份验证器APP(如Google Authenticator)或硬件密钥,当异地登录或设备变更时,系统会强制要求二次验证,即使密码泄露,攻击者也无法进入。
- 实施密码隔离策略:为云存储账户设置独立、高强度的密码,长度建议在12位以上,包含大小写字母、数字及特殊符号,切勿与其他社交或购物平台共用密码。
- 定期检查登录设备:每月检查一次云盘后台的“登录设备管理”,移除所有不认识或不再使用的设备,发现异常登录记录,立即修改密码并强制下线所有设备。

数据传输与存储的加密技术
即使账户安全,数据在传输和存储过程中仍可能被拦截或窥探。
端到端加密(E2EE)的选择
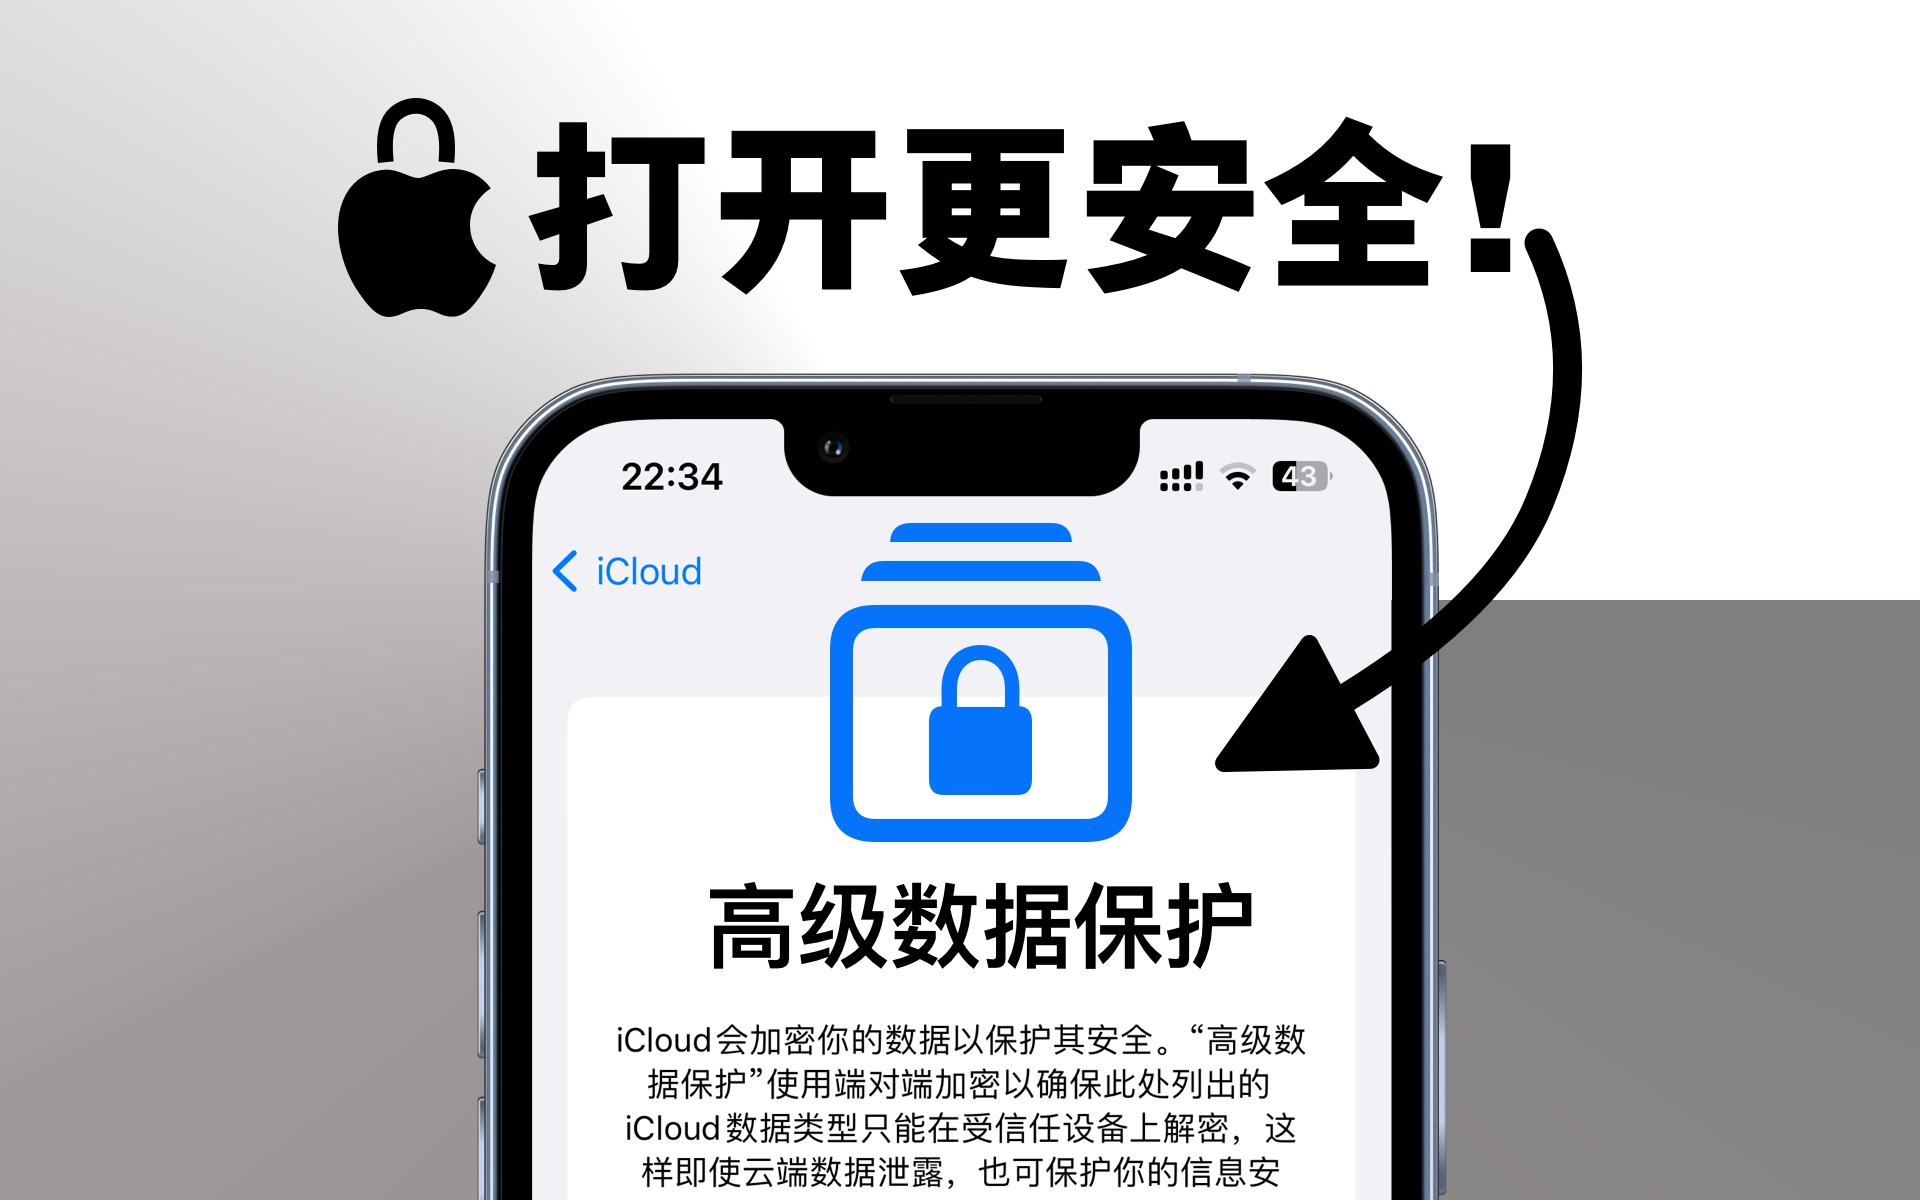
选择支持端到端加密的云服务商至关重要,在这种模式下,数据在离开你的设备前就已加密,服务商只有密文,没有解密密钥,这意味着即使服务商被黑客攻破,或者内部人员违规操作,他们也无法查看你的文件内容。
本地加密上传
对于极度敏感的数据,建议采用“本地加密+上传”的策略,使用VeraCrypt等工具在本地生成加密容器,再将容器文件上传至云端,这样,即便云盘账号泄露,攻击者拿到的只是一堆无法识别的乱码。
个人云盘安全与隐私保护的平衡之道
如何评估云服务商的安全资质?
在挑选云盘时,不能仅看价格,更要看其安全合规性。
- 查看隐私政策:仔细阅读服务商是否承诺“不扫描用户文件”、“不用于广告画像”,正规服务商会在隐私政策中明确数据使用边界。
- 关注合规认证:优先选择通过ISO 27001信息安全管理体系认证、GDPR合规或国内网络安全等级保护三级认证的服务商,这些认证意味着服务商在数据保护上达到了行业高标准。
- 对比数据留存策略:了解服务商在账户注销后,数据保留多久,是否提供彻底删除服务,部分服务商在用户注销后仍保留数据副本,存在潜在泄露风险。
个人云存储安全方案对比分析

不同场景下,安全策略应有所侧重。
| 场景类型 | 推荐策略 | 关键措施 | 风险等级 |
|---|---|---|---|
| 日常照片/文档备份 | 主流公有云 | 开启双重验证,定期更新密码 | 低 |
| 工作机密文件 | 企业级私有云/加密公有云 | 端到端加密,权限最小化,水印追踪 | 中 |
| 极度敏感隐私数据 | 本地NAS+异地备份 | 物理隔离,本地加密,离线备份 | 极低 |
个人云盘数据防勒索与灾难恢复
应对勒索软件的终极策略:3-2-1备份原则
勒索病毒是数据被“侵蚀”的最极端形式,一旦中招,数据将被加密锁定,除非支付巨额赎金,否则无法恢复,备份是唯一的解药。
3-2-1备份法则详解
- 3份数据副本:保留至少三份数据,包括原始数据。
- 2种不同介质:一份在云端,一份在本地硬盘或NAS,避免同一介质同时损坏。
- 1份离线备份:至少有一份备份处于离线状态(如定期断开的移动硬盘),以彻底隔离网络攻击和勒索软件。
版本控制与文件恢复
主流云盘通常提供“历史版本”功能,建议定期开启此功能,并设置保留期限,当文件被恶意篡改或误删时,可快速回滚到之前的安全版本,对于重要工作文件,建议手动创建带有日期后缀的副本,形成独立的时间轴备份。
个人云盘安全使用习惯养成指南
日常操作中的安全红线
安全不仅仅是一套技术,更是一种习惯。
- 警惕钓鱼链接:任何声称“账户异常”、“文件即将过期”的邮件或短信,务必通过官方APP或网站登录验证,切勿点击不明链接。
- 限制分享权限:分享文件时,优先选择“密码保护”或“有效期限制”,避免生成永久公开链接,分享链接后,若不再需要,应及时取消分享。
- 定期清理授权应用:每三个月检查一次云盘绑定的第三方应用,撤销不再使用的应用权限,减少攻击面。

设备端的安全加固
云盘的安全也依赖于终端设备的安全。
- 保持系统更新:及时安装操作系统和安全补丁,修复已知漏洞。
- 安装正规杀毒软件:启用实时防护,定期全盘扫描,防止木马窃取剪贴板或键盘输入。
- 使用独立浏览器配置文件:为云盘登录创建独立的浏览器配置文件,与日常浏览隔离,防止Cookie泄露。
Q&A:个人云盘安全常见疑问解答
个人云盘数据被黑客窃取的概率有多大?
据统计,针对个人用户的自动化攻击非常频繁,但成功窃取核心数据的比例相对较低,多数情况下,攻击者利用的是弱口令或社会工程学手段,只要用户启用双重验证并管理好密码,被直接入侵的概率极低,随着AI技术的普及,钓鱼邮件的逼真度提高,用户需更加警惕非技术性攻击。
云盘服务商会不会偷偷查看我的私人照片?
对于支持端到端加密的服务商,服务商在技术上无法查看文件内容,因为密钥仅存储在用户端,对于不支持端到端加密的主流公有云,服务商通常拥有解密能力,但行业共识认为,正规大型服务商受法律法规严格监管,未经授权扫描用户隐私文件属于严重违法行为,会面临巨额罚款和品牌信誉崩塌,尽管如此,出于隐私保护,敏感文件仍建议本地加密后上传。
如何彻底删除云盘中的文件以确保无法恢复?
普通删除仅标记文件为“可覆盖”,在数据恢复软件面前可能无效,彻底删除需执行以下操作:首先在云盘中删除文件,并清空“回收站”或“最近删除”文件夹,对于极度敏感数据,建议在本地使用数据擦除工具(如DBAN)对存储介质进行多次覆写,再上传至云端进行最终删除,部分服务商提供“安全删除”选项,会进行多次覆写,建议优先使用此类功能。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/403635.html